Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
تحليل الشبكة الجنائي — الصفحة 7 | Kitploit
الفئات

تحليل الشبكة الجنائي

أدوات لتحليل حركة مرور الشبكة وسجلات الاتصالات للتحقيق في الحوادث الأمنية.

موصى به من Kitploit

أفضل الأدوات

10 محدد
wireshark preview#1

wireshark

GitHubwireshark/wireshark
10.1kمنذ 8س 36د
zeek preview#2

zeek

GitHubzeek/zeek
7.8kمنذ 2س 43د
arkime preview#3

arkime

GitHubarkime/arkime
7.4kمنذ يوم واحد
Malcolm preview#4

Malcolm

GitHubcisagov/malcolm
2.5kمنذ 8 أيام
suricata preview#5

suricata

GitHuboisf/suricata
6.5kمنذ 4 أيام
ntopng preview#7

ntopng

GitHubntop/ntopng
8.1kمنذ 10س 52د
scapy preview#8

scapy

GitHubsecdev/scapy
12.5kمنذ يوم واحد
etl2pcapng preview#10

etl2pcapng

GitHubmicrosoft/etl2pcapng
735منذ سنة واحدة
netsniff-ng preview#11

netsniff-ng

GitHubnetsniff-ng/netsniff-ng
1.4kمنذ سنة واحدة
gopacket preview#13

gopacket

GitHubgoogle/gopacket
6.8kمنذ سنة واحدة
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
140 نتائج
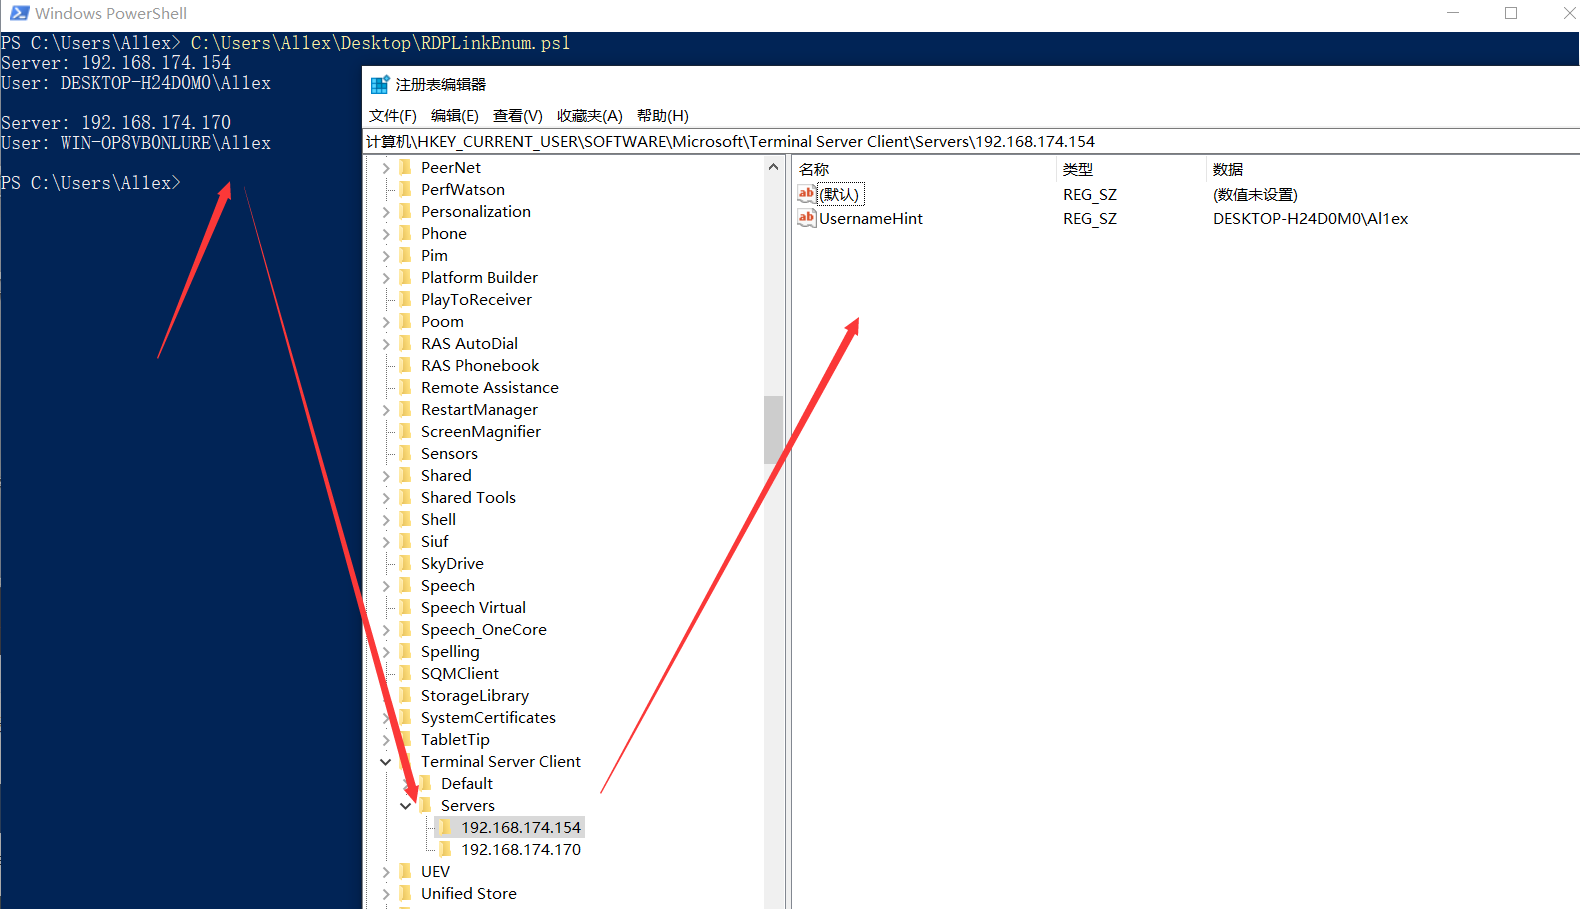
RDPLinkEnum preview

RDPLinkEnum

GitHubal1ex/rdplinkenum

RDPLinkEnum

network-forensicsforensicsinformation-gathering+3
5منذ 5 سنوات
Baskerville preview

Baskerville

GitHubnccgroup/baskerville

مستخرج بروتوكول انتقائي من ملفات PCAP أو الواجهات
packet-sniffing-analysisnetwork-forensicsnetwork-security+1
5منذ 12 سنوات
citrix-netscaler-cve-2026-88771-iocs preview

citrix-netscaler-cve-2026-88771-iocs

GitHubwatchtowrlabs/citrix-netscaler-cve-2026-88771-iocs

مؤشرات الاختراق وإرشادات البحث عن CVE-2026-88771، وهو حقن أوامر بدون مصادقة في Citrix NetScaler ADC وGateway، ويغطي آثار المضيف والشبكة وC2.

defensive-toolsioc-managementvulnerability-analysis+5
منذ 14 أيام
dns_watchdog_windows2 preview

dns_watchdog_windows2

GitHubmicrolaser/dns_watchdog_windows2

سكربت PowerShell يراقب حركة DNS في Windows عبر pktmon للكشف عن التسميم والانتحال واستجابات خادم الحلول المارق وتغييرات MAC للبوابة، مع تسجيل…

defensive-toolspacket-sniffing-analysisnetwork-forensics+5
منذ شهر واحد
security-writeups preview

security-writeups

GitHubalzeaty1/security-writeups

CTF writeups and teaching scripts for web security, bug bounty techniques, and network forensics, with blank-value versions for active practice.

network-forensicsweb-application-exploitationweb-security+5
منذ 25 أيام
security-vulnerability-in-Microsoft-Office. preview

security-vulnerability-in-Microsoft-Office.

GitHubahmed-tarek22752/security-vulnerability-in-microsoft-office.

Blue-team analysis of a malicious DOCX exploiting CVE-2017-0199, covering sandbox detonation, network forensics, IOC extraction, MITRE ATT&CK…

ioc-managementvulnerability-analysisnetwork-forensics+6
2منذ 8 أيام
NetScope preview

NetScope

GitHubspectralzero/netscope

منصة تحقيق واستجابة شبكية تعمل دون اتصال أولاً (Offline-first) لنظام Windows. تحوّل ملف pcap أو التقاطًا مباشرًا إلى حكم جنائي رقمي كامل — قصة…
ioc-managementpacket-sniffing-analysisnetwork-forensics+5
2منذ 2 أشهر
Fourteen_Endpoints preview

Fourteen_Endpoints

GitHubjgoyd/fourteen_endpoints

شركات شل داخل Apple's Privacy Relay
osintreconnaissancenetwork-forensics+8
5منذ 6 أشهر
ramnit_traffic_parser preview

ramnit_traffic_parser

GitHubnao-sec/ramnit_traffic_parser

تحليل حركة مرور Ramnit
packet-sniffing-analysisnetwork-forensicsforensics+3
4منذ 8 سنوات
zeek-netsupport-detector preview

zeek-netsupport-detector

GitHubcorelight/zeek-netsupport-detector

كاشف NetSupport مبني على Zeek. غالبًا ما يُساء استخدام NetSupport من قبل المهاجمين في البرمجيات الخبيثة.

defensive-toolsnetwork-forensicsnetwork-security+3
2منذ سنة واحدة
windows-malware-behavioral-analysis preview

windows-malware-behavioral-analysis

GitHub0x0allenace/windows-malware-behavioral-analysis

تحليل سلوكي لبرمجيات خبيثة لعينة محاكاة متعددة المراحل من البرمجيات الخبيثة لنظام ويندوز باستخدام FLARE-VM وREMnux. تحقيق DFIR قائم على الأدلة مع…

ioc-managementpacket-sniffing-analysisdynamic-analysis-sandboxing+8
2منذ 2 أشهر
keepass-exfil-forensics preview

keepass-exfil-forensics

GitHubpugazhendii22/keepass-exfil-forensics

تدوينة تحليل جنائي للشبكات + أدوات لتحدي DFIR على TryHackMe: يفكك سلسلة تسريب بيانات hex→Base64→XOR من حركة مرور PCAP، ثم يستعيد كلمة مرور KeePass…
packet-sniffing-analysispassword-crackingmemory-forensics+6
منذ 2 أشهر
Wireshark preview

Wireshark

GitHubkirkdjohnson/wireshark

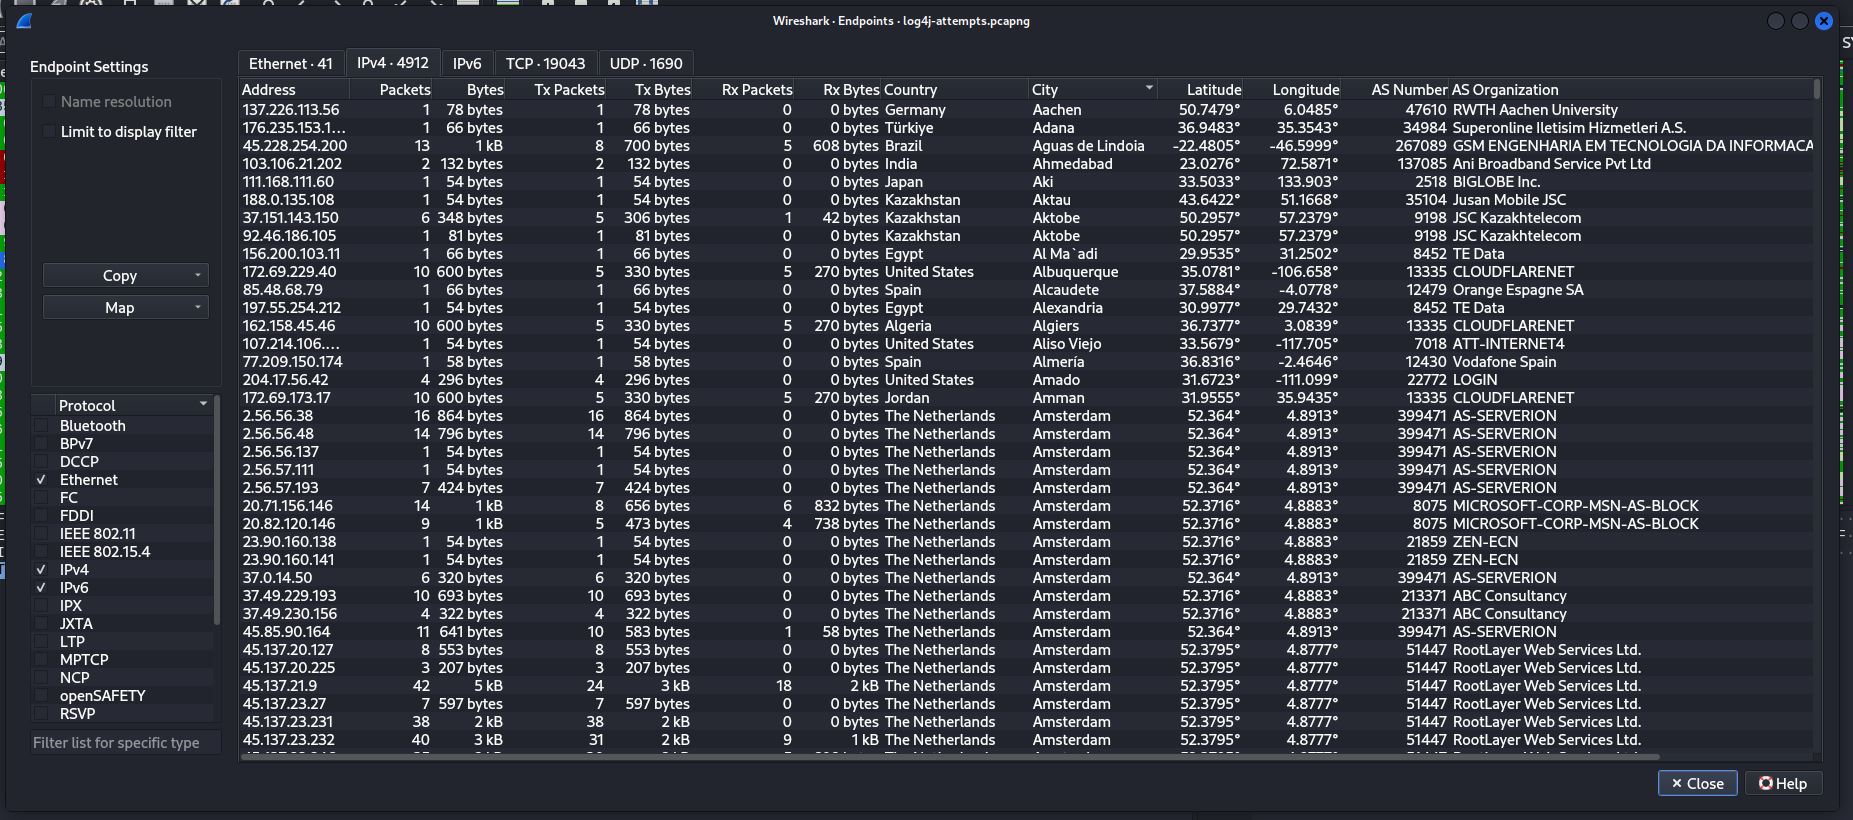
قمت بتنزيل ملف التقاط الحزم (.pcapng) من malware-traffic-analysis.net والذي كان مثالاً على محاولة هجوم ضد خادم ويب باستخدام ثغرة Log4J…
packet-sniffing-analysisvulnerability-analysisexploitation+9
3منذ 2 سنوات
Incident-Analysis-Response-Check-Point-Security-Gateway-CVE-2024-24919-LFI-Exploitation preview

Incident-Analysis-Response-Check-Point-Security-Gateway-CVE-2024-24919-LFI-Exploitation

GitHubzedocun/incident-analysis-response-check-point-security-gateway-cve-2024-24919-lfi-exploitation

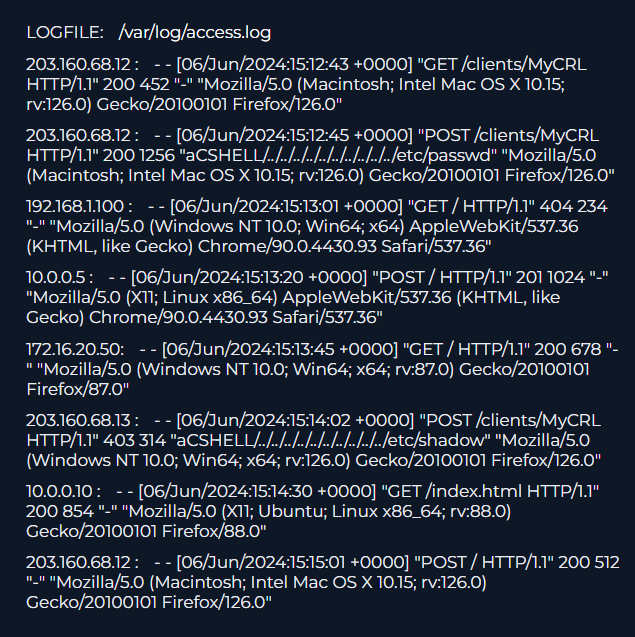
دراسة حالة للاستجابة للحوادث (IR) توثّق التحقيق في محاولة استغلال استهدفت CVE-2024-24919 (قراءة ملفات تعسفية) على بوابة أمان Check Point. تتضمن…
vulnerability-analysisnetwork-forensicsweb-security+7
1منذ 2 أشهر
CorelightForSplunk preview

CorelightForSplunk

GitHubcorelight/corelightforsplunk

تطبيق Splunk لدمج وتحليل بيانات كشف الشبكة من Corelight، مما يتيح البحث عن التهديدات في الوقت الفعلي والاستجابة للحوادث.

network-forensicsnetwork-securityutilities-frameworks+4
2منذ سنة واحدة
Decretum preview

Decretum

GitHubopposum0112/decretum

مترجم LinkML للعقود لباحثي الأمن
defensive-toolsnetwork-forensicsscripting-automation+7
منذ 17 أيام
OpenWire-CVE-2023-46604-Investigation preview

OpenWire-CVE-2023-46604-Investigation

GitHubaelshimony-cloud/openwire-cve-2023-46604-investigation

شرح تفصيلي للاستجابة للحوادث يحلل استغلال CVE-2023-46604 لـ Apache ActiveMQ عبر OpenWire، بما في ذلك تحليل PCAP وتحديد مؤشرات الاختراق واستخراج حمولة…
ioc-managementpacket-sniffing-analysisvulnerability-analysis+7
منذ 4 أشهر
NexaCorp-DFIR-INC-2026-001 preview

NexaCorp-DFIR-INC-2026-001

GitHubjhatchi/nexacorp-dfir-inc-2026-001

تحقيق DFIR + 7 قواعد Suricata على اختراق محاكى لشركة NexaCorp (vsftpd 2.3.4 CVE-2011-2523 + MITRE Caldera C2). مشاركة فردية لمدة 4 أيام (BeCode…


vulnerability-analysisnetwork-forensicsdigital-forensics+6
منذ 3 أشهر
السابق1…678التالي