
 #1
أدوات لتقييم واختبار واستغلال تطبيقات الجوال والأجهزة (Android، iOS).
موصى به من Kitploit
 happy0717/cve-2023-27703
CVE-2023-27703 ثغرة تسريب واجهة تصحيح العناصر في إصدار Android من pikpak الإصدار V1.29.2
 b0b0505/cve-2016-0846-poc
استغلال إثبات المفهوم لـ CVE-2016-0846، ثغرة تصعيد الامتيازات في Android، يوضح تقنيات الاستغلال للبحث الأمني.
 hasan-al-hussein/android-workprofile-exploit
تحليل دفاعي مضبوط لثغرة CVE-2025-22442 في توفير ملف العمل، وتوقيت السياسات، والعزل المؤسسي.
 lewason/mhl-off-hook-writeup
كتابة تقرير ومصنوعات استغلال لتحدي Mobile Hacking Lab Off-Hook على أندرويد، مع تسلسل DOM-XSS واجتياز المسار وإضافة خبيثة للوصول إلى تنفيذ شيفرة في…
 skorpion96/cve-2026-40000
PoC لثغرة أمنية في مدير ملفات ZTE (zte.com.cn.filer) تسمح بقراءة ملفات عشوائية من التطبيقات الأخرى بصلاحيات مدير الملفات هذا
 lienby/pssroot
برنامج One-Click-Root يعتمد على CVE-2016-5195، ويعمل على أجهزة أندرويد القديمة الحاصلة على شهادة PlayStation Certified
 brodsbytes/cyberpup
تطبيق مجاني ومفتوح المصدر للأمن السيبراني للأشخاص غير التقنيين.
 george0papasotiriou/cve-2026-22012-diameter-protocol-credit-control-bypass-in-5g
محاكاة بلغة Python لثغرة CVE-2026-22012، توضح كيف يؤدي غياب Final-Unit-Indication في Diameter Credit-Control إلى السماح بحصة غير محدودة وتجاوز الخدمة…
 imeiplus/galaxy-a37-root
CVE-2026-43499 حمولة استغلال لـ Samsung Galaxy A37 (A376BXXS4AZG4، kernel 6.1.138-android14-11)
 miapatsune/cve-2026-43499
استغلال نواة لـ Redmi Pad Pro (dizi) / POCO Pad 5G مع واجهة رفع وتنفيذ قائمة على المتصفح، لوحة إدارة لإدارة السجلات، وحمولة كائن مشترك مُجمَّعة…
 darioi/droidcarve
إطار عمل الهندسة العكسية لأندرويد
 gimminse/firmware-analysis
أُعيد اكتشاف CVE-2020-25279، وهي ثغرة أمنية حرجة في النطاق الأساسي Shannon المستخدم في شرائح Samsung Exynos
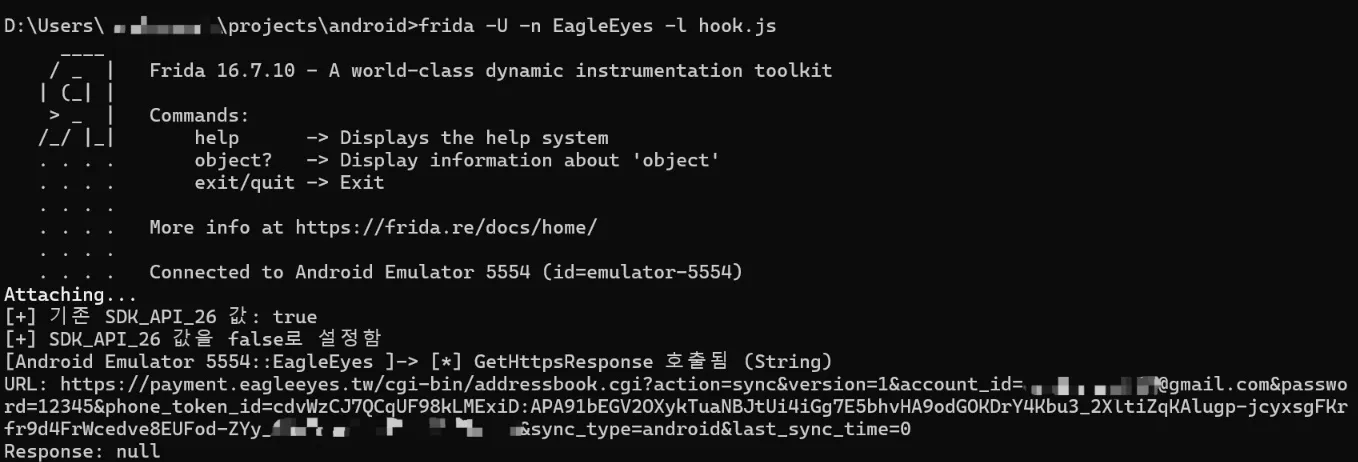 shinycolumn/cve-2025-46408
التحقق غير السليم من اسم المضيف في تطبيق EagleEyes Lite لنظام Android
 sgswzglwlx/vivo-root-build
يبني استغلال جذر لأجهزة vivo/iQOO يستهدف CVE-2026-43499، مستفيدًا من تقنيات النواة مثل تجاوز KASLR والتلاعب بـ CFI لتحقيق تصعيد الامتيازات.
 nictjh/threatdemos
عروض توضيحية شاملة لثغرات أمان أندرويد تتضمن CVE-2017-13156 (Janus)، واستغلال مستقبلات البث، وتهديدات التخزين الخارجي، وهجمات الأجهزة المجذرة. PoCs…
 gmh5225/frida-vmprotect-bypass
Frida script يتجاوز حمايات وقت التشغيل الخاصة بـ VMProtect على المنصات المحمولة، مما يتيح الفحص الديناميكي وتحليل الملفات الثنائية المحمية.
 fredevsec/cve-2026-0073
0-Click RCE Android Adb TLS التصحيح اللاسلكي
 ariyanpegu/ghostlock-app
تطبيق GhostLock One-Tap Execution (CVE-2026-43499)








