
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/lienby/pssroot
أمان أندرويدتصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقأمن الجوال
GitHublienby/pssroot

PSSRoot

برنامج One-Click-Root يعتمد على CVE-2016-5195، ويعمل على أجهزة أندرويد القديمة الحاصلة على شهادة PlayStation Certified

عرض المستودع
2129منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

برنامج روت بنقرة واحدة مبني على CVE-2016-5195 أو "DirtyCOW"؛

يفترض أن يعمل هذا مع أجهزة PlayStation المعتمدة، لكنه قد يكون مفيدًا أيضًا للأجهزة الأخرى القديمة التي تعمل بنظام أندرويد؛

تم اختباره على:

Xperia Play (Android 2.3; Kernel 2.6.32.9)
Xperia S (Android 4.1.2; Kernel 3.4.0+1.0.21100-313065)
Sony Tablet P (Android 3.2; Kernel 2.6.36.3)
Sony Tablet S (Android 4.0.3; Kernel 2.6.39.4)

قد تحتاج إلى برامج تشغيل adb لجهازك، وفي حالة أجهزة سوني فهي: https://developer.sony.com/open-source/aosp-on-xperia-open-devices/downloads/drivers ستحتاج أيضًا إلى تفعيل تصحيح أخطاء USB (USB Debugging)؛

تتيح لك ثغرة CVE-2016-5195 الكتابة فوق أي ملف تملك حق القراءة إليه، حتى لو لم يكن يملك صلاحية الكتابة؛ نستخدم هذا للكتابة فوق /system/bin/run-as مؤقتًا، وهو الذي يعمل دائمًا بصلاحيات root، ثم تثبيت su لهذا السبب يُنصح بعدم إغلاق التطبيق وضمان اتصال جيد بـ ADB؛

قدّم LiveOverflow مقطع فيديو عن هذه الثغرة تحديدًا

سبب عدم إمكانية جعله تطبيقًا مستقلًا بذاته هو أن /system/bin/run-as هو الثنائي SUID الوحيد الموجود في إصدارات أندرويد الأقدم؛ وهو قابل للقراءة والتنفيذ فقط من قِبل مستخدم 'shell'، وليس من داخل التطبيقات؛ ما يعني أنه يتوجب عليك تشغيله من ADB Shell.

ملاحظة: يعتمد الاستغلال على حالة سباق (race condition)؛ يرجى منحه بضع دقائق ليعمل
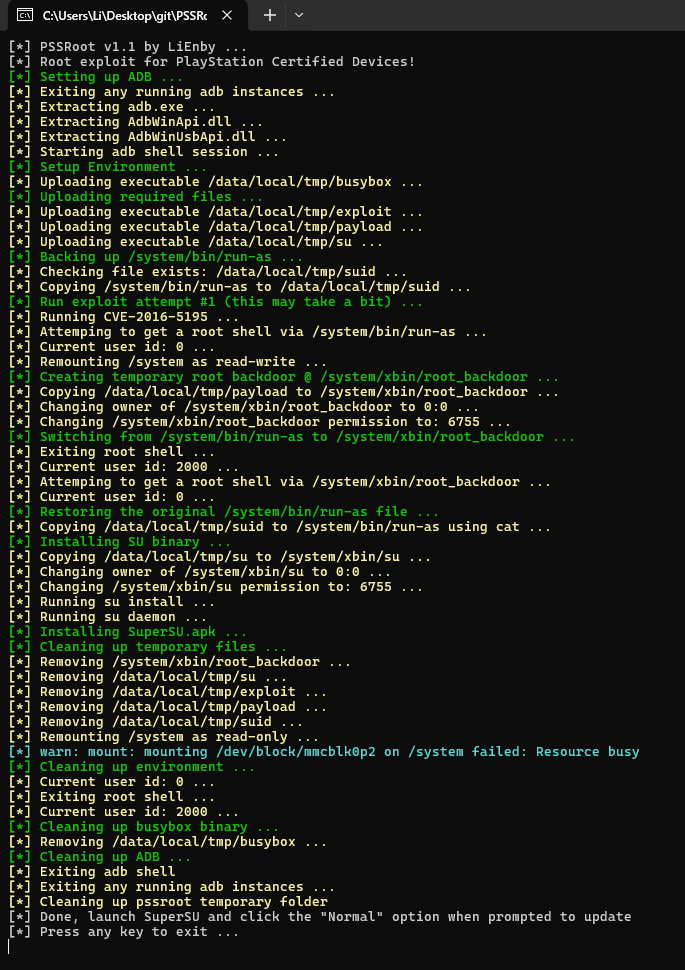
مخرجات نجاح PSS Root

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    389
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    257
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






