
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-46408 — التحقق غير السليم من اسم المضيف في تطبيق EagleEyes Lite لنظام Android | Kitploit

أدوات/GitHubGitHub/shinycolumn/cve-2025-46408
أمان أندرويدتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقأمن الجوالالتعلم والتعليم
GitHubshinycolumn/cve-2025-46408

CVE-2025-46408

التحقق غير السليم من اسم المضيف في تطبيق EagleEyes Lite لنظام Android
عرض المستودع
2124منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2025-46408

التحقق غير السليم من اسم المضيف في تطبيق EagleEyes Lite لنظام Android

1. نظرة عامة


  • الاسم: EagleEyes(Lite)
  • الإصدار: 2.0.0
  • البائع: AVTECH
  • CWE: CWE-297: التحقق غير السليم من الشهادة مع عدم تطابق المضيف
  • CVSS: 9.8 حرج
  • سلسلة المتجهات: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H

2. الملخص

يقوم تطبيق EagleEyes Lite (الإصدار 2.0.0) بتعطيل التحقق من اسم المضيف أثناء اتصال HTTPS باستخدام SSLSocketFactory.ALLOW_ALL_HOSTNAME_VERIFIER.
ونتيجة لذلك، يقبل التطبيق شهادات TLS بغض النظر عن قيم الاسم الشائع (CN) أو الاسم البديل للموضوع (SAN)، مما يسمح للمهاجم بانتحال شخصية الخادم الشرعي باستخدام أي شهادة صالحة أو موقعة ذاتياً.
يمكن للمهاجم الموجود على نفس الشبكة استغلال هذا الضعف لتنفيذ هجوم رجل في الوسط (MITM)، وبالتالي اعتراض أو تعديل الاتصالات الحساسة بين التطبيق وخدمات AVTECH الخلفية.

3. التفاصيل

عندما يعمل الجهاز على إصدارات Android الأقل من 8.0، أي عندما تكون SDK_API_26 مضبوطة على false، فإن الطريقة لا ترجع GetHttpsUrlResponse().
بدلاً من ذلك، تنفذ المنطق الضعيف داخل كتلة try.

public static String GetHttpsResponse(String str) {
    if (SDK_API_26) {
        return GetHttpsUrlResponse(str);
    }
    try {
        ...
        X509HostnameVerifier x509HostnameVerifier = SSLSocketFactory.ALLOW_ALL_HOSTNAME_VERIFIER;
        SSLSocketFactory socketFactory = SSLSocketFactory.getSocketFactory();
        socketFactory.setHostnameVerifier(x509HostnameVerifier);
        ...
    }
    ...
}

هنا، يؤدي استخدام SSLSocketFactory.ALLOW_ALL_HOSTNAME_VERIFIER إلى تعطيل التحقق السليم من اسم المضيف، مما يعني أن اتصال TLS ينجح حتى إذا كان الاسم الشائع (CN) أو الاسم البديل للموضوع (SAN) لشهادة الخادم لا يتطابق مع اسم المضيف المطلوب.
ونتيجة لذلك، يمكن للمهاجم انتحال شخصية الخادم الشرعي بشهادة مزيفة وشن هجمات رجل في الوسط لاعتراض أو تعديل الاتصالات الحساسة.

4. إثبات المفهوم (PoC)

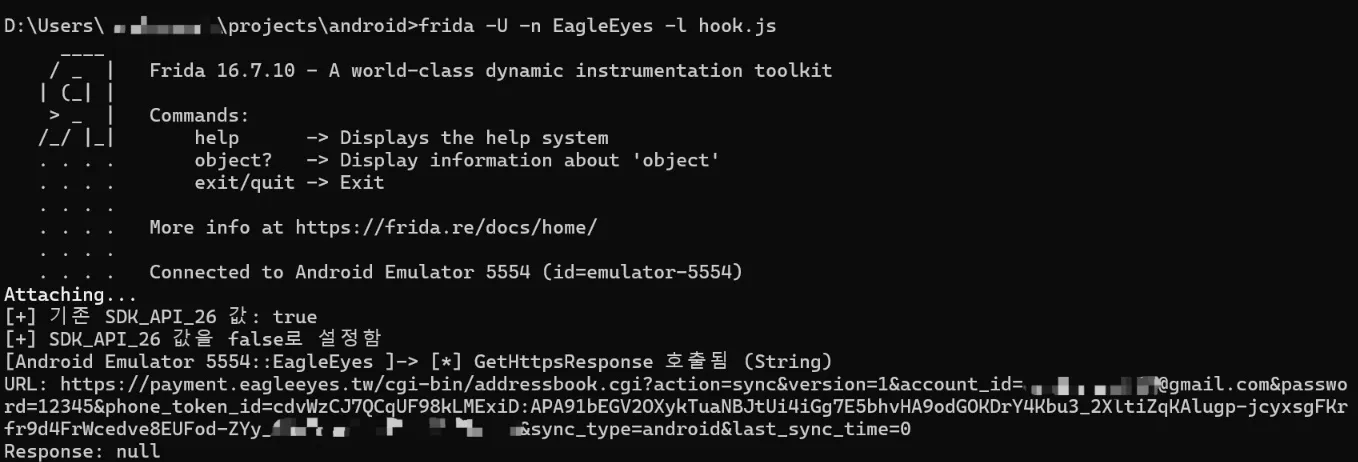
من خلال تشغيل سكريبت حقن Frida hook.js، تم ضبط قيمة SDK_API_26 قسراً على false لمحاكاة إصدار Android أقل. سمح لنا هذا بمراقبة ما إذا كانت طريقة GetHttpsResponse() قد تم استدعاؤها.
ونتيجة لذلك، تأكدنا من أن GetHttpsResponse() تم استدعاؤها بنجاح أثناء التنفيذ.

PoC للتشفير غير الكافي للمعلومات الحساسة في المعاملات، يرجى الرجوع إلى CVE-2025-50110.

5. التوصيات

يجب على التطبيق إزالة استخدام SSLSocketFactory.ALLOW_ALL_HOSTNAME_VERIFIER وفرض التحقق الصارم من اسم المضيف لجميع اتصالات HTTPS. يجب التحقق من حقول الاسم الشائع (CN) أو الاسم البديل للموضوع (SAN) للخادم مقابل اسم المضيف المطلوب، باستخدام HttpsURLConnection.getDefaultHostnameVerifier() أو أداة تحقق صارمة مكافئة.
بالإضافة إلى ذلك، يجب إزالة أي منطق احتياطي قديم يعطل فحص اسم المضيف لإصدارات Android الأقدم أو استبداله بتنفيذات آمنة لضمان التحقق المتسق من TLS.


6. المراجع

  • https://www.cve.org/CVERecord?id=CVE-2025-46408
  • https://nvd.nist.gov/vuln/detail/CVE-2025-46408
  • https://github.com/shinyColumn/CVE-2025-50110
  • https://github.com/shinyColumn/CVE-2025-50944
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    389
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    257
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




