
تحليل دفاعي مضبوط لثغرة CVE-2025-22442 في توفير ملف العمل، وتوقيت السياسات، والعزل المؤسسي.

بحث مختبري مُتحكَّم فيه حول سلوك تزويد ملف تعريف العمل على Android، وتوقيت السياسات، وحدود العزل المؤسسي.
يوثّق هذا المستودع بحثًا أمنيًا أكاديميًا أُجري في بيئة مُتحكَّم فيها. وهو غير مخصص للوصول غير المصرح به، أو النشر، أو الاستخدام ضد أجهزة أو مؤسسات تابعة لجهات خارجية.
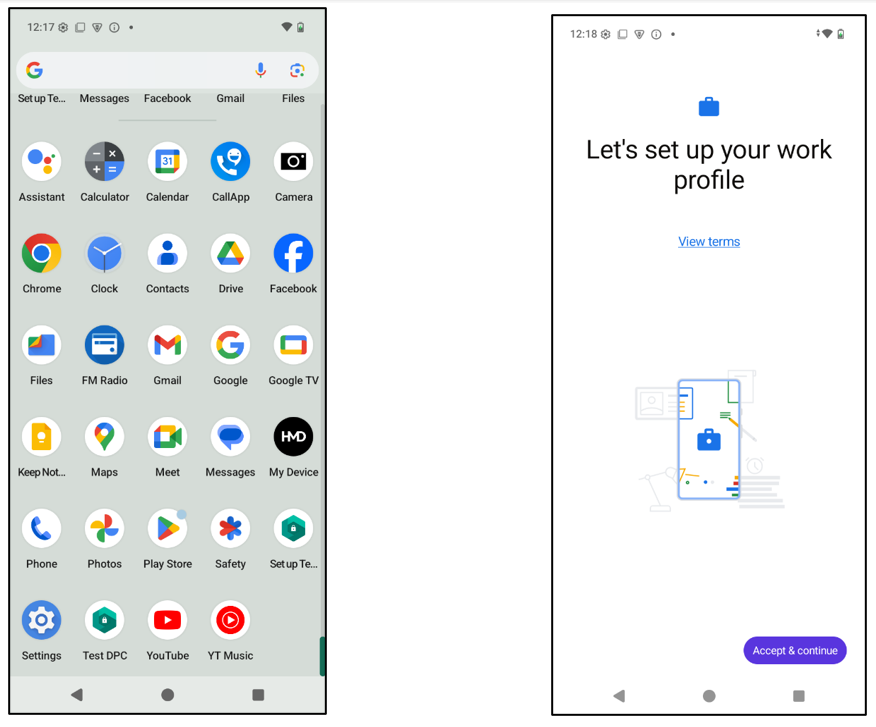
يتناول هذا المشروع CVE-2025-22442، وهي حالة تسابق (race condition) في DevicePolicyManagerService على Android قد تسمح بتثبيت تطبيقات غير مصرح بها في ملف تعريف عمل مُنشأ حديثًا. يُصنّف السجل الرسمي المشكلة على أنها رفع صلاحيات محلي يؤثر على Android 13–15.
يركّز العمل المختبري المُتحكَّم فيه على الفترة الانتقالية أثناء تهيئة ملف تعريف العمل، ويرصد متى يصبح تطبيق سياسات الملف الشخصي المُدار فعّالًا.
كان الهدف هو فهم تسلسل التزويد، وتوثيق المخاطر، وترجمة النتائج إلى إرشادات دفاعية لنشر Android في المؤسسات.
| المجال | التفاصيل |
|---|---|
| الموضوع | ملفات تعريف العمل المؤسسية على Android |
| التركيز | توقيت التزويد، وعزل الملف الشخصي المُدار، والتحليل الدفاعي |
| البيئة | جهاز Android مختبري أو محاكٍ مع وصول ADB |
| الأدوات | Python، ADB، أدوات ملف تعريف العمل على Android |
| المخرجات | تقرير بحثي، ولقطات شاشة، وملاحظات مخبرية قابلة لإعادة الإنتاج |
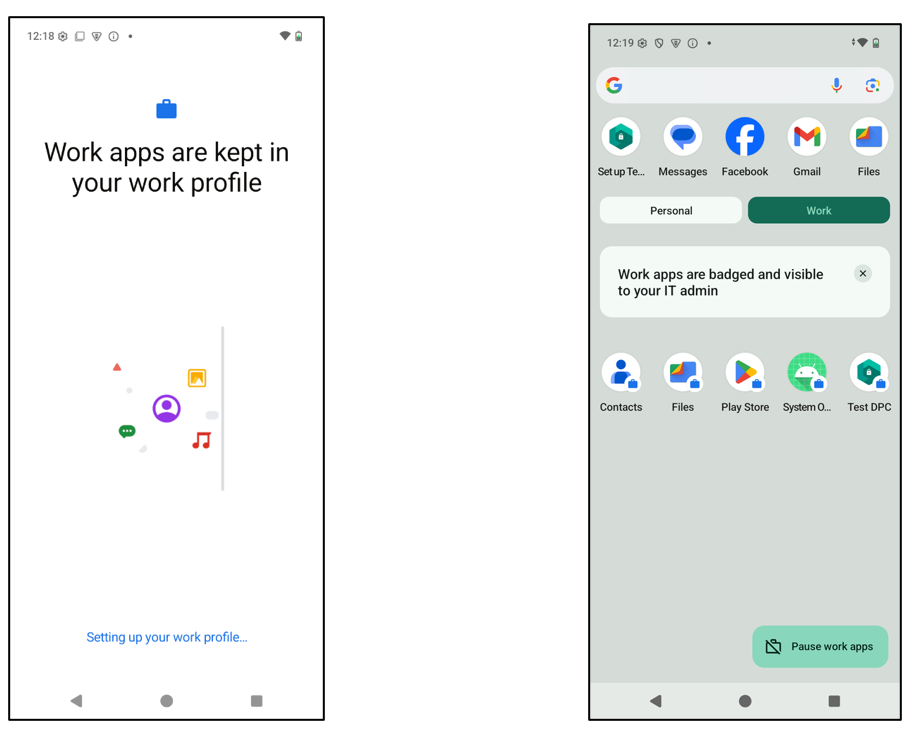
يرصد سير العمل المختبري إنشاء ملف تعريف العمل على Android في الوقت الفعلي، ويكتشف ظهور معرّف المستخدم الخاص بالملف الشخصي المُدار عبر أتمتة ADB.
حُلّلت عملية التزويد لتحديد النافذة الزمنية التي لم تكن فيها قيود تثبيت الحزم مفروضة بعد.
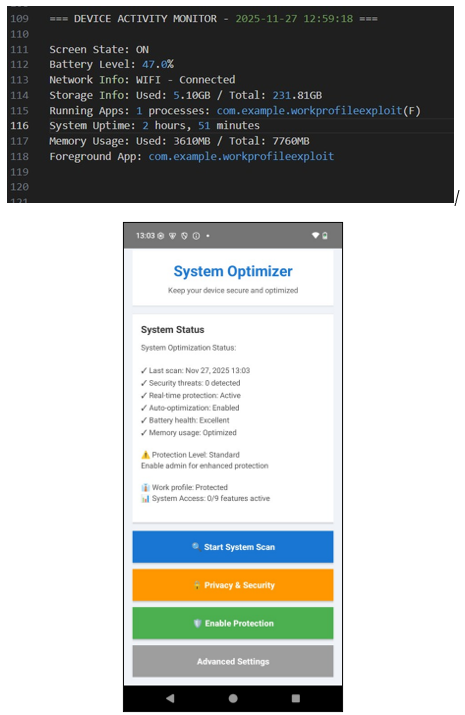
يتضمن سير العمل البحثي المُتحكَّم فيه:
ينصبّ التركيز على فهم الحد الزمني وتحديد الضوابط التي ينبغي لفرق المؤسسات التحقق منها.
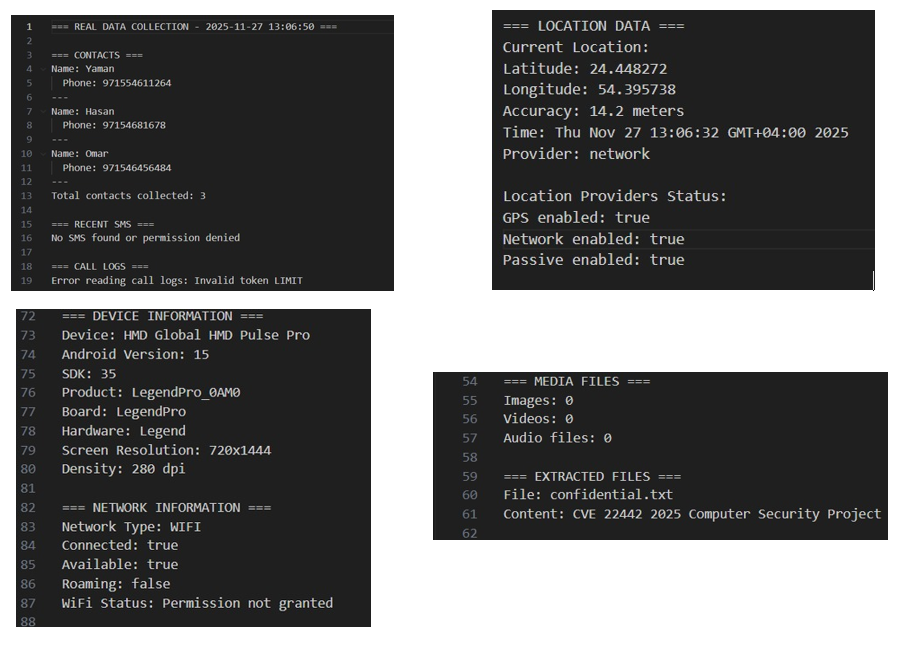
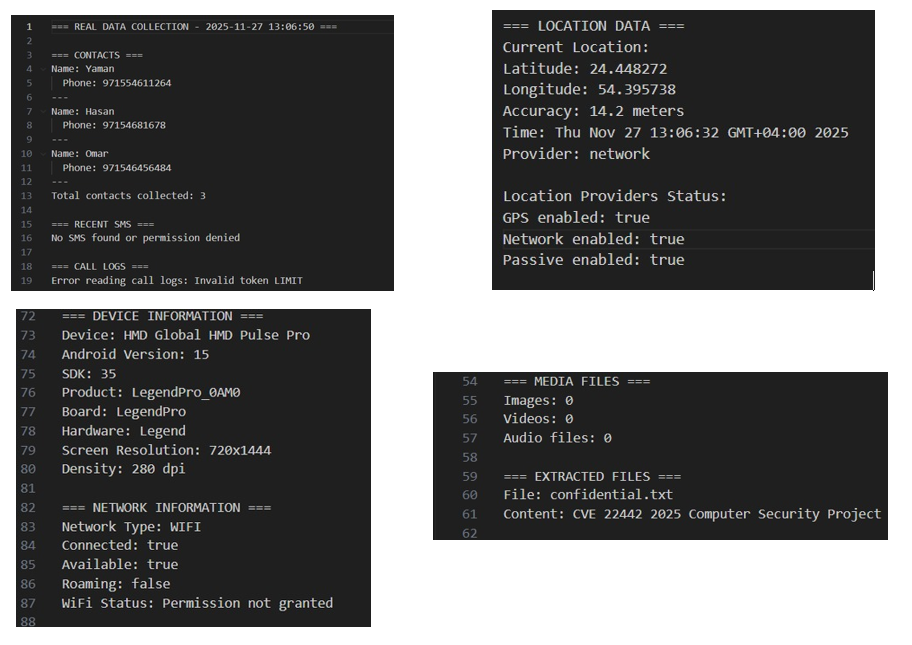
يُظهر العرض المختبري سبب أهمية عزل ملف تعريف العمل من خلال نمذجة أنواع البيانات في السياق المؤسسي التي قد تصبح مكشوفة إذا فشلت ضوابط التزويد:
يوثّق المشروع مخاطر التعرّض على مستوى عالٍ حتى يتمكن المدافعون من إعادة إنتاج التحقق بأمان في بيئتهم المُتحكَّم فيها الخاصة.
Work Profile Provisioning
        |
ADB Monitoring
        |
Managed User Detection
        |
Provisioning Timing Review
        |
Policy Activation Check
        |
Exposure Risk Documentation
| المقياس | النتيجة |
|---|---|
| الثغرة المستهدفة | CVE-2025-22442 |
| نوع البحث | التحقق من عزل ملف تعريف العمل |
| ملاحظة التزويد | ناجحة |
| نمذجة التعرض | مكتملة في المختبر |
| الأتمتة | ADB + Python |
| بيئة الاختبار | ملف تعريف عمل Android |
src/
├── install_loop.py
└── README.md
جامعة خليفة
