
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/happy0717/cve-2023-27703
أمان أندرويدتحليل الثغرات الأمنيةاستغلال تطبيقات الويبجمع المعلوماتأمن الجوال
GitHubhappy0717/cve-2023-27703

CVE-2023-27703

CVE-2023-27703 ثغرة تسريب واجهة تصحيح العناصر في إصدار Android من pikpak الإصدار V1.29.2

عرض المستودع
337منذ 3 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2023-27703

CVE-2023-27703 نسخة أندرويد من بيكباك الإصدار V1.29.2 ثغرة تسرب واجهة تصحيح العناصر

تم الإصلاح في بيكباك 1.30.1

[الوصف المقترح] تم اكتشاف أن نسخة أندرويد من بيكباك v1.29.2 تحتوي على تسرب للمعلومات عبر واجهة التصحيح.


[معلومات إضافية] رابط التفاصيل:https://drive.google.com/drive/folders/1Szu9pjivVtG93ceECvnoAjeSABVyfDES?usp=sharing


[نوع الثغرة] التحكم غير الصحيح في الوصول


[بائع المنتج] https://mypikpak.com/


[قاعدة كود المنتج المتأثر] نسخة أندرويد من بيكباك - V1.29.2


[المكون المتأثر] ثغرة تسرب واجهة تصحيح العناصر في نسخة أندرويد من بيكباك الإصدار V1.29.2، والتي يمكن أن تؤدي إلى تنفيذ كود جافا سكريبت (XSS) وتسريب معلومات


[نوع الهجوم] محلي


[تأثير الكشف عن المعلومات] صحيح


[متجهات الهجوم] رابط التفاصيل:https://drive.google.com/drive/folders/1Szu9pjivVtG93ceECvnoAjeSABVyfDES?usp=sharing

خلل في نسخة أندرويد من بيكباك، يتعلق بثغرة تسرب واجهة تصحيح العناصر، والتي يمكن أن تؤدي إلى تنفيذ كود جافا سكريبت وتسريب معلومات. الإصدار الذي أستخدمه هو:V1.29.2

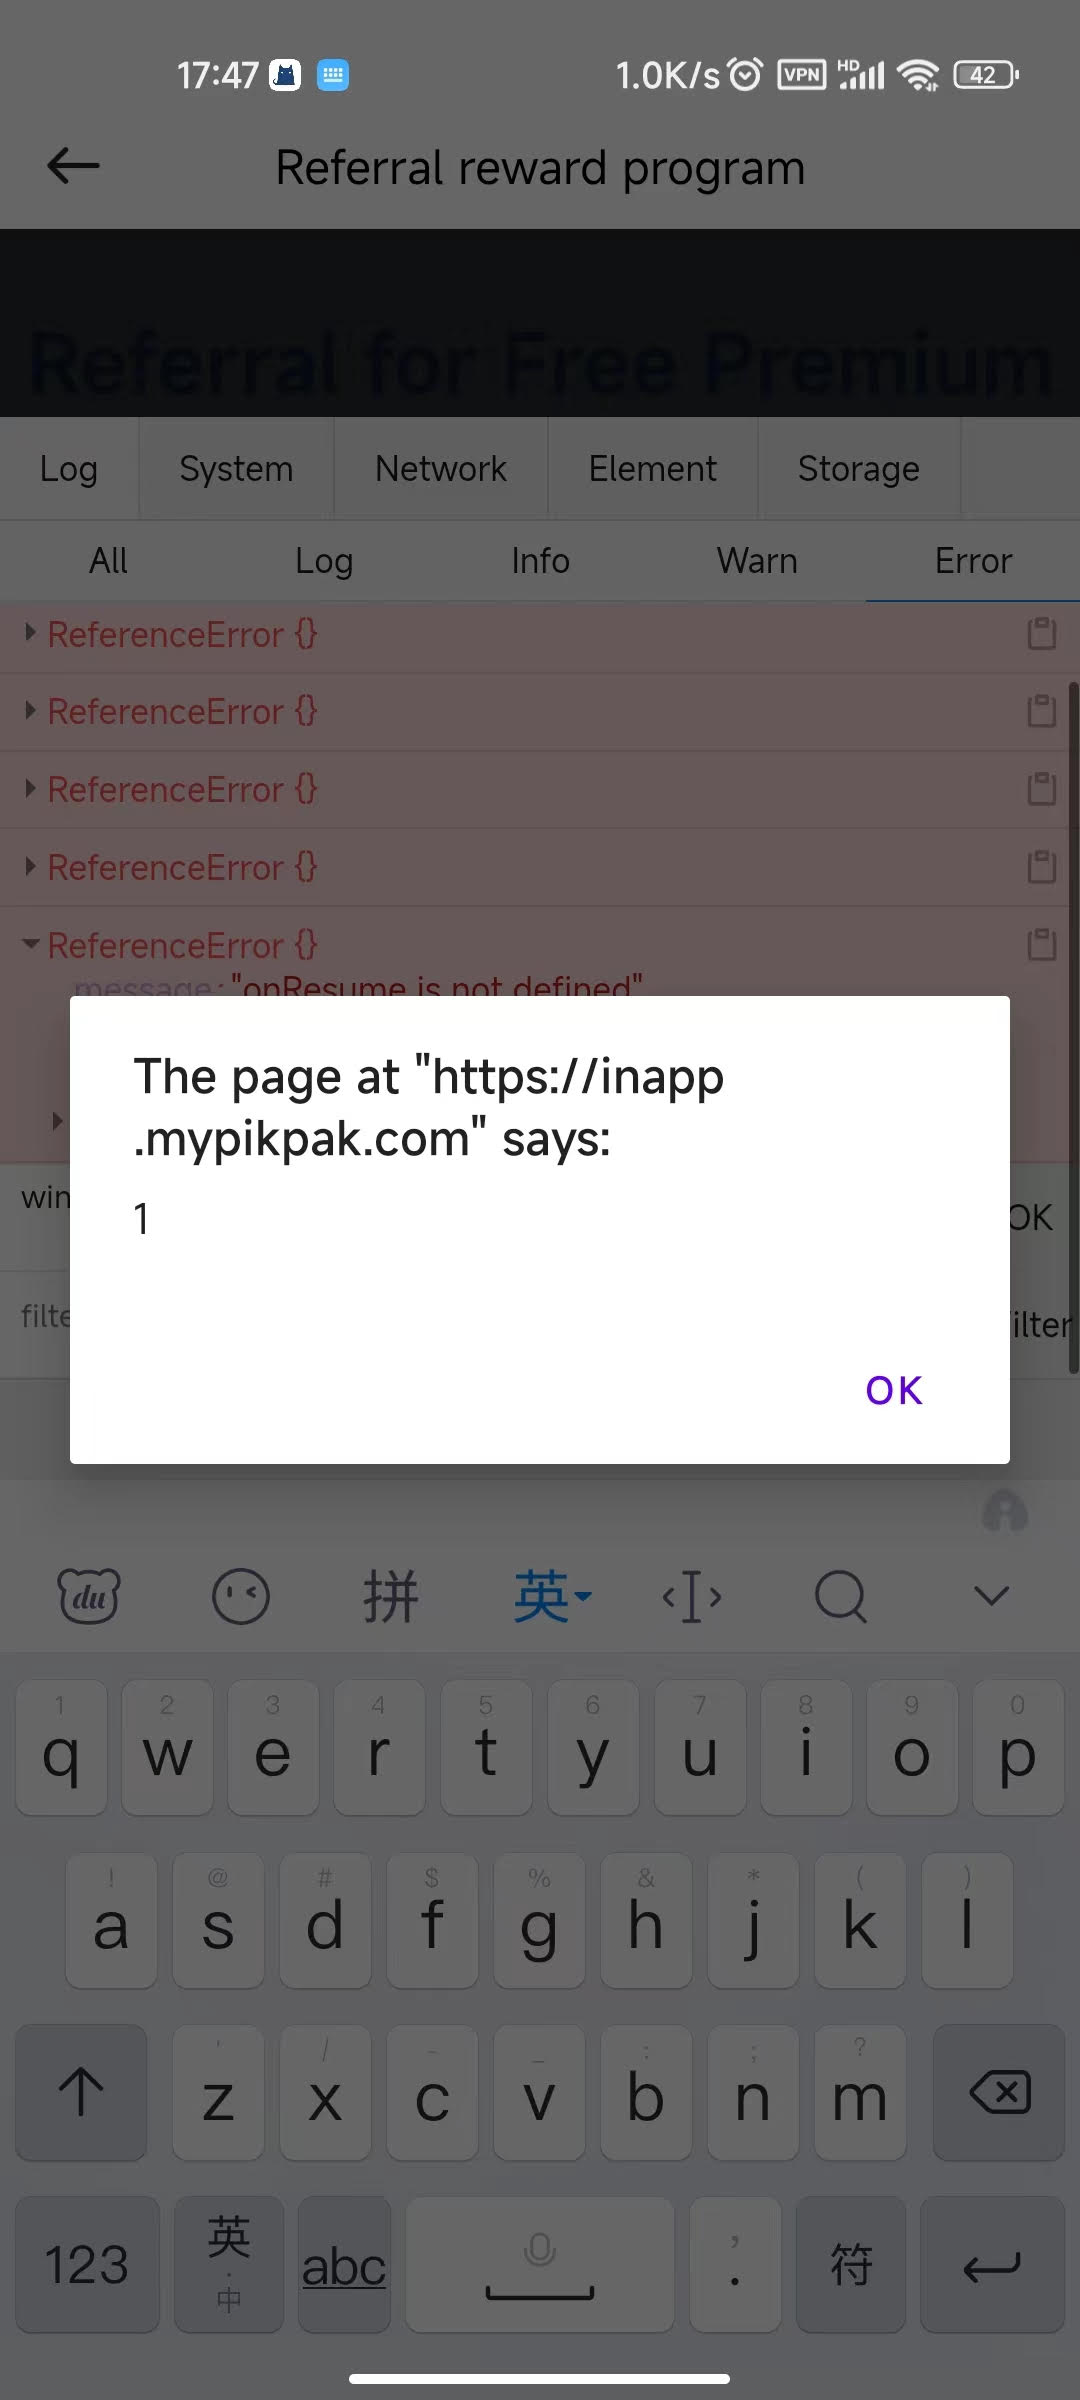
نقطة تفعيل الثغرة تكون عند إدخال رمز الدعوة لاسترداد البريميوم، أدخل رمز خطأ حسب الرغبة، ثم انقر على زر الاسترداد الآن باستمرار، استمر في النقر بعد ظهور رسالة "محاولات كثيرة جدًا، يرجى المحاولة مرة أخرى بعد 24 ساعة". ثم ستظهر vConsole في أسفل يمين الصفحة.
صورة

أعتقد أن هذه المشكلة ناتجة عن إدخال الرمز الخاطئ عدة مرات، يمكنك رؤية بعض رسائل الخطأ في السجل.

أعتقد أن ظهور vConsole خطير جدًا، يمكن أن يؤدي إلى تسريب معلومات المستخدم، تصحيح واجهة طلبات الشبكة، تسريب كود العناصر، تغيير معلومات المستخدم، إلخ.


[المرجع] https://drive.google.com/drive/folders/1Szu9pjivVtG93ceECvnoAjeSABVyfDES?usp=sharing


[المكتشف] happy0717

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    389
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    257
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





