
 #1
أدوات لتحليل تفريغ الذاكرة العشوائية للعثور على العمليات قيد التشغيل، واتصالات الشبكة، والبرامج الضارة المخفية.
موصى به من Kitploit
 beraphin/cve-2017-16943
تحليل فني وإثبات المفهوم لـ CVE-2017-16943، وهو استخدام بعد التحرير في دالة receive_msg في Exim، يوضح التلاعب بالكومة واختطاف RIP.
 ra3edaj/lab-dfir-cve-2023-38831
d
 bl4ck5un/cve-2013-2072
تجاوز سعة المخزن المؤقت في ارتباطات Python الخاصة باستدعاء xc_vcpu_setaffinity في Xen
 nipund513/exploiting-uaf-by-ret2bpf-in-android-kernel-cve-2021-0399-
استغلال UAF في نواة Android باستخدام تقنية ret2bpf لـ CVE-2021-0399. يوضح استغلال ثغرة use-after-free في نواة Android باستخدام BPF.
 tagatac/linux-cve-2006-4814
قفل ميت على سيمافور mmap المسمى 'mmap sem' في نواة CentOS 3.9، يحدث بسبب تداخل محدد لخيوط متزامنة، أحدهما يستدعي نظام استدعاء mmap والآخر يستدعي نظام…
 renukaselvar/libunwind_cve-2015-3239
مكتبة C لفك تكديس الاستدعاءات وتوليد تتبع المكدس، تدعم بنى وأنظمة تشغيل متعددة، مع تعليمات البناء واختبار الانحدار.
 renukaselvar/libunwind_cve-2015-3239_after
مكتبة لفك تكديس استدعاءات المعالج، تدعم بنى معمارية وأنظمة تشغيل متعددة، مع تعليمات البناء والاختبار الانحداري.
 tls456/cve-2026-43805-poc
تحليل سباق CVE-2026-43805 IOKit IODMACommand وإثبات المفهوم
 qsecure-labs/deadmatter
أداة استخراج بيانات الاعتماد المستقلة عن الإزاحة
 hasamba/dfir-companion
خادم مرافق للتحقيق الجنائي الرقمي والاستجابة للحوادث + إضافة التقاط
 jazho76/house_of_apple_2
جولة تفاعلية في GDB لتقنية House of Apple 2 FSOP على glibc 2.43، مع بيئة اختبار قابلة لإعادة الإنتاج تغطي تجاوز vtable، وتحويل المكدس، وROP.
 isec-tugraz/meltdown
عروض توضيحية لإثبات المفهوم ومكتبة libkdump توضح هجوم Meltdown المعماري الدقيق، مما يؤدي إلى تسريب ذاكرة النواة والذاكرة الفيزيائية على معالجات Intel…
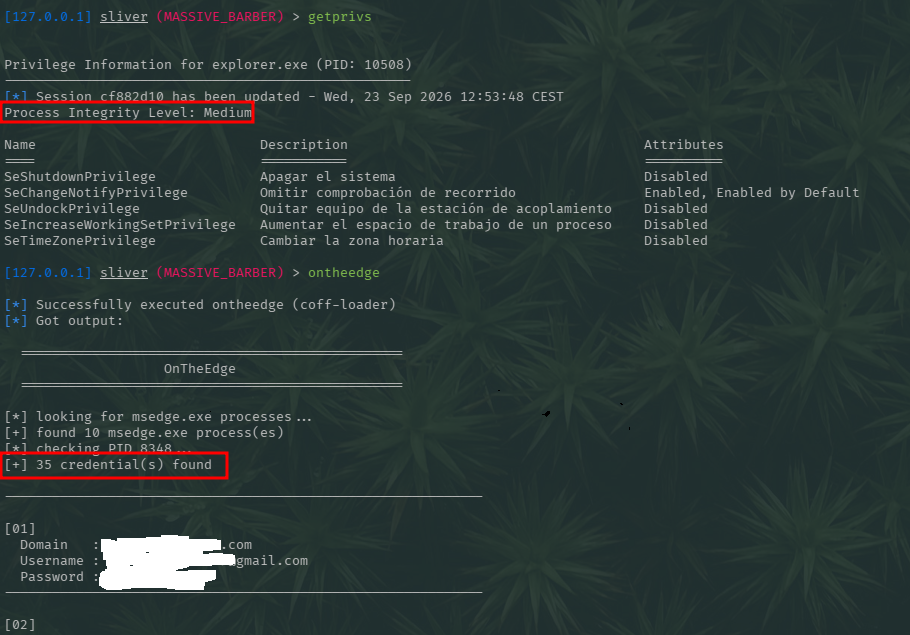 jssngc/ontheedge
أداة إثبات مفهوم بحثية لنظام Windows بلغة C تقوم بفحص ذاكرة عملية Microsoft Edge بحثًا عن بيانات مرتبطة ببيانات الاعتماد، مع ملف تنفيذي مستقل ونسخة…
 rafabd1/vectorfreed
يوثّق سلسلة RCE من نوع use-after-free في VectorFreed librsvg (CVE-2026-96889) مع PoC لمولّد SVG وإرشادات المعالجة لـ librsvg وNext.js وSatori.
 jvidhan/cve-2026-43687
ملاحظات هندسة عكسية وإثبات مفهوم (PoC) مكتفٍ ذاتيًا لسباق ذاكرة التخزين المؤقت للوصول في عميل NFS على macOS (CVE-2026-43687)، مع فرق تفكيك kext…
 se1ims/pixelsmash
أداة إثبات مفهوم ومنصة مخبرية لـ CVE-2026-8461، وهو كتابة خارج الحدود في مفكك ترميز MagicYUV الخاص بـ FFmpeg، مع مولّد حمولات ومشغّل عرض تجريبي بـ Qt.
 prox0959/memguard
أداة Windows EDR بدون اعتماديات تكتشف وتمنع الوصول غير المصرح به إلى ذاكرة LSASS، ونسخ المقابض، واستخراج بيانات الاعتماد عبر LOLBin في الوقت الفعلي.
 adeadukagi/cve-2023-32233-reproduction
إعادة إنتاج وتحليل السبب الجذري لـ CVE-2023-32233، وهو ثغرة use-after-free في نواة Linux في nf_tables تتيح تصعيد الصلاحيات محليًا، مع PoC وملاحظات…








