
 #1
أدوات لتحليل تفريغ الذاكرة العشوائية للعثور على العمليات قيد التشغيل، واتصالات الشبكة، والبرامج الضارة المخفية.
موصى به من Kitploit

 gmh5225/ransmap-ransomware-binary-classification
دفتر Jupyter لتحليل مجموعة بيانات RanSMAP لتصنيف عائلات برامج الفدية من أنماط الوصول إلى الذاكرة (GPA، والإنتروبيا، ونوع الصفحة) باستخدام نماذج…
 jamezx32/cve-2026-85046
V8 inlined Array.prototype.sort elements-kind confusion - PoC + addrof (بحث عن ثغرة N-day)
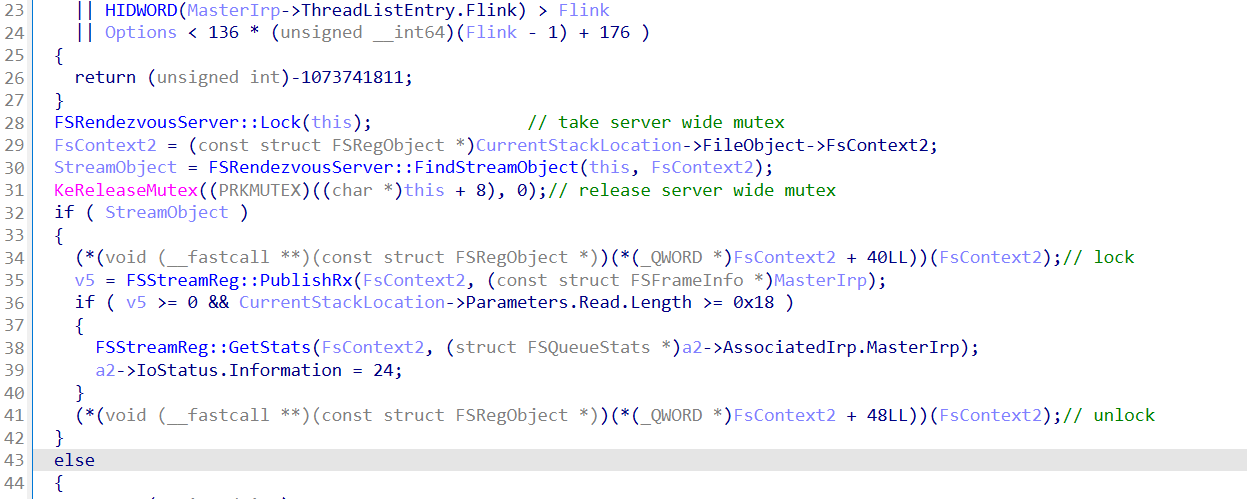 wkpwn/cve-2026-83834
تحليل حالة سباق use-after-free في FSRendezvousServer::PublishRx وConsumeTx، حيث يمكن لـ Close() تحرير كائن FSStreamReg بين تحرير الـ mutex والحصول…
 saretawa/cve-2026-77396
إثبات مفهوم (Proof-of-concept) يقوم بإنشاء ملف AVI خبيث لتحفيز كتابة خارج الحدود في الكومة (heap out-of-bounds write) في محلل PJSIP AVI…
 34zy/cve-2026-86950
إطار عمل استغلال لـ CVE-2026-86950، وهو تجاوز سعة عدد صحيح في CoreGraphics: يصنع خطوط TrueType وملفات PDF خبيثة، ويستخرج تسريبات ASLR، ويبني سلاسل…
 0xsemizzz/cve-2026-86476
إثبات مفهوم لـ CVE-2026-86476: قراءة/كتابة خارج حدود الكومة (heap out-of-bounds) في GStreamer GstVideoMeta عبر إلغاء تسلسل unixfd، مع إعادة إنتاج…
 ylh440104/infinitycore-android-cve-2026-98260
إثبات مفهوم ARM64 Android للثغرة CVE-2026-98260، وهي ثغرة استخدام بعد التحرير (UAF) في مؤقت POSIX ضمن النظام الفرعي للمؤقتات في النواة، مع سلسلة…
 01luyicheng/cve-2026-99999
Simulation-only proof of concept for CVE-2026-99999, a Linux kernel virtio-net IPv4 csum_start validation bug enabling guest-to-host heap memory…
 gandli/cve-2026-99999-pwnescape
إعادة إنتاج وتحليل خلل التحقق من صحة csum_start في IPv4 على Linux (CVE-2026-99999): إعادة كتابة الترويسة، وتسريب 32 بايت من الكومة، وأوراكل التسريب،…
 01luyicheng/cve-2026-99999-analysis
CVE-2026-99999 Educational Analysis — attack chain simulation of Linux kernel csum_start bug (CVSS 9.3). See also: CVE-2026-99999-exploit (Working…
 offline-ant/tcp2kaslr
CVE-2026-98432: خادم IPv4 TCP عادي معرّض للثغرة، وMPTCP ليس هو المُحفّز. مُحفّز الخطأ والأدلة والتحليل.
 addxemmm/cve-2026-98260-pudding-android
منفذ بحث CVE-2026-98260 الخاص بنظام Android والمستهدف لجهاز Xiaomi 17 (pudding)
 janewas/cve-2026-98260-vivo-gki-research
Research notes: porting CVE-2026-98260 to vivo/iQOO GKI 6.6.127 (no exploit code; coordinated disclosure planned)
 jadedfella/lpe-study-notes
جولة بطيئة من الصفر عبر ثغرة تصعيد امتيازات في نواة لينكس (CVE-2026-98260)
 sganggs/cve-2026-98260-brm-an00
CVE-2026-98260 صلاحية جذر مؤقتة لجهاز HONOR Win2 BRM-AN00، مُسلَّمة إلى BakaSU. دون وميض.
 yukonga/cve-2026-98260
Android kernel POSIX CPU timer use-after-free exploit for 6.12.69 that achieves uid=0 shell or KernelSU late-load via fake credentials.
 woshigenm/cve-2026-98260
Android kernel LPE research for CVE-2026-98260 (posix-cpu-timers UAF): trigger PoC, fake-cred and real-cred uid-0 shell chains, plus a…
 nanoturtle1145/cve-2026-98260-uaf
أبحاث استغلال CVE-2026-98260 (posix-cpu-timers exec UAF): S9280 Android 14 GKI 6.1 — محفّز UAF + بدائية الكتابة الصفرية + SELinux Permissive. وثيقة…








