
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-83834 — تحليل حالة سباق use-after-free في FSRendezvousServer::PublishRx وConsumeTx، حيث يمكن لـ Close() تحرير كائن FSStreamReg بين تحرير الـ mutex والحصول على القفل. | Kitploit
أدوات/GitHubGitHub/wkpwn/cve-2026-83834
تحليل الذاكرة الجنائيتحليل الثغرات الأمنيةالاستغلال
GitHubwkpwn/cve-2026-83834

CVE-2026-83834

تحليل حالة سباق use-after-free في FSRendezvousServer::PublishRx وConsumeTx، حيث يمكن لـ Close() تحرير كائن FSStreamReg بين تحرير الـ mutex والحصول على القفل.

عرض المستودع
465منذ 23 أيامتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

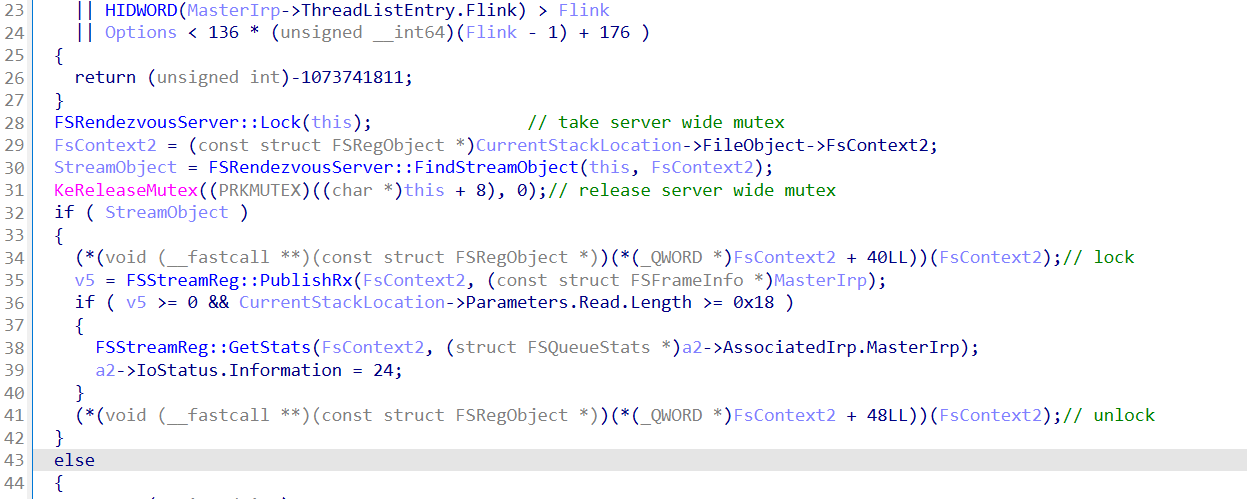
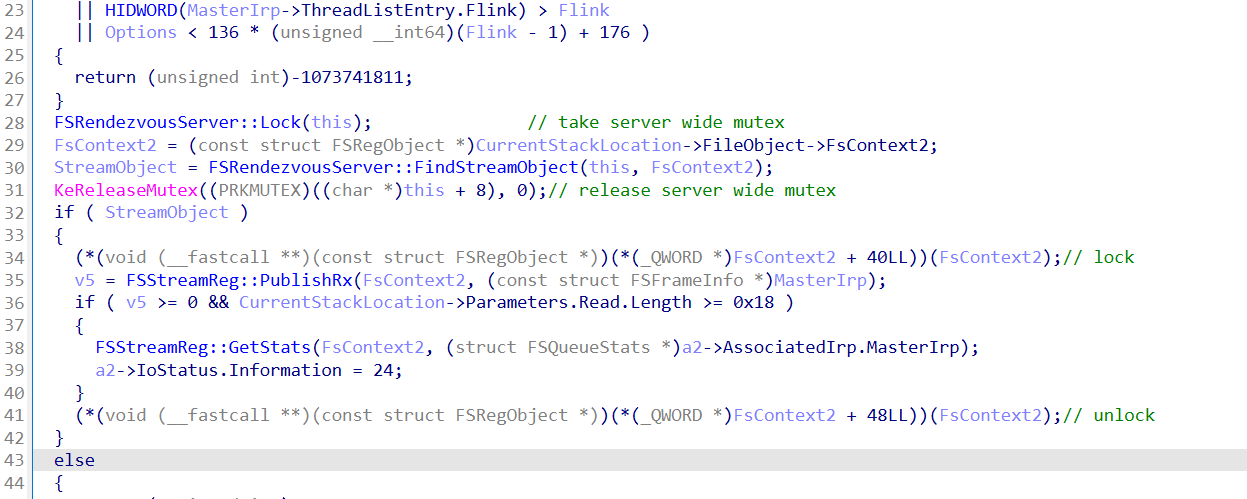
يقوم كل من FSRendezvousServer::PublishRx وFSRendezvousServer::ConsumeTx بإلغاء الإشارة إلى كائن FSStreamReg بنمط معطوب متطابق: أخذ قفل الخادم (server mutex)، والتأكد من أن الكائن لا يزال موجودًا في القائمة، ثم تحرير القفل، ثم أخذ قفل الكائن نفسه — دون أي شيء بينهما يبقيه على قيد الحياة.
image

نظرًا لعدم أخذ أي مرجع، توجد نافذة ضيقة بين تحرير قفل الخادم وأخذ قفل الكائن نفسه يمكن خلالها لـ FSRendezvousServer::Close() تحرير الكائن، مما يؤدي إلى استخدام بعد التحرير (use-after-free).

الفضل: @zoverin

تنزيل الأداة