
 #1
أدوات لتحليل تفريغ الذاكرة العشوائية للعثور على العمليات قيد التشغيل، واتصالات الشبكة، والبرامج الضارة المخفية.
موصى به من Kitploit

 suyash-r-k/dfir-malware-investigation
مختبر DFIR لثغرة Spring4Shell (CVE-2022-22965) مع محاكاة الاستغلال، وجدار حماية تطبيقات ويب (WAF) بلغة Python، والكشف القائم على مؤشرات الاختراق…
 ngtuonghung/cve-2021-3156
POC لـ CVE-2021-3156 - تجاوز سعة المخزن المؤقت المستند إلى الكومة في sudo
 raymontag/cve-2021-29627
مشغّل فقط لـ CVE-2021-29627
 z3usx01/cve-2021-23017-poc
تؤثر المشكلة فقط على nginx إذا تم استخدام توجيه "resolver" في ملف التكوين. علاوة على ذلك، الهجوم ممكن فقط إذا كان المهاجم قادرًا على تزوير حزم UDP من…
 xyjl-ly/cve-2021-22555-exploit
استغلال CVE-2021-22555
 tin-z/cve-2025-27363
تجاوز سعة عدد صحيح في برنامج FreeType، والذي يؤثر أيضًا على Chrome
 var77/cve-2026-2005
PoC لـ CVE-2026-2005
 synacktiv/cve-2020-27950
استغلال CVE-2020-27950
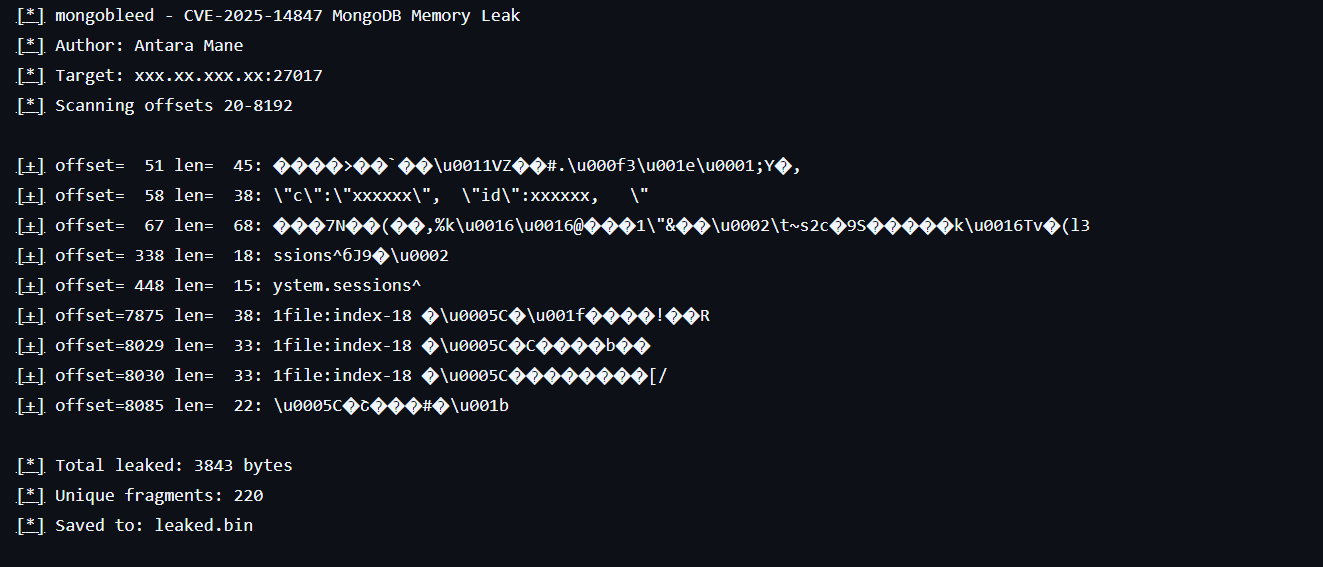 infosecantara/cve-2025-14847-mongodb
أداة بحث تعليمية توضح كشف الذاكرة CVE-2025-14847 في فك ضغط BSON في MongoDB. تحاكي فشل فحوصات الحدود ومفاهيم أمان الذاكرة لتحليل الثغرات.
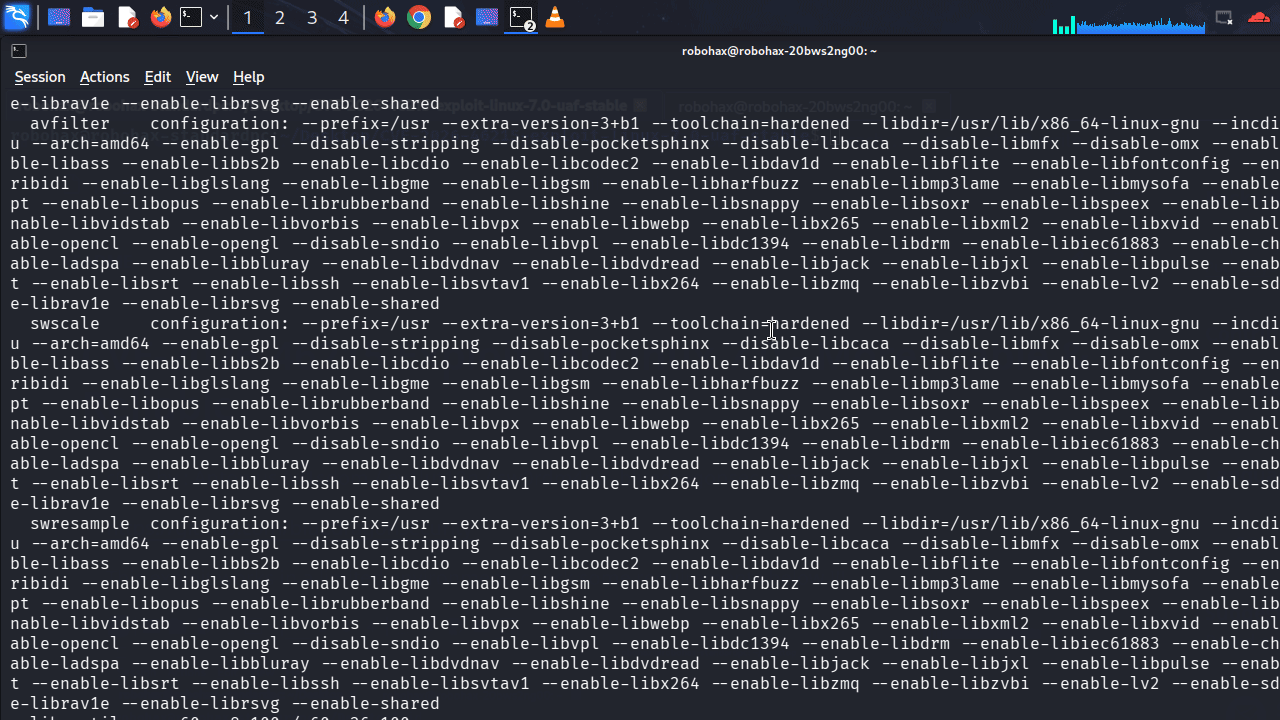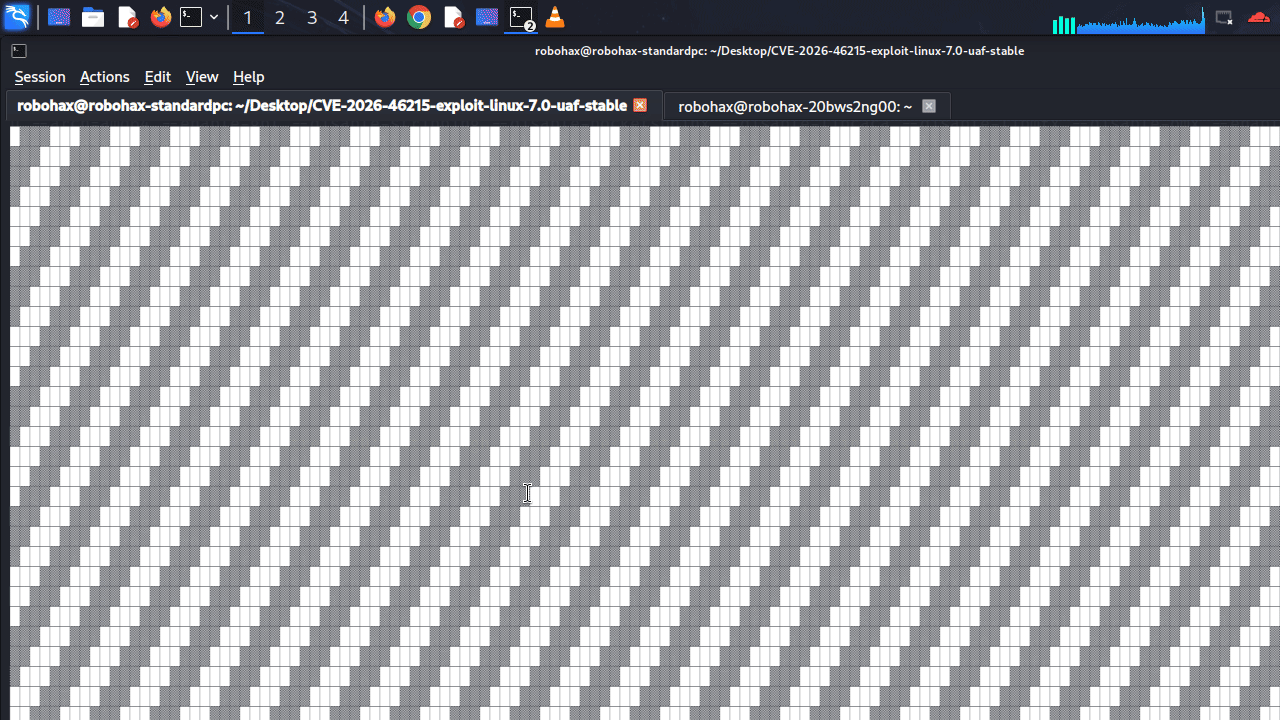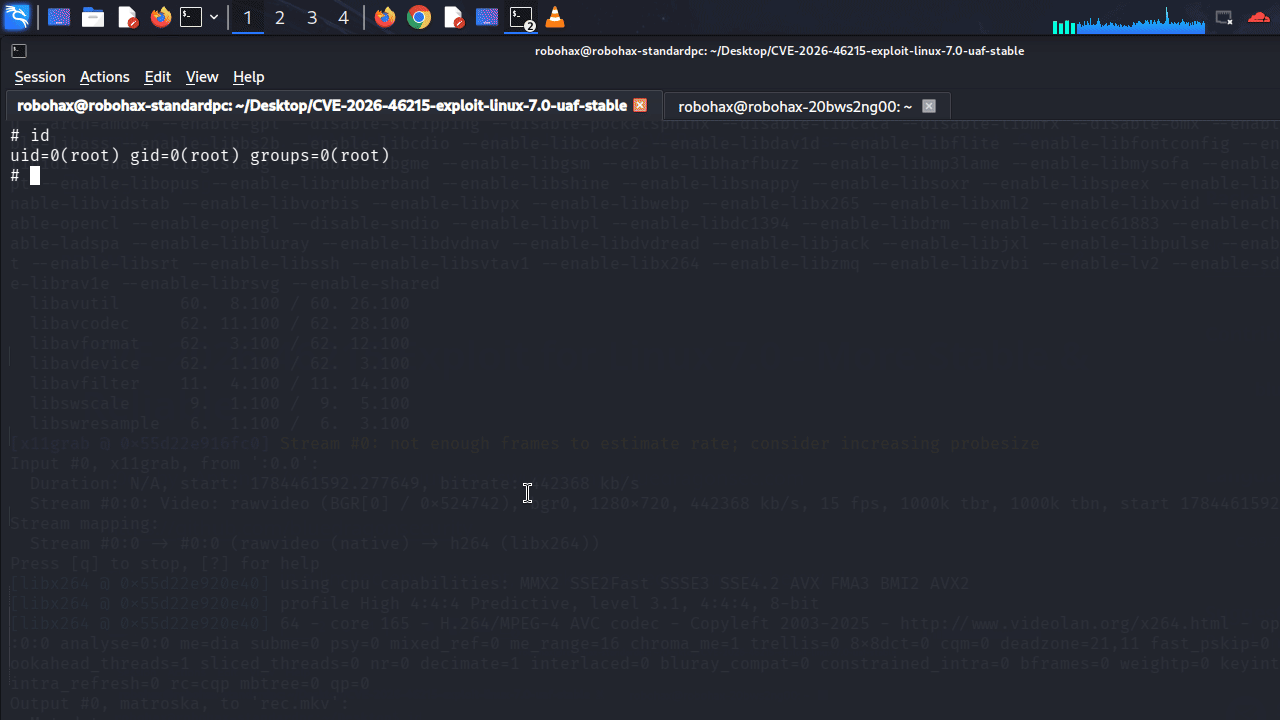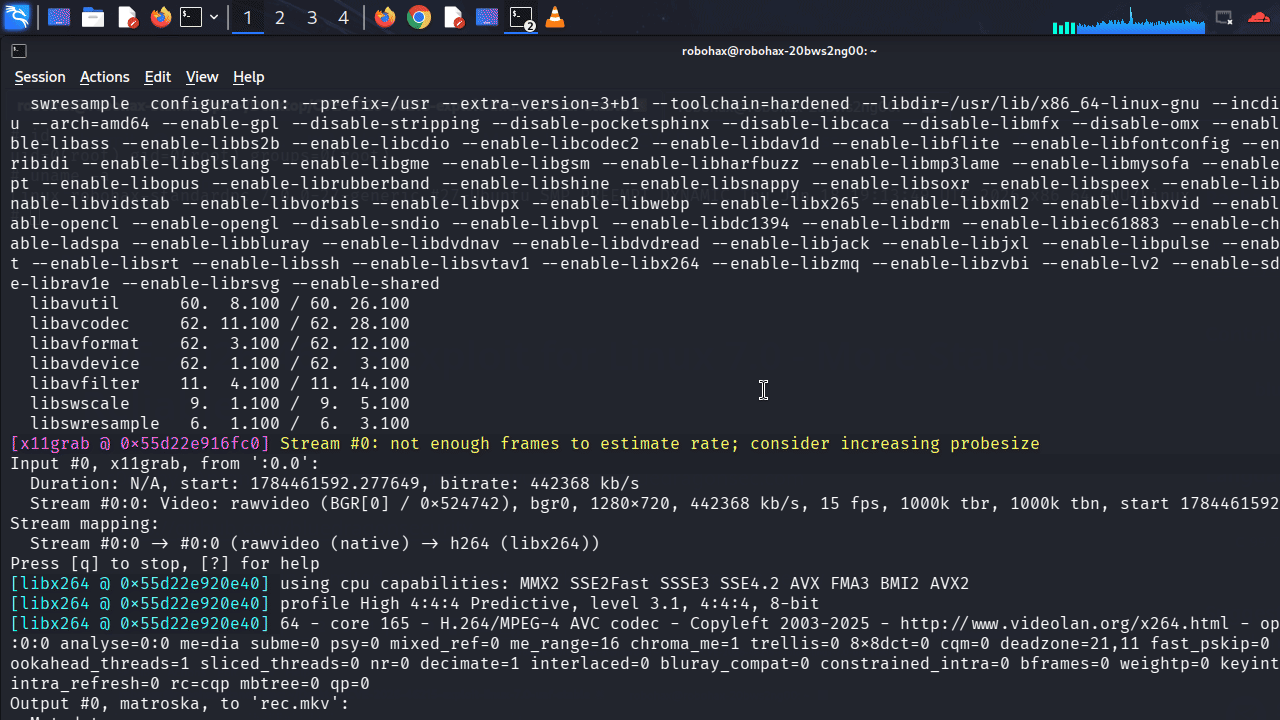 bluedragonsecurity/cve-2026-46215-exploit-linux-7.0-uaf-stable
CVE-2026-46215 DRM GEM UAF Exploit for Linux 7.0 - أول PoC عامل لـ linux kernel 7 use after free- بواسطة Antonius (sw0rdm4n, w1sdom, ev1lut10n)
 kalendsi/cve-2020-1020
تلف المكدس في VToHOrigin لبرنامج تشغيل خطوط Windows من النوع Type 1
 maldiohead/cve-2019-8540
تسريب معلومات مكدس النواة في دالة exportObjectToClient
 maldiohead/cve-2019-6207
تسريب معلومات من كومة نواة xnu
 dimitrifourny/cve-2019-6207
تسرب ذاكرة kernel في MacOS (4 بايت)
 fysac/cve-2019-20326
تجاوز سعة المخزن المؤقت للكومة في GNOME gThumb و Linux Mint Pix
 manhndd/cve-2019-19012
فيضان عدد صحيح في Oniguruma
 tarantula-team/cve-2019-19012
فيضان عدد صحيح في الدالة search_in_range في regexec.c في Oniguruma 6.x قبل 6.9.4_rc2 يؤدي إلى قراءة خارج الحدود
 natleoj/cve-2019-11933
تلف الكومة في منتقي الوسائط في واتساب








