
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-14847-MongoDB — أداة بحث تعليمية توضح كشف الذاكرة CVE-2025-14847 في فك ضغط BSON في MongoDB. تحاكي فشل فحوصات الحدود ومفاهيم أمان الذاكرة لتحليل الثغرات. | Kitploit
أدوات/GitHubGitHub/infosecantara/cve-2025-14847-mongodb
تحليل الذاكرة الجنائيتحليل الثغرات الأمنيةالاستغلالالاختبار العشوائيالتعلم والتعليمأمن قواعد البيانات
GitHubinfosecantara/cve-2025-14847-mongodb

CVE-2025-14847-MongoDB

أداة بحث تعليمية توضح كشف الذاكرة CVE-2025-14847 في فك ضغط BSON في MongoDB. تحاكي فشل فحوصات الحدود ومفاهيم أمان الذاكرة لتحليل الثغرات.

مشاركة
عرض المستودع
136منذ 9 أشهرلم تتم المراجعة بعد

CVE-2025-14847-MongoDB أداة بحث تسريب الذاكرة

نظرة عامة

يحتوي هذا المستودع على أداة بحث تعليمية مصممة لتوضيح مفاهيم سلامة الذاكرة الكامنة خلف CVE-2025-14847، وهي ثغرة حرجة اكتُشفت في تطبيق MongoDB لفك ضغط BSON. تحاكي الأداة كيف يمكن لفحص الحدود غير السليم أثناء فك الضغط أن يؤدي إلى تسريب الذاكرة.

المفاهيم الأساسية الموضحة:

  • تحليل والتحقق من بروتوكول BSON
  • أخطاء فحص حدود الذاكرة
  • تطبيقات فك ضغط آمنة مقابل غير آمنة
  • تعقيم رسائل الخطأ

License: MIT License: Educational Research Python MongoDB Platform Security Research Build Version

إشعار قانوني هام: هذه الأداة مخصصة للأغراض التعليمية فقط. استخدمها فقط على أنظمة تملكها أو لديك إذن كتابي صريح لاختبارها. قد ينتهك الاختبار غير المصرح به القوانين بما في ذلك قانون الاحتيال وإساءة استخدام الحاسوب (Computer Fraud and Abuse Act).

الغرض

توضح هذه الأداة:

  • كيف يمكن أن تؤدي أخطاء التحقق من الحدود إلى تسريب الذاكرة
  • أهمية فحص الحدود السليم في تسلسل البيانات
  • طرق اكتشاف مشكلات سلامة الذاكرة المحتملة في خدمات الشبكة
  • تقنيات بحث آمنة لتحليل الثغرات

التثبيت

المتطلبات الأساسية

  • Python 3.8 أو أحدث
  • مثيل MongoDB (للاختبار المصرح به)
  • وصول شبكي إلى النظام المستهدف (إذا كان مصرحًا به)

تثبيت سريع

استنساخ المستودع

git clone https://github.com/InfoSecAntara/CVE-2025-14847-MongoDB.git

cd CVE-2025-14847-MongoDB

الاستخدام

# Basic scan (offsets 20-8192)
python3 mongobleed.py --host <target>
# Deep scan for more data
python3 mongobleed.py --host <target> --max-offset 50000
# Custom range
python3 mongobleed.py --host <target> --min-offset 100 --max-offset 20000

الخيارات

الخيارالافتراضيالوصف
--hostlocalhostمضيف MongoDB المستهدف
--port27017منفذ MongoDB المستهدف
--min-offset20الحد الأدنى لطول المستند للفحص
--max-offset8192الحد الأقصى لطول المستند للفحص
--outputleaked.binملف الإخراج للبيانات المسربة

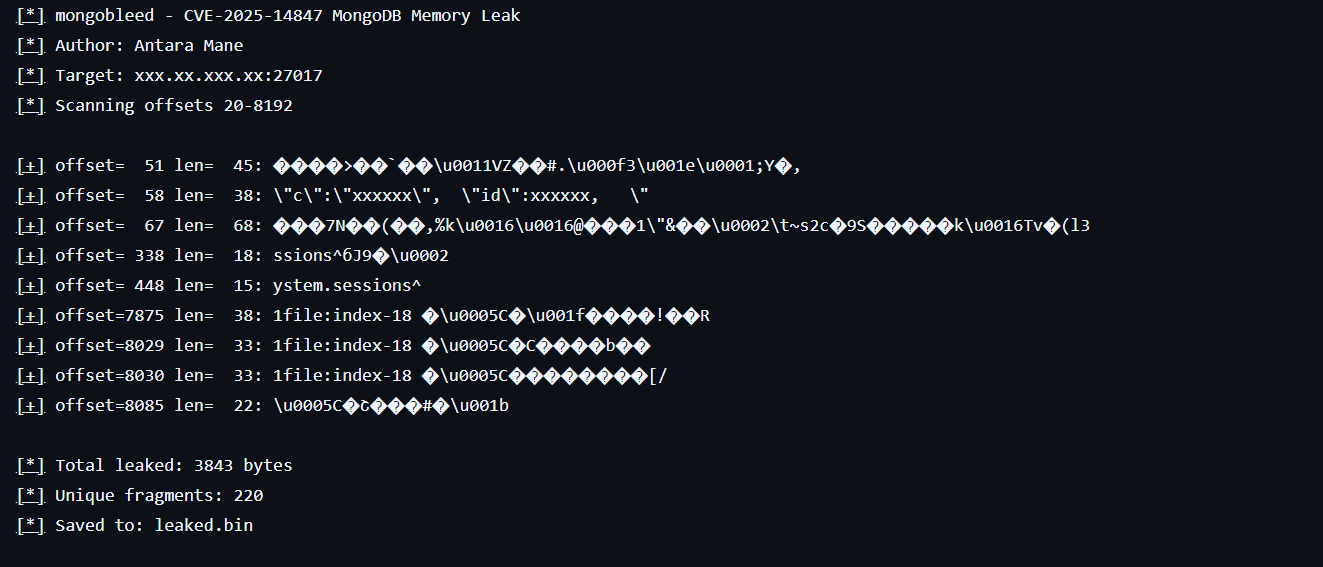
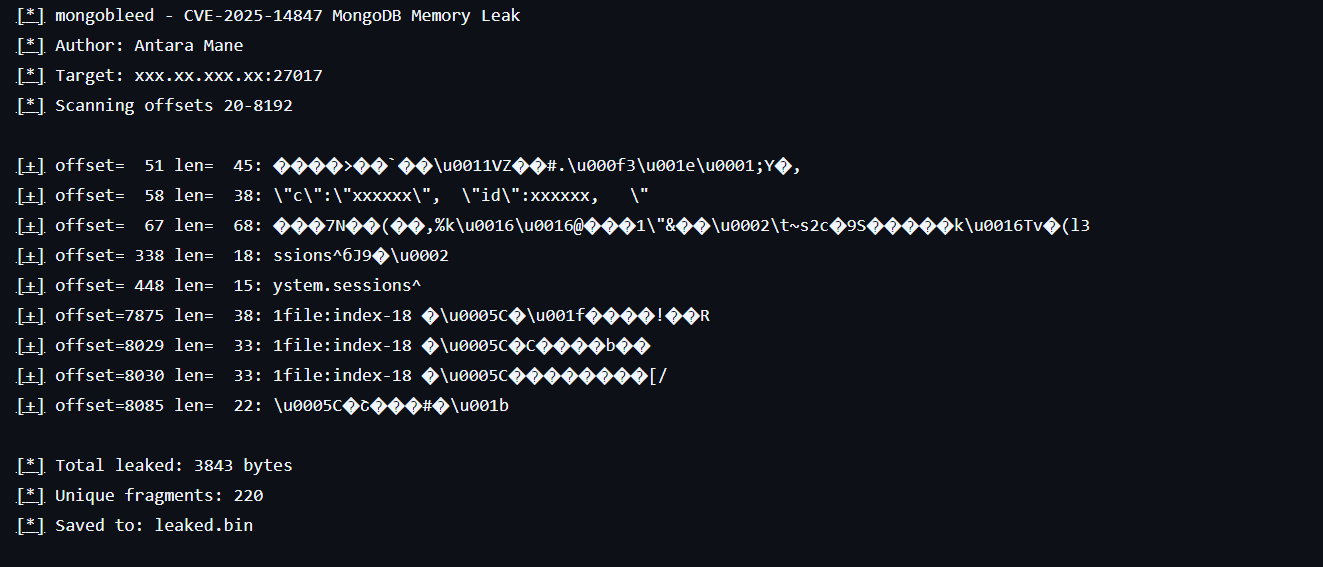
مثال على المخرجات

صورة

الاستنتاج والتوصيات

الدروس الرئيسية المستفادة

  • السبب الجذري للثغرة: غياب فحص الحدود في فك ضغط zlib
  • طريقة الاستغلال: عدم تطابق الحجم بين حجم BSON المُعلن والفعلي
  • الأثر: تسريب الذاكرة عن بُعد دون مصادقة
  • التخفيف: تحقق صارم من الحجم وتقييدات على خوارزمية الضغط

توصيات أمنية طويلة الأجل

  • تطبيقات آمنة للذاكرة: النظر في Rust أو لغات أخرى آمنة للذاكرة للمكونات الحرجة
  • الاختبار العشوائي المستمر: تنفيذ اختبار عشوائي آلي للبروتوكول
  • الدفاع المتعمق: طبقات تحقق متعددة للضغط/فك الضغط
  • حمايات وقت التشغيل: استخدام AddressSanitizer و MemorySanitizer في الإنتاج

الآثار على الصناعة

تسلط هذه الثغرة الضوء على قضايا أوسع في أمان قواعد البيانات:

  • يظل تحليل البروتوكول سطح هجوم عرضة للخطر
  • تطبيقات الضغط غالبًا ما تفتقر إلى التحقق الأمني السليم
  • سلامة الذاكرة في أنظمة قواعد البيانات تتطلب تركيزًا متجددًا
  • أدوات الاكتشاف الآلي للثغرات ضرورية

المراجع

موارد رسمية:

  • توثيق أمان MongoDB
  • استشارة CVE-2025-14847 الأمنية
  • مواصفات BSON
  • توثيق zlib
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    385
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    279

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →