 bluedragonsecurity/cve-2026-46215-exploit-linux-7.0-uaf-stable
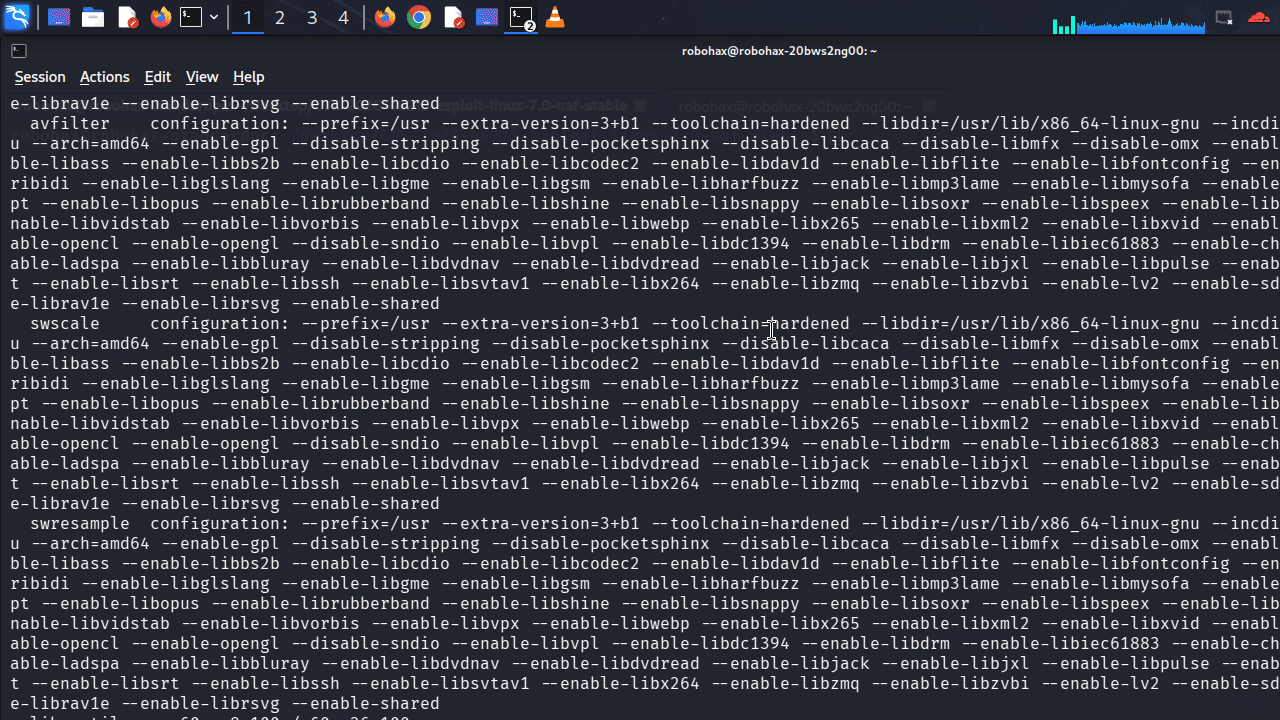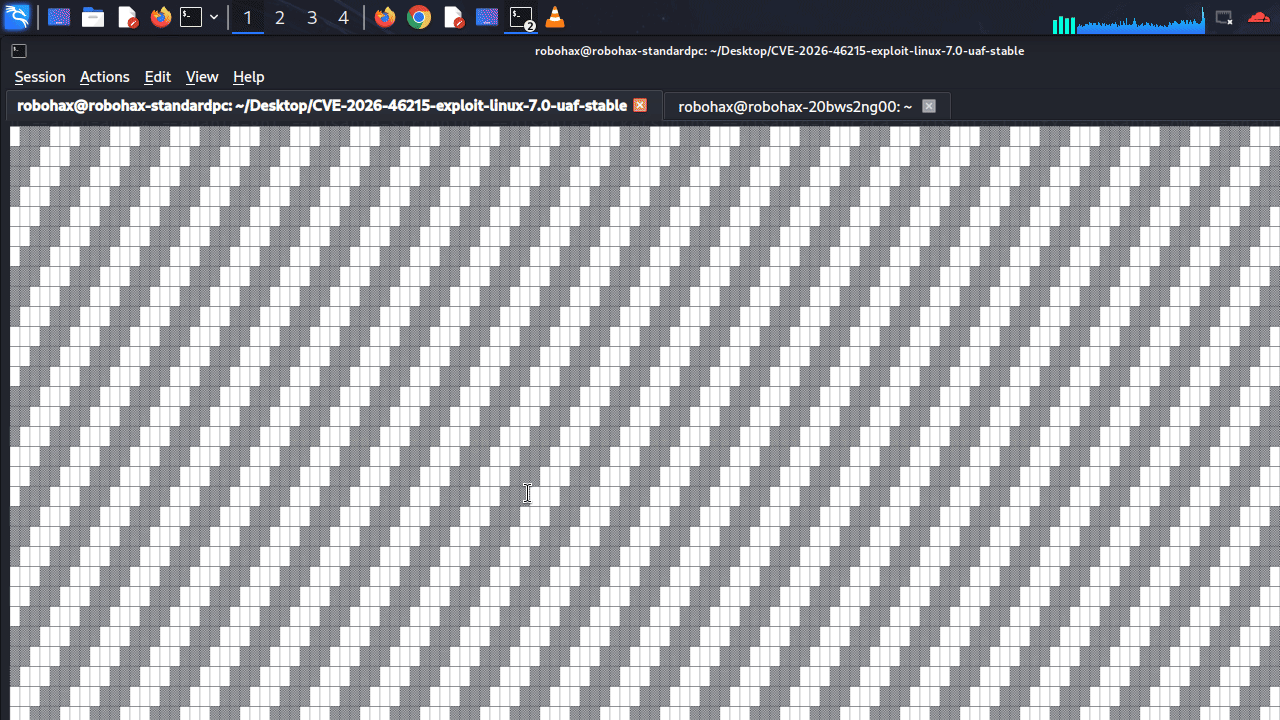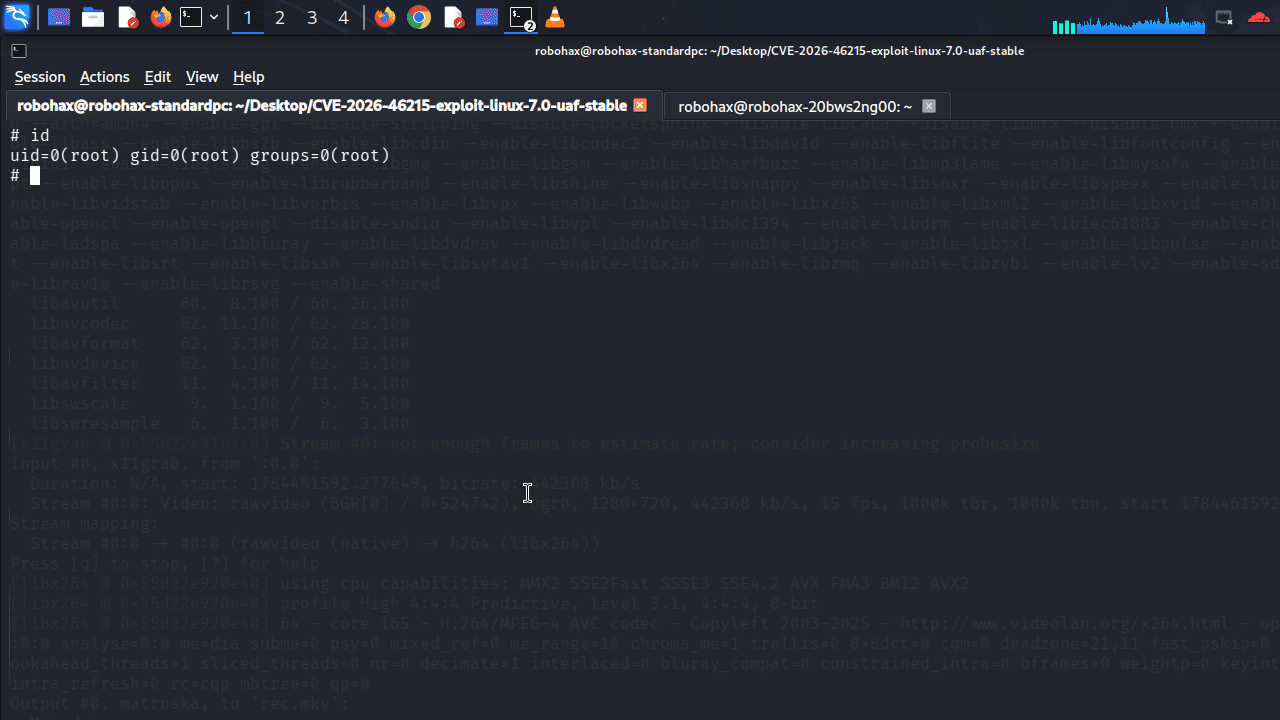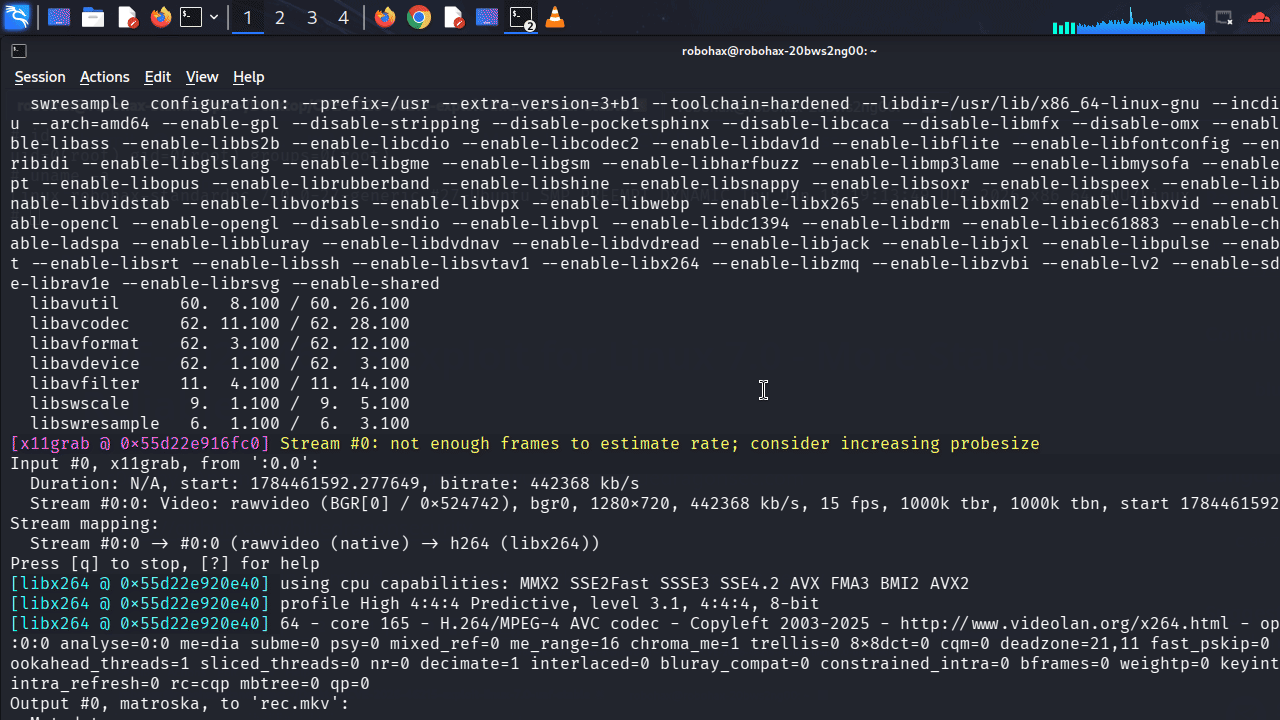
CVE-2026-46215 DRM GEM UAF Exploit for Linux 7.0 - أول PoC عامل لـ linux kernel 7 use after free- بواسطة Antonius (sw0rdm4n, w1sdom, ev1lut10n)

c0d3 by : Antonius (w1sdom / ev1lut10n / sw0rdm4n) - bluedragonsec.com
https://github.com/bluedragonsecurity
هذا الاستغلال يعمل في بيئة محدودة، تحقق من بعض المتطلبات أدناه !!!
هذا استغلال لـ CVE-2026-46215 (Linux Kernel Use After Free) مُكيَّف لنواة Linux 7.0 !!! هذا الاستغلال أكثر استقرارًا وموثوقية من الاستغلال الأول الذي أصدرته.
تقنية Cross Cache : SheavesSiphon
SheavesSiphon هي تقنية cross cache جديدة ابتكرتها في سلسلة linux 7.*
يرجى التحلي بالصبر ... قد تكون عملية الاستغلال طويلة.
الخلل ؟ المقبض القديم لم يُصفَّر -> مؤشر متدلٍ (سباق نحو UAF)
يرجى التحلي بالصبر عند تشغيل هذا الاستغلال ! سيستغرق هذا وقتًا طويلاً !
نسخة محسّنة من kratnowl cross-cache
gcc -o exploit exploit.c -lpthread -lutil -static
صُمم هذا الاستغلال لنواة linux 7.0 لكن الثغرة موجودة من 7.0 إلى 7.0.8، بما في ذلك سلسلة 7.0-rc* تم اختباره على lubuntu 26 مع linux 7.0 فقط !!!
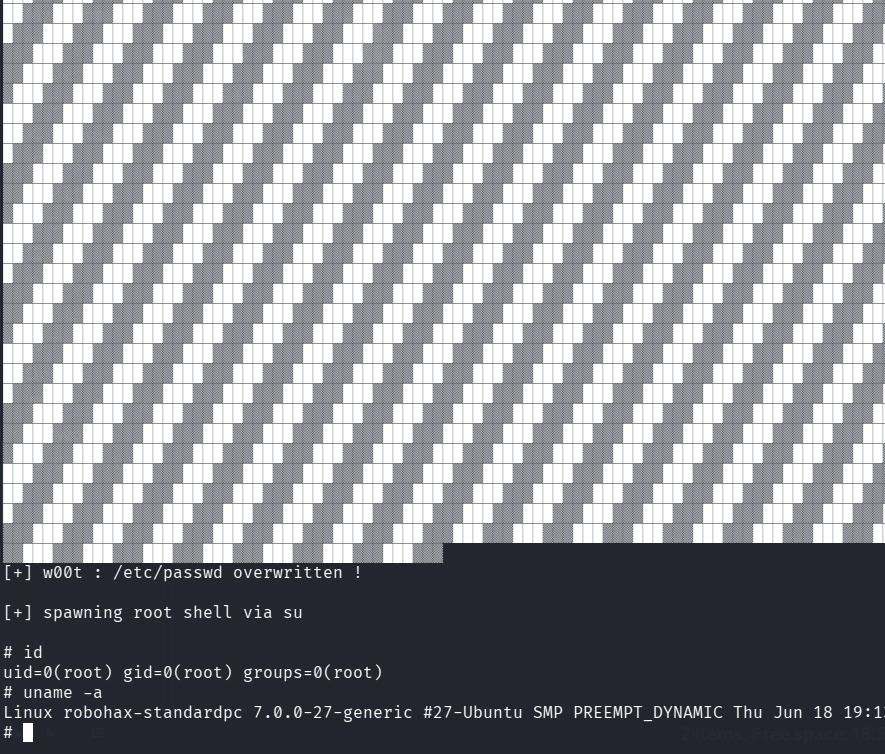
استخدم lubuntu 26 أو ubuntu 26 أو ubuntu 26 server مع linux 7.0. linux 7.0.1 - 7.0.8 عرضة للثغرة، لكنني لم أصمم هذا الاستغلال لأي نسخة أخرى غير 7.0 لكن يمكنك المحاولة، ربما سيعمل هذا الاستغلال (لم أجرّب أي نسخة أخرى غير linux 7.0) ملاحظة : صُمم هذا الاستغلال لنواة linux 7.0.
استخدم هذا الأمر (مجرد مثال): qemu-system-x86_64
-machine type=q35,accel=kvm
-enable-kvm -cpu host -smp $(nproc) -m 6G
-drive file=lubuntu26.qcow2,format=qcow2,if=virtio,cache=none,aio=io_uring,discard=unmap
-netdev user,id=n0,hostfwd=tcp::2222-:22
-device virtio-net-pci,netdev=n0
-device virtio-rng-pci -device virtio-balloon
-vga virtio -display spice-app
-device virtio-serial-pci
-chardev spicevmc,id=spicechannel0,name=vdagent
-device virtserialport,chardev=spicechannel0,name=com.redhat.spice.0
-device qemu-xhci,id=xhci
-device usb-tablet,bus=xhci.0 -device usb-kbd,bus=xhci.0
-rtc base=utc,clock=host
-serial mon:stdio
-s
لكي يعمل هذا الاستغلال، يحتاج نظام التشغيل إلى أن يكون في وضع النص.
بالنسبة لـ lubuntu 26 أو ubuntu 26، افعل هذا قبل اختبار الاستغلال :
sudo systemctl set-default multi-user.target && reboot
لتجنب هذا الخطأ : [-] No DRM، بالنسبة لـ lubuntu يجب أن يكون المستخدم في مجموعة video، افعل هذا قبل تشغيل الاستغلال:
sudo usermod -a -G video your_username && newgrp video
مثال، مستخدمي : robohax، إذن :
sudo usermod -a -G video robohax && newgrp video
الاختبار :
robohax@robohax-standardpc:~$ id
uid=1000(robohax) gid=1000(robohax) groups=1000(robohax),4(adm),24(cdrom),27(sudo),30(dip),44(video),46(plugdev),110(lpadmin),978(sambashare)
44(video) ===> هذا مطلوب لفتح /dev/dri !!!
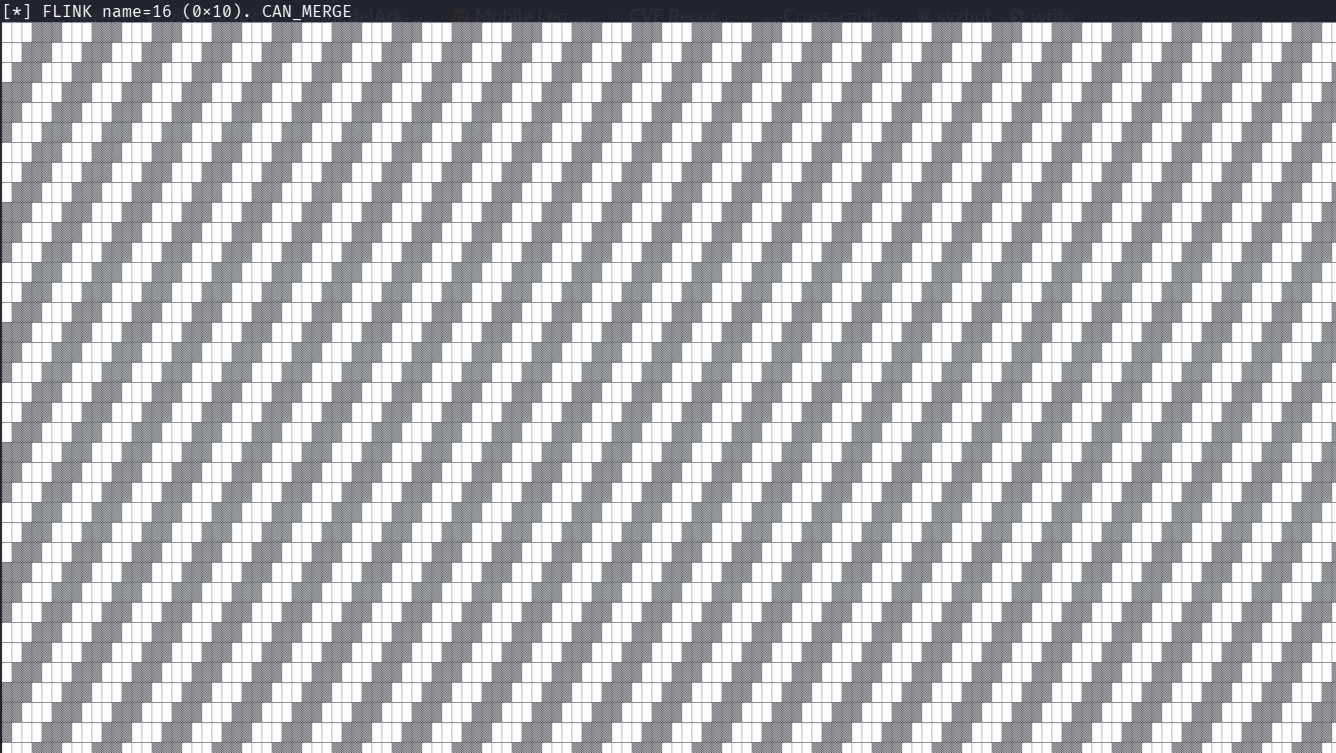
أضفت شريط تقدم يشير إلى أن الاستغلال يعمل (وليس متوقفًا). طالما أن شريط التقدم يتحرك... فهذا يعني أنك لا تحتاج إلى إعادة تشغيل نظام التشغيل.