
 #1
أدوات لتحليل تفريغ الذاكرة العشوائية للعثور على العمليات قيد التشغيل، واتصالات الشبكة، والبرامج الضارة المخفية.
موصى به من Kitploit
 v31l0x1/throttlestopppl
Poc لثغرة CVE-2025-7771 لتعديل حماية PPL
 h4k6/cve-2023-0179-poc
استغلال ثغرة (CVE-2023-0179). تم تخصيص هذه الثغرة كـ CVE-2023-0179، وتؤثر على جميع إصدارات Linux من 5.5 إلى 6.2-rc3، وقد تم اختبارها على الإصدار…
 saadislamm/spoiler
مخاطر التحميل التخميني تعزز هجمات Rowhammer والكاش - CVE-2019-0162 -
 eugnis/spectre-attack
مثال على استخدام ثغرة "Spectre" المكتشفة (CVE-2017-5753 و CVE-2017-5715)
 eaea0001/servu-cve-2026-28318-poc
SolarWinds Serv-U CVE-2026-28318: انهيار غير مصادق عليه لـ Content-Encoding: deflate. تحليل السبب الجذري (تحرير غير صحيح لمؤشر داخلي -> تلف الكومة) +…
 szymonh/rndis-co
CVE-2022-25375 - استغلال تجريبي لـ RNDIS USB Gadget
 rick2600/redis-stack-cve-2024-55656
إثبات مفهوم لاستغلال CVE-2024-55656، وهو تجاوز عدد صحيح في RedisBloom يؤدي إلى قراءة/كتابة خارج الحدود على الكومة وتنفيذ تعليمات برمجية عن بُعد في…
 ic3-512/linux-root-kit
محاكاة شاملة من البداية إلى النهاية لهجوم التباس تبعيات Python، وتصعيد صلاحيات sudo (CVE-2025-32463)، واستمرارية قائمة على rootkit - مع تحليل جنائي…
 infosecantara/cve-2025-14765-and-cve-2025-14766
مختبر تفاعلي قائم على المتصفح يحاكي ثغرات تلف الذاكرة في كروم (CVE-2025-14765/14766) للتدريب الأمني الآمن، مع عرض مرئي للذاكرة في الوقت الفعلي وصياغة…
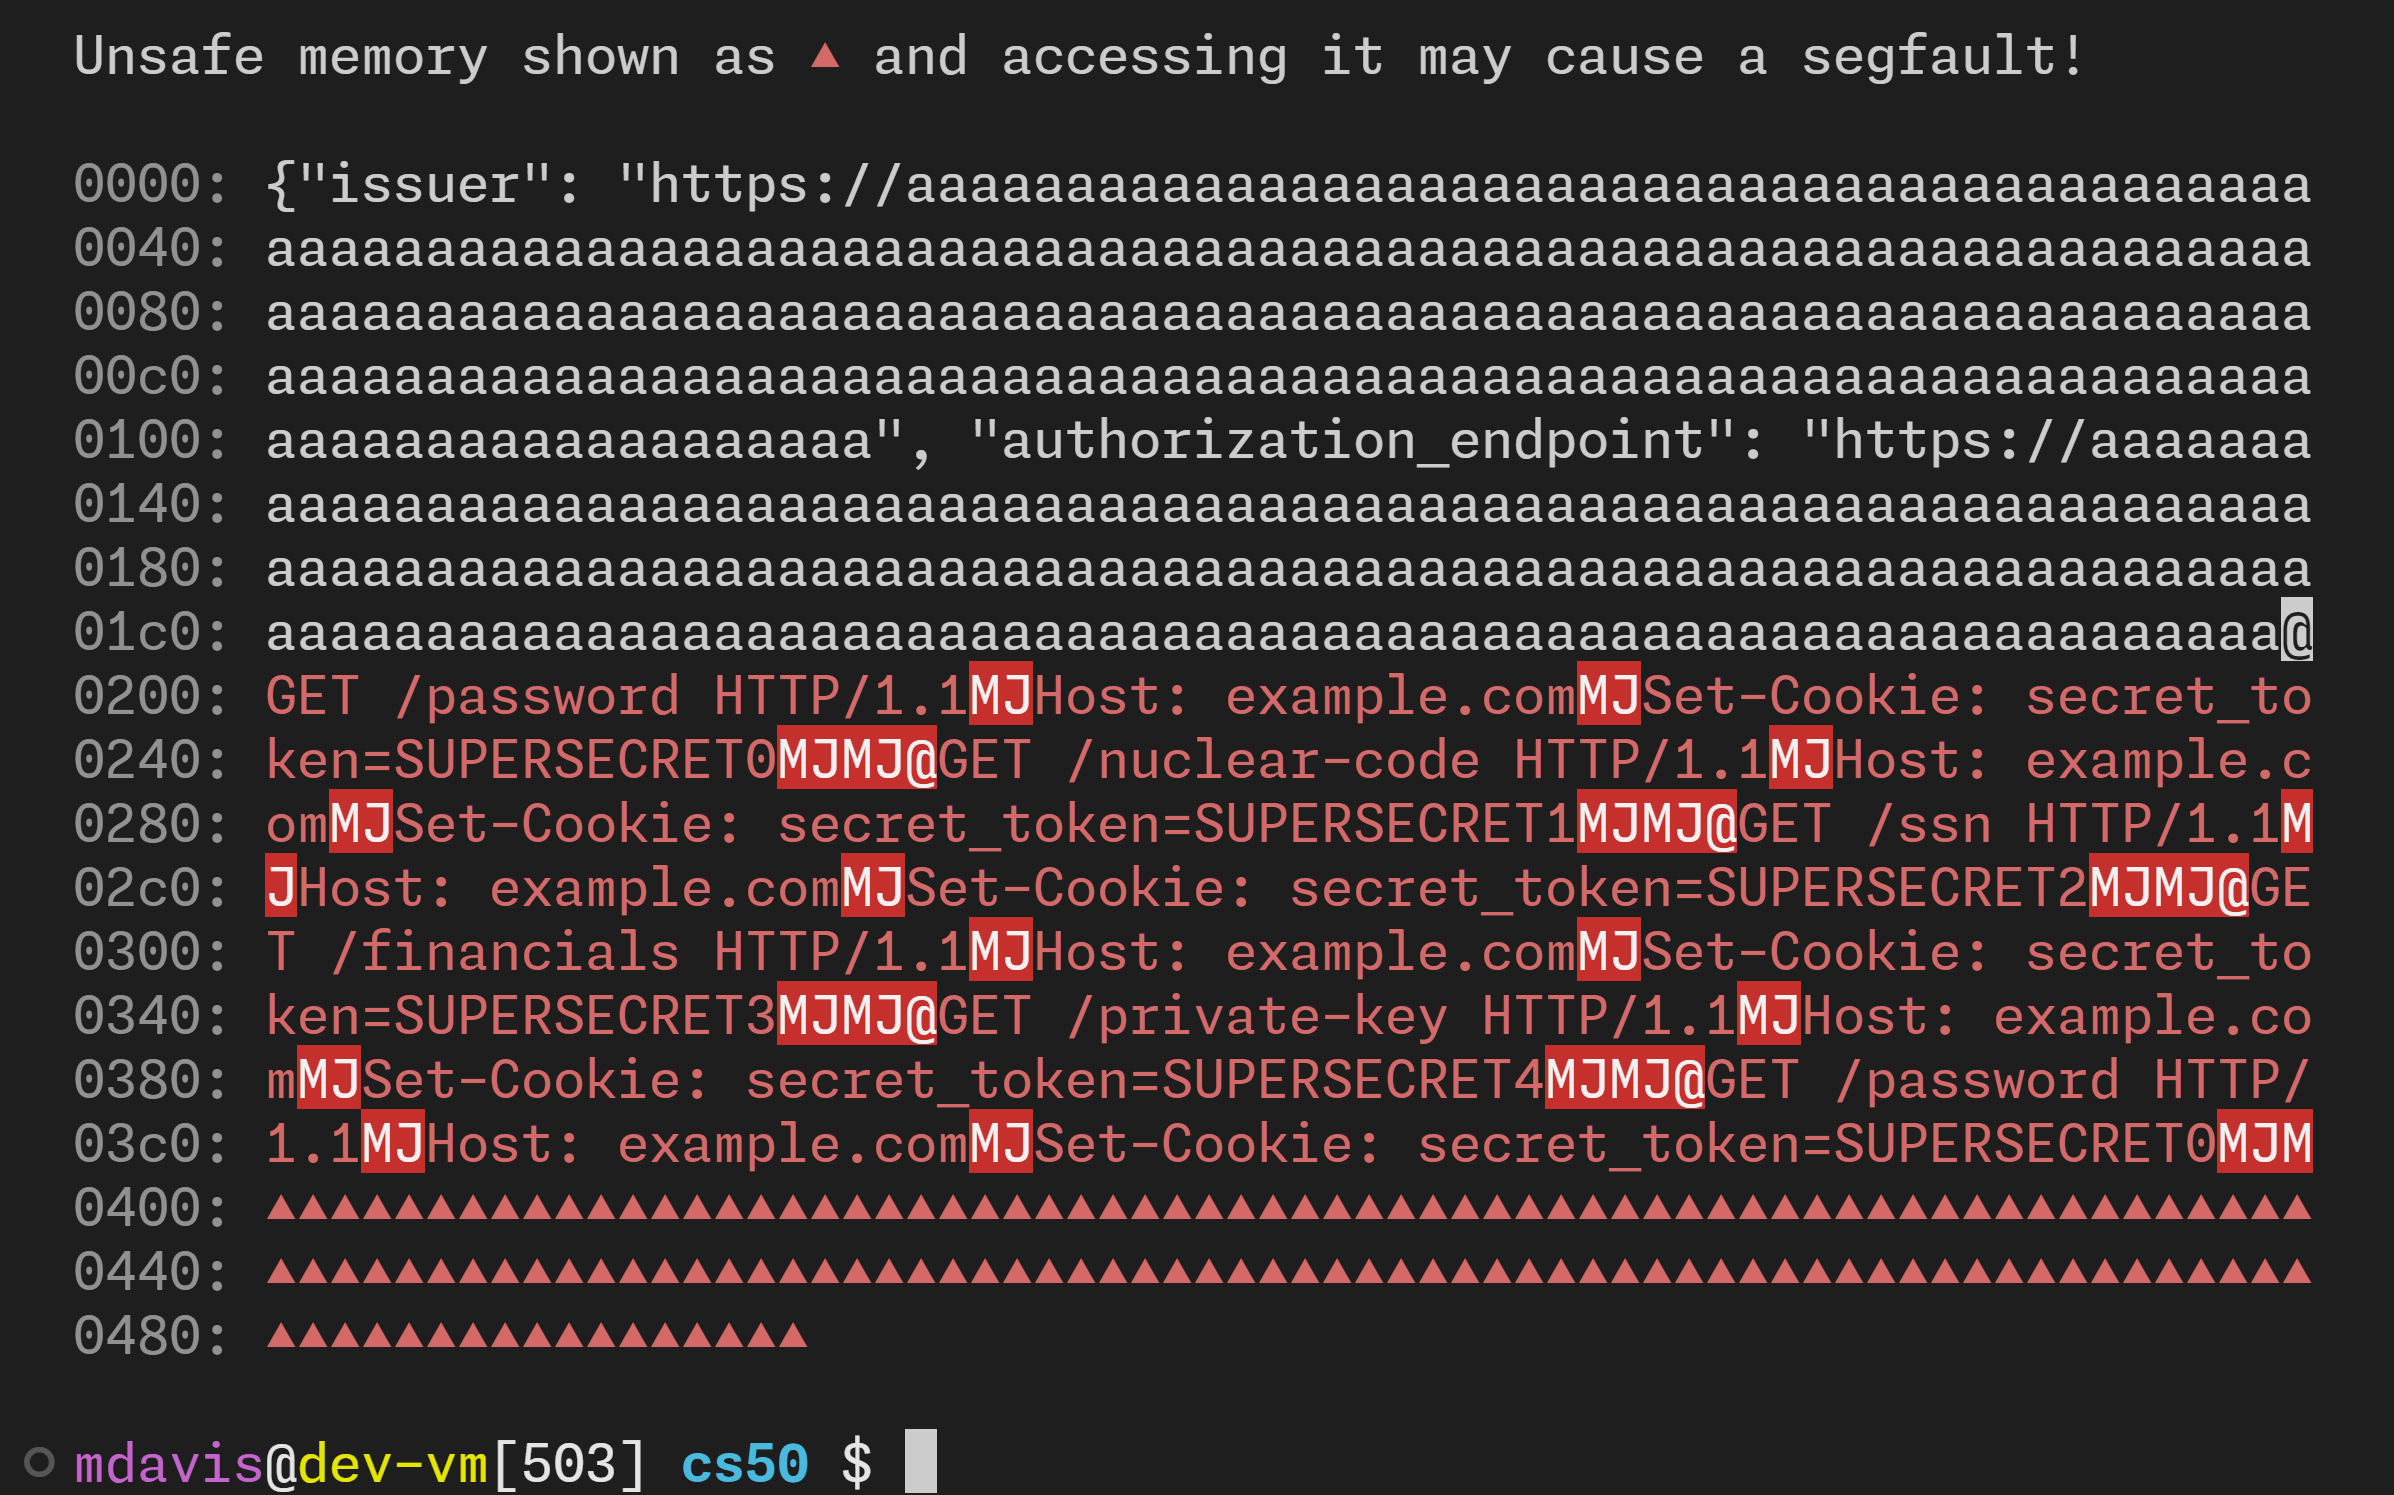 morganwdavis/overread
يحاكي خلل القراءة الزائدة CVE-2023-4966 الخاص بـ Citrix Bleed
 uname1able/cve-2025-21333
استغلال إثبات المفهوم لـ CVE-2025-21333، تجاوز سعة مخزن مؤقت قائم على الكومة في vkrnlintvsp.sys الخاص بـ Hyper-V يؤدي إلى تصعيد الامتيازات المحلية…
 onewinner/cve-2025-14847
MongoDB أداة كشف ثغرة تسرب الذاكرة (CVE-2025-14847)
 moxie25/nanomq-memory-leak-research
إعلان أمني عام وتحليل فني لثغرة CVE-2026-36590، وهي ثغرة حجب الخدمة في NanoMQ v0.24.9.
 sho-luv/mongobleed
CVE-2025-14847 (MongoBleed) أداة مسح واستغلال. تسرب ذاكرة كومة MongoDB غير المُوثَّقة عبر فك ضغط zlib. تتضمن الكشف، استخراج الذاكرة، تحليل بيانات…
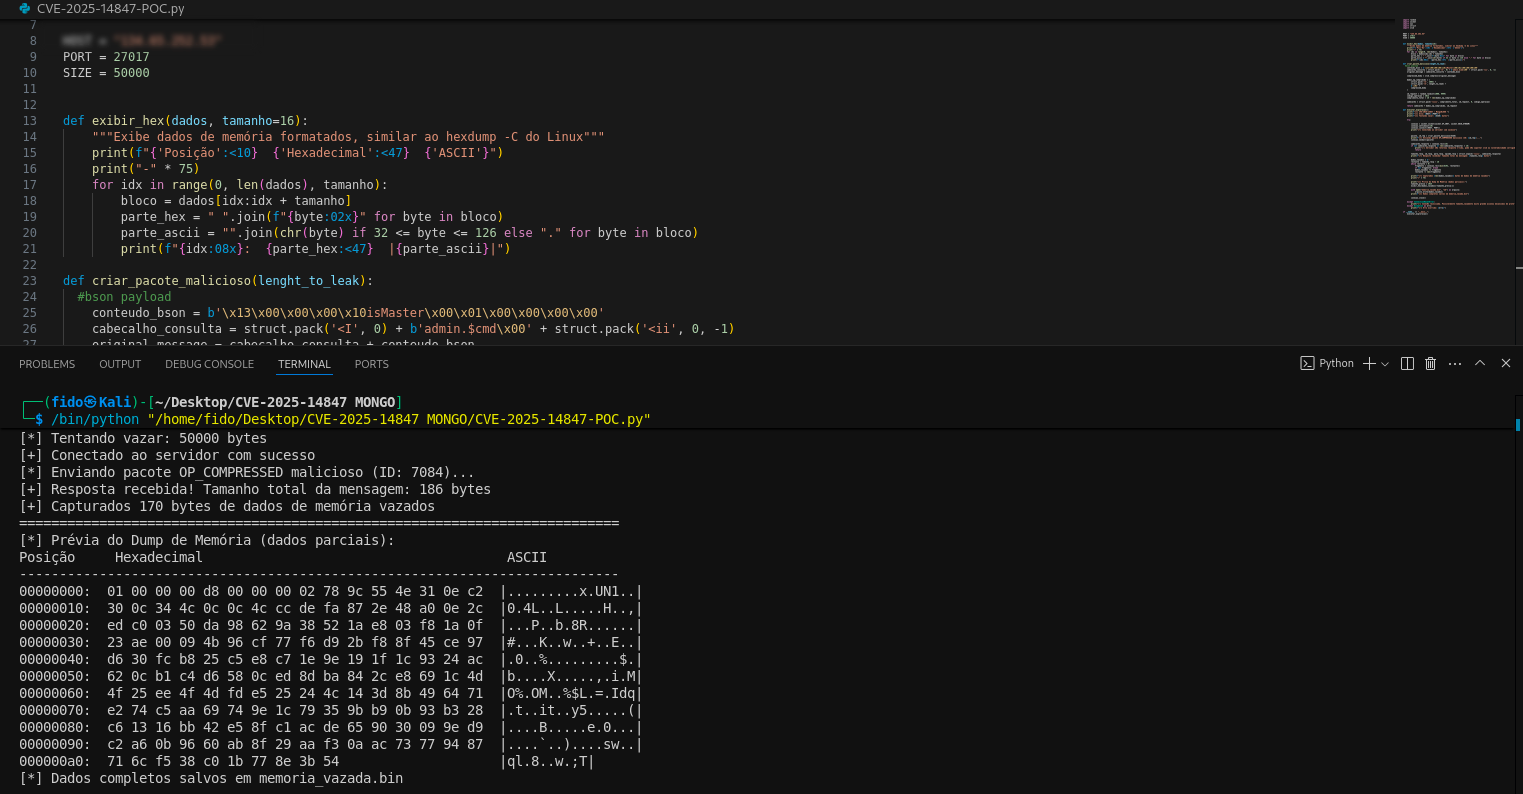 nonameerror/mongobleed---cve-2025-14847-poc-
يحتوي هذا المستودع على نسخة سكربت بايثون الخاصة بي من CVE-2025-14847 (MongoBleed)
 muhammedhussein17/libheif-cve-2026-50142
CVE-2026-50142 — ثغرة تخصيص الذاكرة في الكومة في محلل تسلسل HEIF في libheif
 ra3edaj/lab-dfir-cve-2023-38831
d
 pwnhacker0x18/ios-kernel-crash
استغلال لثغرة CVE-2018-4407-فساد الذاكرة








