
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
overread — يحاكي خلل القراءة الزائدة CVE-2023-4966 الخاص بـ Citrix Bleed | Kitploit

أدوات/GitHubGitHub/morganwdavis/overread
تحليل الذاكرة الجنائيتحليل الثغرات الأمنيةالاستغلالالتعلم والتعليماستغلال الملفات الثنائية
GitHubmorganwdavis/overread

overread

يحاكي خلل القراءة الزائدة CVE-2023-4966 الخاص بـ Citrix Bleed
عرض المستودع
231منذ 2 سنواتلم تتم المراجعة بعد
مشاركة
cb_thumbnail

overread

يحاكي خطأ القراءة الزائدة CVE-2023-4966 في Citrix Bleed

هذا هو مشروعي النهائي لدورة Harvard CS50 Cybersecurity 2023. يتعلق الأمر بخطأ برمجي. خطأ صغير – له عواقب ضخمة ومستمرة. في هذا العرض التقديمي، سأشارك "الرؤى النازفة" المستمدة من خطأ صغير ارتكبه مطوّر واحد. خطأ ما زال يسبب مشاكل كبيرة لملايين الأشخاص المحتملين.

فيديو

فيديو Citrix Bleed على YouTube

تم التسجيل في 4 ديسمبر 2023

ملاحظات

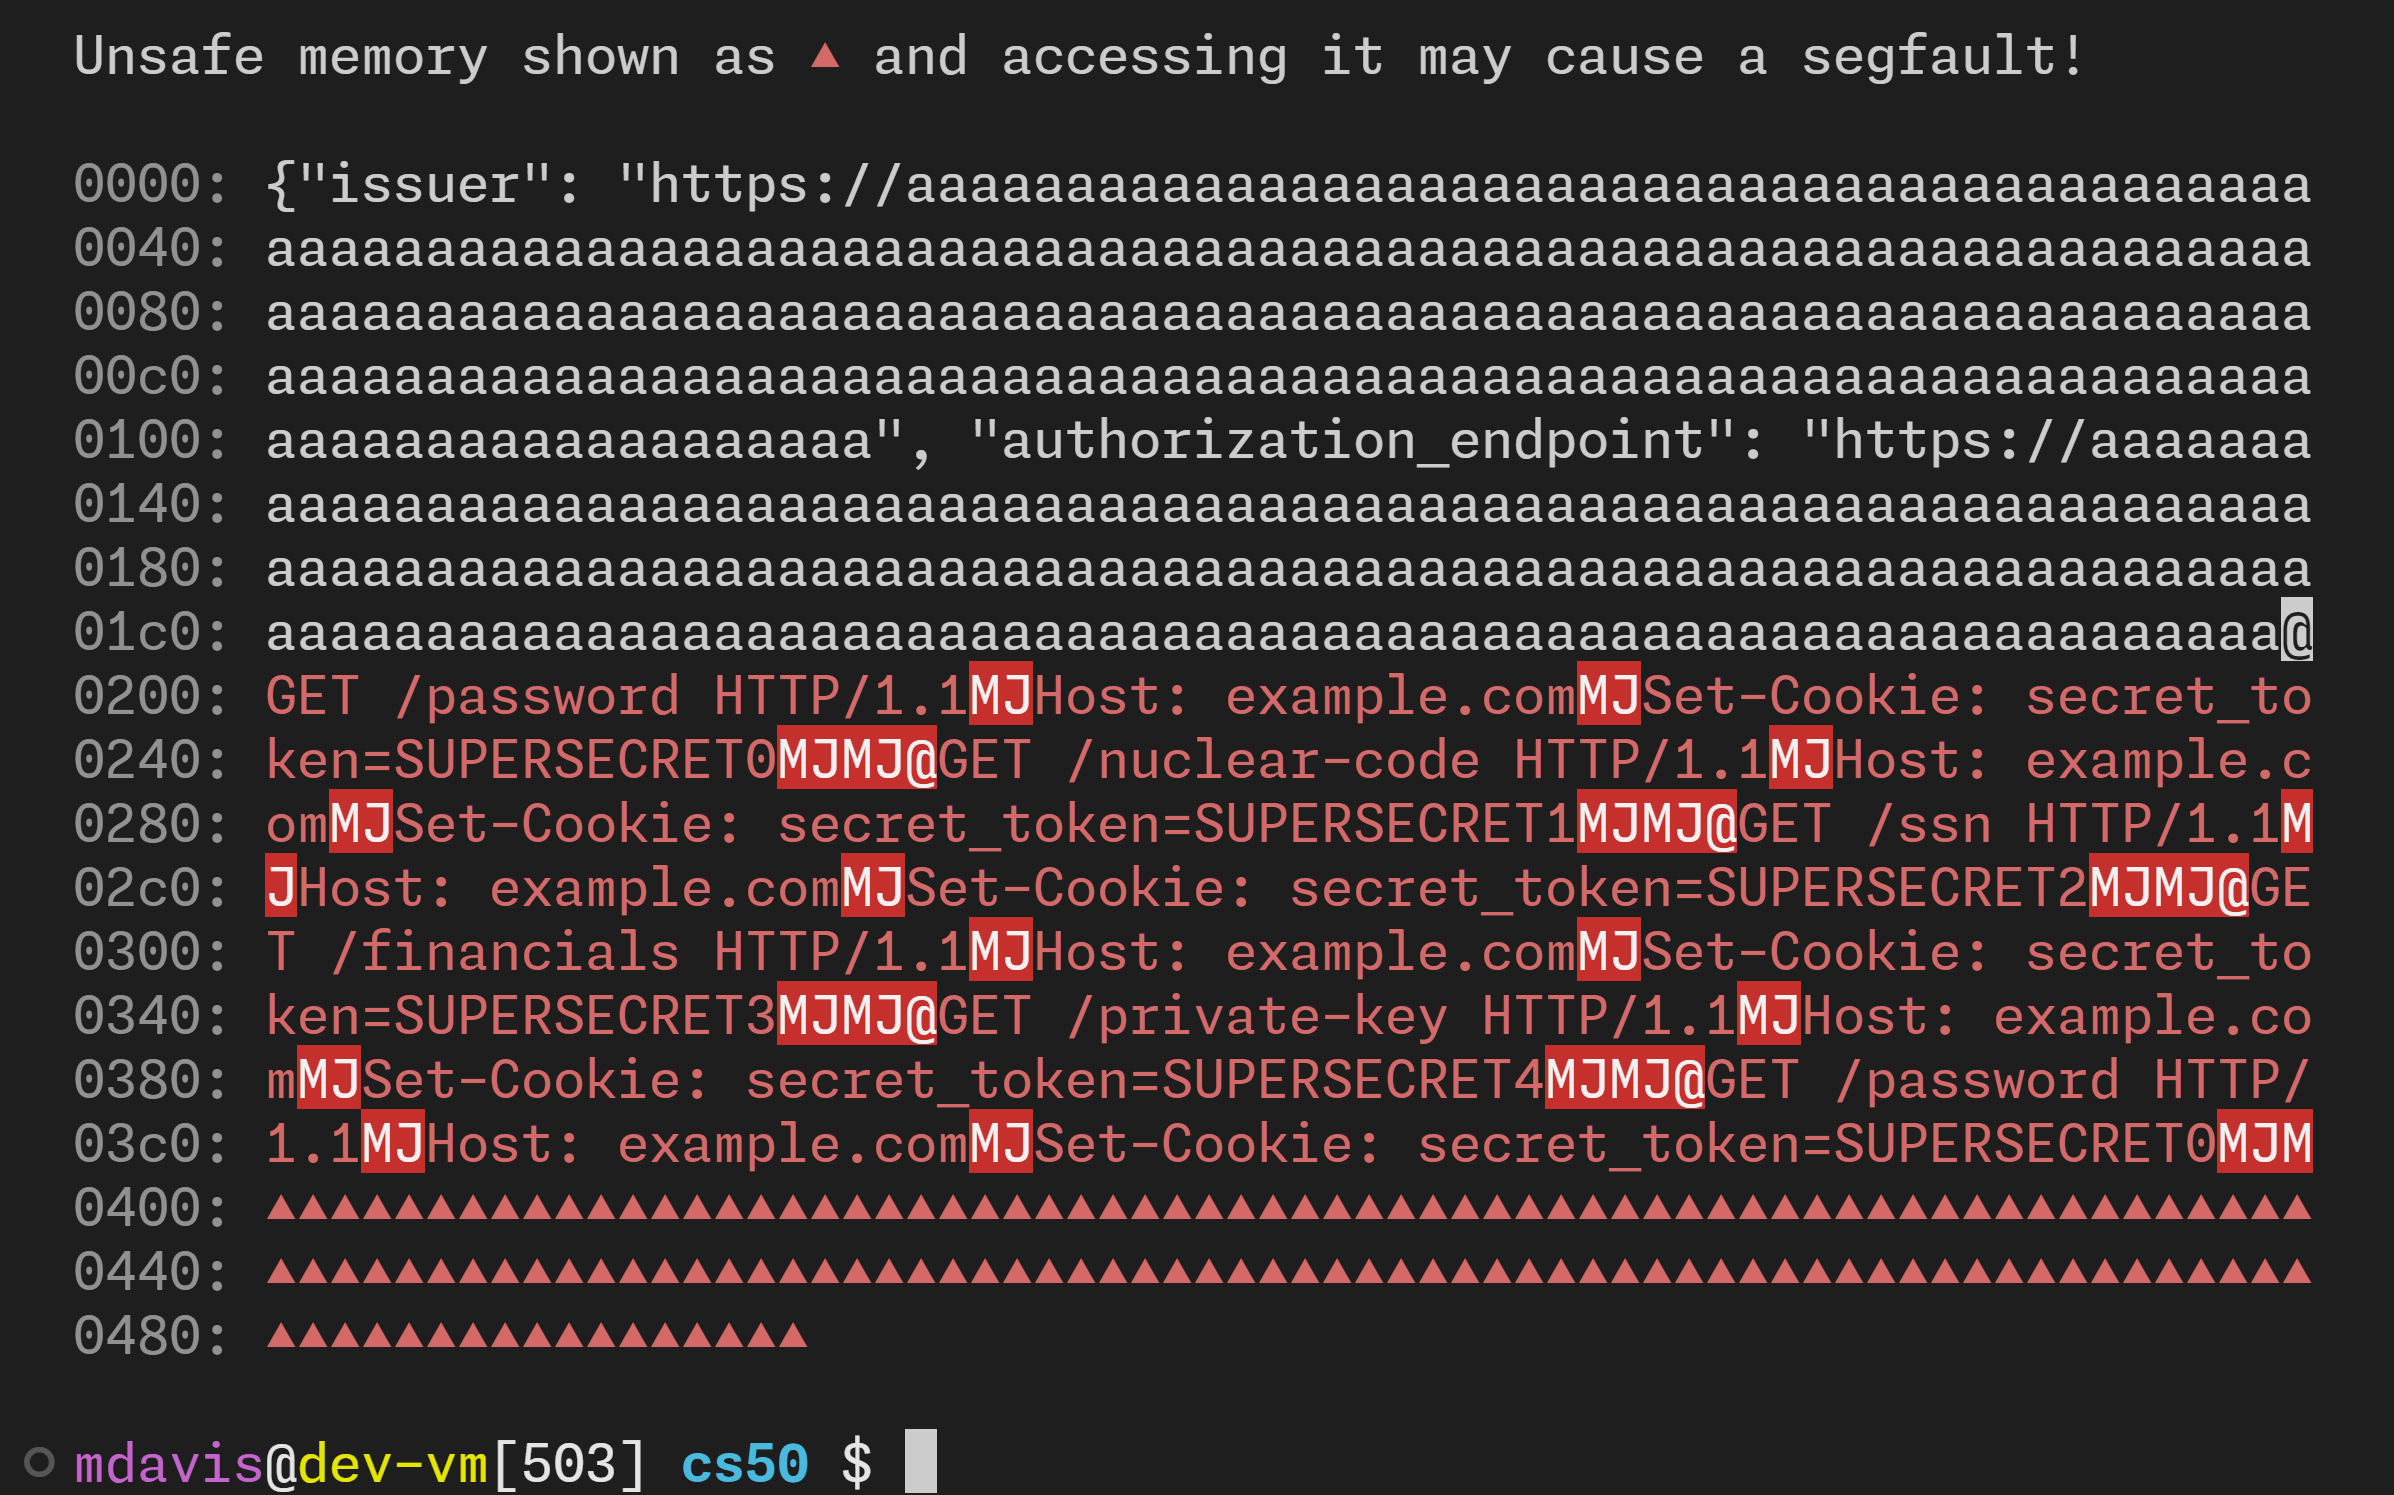
يقوم هذا البرنامج التوضيحي المكتوب بلغة C باستدعاء snfprintf() بطريقة تُجبره على اقتطاع المخرجات. ثم يحاول فعليًا القراءة الزائدة من مخزن مؤقت في الذاكرة لإظهار كيفية عمل استغلال CVE-2023-4966.

اعتمادًا على المترجم (Compiler) وحجم المخازن المؤقتة المستخدمة هنا، قد يُدخل malloc() حشوًا بمحاذاة الصفحات مما قد يكسر العرض التوضيحي. الثوابت التي أستخدمها مُختارة بحيث تظهر المخرجات على شاشة طرفية واحدة. تغييرها قد يؤدي إلى نتائج مختلفة وقد لا يُظهر المشكلة على الإطلاق.
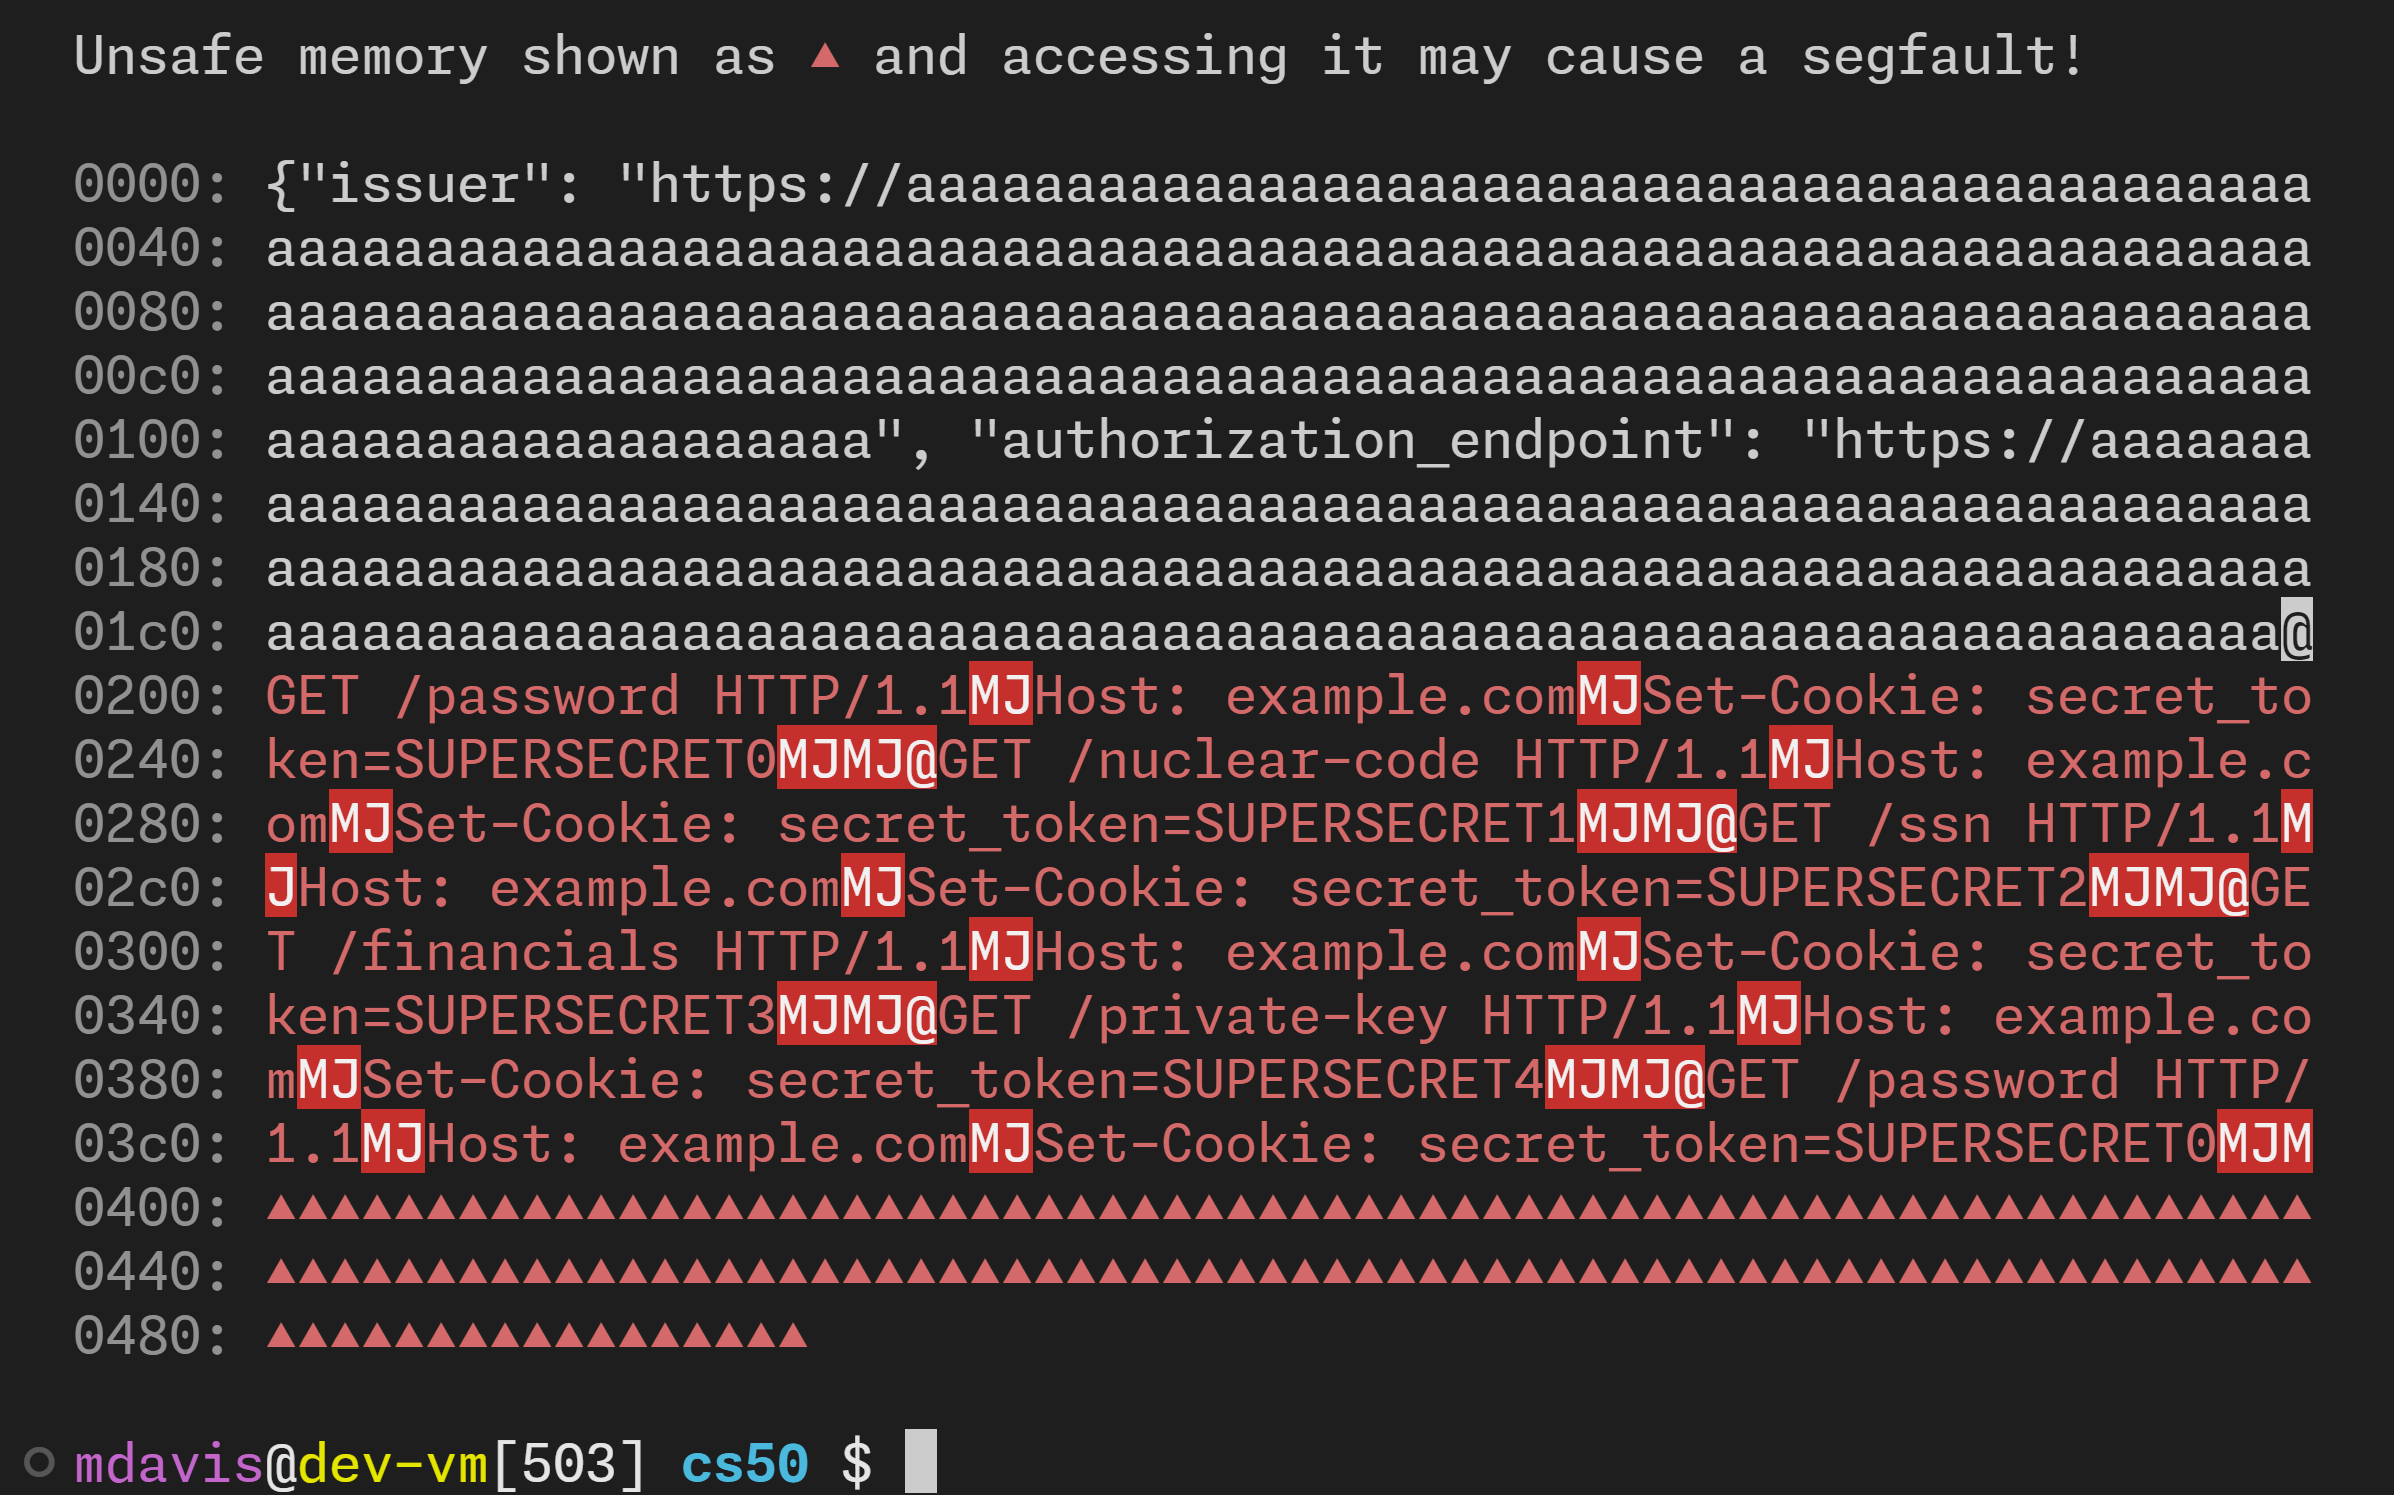

المخرجات

Screenshot 2023-12-11 131451
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    441
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





