
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/infosecantara/cve-2025-14765-and-cve-2025-14766
تحليل الذاكرة الجنائيتحليل الثغرات الأمنيةأمن الويبCTFالتعلم والتعليماستغلال الملفات الثنائيةمختبرات وتدريب عملي
GitHubinfosecantara/cve-2025-14765-and-cve-2025-14766
مشاركة

CVE-2025-14765-and-CVE-2025-14766

مختبر تفاعلي قائم على المتصفح يحاكي ثغرات تلف الذاكرة في كروم (CVE-2025-14765/14766) للتدريب الأمني الآمن، مع عرض مرئي للذاكرة في الوقت الفعلي وصياغة الحمولات.

عرض المستودع
233منذ 10 أشهرلم تتم المراجعة بعد

مختبر تفاعلي لثغرات كروم

نظرة عامة هذا المختبر التعليمي التفاعلي يحاكي ثغرتين خطيرتين في كروم (CVE-2025-14765 و CVE-2025-14766) في بيئة آمنة ومضبوطة. الأداة تصوّر مفاهيم تلف الذاكرة دون تنفيذ استغلالات فعلية، مما يجعلها مثالية للتدريب الأمني والتوعية بالثغرات.
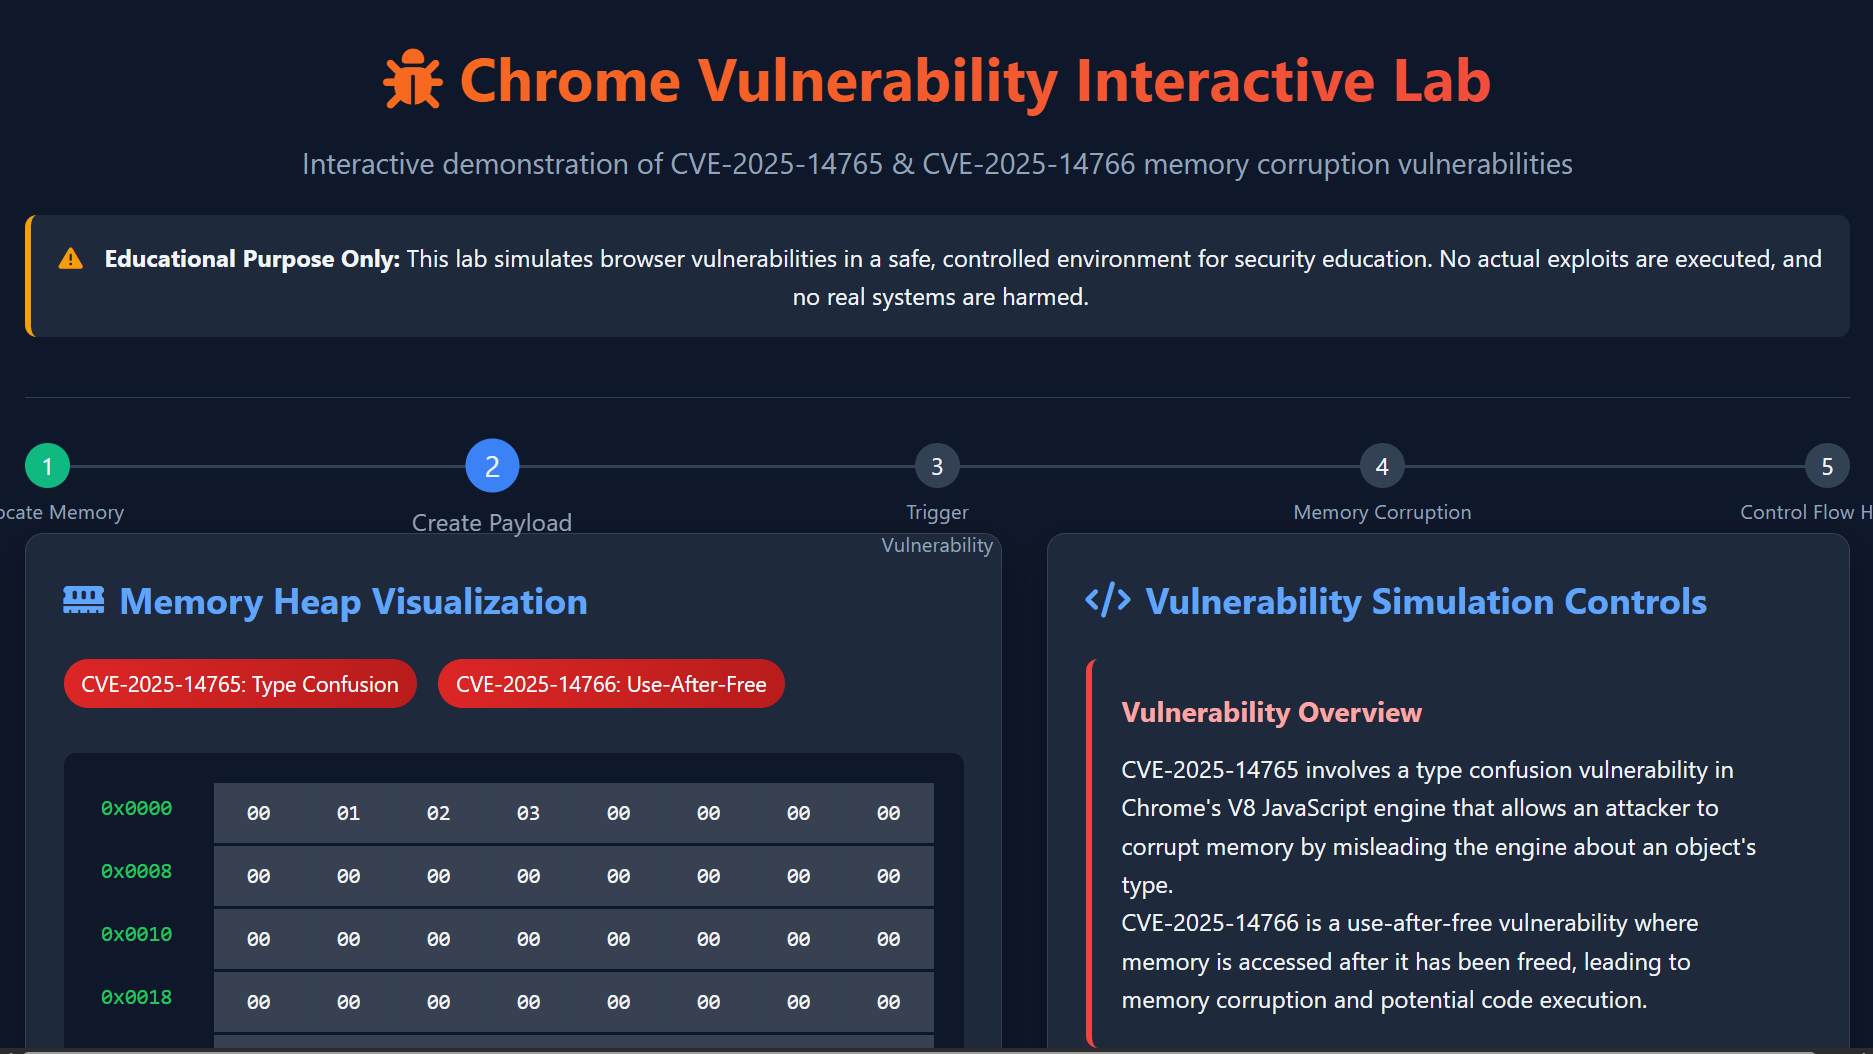
Screenshot 2025-12-25 161742 Screenshot 2025-12-25 161812 Screenshot 2025-12-25 161849

منصة أبحاث أمنية تفاعلية توضح ثغرات حقيقية في متصفح كروم الإصدار << 143.0.7499.147

License: MIT [HTML]

الميزات

  • تصور تفاعلي للذاكرة: شاهد تغييرات حالة الذاكرة في الوقت الفعلي
  • محاكاة الثغرات خطوة بخطوة: اتبع سلسلة الهجوم من التخصيص إلى الاستغلال
  • واجهة إنشاء الحمولات: أنشئ وحلل الحمولات المخصصة
  • تركيز تعليمي: بيئة آمنة للتعلم عن ثغرات تلف الذاكرة
  • تسجيل شامل: تتبع كل إجراء مع شروحات مفصلة

المتطلبات الأساسية

  • لا توجد متطلبات خاصة! هذا المختبر يعمل بالكامل في متصفحك:
  • متصفح ويب حديث (Chrome 90+, Firefox 88+, Safari 14+)
  • تمكين JavaScript
  • لا حاجة لتثبيت أو تبعيات

البدء

  • بداية سريعة
  • قم بتنزيل ملف HTML (CVE-2025-14765 & CVE-2025-14766.html)
  • افتحه في متصفحك: انقر نقرًا مزدوجًا على الملف أو اسحبه إلى نافذة المتصفح
  • ابدأ الاستكشاف: الواجهة واضحة بذاتها مع خطوات موجهة
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    347
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    297

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






