
 #1
أدوات لتشريح وفهم وهندسة عكسية سلوك البرمجيات الخبيثة.
موصى به من Kitploit
 quarkslab/qsynthesis
مُركّب Greybox مُوجَّه لفكّ تشويش تعليمات لغة التجميع.
 struppigel/hedgehog-tools
مجموعة من السكريبتات لتحليل البرامج الضارة، وإزالة التعتيم، واستخراج الإعدادات. تدعم التحليل الثابت، وفك التغليف، وتحويل شيلكود، واستخراج C2 لعائلات…
 sec-consult/msiscan
أداة مسح لتحديد مشكلات تصعيد الامتيازات المحلية في مثبّتات MSI المعرضة للثغرات.
 philarkwright/dga-detection
كشف نطاقات DGA باستخدام تحليل تردد الثنائيات
 nccgroup/iodide
بيئة مُصحِّح الأخطاء ومُفكِّك الشيفرة المُدمج لنظام Cisco IOS
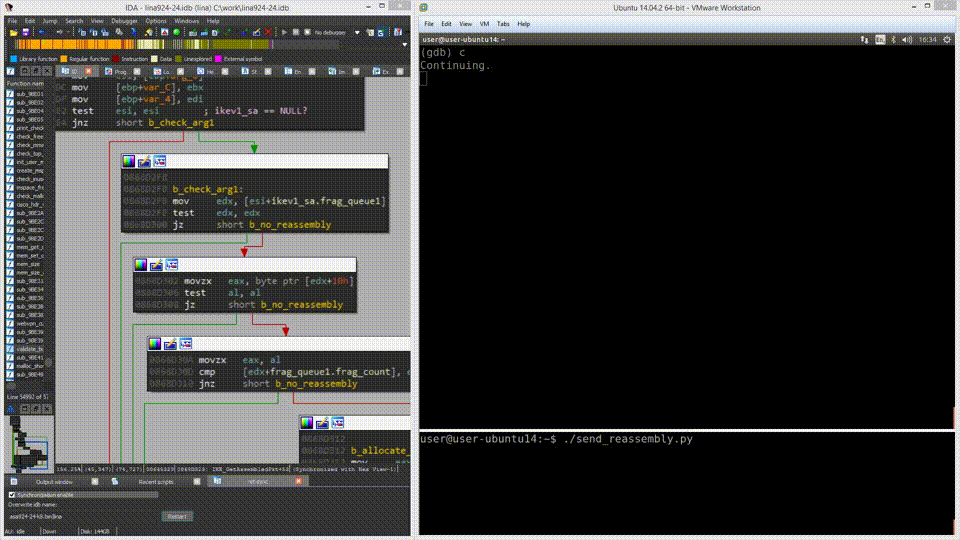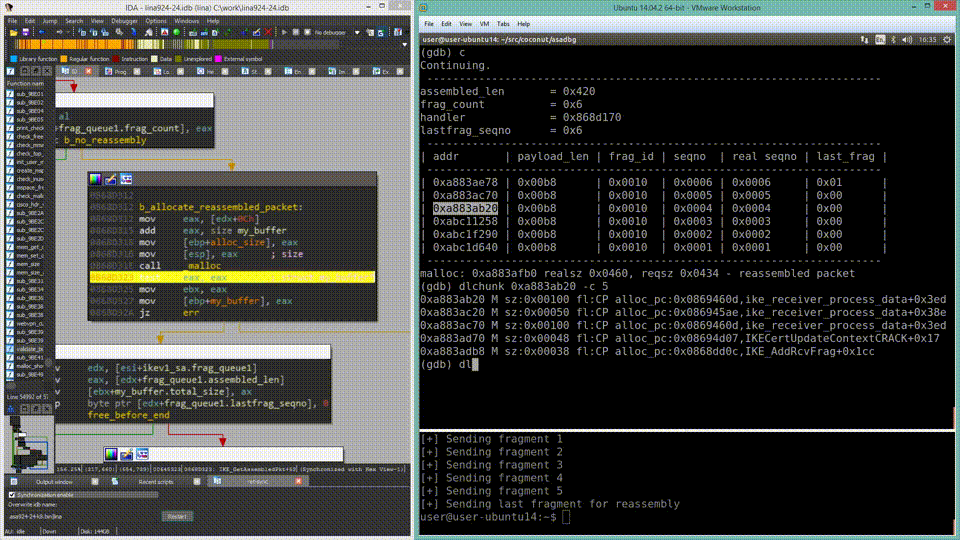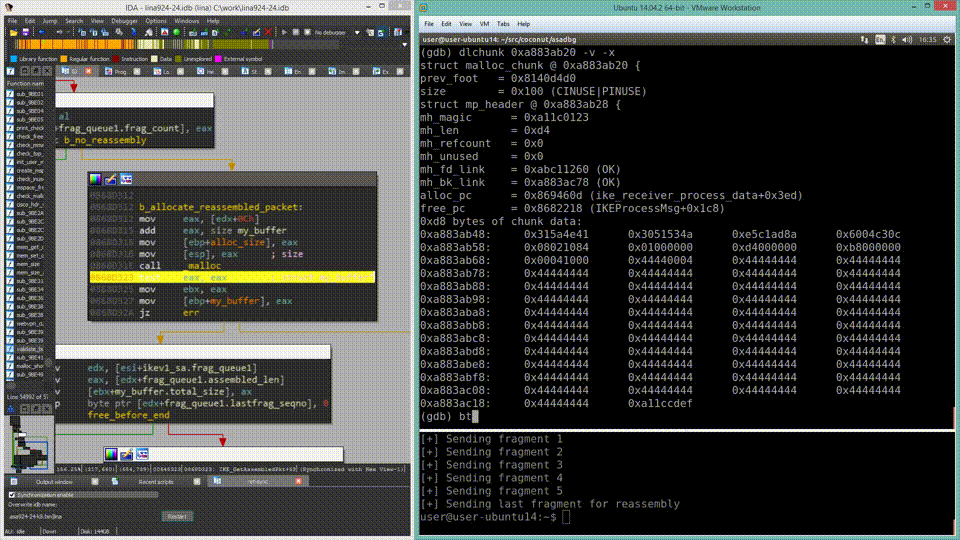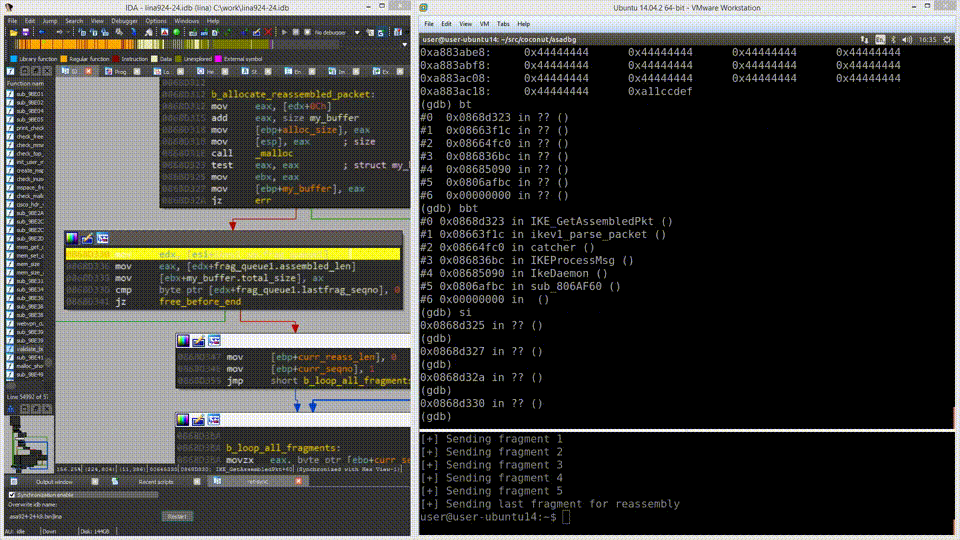 nccgroup/asadbg
asadbg هو إطار عمل من الأدوات للمساعدة في أتمتة التصحيح المباشر لأجهزة Cisco ASA
 bw3ll/jop_rocket
يتيح هذا الإطار للمستخدم اكتشاف أدوات JOP (gagdets) ويمكنه أتمتة بناء سلسلة JOP كاملة لتجاوز DEP. JOP ROCKET هو الحل الأمثل للبرمجة الموجّهة بالقفز…
 therealdreg/masm32-kernel-programming
# برمجة نواة masm32، برامج التشغيل، الدروس، الأمثلة، والأدوات (بفضل Four-F)
 bohops/dynamicdotnet
مجموعة من مقاطع التعليمات البرمجية المختلفة والمتنوعة التي تستفيد من أساليب العمل الديناميكية في .NET
 forensicxlab/vision-procmon
تطبيق تصوّر لـ ProcessMonitor مكتوب بلغة Rust.
 dodo-sec/malware-analysis
مجموعة منسقة من التقارير المتعمقة في تحليل البرمجيات الخبيثة، مُنظَّمة كمرجع لباحثي الأمن ومهندسي الهندسة العكسية وفرق الاستجابة للحوادث.
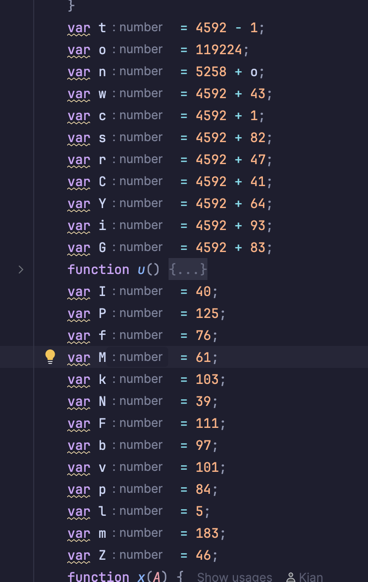 xkiian/datadome-vm
هندسة عكسية لـ VM Datadome الجديد 🔥
 pchaigno/dga-collection
مجموعة من خوارزميات توليد النطاقات المعروفة
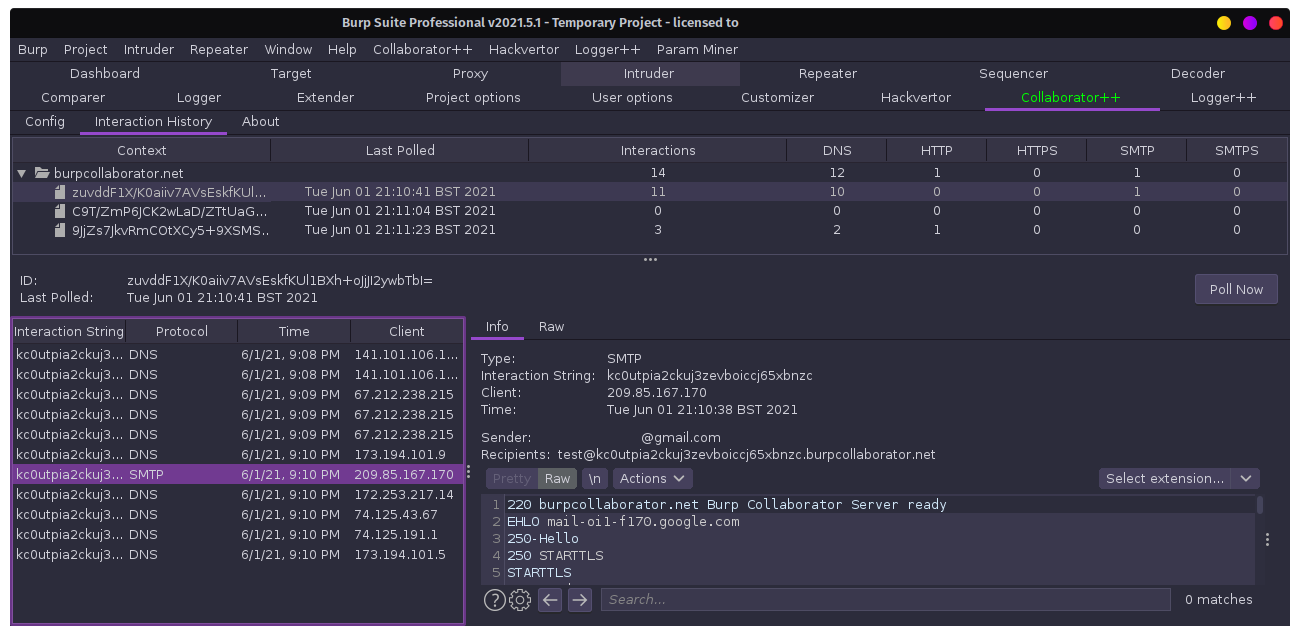 nccgroup/collaboratorplusplus
إضافة لـ Burp Suite تعزز Collaborator بالتقاط السياق، وسجلّ الاستطلاع، ومصادقة مشفّرة بتقنية AES اختيارية لنشر الخوادم الخاصة.
 opensourcesec/cirtkit
أدوات لفريق الاستجابة لحوادث الحاسوب :computer:
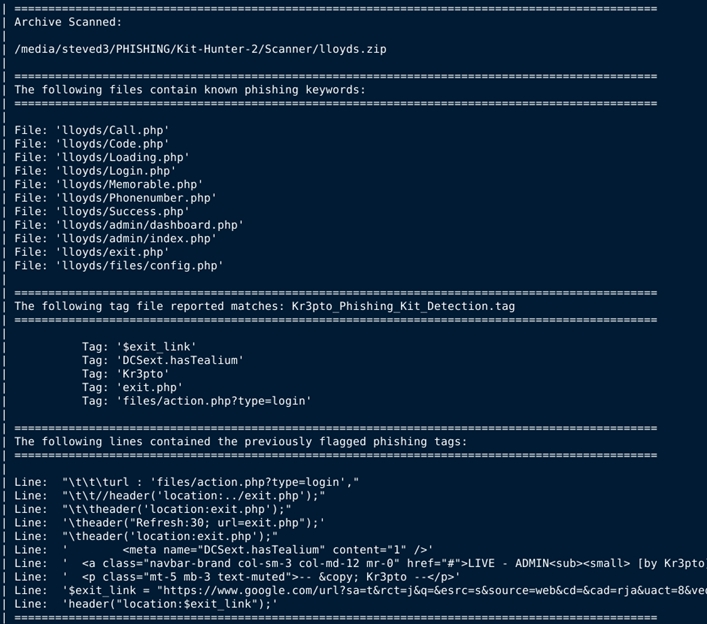 steved3/kit_hunter
ماسح ضوئي أساسي لحزم التصيد الاحتيالي للاستضافة المخصصة وشبه المخصصة
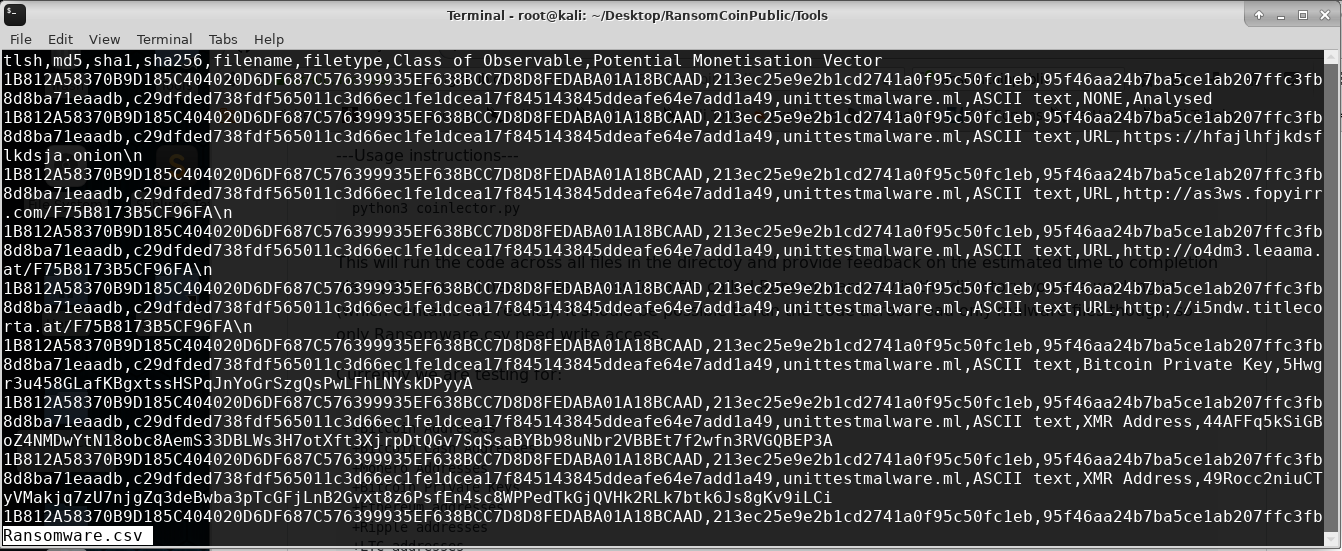 concinnity-risks/ransomcoinpublic
أداة DFIR لاستخراج عناوين العملات المشفرة ومؤشرات أخرى للاختراق من الملفات الثنائية.
 clearbluejar/ghidrecomp
# مترجم Ghidra عبر سطر الأوامر بلغة بايثون








