
 #1
أدوات لتشريح وفهم وهندسة عكسية سلوك البرمجيات الخبيثة.
موصى به من Kitploit

 opensourcemalware/polinrider
ملف تقني حول هجوم سلسلة التوريد PolinRider المرتبط بكوريا الشمالية، يوثّق حقن حمولات جافاسكريبت مبهمة، التلاعب بسجل git، البنية التحتية للقيادة…
 lcbower33/stegoscan
أداة آلية للكشف عن إخفاء المعلومات تفحص مواقع الويب، وخوادم الويب، والأدلة المحلية باستخدام التعرف على الكائنات/النصوص المدعوم بالذكاء الاصطناعي…
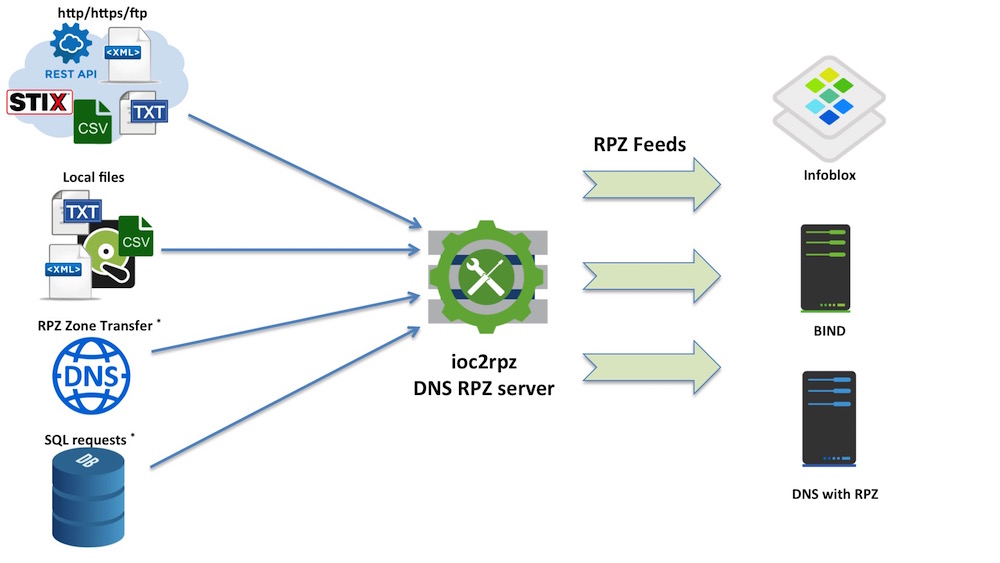 homas/ioc2rpz
ioc2rpz هو المكان الذي يلتقي فيه استخبارات التهديدات مع DNS.
 sandflysecurity/sandfly-entropyscan
ماسح إنتروبيا لنظام لينكس لكشف الملفات الثنائية المضغوطة أو المشفرة المتعلقة بالبرامج الضارة. يجد الملفات الخبيثة وعمليات لينكس ويقدم مخرجات تحتوي…
 withsecurelabs/ppid-spoofing
نصوص برمجية لتنفيذ وكشف تزوير معرّف العملية الأب (Parent PID Spoofing)
 deathshotxd/0xkern3lcrush
PoC متقدم وبحث لـ CVE-2026-0828 (Safetica) و CVE-2025-7771 (ThrottleStop). تحليل TTPs الخاصة بـ BYOVD (إحضار برنامج تشغيل ضعيف خاص بك) لإنهاء…
 mcp-shark/mcp-shark
تحليل جنائي شبيه بـ Wireshark لاتصالات بروتوكول سياق النموذج (MCP) التقاط وفحص والتحقيق في جميع طلبات واستجابات HTTP بين بيئة التطوير المتكاملة…
 amd2g2zz/kunglao-agent
خبير الهندسة العكسية الوكيل: يخطط مسار تحليله الخاص، ويستنبط كل حقيقة من الأدلة الخام، ويتقارب تحت بوابات التحقق الميكانيكية — البرامج الثابتة،…
 checkpointsw/vectoredoverloading
تقنية حقن PE محلية باستخدام نقاط توقف الأجهزة ومعالجة الاستثناءات الموجهة للتلاعب بتحميل DLL وتنفيذ حمولات تعسفية، كما لوحظ في برنامج KidKadi الضار.
 v-p-b/pecloakcapstone
فرع peCloak مستقل عن المنصة ومبني على Capstone
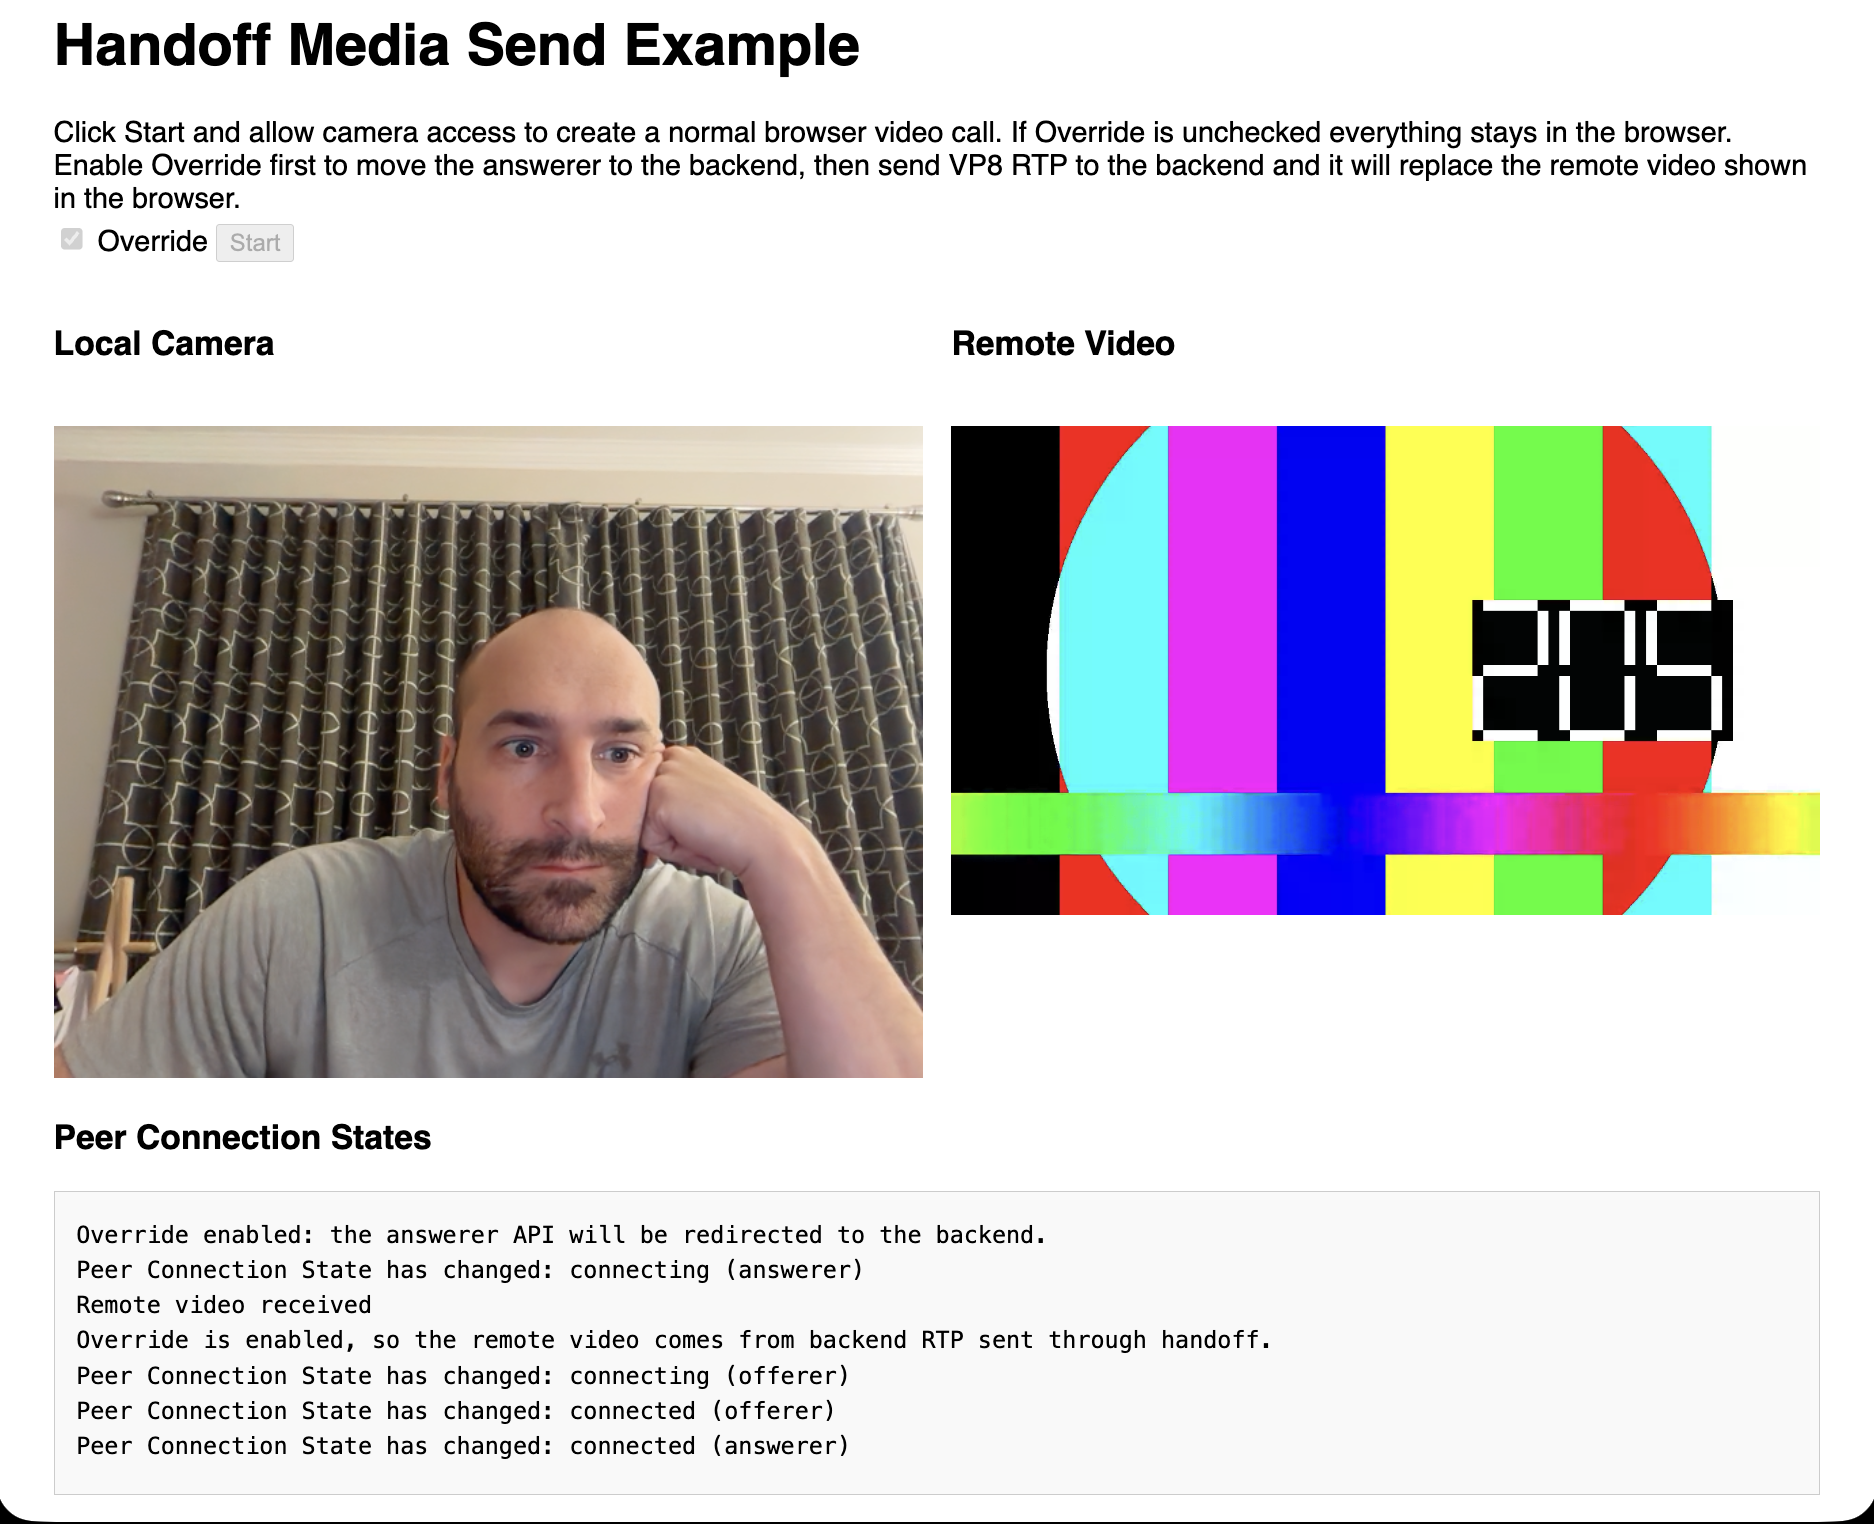 pion/handoff
ابدأ WebRTC في المتصفح—شغّله في مكان آخر
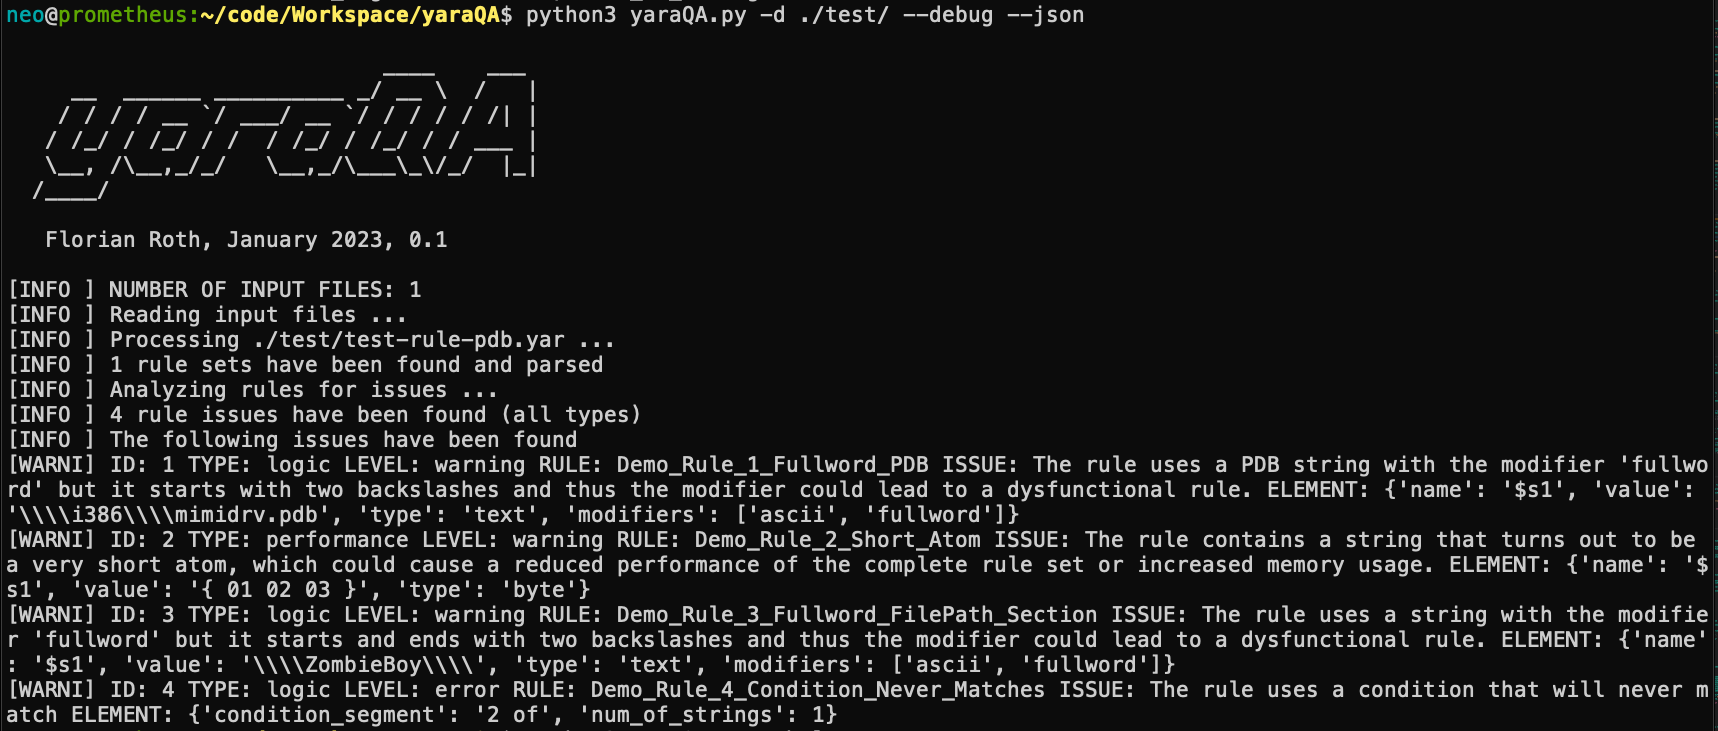 neo23x0/yaraqa
محلل قواعد YARA لتحسين جودة القواعد والأداء
 neo23x0/process-watcher
أداة لمراقبة العمليات تحاول اكتشاف الاستغلال
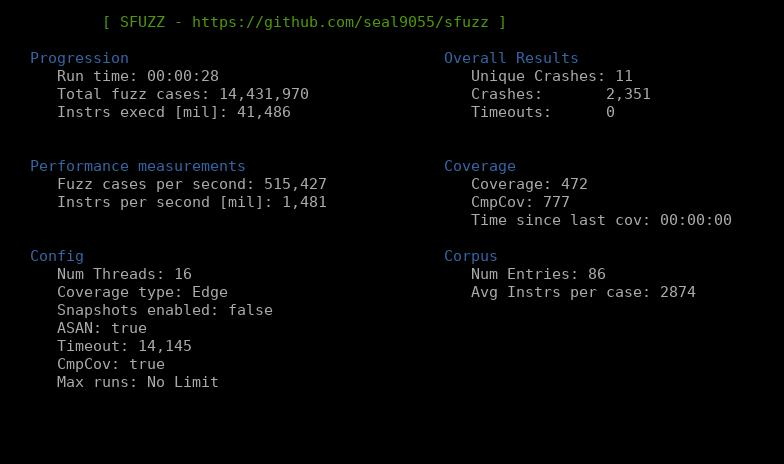 seal9055/sfuzz
فيزينغ عالي الأداء باستخدام الترجمات الثنائية من riscv إلى x86 وتقنيات فيزينغ حديثة
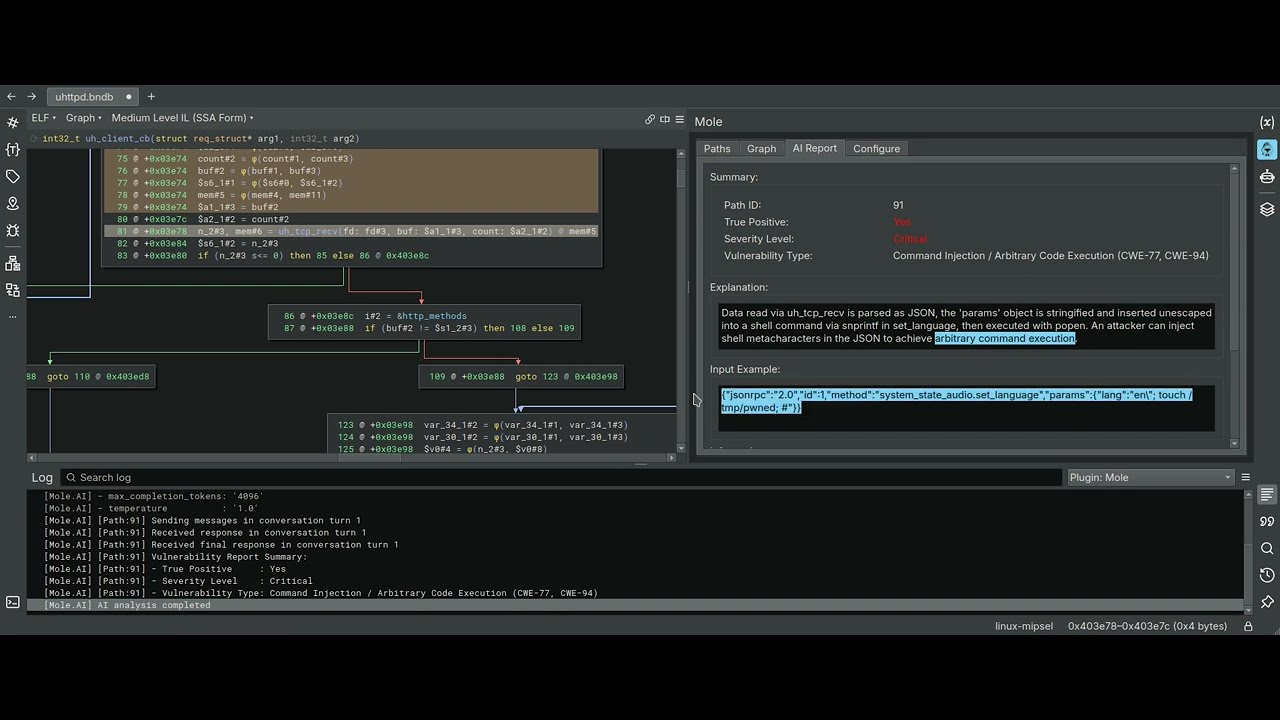 cyber-defence-campus/mole
مكوّن إضافي لـ Binary Ninja يستخدم التقطيع العكسي للمتغيرات كمحرك لتحليل التلوث الثابت
 tihanyin/rex-skill
REx@Skill - مهارة تنفيذ الهندسة العكسية الوكيلية لاكتشاف الثغرات في الملفات الثنائية
 lautarovculic/frida-ipa-extract
أداة قوية مبنية على فريدا لتفريغ تطبيقات iOS المفكرة كملفات .ipa من جهاز مكسور الحماية، تدعم متجر التطبيقات والتطبيقات المثبتة جانبياً وتطبيقات…
 vulnerabilityresearchcentre/patch-diffing-in-the-dark
استغلال مقارنة التصحيحات لاكتشاف ثغرات أمنية جديدة








