
 #1
أدوات لتشريح وفهم وهندسة عكسية سلوك البرمجيات الخبيثة.
موصى به من Kitploit
 0x742/noia
أداة قائمة على الويب لتصفح حاويات تطبيقات الجوال، ومعاينة قواعد بيانات SQLite والملفات الثنائية، وتنزيل بيانات التطبيق عبر أداة Frida.
 tremwil/ds3-nrssr-rce
توثيق وكود إثبات المفهوم لـ CVE-2022-24125 وCVE-2022-24126.
 ideaslocas/adll
أداة آلية لاكتشاف ثغرات اختطاف DLL تقوم بتحليل ملفات PE الثنائية في وقت التحميل ووقت التشغيل عبر ربط API، مع تعداد ملفات DLL المفقودة واختبار…
 quarkslab/peetch
مجموعة أدوات تعتمد على eBPF لالتقاط حركة مرور الشبكة، واستخراج مفاتيح TLS الخاصة بـ OpenSSL، واعتراض/فك تشفير اتصالات TLS 1.2 في الوقت الفعلي…
 t0thkr1s/frida
نصوص Frida للتحليل الديناميكي للتطبيقات المحمولة.
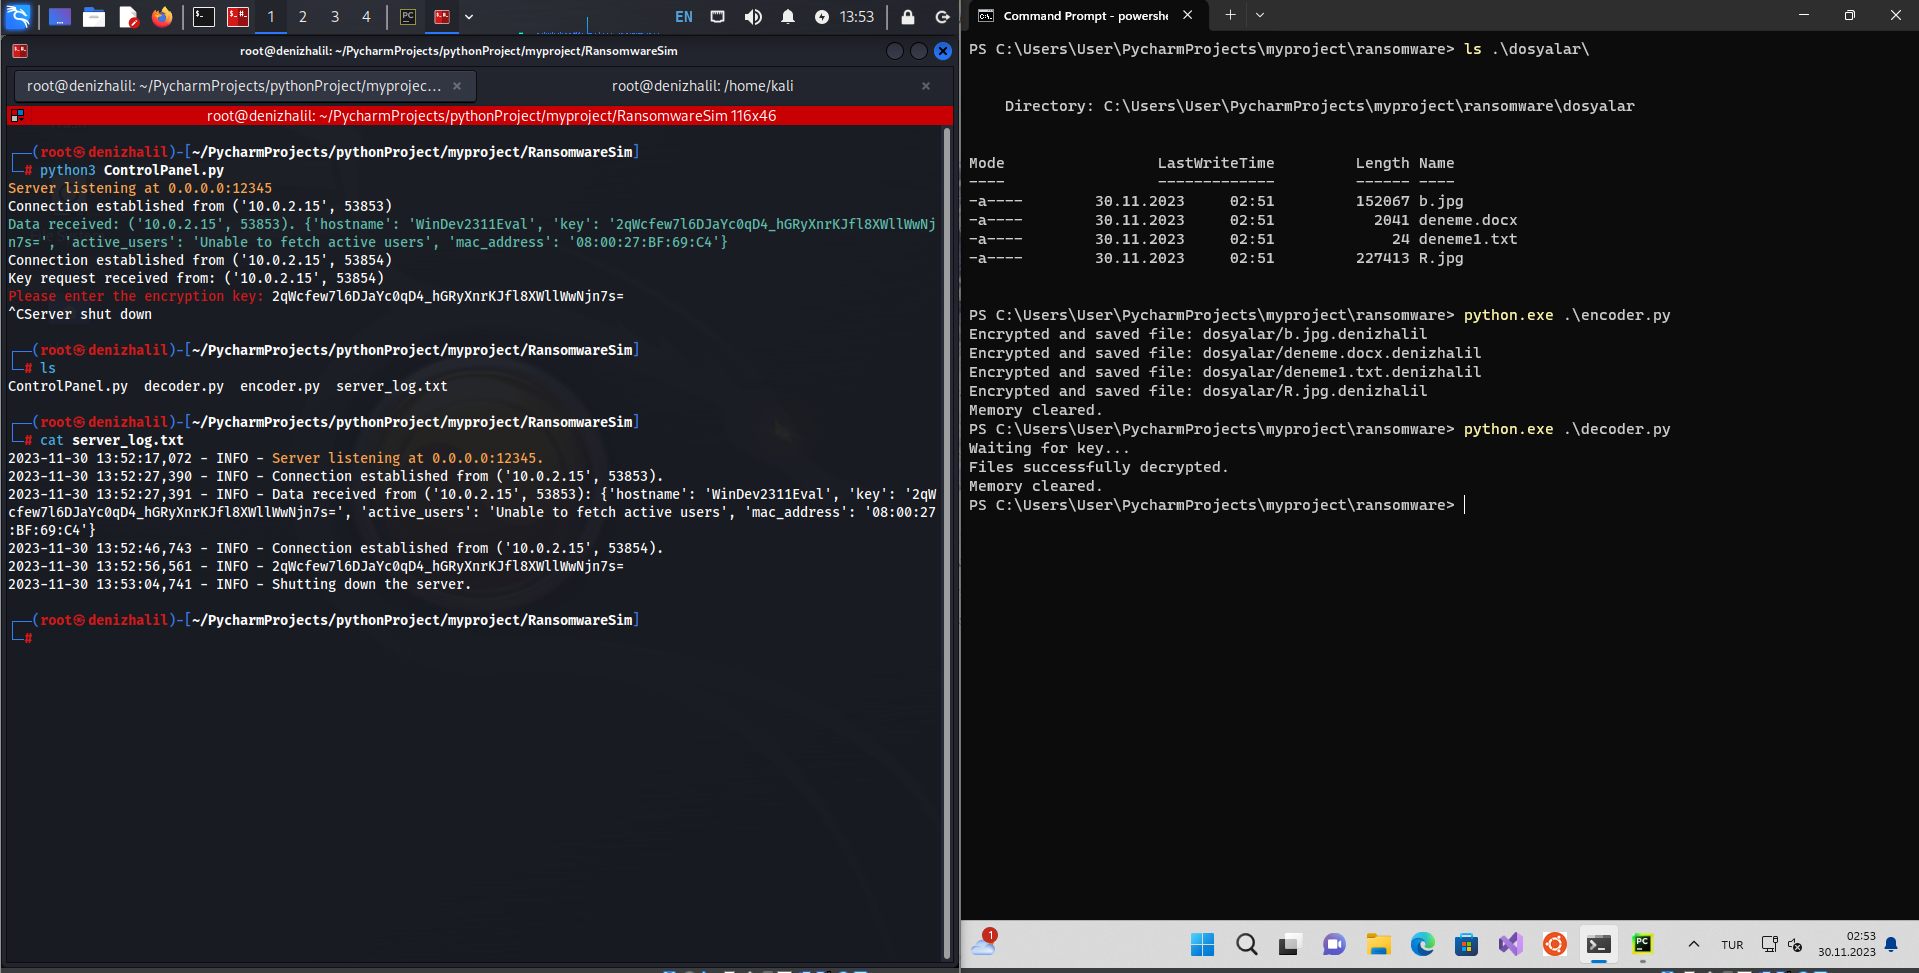 halildeniz/ransomwaresim
محاكي تعليمي لبرامج الفدية يوضح تشفير الملفات، اتصال C2، وفك التشفير للتدريب على الأمن السيبراني وتحليل البرامج الضارة.
 rad9800/pmd
دورة عملية لتطوير البرمجيات الخبيثة لنظام ويندوز: تجزئة API، التحميل الجانبي لملفات DLL، تنفيذ الشيل كود (shellcode)، التلاعب بملفات PE، استضافة…
 gdatasoftwareag/vaas
Verdict-as-a-Service SDKs: تحليل الملفات بحثاً عن المحتوى الضار
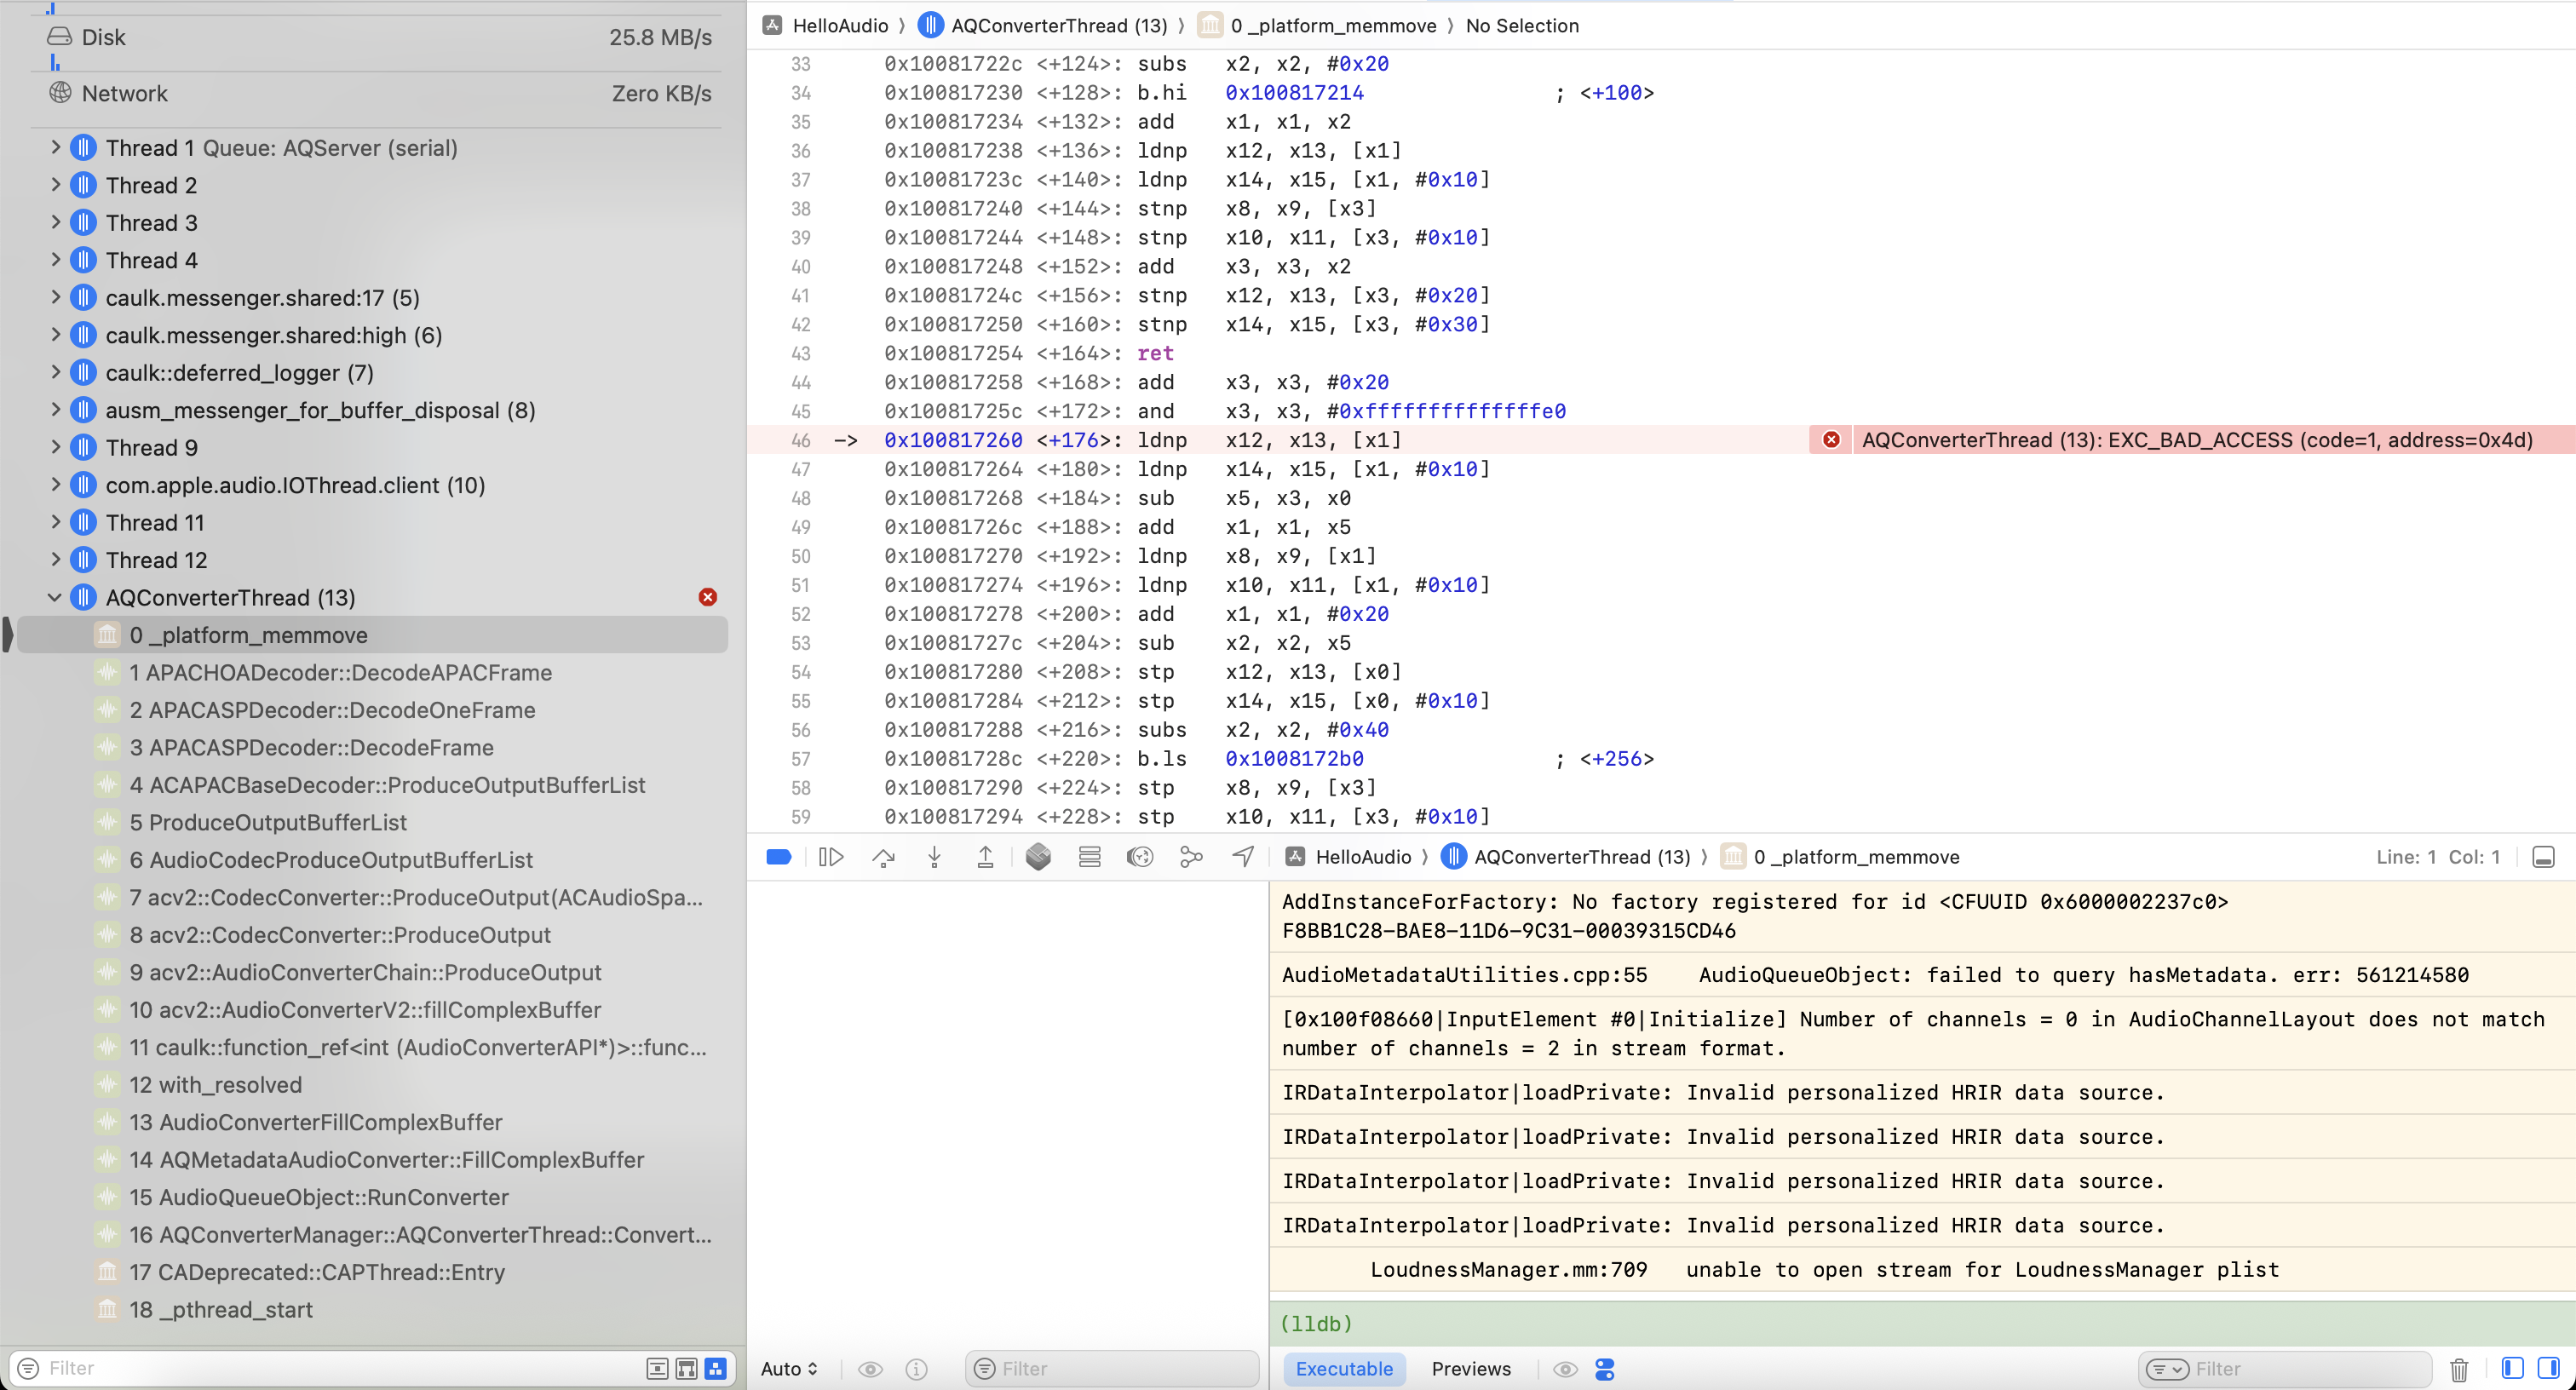 zhuowei/apple-positional-audio-codec-invalid-header
CVE-2025-31200 - @Noahhw46 توصّل إلى الحل
 huseyinstif/cve-2026-2441-poc
إثبات المفهوم لـ CVE-2026-2441، وهو استخدام بعد التحرير (use-after-free) في محرك CSS في متصفح Chrome، يوضح تعطل العارض (renderer) وإمكانية تنفيذ…
 zcutlip/bowcaster
إطار عمل لتطوير الاستغلالات مبني على لغة بايثون، يتضمن حمولات (payloads) ومشفّرات (encoders) وخوادم اتصال عكسي (connect-back servers)، مركّز على بنية…
 0x48piraj/incarcero
Incarcero هي أداة لإنشاء أجهزة افتراضية (VMs) مُجهّزة مسبقًا بأدوات تحليل البرمجيات الخبيثة وإعدادات أمنية مخصصة لتحليل البرمجيات الخبيثة دون أي…
 nstarke/egodeath
أداة تعمية لجافا سكريبت تعتمد على تقنيات تعمية التمييز التشفيري
 tstillz/webshell-analyzer
ماسح ومحلل ويب شيل.
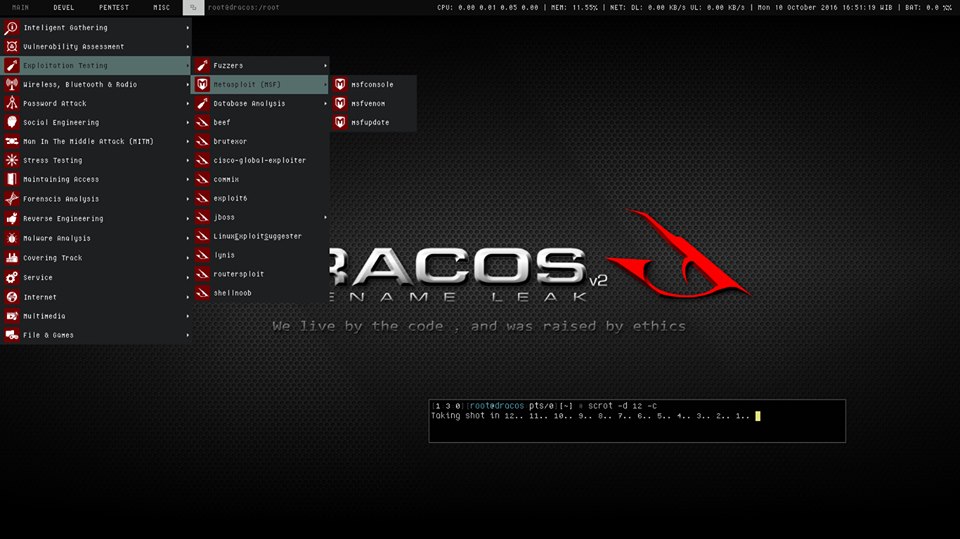 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) هو نظام التشغيل لينكس من إندونيسيا
 nccgroup/ebpf
أدوات eBPF - Berkeley Packet Filter الموسع
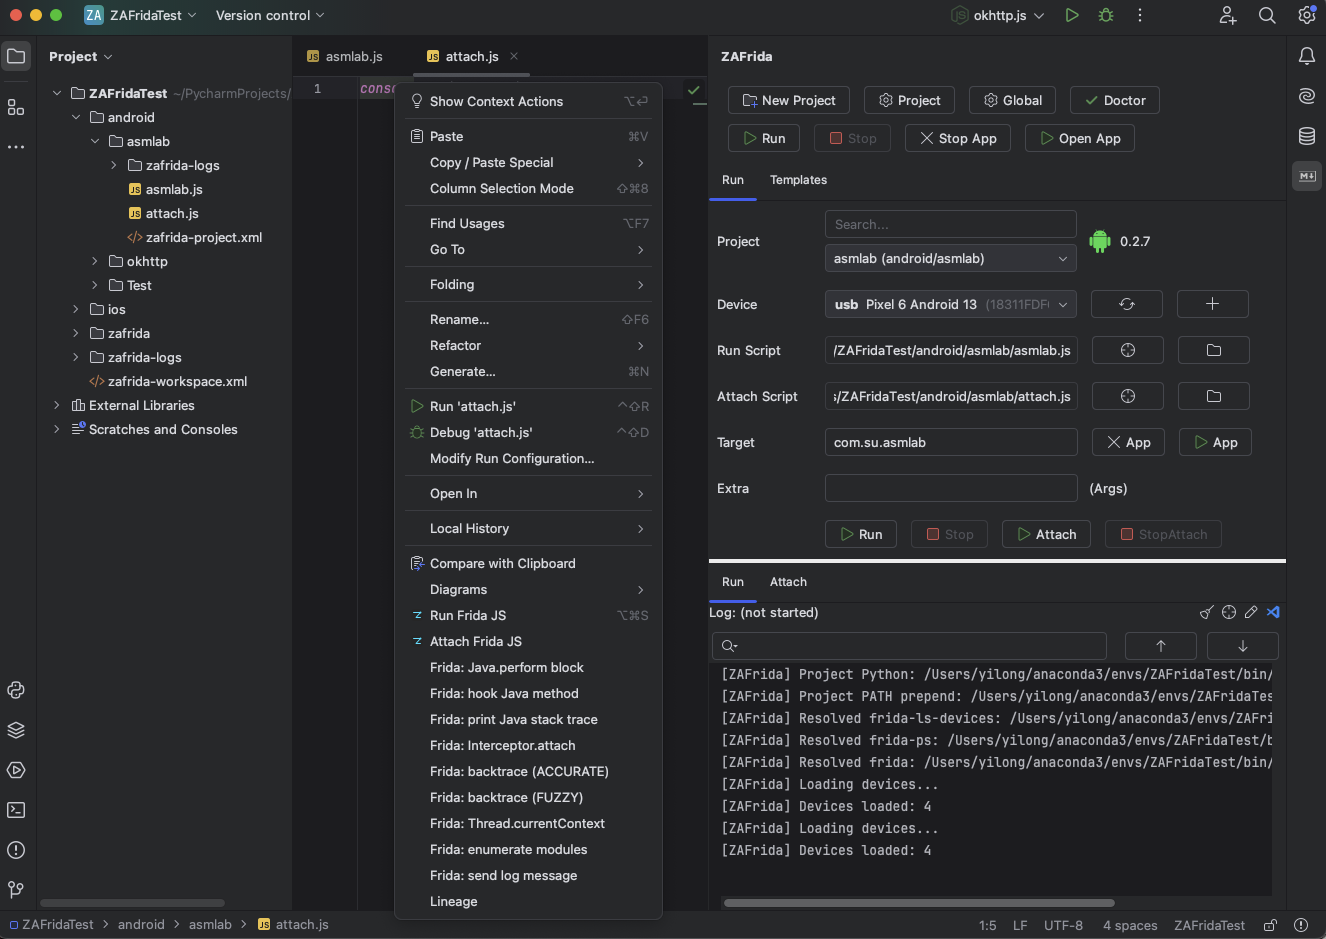 yilongmd/zafrida-ui
نافذة أداة Frida UI داخل PyCharm / JetBrains IDEs.








