
 #1
أدوات تحليل السجلات و SIEM والتسجيل المركزي والجدول الزمني الجنائي وربط الأحداث الأمنية.
موصى به من Kitploit

 fireeye/pywintrace
غلاف Python ctypes لتتبع الأحداث في Windows (ETW) يتيح التحكم في الجلسات، والتقاط الأحداث، واستدعاءات مخصصة للمراقبة الأمنية والتحليل الجنائي.
 cocoadebug/cocoadebug
أداة تصحيح أخطاء iOS 🚀
 goatmilkkk/tinyprocessor
نص برمجي للمعالجة اللاحقة لأداة TinyTracer
 kacos2000/evtx_log_browser
متصفح سجلات Evtx (XML)
 otrf/ossem
مشروع يقوده المجتمع لتوثيق وتوحيد ونمذجة سجلات الأحداث الأمنية لتحسين تحليلات الكشف وتطبيع البيانات عبر أنظمة ويندوز ولينكس والمنصات السحابية.
 embee-research/sigma
مستودع لنشر قواعد الكشف للعموم
 sbousseaden/evtx-attack-samples
مجموعة منسقة من عينات هجمات Windows EVTX مرتبطة بتقنيات MITRE ATT&CK، مصممة لاختبار نصوص الكشف، والتدريب على التحقيق الرقمي والاستجابة للحوادث…
 ace-responder/cve-2022-47966_checker
تشغيل على خادم ManageEngine الخاص بك
 withsecurelabs/detectree
أداة تصور بيانات تفاعلية لفرق الدفاع السيبراني لتحليل بيانات الكشف، وفهم العلاقات، وتقليل إرهاق التنبيهات، وتحسين الاستجابة للحوادث.
 trinitor/cve-vulnerability-information-downloader
يقوم بتنزيل وتجميع بيانات الثغرات المعروفة المستغلة من CVSS وEPSS وCISA في ملفات JSON/CSV موحدة وقاعدة بيانات SQLite. يثري تقارير ماسحات الثغرات (مثل…
 chrisandoryan/nethive-project
بنية تحتية معاد هيكلتها وتعاونية لـ SIEM و CVSS. تم تقديمها في Blackhat Asia Arsenal 2020.
 d3sre/intelligentprocesslifecycle
دورة حياة العمليات الذكية لمدافعي الأمن السيبراني النشطين
 scriptjunkie/fwallower
تحليل عمليات الحظر الصادرة من جدار حماية Windows والسماح بمرور الحركة بشكل انتقائي
 grapl-security/grapl
منصة رسوم بيانية للكشف والاستجابة
 kolya5544/bearftp
خادم FTP من نوع Honeypot مكتوب بلغة .NET Core (C#) لكل من Linux وWindows.
 danieleperera/onioningestor
أداة قابلة للتوسيع لجمع مواقع onion على شبكة tor والزحف إليها ومراقبتها وفهرسة المعلومات المجمّعة في Elasticsearch
 0xe7/wonkavision
يكتشف تذاكر Kerberos المزورة عن طريق تفريغ بيانات الجلسة والتذاكر، وتقييم الشذوذ، وإنشاء مؤشرات سجل أحداث Windows للاستجابة للحوادث القائمة على SIEM.
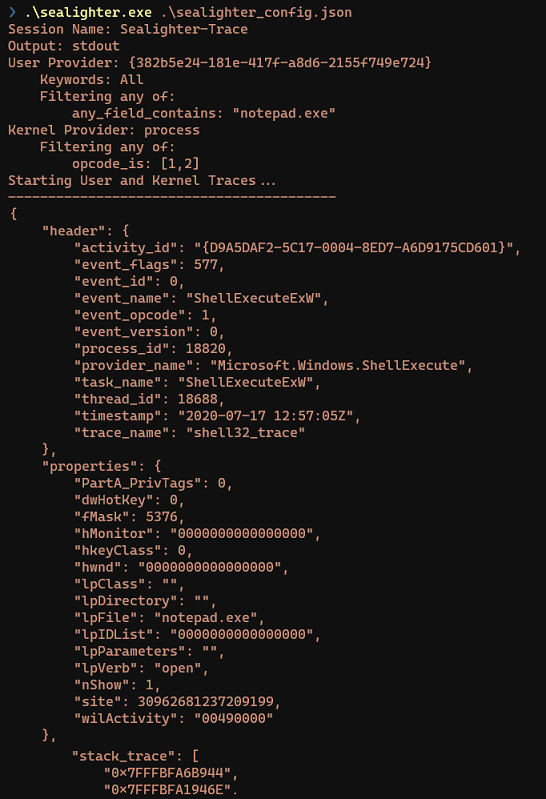 pathtofile/sealighter
أداة تتبع ETW وWPP لأبحاث الأمان. تشترك في موفريين متعددين، وتحلل الأحداث تلقائياً إلى JSON، وتدعم التصفية المتقدمة، والتخزين المؤقت، والإخراج إلى…








