

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Nethive-Project — بنية تحتية معاد هيكلتها وتعاونية لـ SIEM و CVSS. تم تقديمها في Blackhat Asia Arsenal 2020. | Kitploit

أدوات/GitHubGitHub/chrisandoryan/nethive-project
ماسحات الثغرات الأمنيةأمن الويبتعلم الآلةكشف التسللتحليل السجلات
GitHubchrisandoryan/nethive-project

Nethive-Project

بنية تحتية معاد هيكلتها وتعاونية لـ SIEM و CVSS. تم تقديمها في Blackhat Asia Arsenal 2020.
عرض المستودع
5146منذ 3 سنواتلم تتم المراجعة بعد
مشاركة

مشروع Nethive


nethive-logo

نظام مراقبة بزمن استجابة منخفض إلى معدوم

الميزات • التثبيت • بداية سريعة • المساهمون • دليل المستخدم

مشروع Nethive يوفر بنية تحتية لإدارة المعلومات والأحداث الأمنية (SIEM) مدعومة بقياسات CVSS التلقائية.
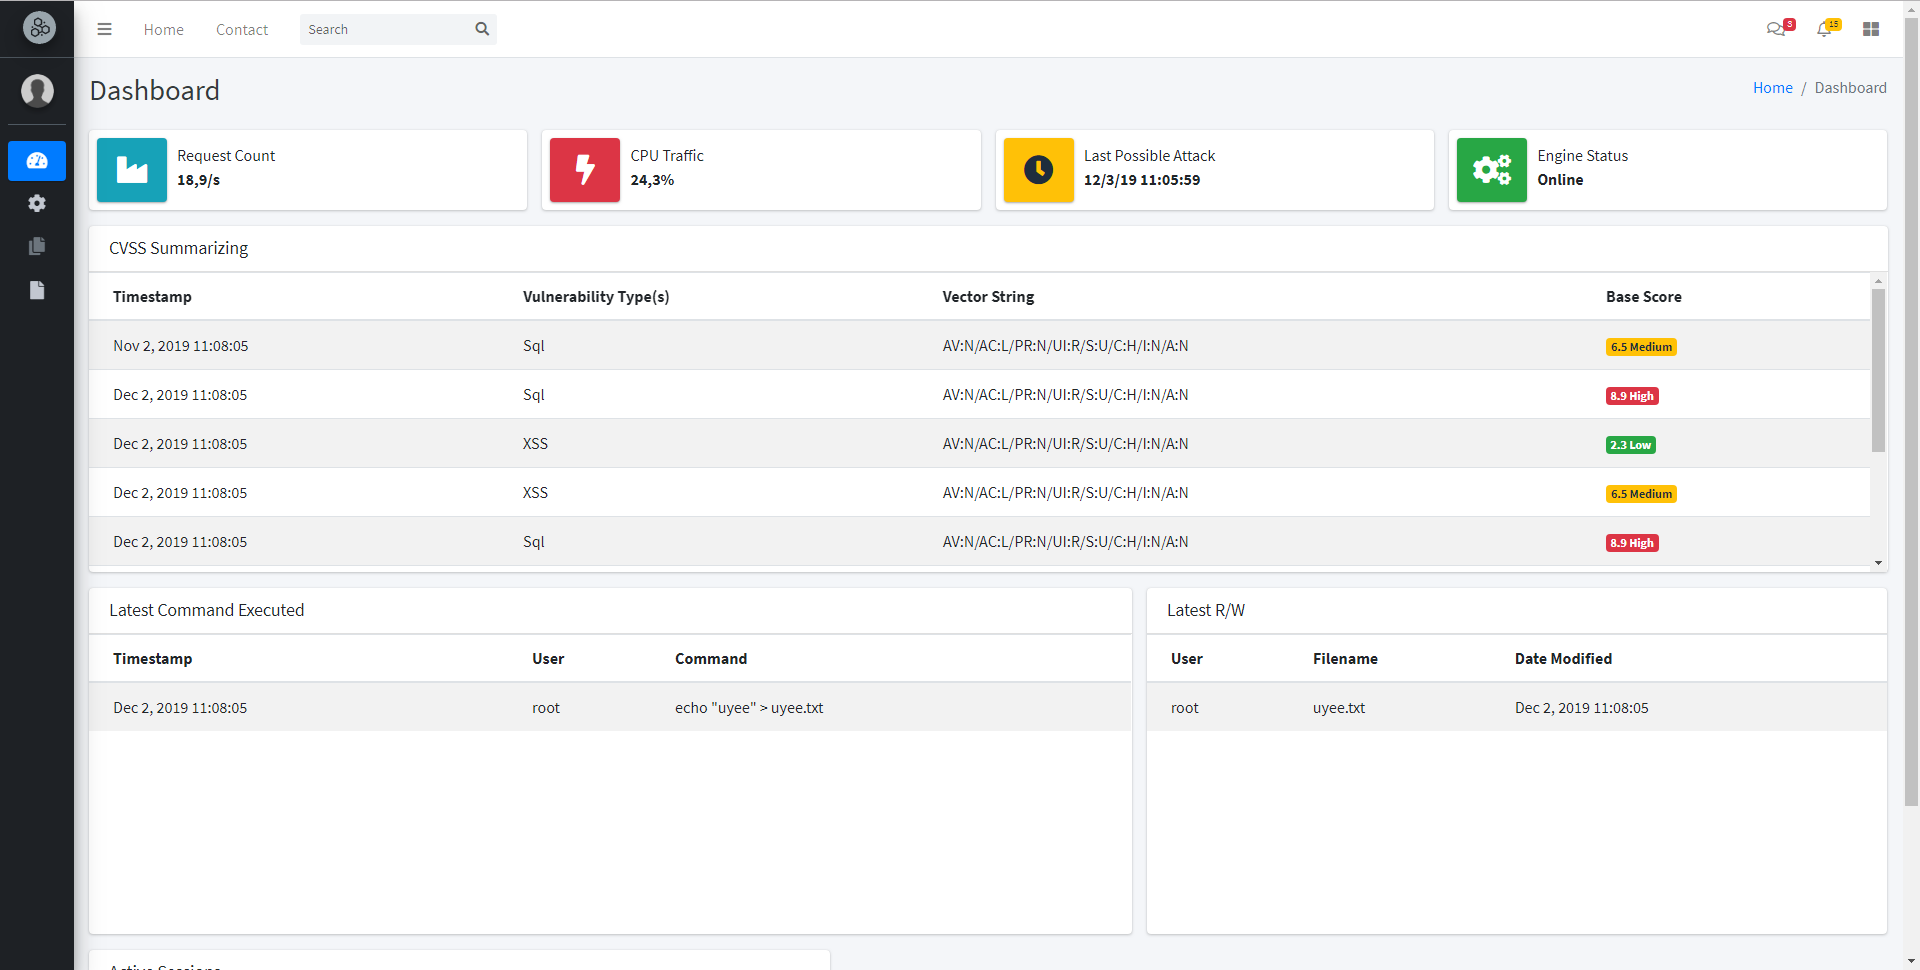
معاينة لوحة التحكم

الميزات

  • كشف حقن SQL مدعوم بتعلم الآلة
  • كشف XSS من جانب الخادم يعتمد على مدقق XSS في كروم
  • كشف استغلال ما بعد الاختراق مدعوم بـ Auditbeat
  • متتبع تاريخ أوامر Bash
  • قياس CVSS على الهجمات المكتشفة
  • تخزين السجلات في الوقت الفعلي مدعوم بـ Elasticsearch و Logstash
  • مراقبة أساسية للنظام
  • واجهة لوحة تحكم غنية بالموارد
  • إخطار النشاط المشبوه عبر البريد الإلكتروني

التثبيت

قبل التثبيت، يرجى التأكد من تثبيت المتطلبات الأساسية.

يمكنك تثبيت Nethive من مدير حزم PyPi باستخدام الأمر التالي:

[قريباً!]

أو

يمكنك تثبيت Nethive باستخدام المستودع الأحدث:

$ git clone https://github.com/chrisandoryan/Nethive-Project.git
$ cd Nethive-Project/
$ sudo bash install.sh
$ sudo pip3 install -r requirements.txt

يرجى التأكد من تثبيت جميع التبعيات إذا فشل أي من الأوامر أعلاه. لمزيد من المعلومات التفصيلية، راجع دليل التثبيت.
بداية سريعة

إبدأ Nethive

  1. احصل على حاوية nethive-cvss docker وقم بتشغيلها

    $ git clone https://github.com/Falanteris/docker-nethive-cvss/
    $ cd docker-nethive-cvss/
    $ docker build -t nethive-cvss .
    $ ./cvss
    
  2. ابدأ Nethive وانسخ الإعدادات الافتراضية

    $ cd Nethive-Project/
    $ cp .env.example .env
    
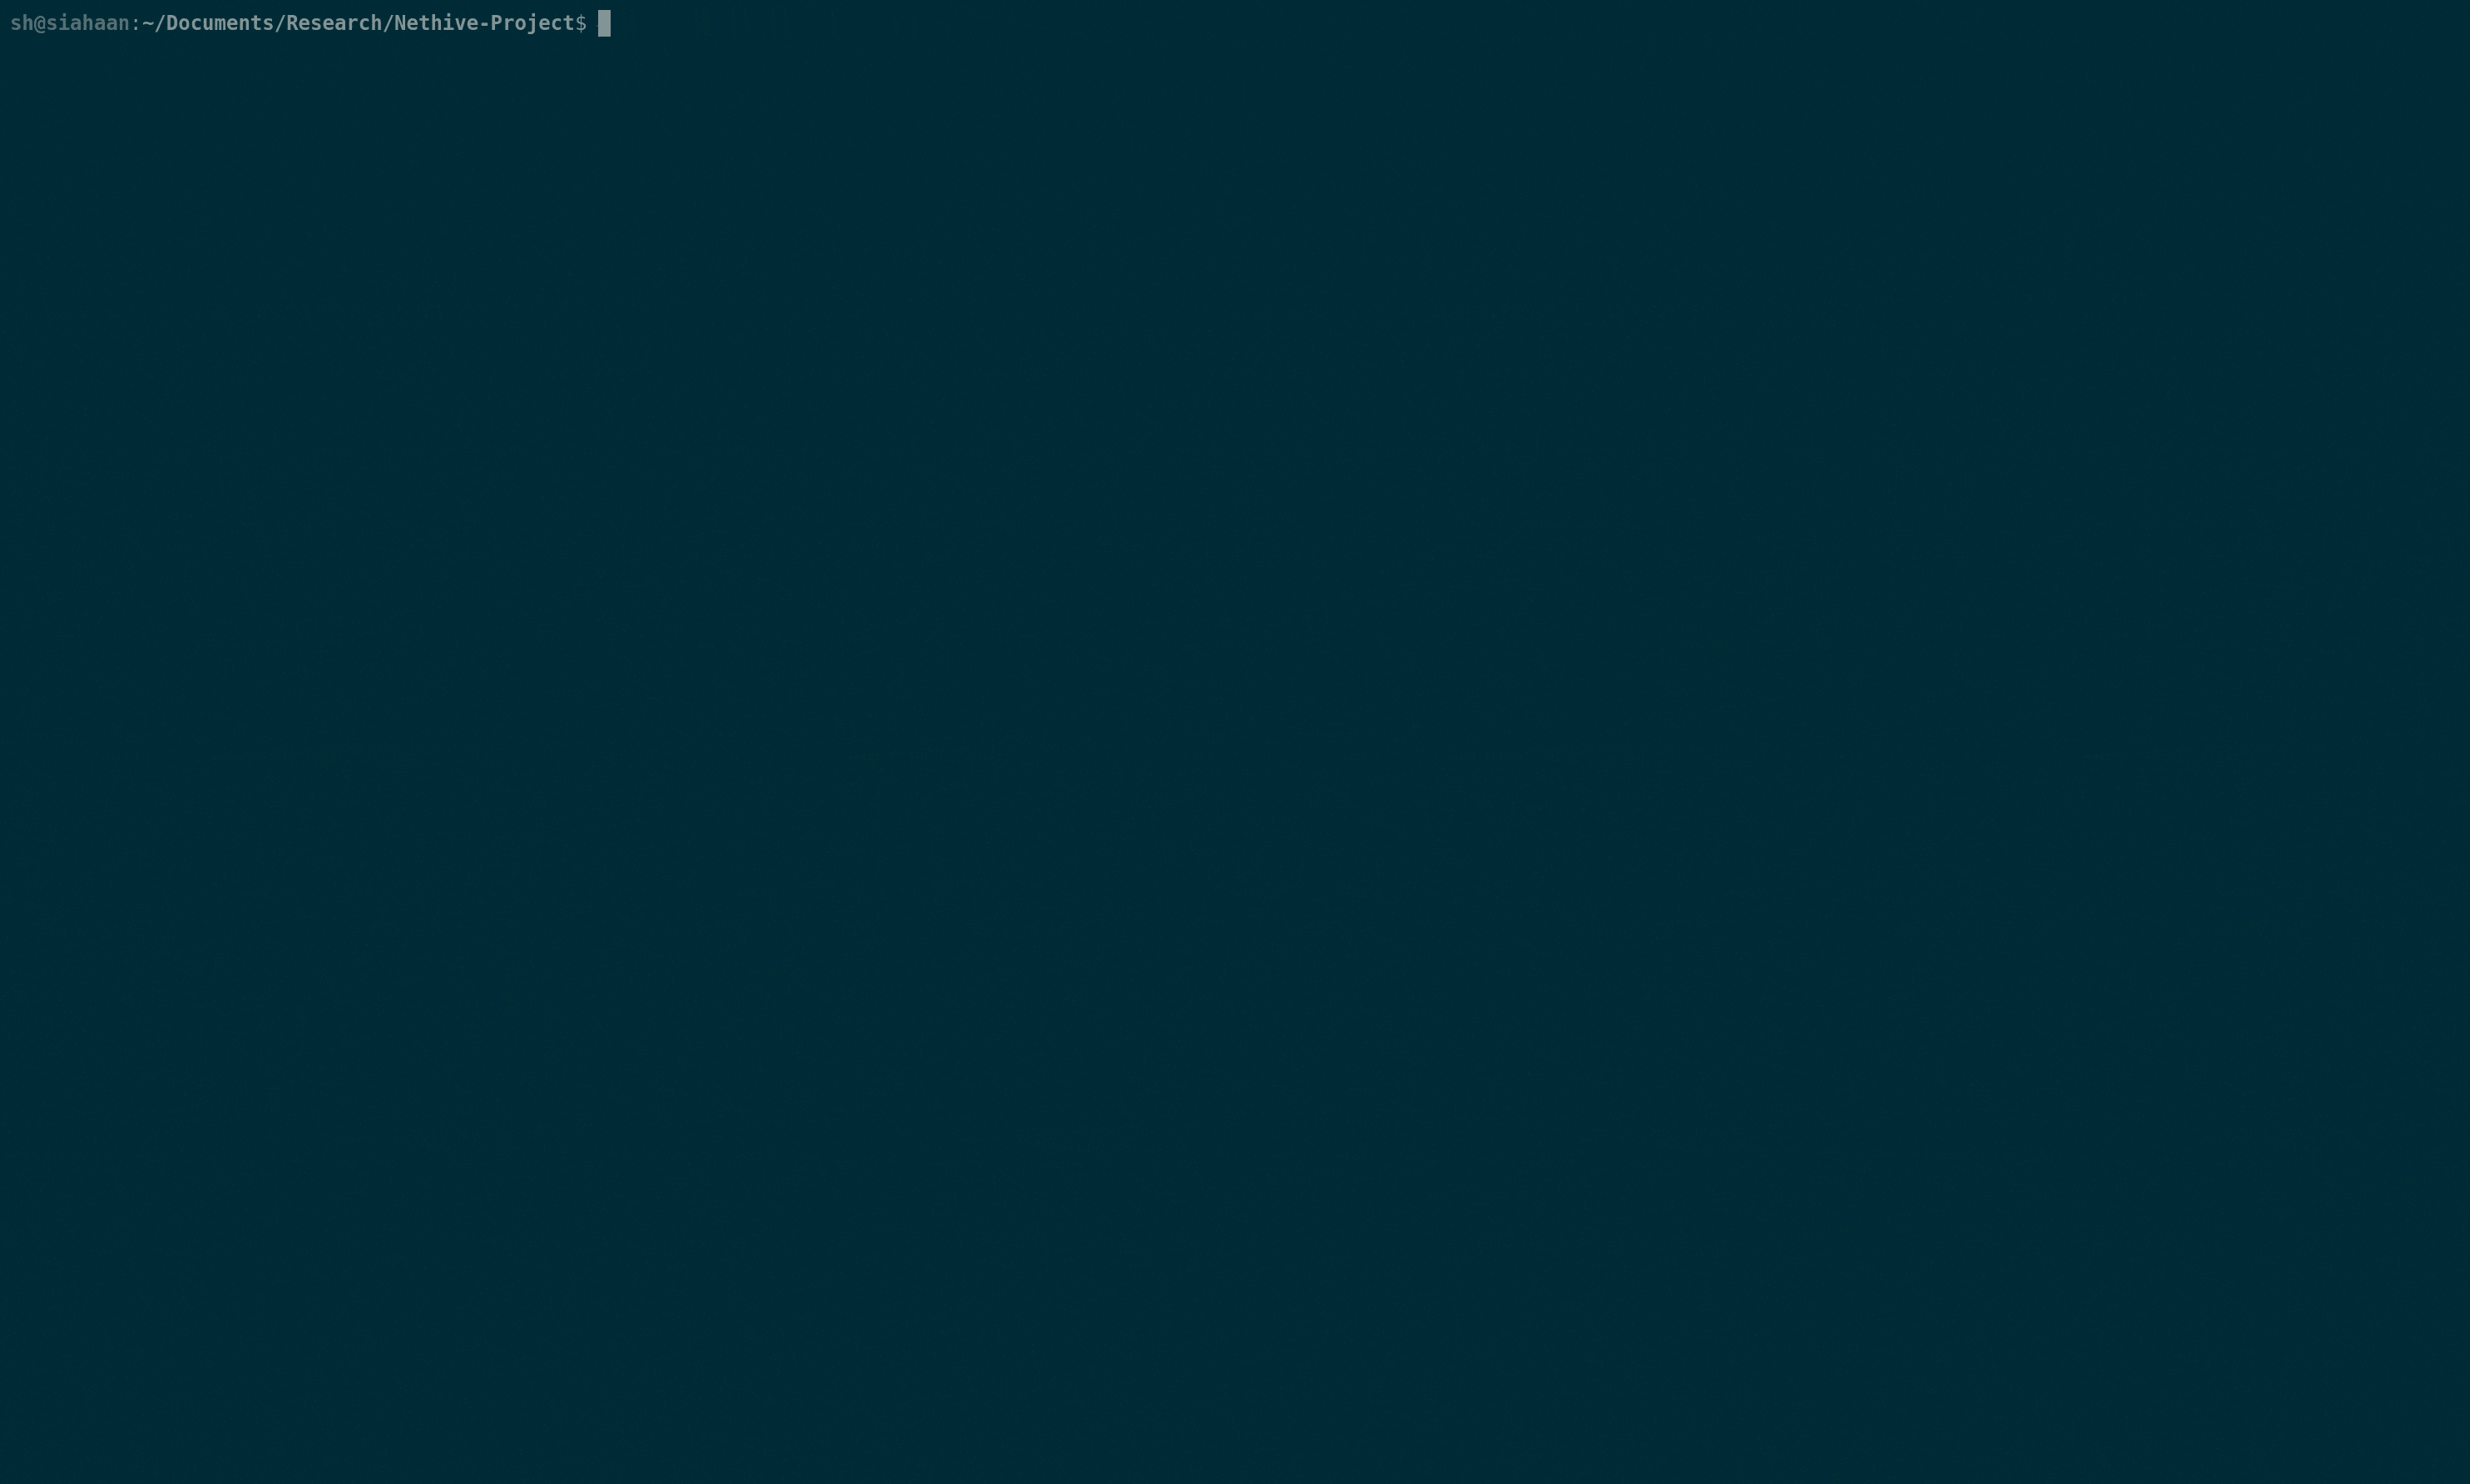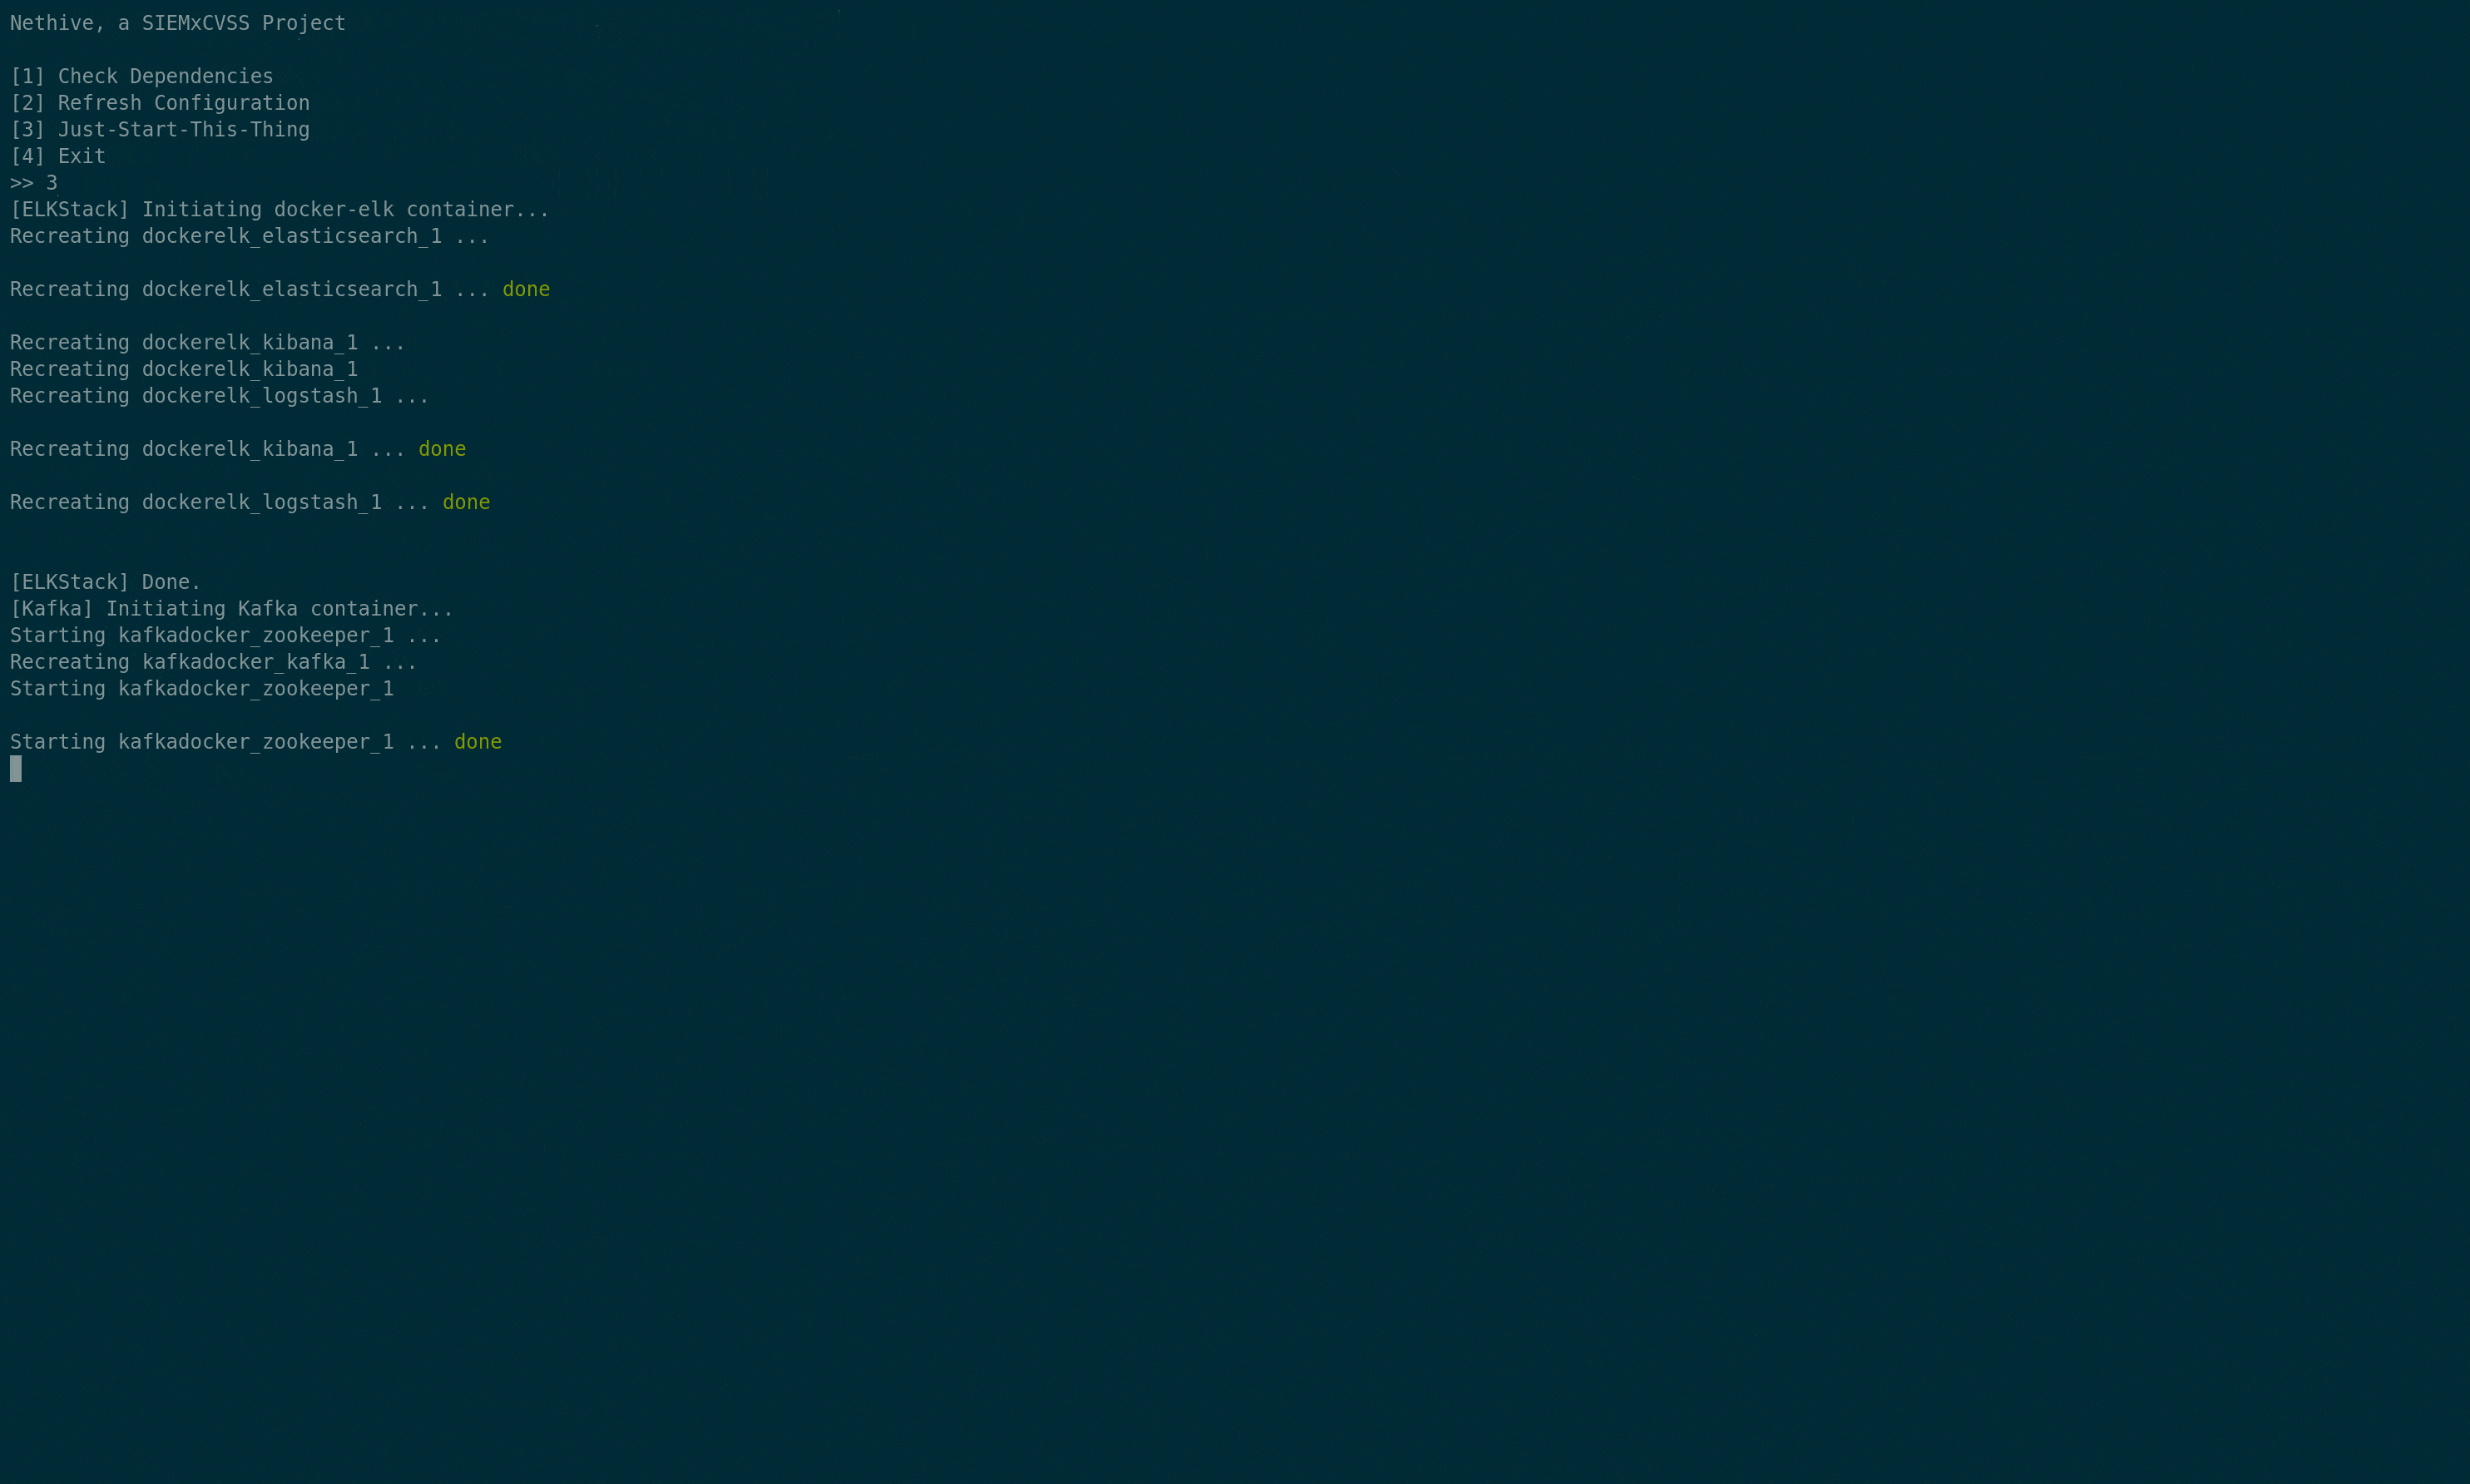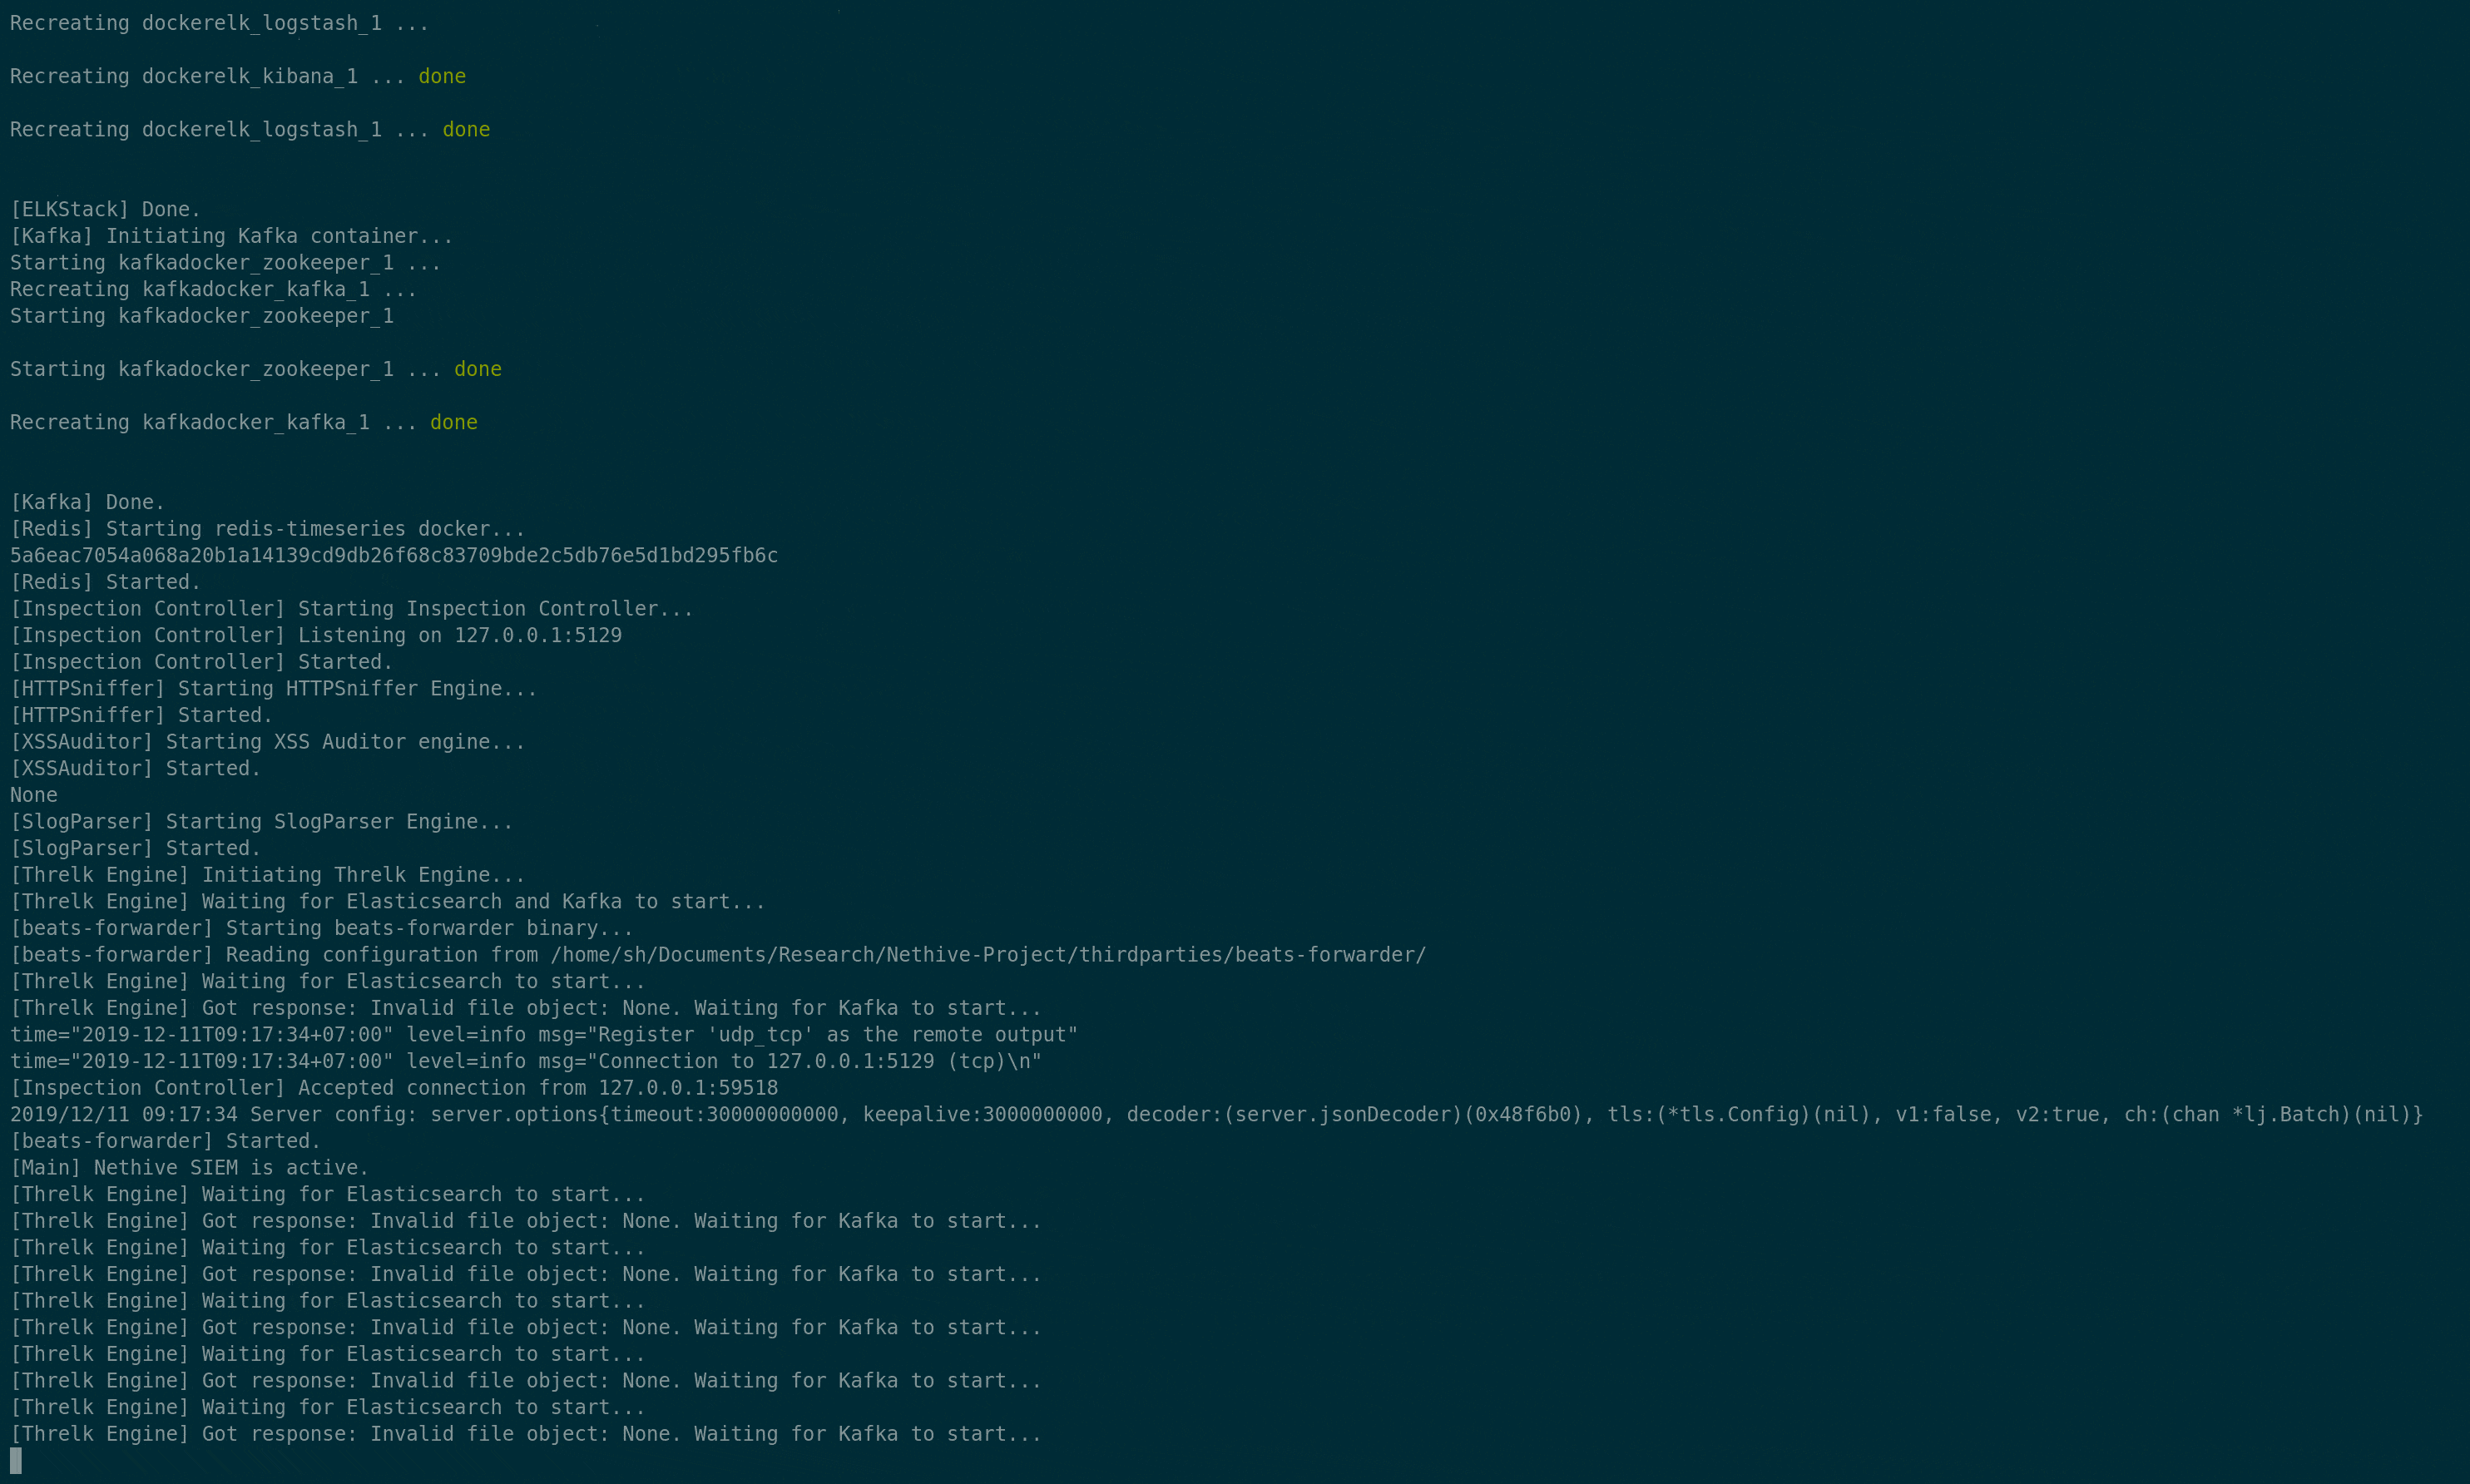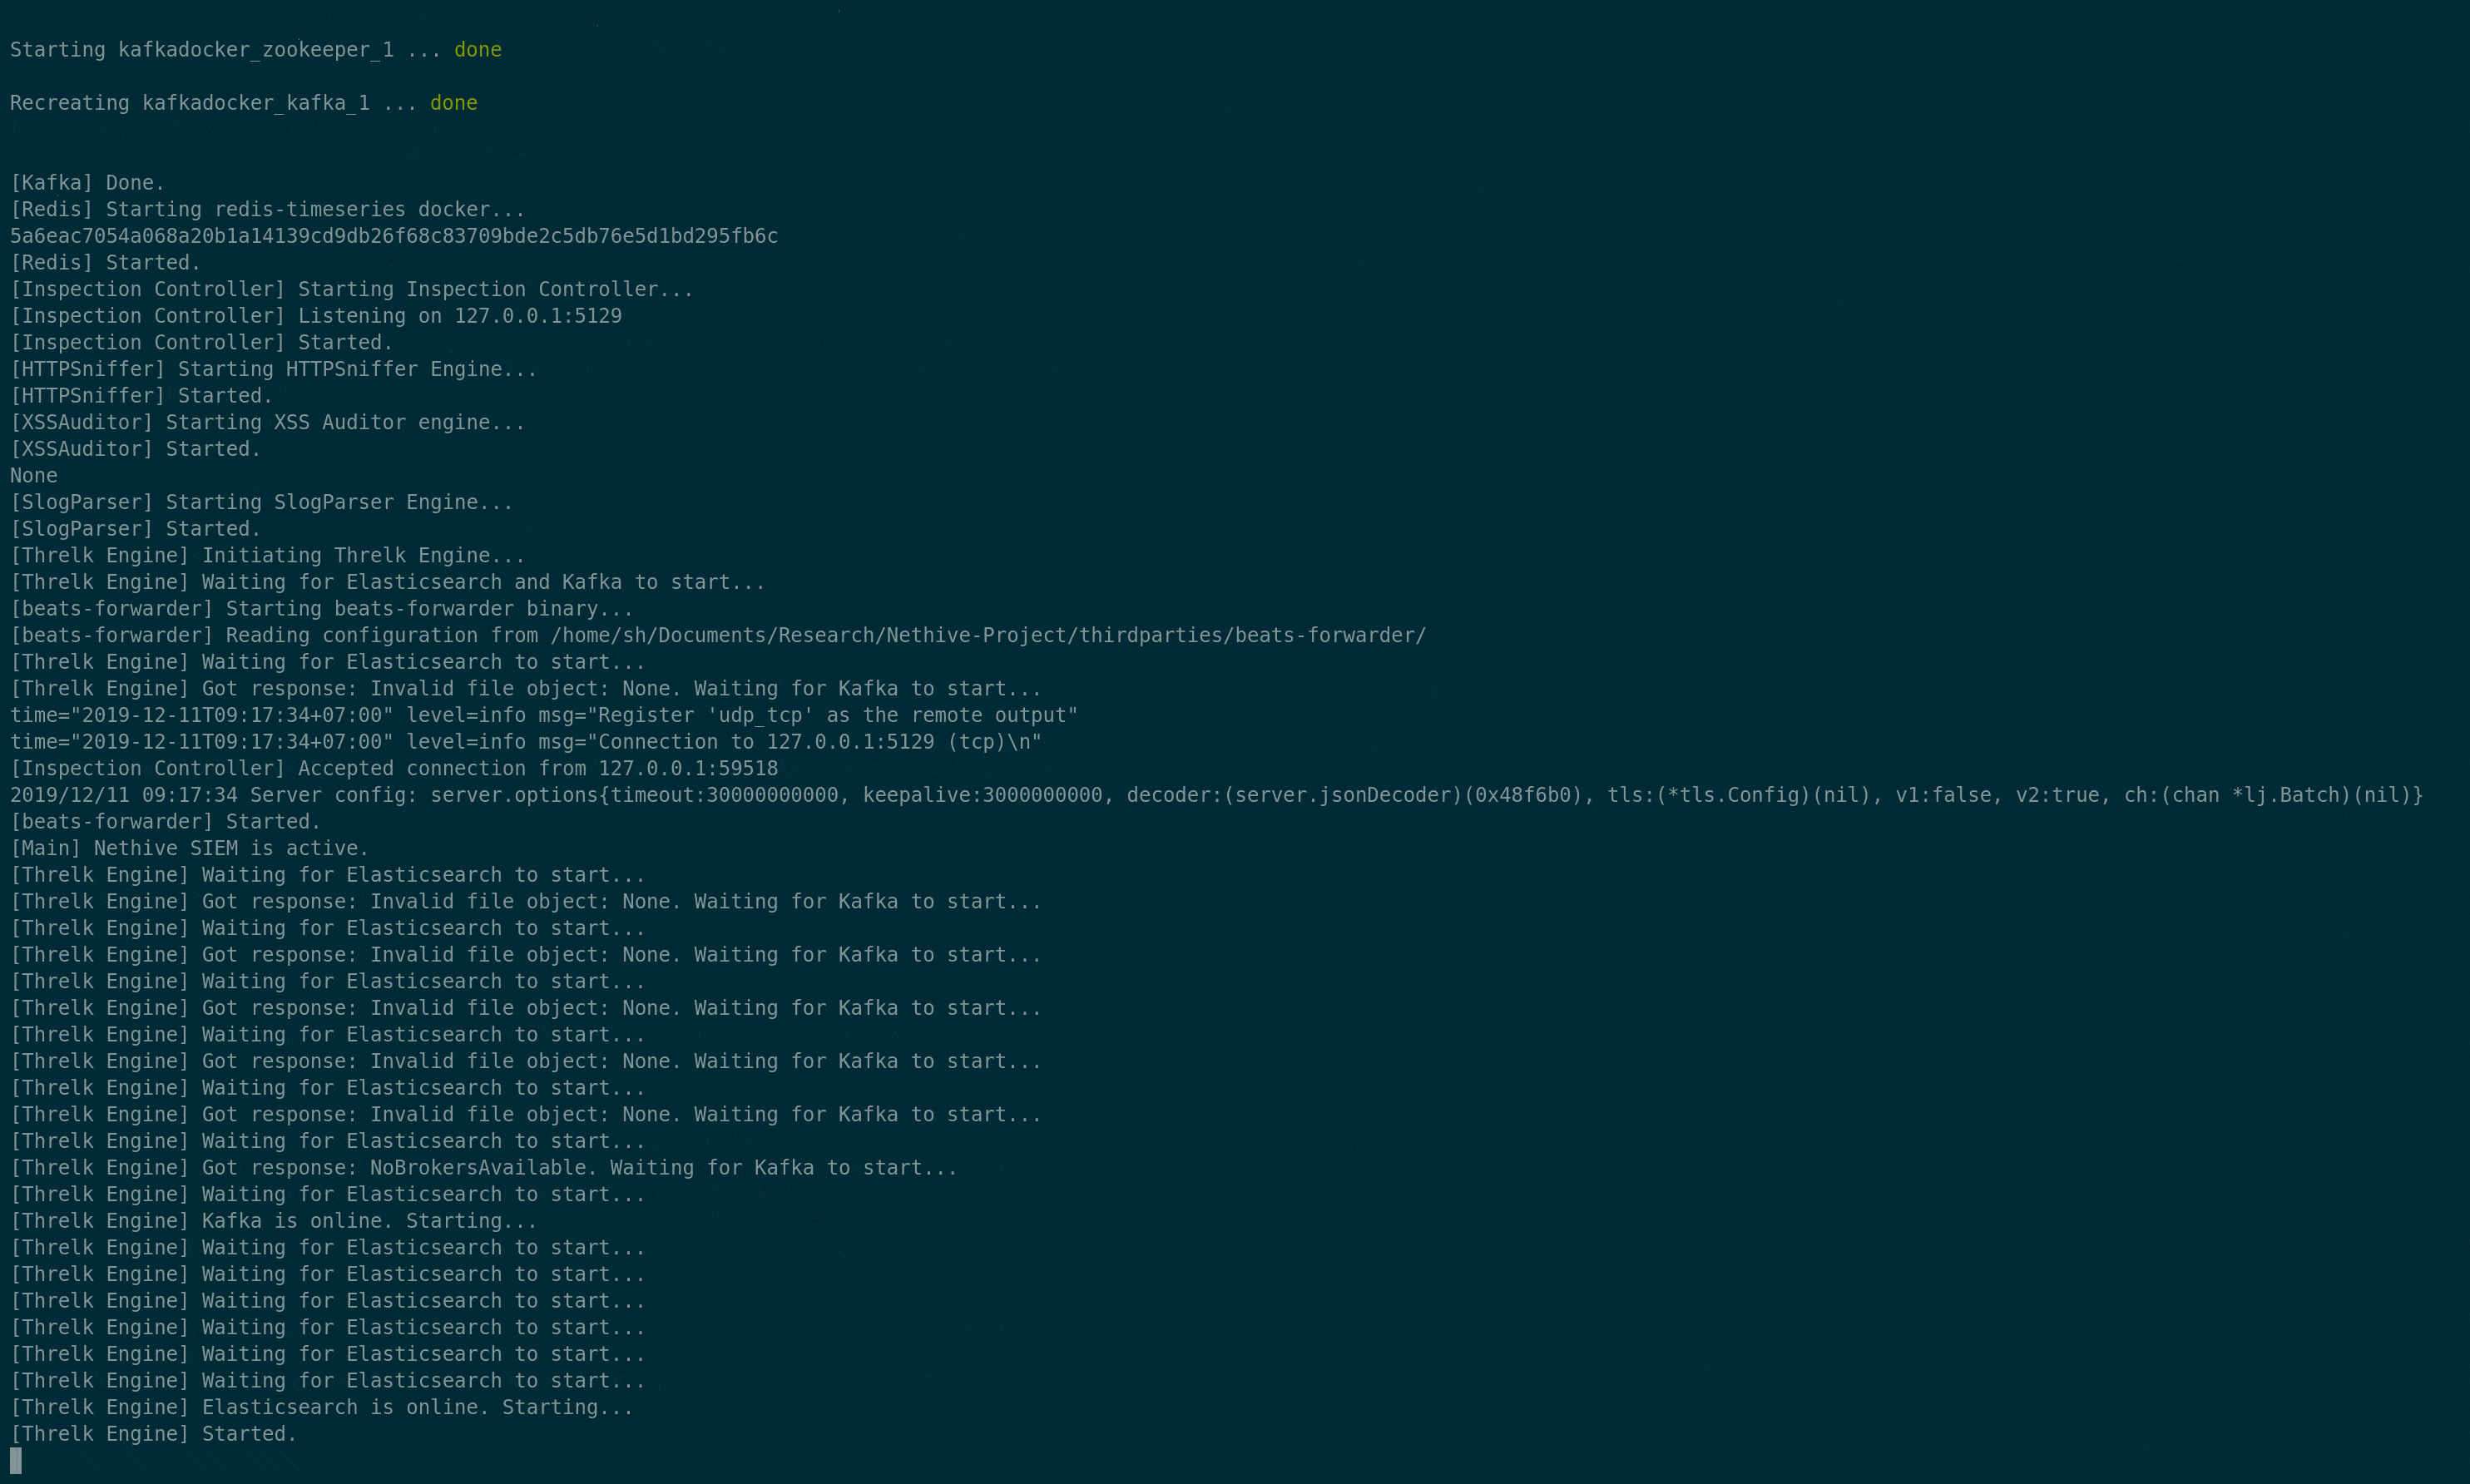
  3. فعّل جميع محركات معالجة Nethive: $ sudo python3 main.py .
    عند ظهور القائمة، اختر [3] Just-Run-This-Thing، ثم انتظر حتى يتم تهيئة المحركات.

  4. ابدأ خادم واجهة Nethive UI

    $ cd Nethive-Project/dashboard/
    $ npm install && npm start
    
  5. اذهب إلى http://localhost:3000/

المساهمون

  • Chrisando Ryan LinkedIn
  • Rayhan Rabiul Tsani LinkedIn
  • Vandevlin Alfonso Wibawa LinkedIn
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    402
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






