

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

تحليل السجلات

أدوات تحليل السجلات و SIEM والتسجيل المركزي والجدول الزمني الجنائي وربط الأحداث الأمنية.

موصى به من Kitploit

أفضل الأدوات

10 محدد
wazuh preview#1

wazuh

GitHubwazuh/wazuh
16.5kمنذ 2 أيام
graylog2-server preview#2

graylog2-server

GitHubgraylog2/graylog2-server
8.2kمنذ 3س 4د
loki preview#3

loki

GitHubgrafana/loki
29.2kمنذ 2س 13د
osquery preview#7

osquery

GitHubosquery/osquery
23.4kمنذ 10س 55د
securityonion preview#8

securityonion

GitHubsecurity-onion-solutions/securityonion
5.0kمنذ 17 أيام
zeek preview#9

zeek

GitHubzeek/zeek
7.8kمنذ 7س 56د
suricata preview#10

suricata

GitHuboisf/suricata
6.5kمنذ 2 أيام
sigma preview#11

sigma

GitHubsigmahq/sigma
10.9kمنذ يوم واحد
detection-rules preview#12

detection-rules

GitHubelastic/detection-rules
2.7kمنذ 13س 43د
logparser preview#13

logparser

GitHublogpai/logparser
2.0kمنذ سنة واحدة
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
732 نتائج
CVE-2025-56499 preview

CVE-2025-56499

GitHubcherrling/cve-2025-56499

إثبات مفهوم لاستغلال CVE-2025-56499، يوضح قراءة ملفات تعسفية عبر غياب التحقق من المسار في إعدادات rule-provider الخاصة بـ mihomo، مع استخراج البيانات…

vulnerability-analysisexploitationweb-application-exploitation+3
منذ سنة واحدة
CVE-2025-61882-Oracle-E-Business-Suite-Pre-Auth-RCE-Exploit preview

CVE-2025-61882-Oracle-E-Business-Suite-Pre-Auth-RCE-Exploit

GitHubadityabhatt3010/cve-2025-61882-oracle-e-business-suite-pre-auth-rce-exploit

ثغرة حرجة في تنفيذ التعليمات البرمجية عن بُعد (RCE) قبل المصادقة في Oracle E-Business Suite (الإصدارات 12.2.3 - 12.2.14) تسمح للمهاجمين بالسيطرة…

vulnerability-analysisexploitationforensics+4
12منذ سنة واحدة
Audix preview
Archived

Audix

GitHub0x0v1/audix

Audix هي أداة PowerShell لتكوين سياسات تدقيق الأحداث في Windows بسرعة لمراقبة الأمان.

defensive-toolsconfiguration-auditingforensics+4
118منذ سنة واحدة
reditrap preview

reditrap

GitHubsrozb/reditrap

# فخ Redis بسيط لكشف استغلالات RediShell (CVE-2025-49844)

vulnerability-analysisnetwork-securitythreat-intelligence+2
منذ سنة واحدة
MacOSThreatTrack preview

MacOSThreatTrack

GitHubab2pentest/macosthreattrack

أداة Bash تُستخدم للكشف الاستباقي عن النشاط الخبيث على أنظمة macOS.

information-gatheringdigital-forensicsincident-response+1
39منذ سنة واحدة
aftermath preview

aftermath

GitHubjamf/aftermath

إطار عمل استجابة للحوادث قائم على Swift لنظام macOS لجمع وتحليل آثار المضيف، بما في ذلك الطوابع الزمنية لنظام الملفات، وبيانات المتصفح، والسجلات…

memory-forensicsforensicsdigital-forensics+3
594منذ سنة واحدة
BamboozlEDR preview

BamboozlEDR

GitHubolafhartong/bamboozledr

أداة شاملة لتوليد أحداث ETW (Event Tracing for Windows) مصممة لأغراض الاختبار والبحث.

defensive-toolspenetration-testingred-teaming+2
275منذ سنة واحدة
DFIR-O365RC preview

DFIR-O365RC

GitHubanssi-fr/dfir-o365rc

وحدة PowerShell لجمع سجلات Office 365 وAzure

forensicsdigital-forensicscloud-security+2
282منذ سنة واحدة
sigmalite preview

sigmalite

GitHubrunreveal/sigmalite

مكتبة Go لتحليل وتنفيذ قواعد الكشف Sigma على إدخالات السجلات، مع دعم معدّلات الحقول، ومطابقة CIDR، ومحلّلات الحقول المخصصة للمراقبة الأمنية.

static-analysisvulnerability-analysiscode-analysis+2
58منذ سنة واحدة
Cluster-Chaos-Exploiting-CVE-2025-59359-for-Kubernetes-Takeover preview

Cluster-Chaos-Exploiting-CVE-2025-59359-for-Kubernetes-Takeover

GitHubmrk336/cluster-chaos-exploiting-cve-2025-59359-for-kubernetes-takeover

جولة عملية في تحليل الثغرة الأمنية CVE-2025-59359، وهي ثغرة حرجة في حقن الأوامر على مستوى نظام التشغيل في Chaos-Mesh. تعرّف على كيفية استغلال…

privilege-escalationcontainer-securityvulnerability-analysis+8
1منذ سنة واحدة
ff4j__ff4j_CVE-2022-44262_1_8_13_fixed preview

ff4j__ff4j_CVE-2022-44262_1_8_13_fixed

GitHubshoucheng3/ff4j__ff4j_cve-2022-44262_1_8_13_fixed

إطار عمل لتبديل الميزات في Java يتيح التنشيط الديناميكي للميزات في وقت التشغيل، والوصول القائم على الأدوار، والتبديل القائم على AOP، والمراقبة،…

authentication-authorizationconfiguration-auditingweb-security+3
منذ سنة واحدة
How-to-Patch-CVE-2025-32709 preview

How-to-Patch-CVE-2025-32709

GitHubadnansiyat/how-to-patch-cve-2025-32709

سير عمل حقيقي لتطبيق التصحيحات لـ CVE-2025-32709. من تثبيت التحديث السريع إلى التحقق من تنبيهات SIEM — هذا المستودع يوثق كل خطوة مع لقطات شاشة وأوامر…

vulnerability-analysisconfiguration-auditingintrusion-detection+3
منذ سنة واحدة
ElectricEye preview

ElectricEye

GitHubjonrau1/electriceye

ElectricEye هي أداة سطر أوامر بلغة بايثون تدعم السحابات المتعددة وSaaS المتعددة لإدارة الأصول، وإدارة الوضع الأمني، ومراقبة سطح الهجوم، وتدعم مئات…

vulnerability-scannersnetwork-mappingconfiguration-auditing+5
1.0kمنذ سنة واحدة
asf__nifi_CVE-2023-36542_1-22-0 preview

asf__nifi_CVE-2023-36542_1-22-0

GitHubshoucheng3/asf__nifi_cve-2023-36542_1-22-0

منصة آلية لتدفق البيانات، تُستخدم لمعالجة البيانات وتوزيعها، مع تتبّع مصدر البيانات مدمجاً، وإعدادات آمنة، وإدارة خطوط أنابيب قابلة للتوسع، لحالات…

authentication-authorizationencryption-decryption-toolsdata-exfiltration+4
منذ سنة واحدة
Log4Shell-Honeypot preview
Archived

Log4Shell-Honeypot

GitHubmichaelsanford/log4shell-honeypot

فخ عسل مُحَوَّل باستخدام Docker لـ CVE-2021-44228.

container-securityvulnerability-analysisthreat-intelligence+2
4منذ سنة واحدة
asf__karaf_CVE-2022-22932_4-3-5 preview

asf__karaf_CVE-2022-22932_4-3-5

GitHubshoucheng3/asf__karaf_cve-2022-22932_4-3-5

بيئة تشغيل Modulith مع نشر ساخن، تكوين ديناميكي، RBAC المستند إلى JAAS، وتسجيل مركزي. يدعم تطبيقات REST/API، الويب، وSpring Boot مع إدارة عن بعد عبر…

authentication-authorizationvulnerability-analysisexploitation+3
منذ سنة واحدة
apache__nifi_CVE-2022-33140_1-16-22 preview

apache__nifi_CVE-2022-33140_1-16-22

GitHubshoucheng3/apache__nifi_cve-2022-33140_1-16-22

نظام آلي لمعالجة وتوزيع تدفق البيانات مع تكوين آمن، وتتبع المصدر، وهندسة إضافات قابلة للتوسيع لخطوط أنابيب الأمن السيبراني والمراقبة وتدفق الأحداث.
authentication-authorizationencryption-decryption-toolsdata-exfiltration+4
منذ سنة واحدة
codecentric__spring-boot-admin_CVE-2022-46166_2-6-9 preview

codecentric__spring-boot-admin_CVE-2022-46166_2-6-9

GitHubshoucheng3/codecentric__spring-boot-admin_cve-2022-46166_2-6-9

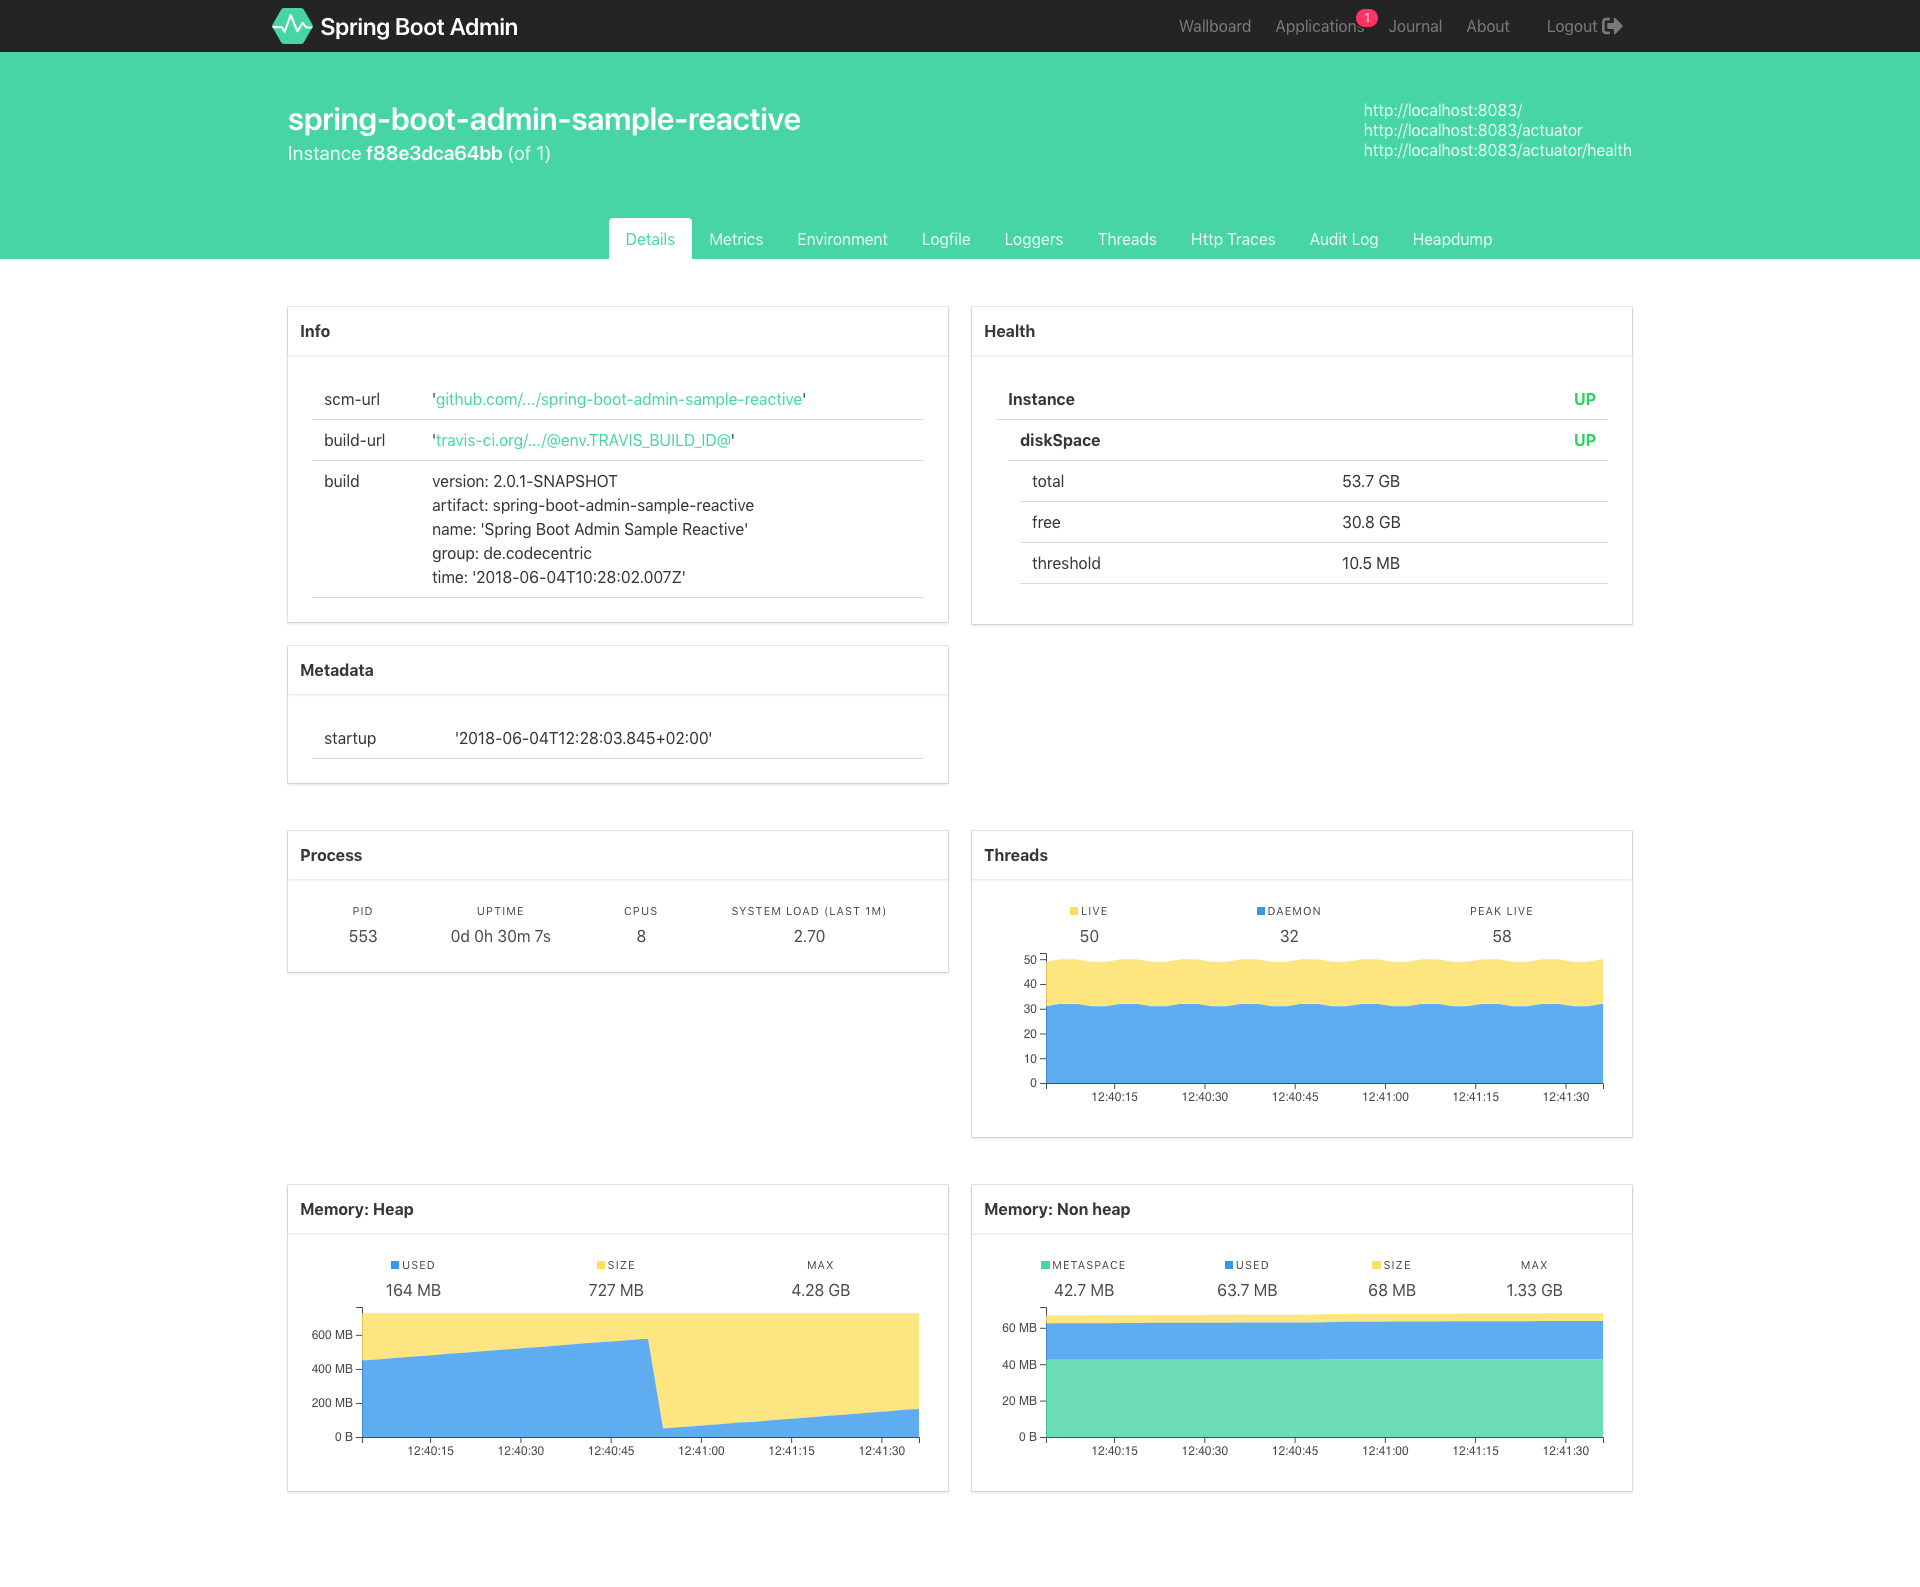
واجهة إدارية لمراقبة تطبيقات Spring Boot مع فحوصات الصحة والمقاييس وإدارة السجلات والتفاعل مع JMX وعرض تفريغ الخيوط.


vulnerability-scannersvulnerability-analysisconfiguration-auditing+2
1منذ سنة واحدة
السابق1…242526…41التالي






