
 #1
أدوات تحليل السجلات و SIEM والتسجيل المركزي والجدول الزمني الجنائي وربط الأحداث الأمنية.
موصى به من Kitploit
 d3vl/l3mon
نظام مراقبة شبكات قائم على الويب يوفر تتبعًا فوريًا للنطاق الترددي، ومقاييس أداء الخوادم، وتنبيهات قابلة للتخصيص لإدارة الشبكة الاستباقية.
 cyberdefenders/detectionlabelk
DetectionLabELK هو فرع من DetectionLab مع مجموعة ELK بدلاً من Splunk.
 ctxis/snitchdns
خادم DNS يعمل بقاعدة بيانات مع واجهة ويب
 anssi-fr/dfir-o365rc
وحدة PowerShell لجمع سجلات Office 365 وAzure
 adamwhitehat/judge-jury-and-executable
أداة مسح تحليل جنائي لأنظمة الملفات وأداة صيد التهديدات. تفحص أنظمة الملفات على مستوى MFT ونظام التشغيل وتخزّن البيانات في SQL أو SQLite أو CSV. يمكن…
 t0pcyber/hawk
أداة تعتمد على PowerShell لجمع المعلومات المتعلقة بالاختراقات في O365 والانتهاكات المحتملة

 oseguera12/cowrie-honeypot-digitalocean
مصيدة SSH/Telnet متوسطة التفاعل مبنية باستخدام Cowrie, Loki, Promtail, Grafana - مزودة على DigitalOcean عبر Terraform مع خط أنابيب تحقق GitLab CI.
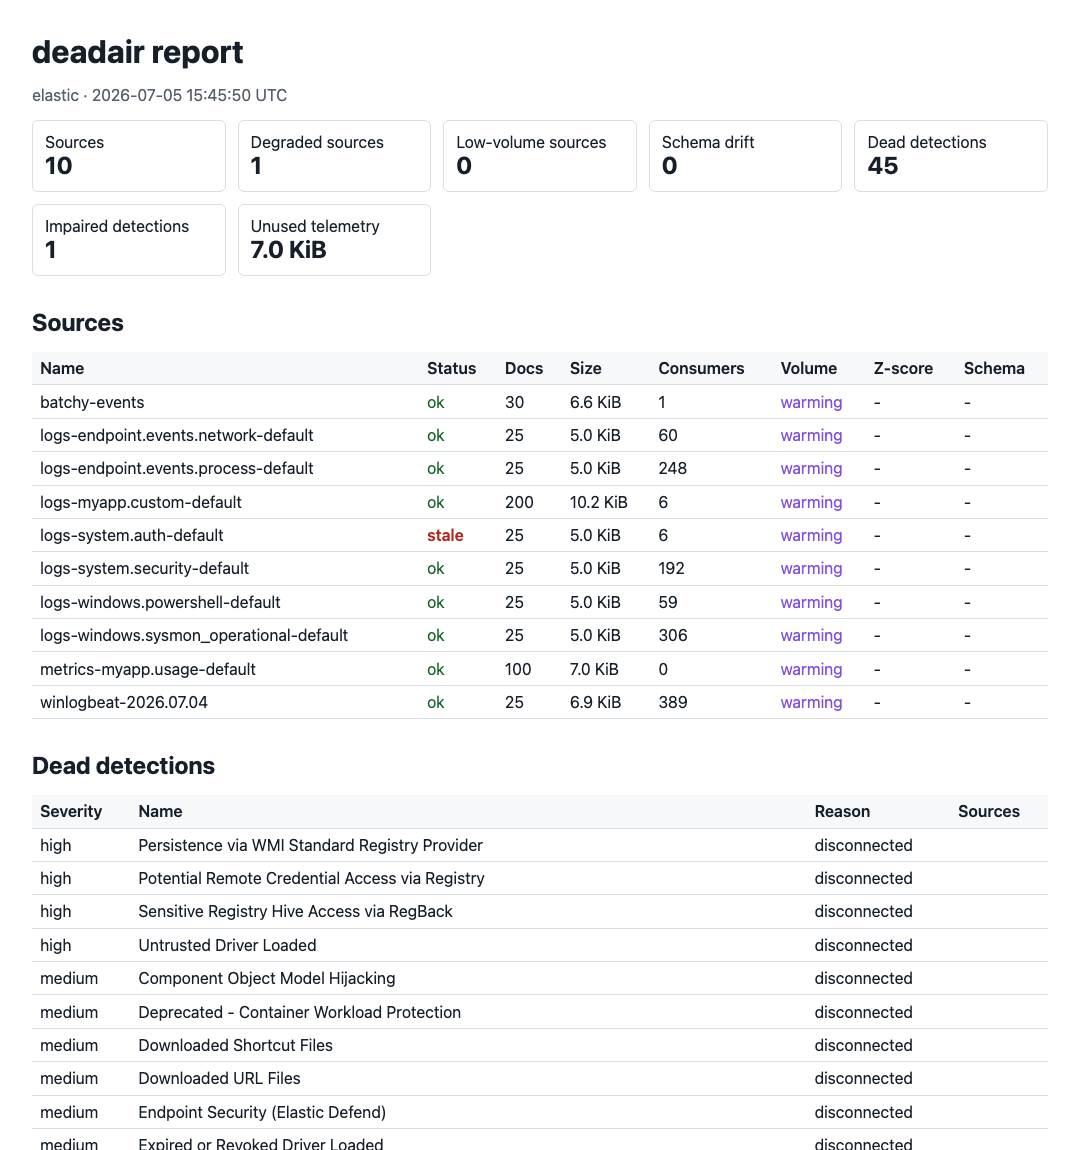 big-comfy/deadair
يعثر على قواعد الكشف في نظام SIEM لديك التي تعمل بشكل أعمى.
 tirrenotechnologies/tirreno
إطار عمل أمني مفتوح المصدر لتتبع الأحداث في الوقت الفعلي، وكشف التهديدات، وتسجيل المخاطر. يراقب سلوك المستخدم، ويكشف الاحتيال، وهجمات البوتات،…
 imthenachoman/how-to-secure-a-linux-server
دليل خطوة بخطوة لتعزيز أمان خادم لينكس، يغطي أمان SSH، جدران الحماية، كشف التسلل، التدقيق، وتكوين النظام لتقليل سطح الهجوم وتحسين الدفاع.
 danieleperera/onioningestor
أداة قابلة للتوسيع لجمع مواقع onion على شبكة tor والزحف إليها ومراقبتها وفهرسة المعلومات المجمّعة في Elasticsearch
 g0tmi1k/kippo-g0tmi1k
خادم SSH وهمي متوسط التفاعل يسجّل هجمات القوة الغاشمة وتفاعلات الصدفة الكاملة للمهاجم، مع خيارات تخصيص لتقليل البصمة.
 dfir-dd/dfir-toolkit
أدوات CLI للتحقيق الجنائي في آثار ويندوز
 blackhillsinfosec/eventlogging
نصوص برمجية للأتمتة لنشر Windows Event Forwarding وSysmon وسياسات تدقيق مخصصة في بيئة Active Directory.
 kolya5544/bearftp
خادم FTP من نوع Honeypot مكتوب بلغة .NET Core (C#) لكل من Linux وWindows.











