
 #1

 omerbenamram/evtx
محلل سريع (وآمن) لتنسيق سجل أحداث XML لويندوز (EVTX)
 allinurl/goaccess
GoAccess هو محلل سجلات الويب في الوقت الفعلي وعارض تفاعلي يعمل في طرفية في أنظمة *nix أو من خلال متصفحك.
 la3ar0v/tuxresponse
نص استجابة آلي للحوادث في لينكس مع فحص حي، استحواذ على الذاكرة (LiME)، تصوير الأقراص، مسح YARA، وتوليد تقرير HTML.
 agent-hellboy/ltm
ltm هو مصحح أخطاء تاريخ الآلة لنظام لينكس. يسجل بيانات تعريف العمليات والملفات والشبكة والذاكرة والإدخال/الإخراج عبر الكتل عبر eBPF، ثم يتيح لك…
 mitre/brawl-public-game-001
بيانات من تمرين محاكاة الخصم الآلي لـ BRAWL
 randomuserid/adama
يبحث عن صيد التهديدات وتحليلات الأمان
 cyberark/skywrapper
SkyWrapper يساعد في اكتشاف أشكال الإنشاء المشبوهة واستخدامات الرموز المؤقتة في AWS
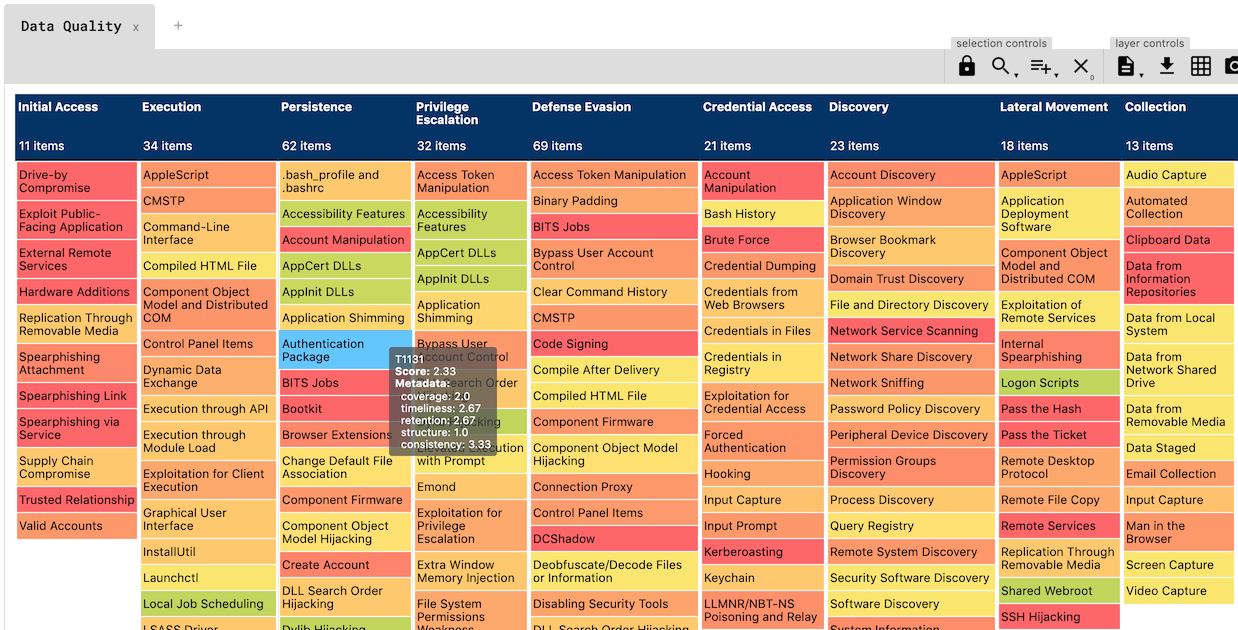 hxnoyd/ossem-power-up
أداة لتقييم جودة البيانات، مبنية على أساس OSSEM الرائع.
 pavel-odintsov/fastnetmon
مستشعر DDoS سريع جداً مع دعم sFlow/Netflow/IPFIX/SPAN
 airbus-cert/winshark
مكون إضافي لـ Wireshark لاستخدام ETW
 chrisandoryan/nethive-project
بنية تحتية معاد هيكلتها وتعاونية لـ SIEM و CVSS. تم تقديمها في Blackhat Asia Arsenal 2020.
 sans-blue-team/deepbluecli
أداة صيد تهديدات تعتمد على PowerShell تقوم بتحليل سجلات أحداث Windows للكشف عن النشاطات الضارة بما في ذلك هجمات بيانات الاعتماد، الأوامر المشوشة،…
 ahmedkhlief/apt-hunter
APT-Hunter هي أداة بحث عن التهديدات لسجلات أحداث Windows صُممت بعقلية الفريق الأرجواني لتوفير كشف تحركات APT المخفية في بحر سجلات أحداث Windows…

 jangeisbauer/gundog
gundog - الصيد الموجه في Microsoft Defender
 telekom-security/tpotce
🍯 T-Pot - منصة متعددة الهونيبوت الكل في واحد 🐝
 cred-club/artif
إطار عمل متقدم للاستخبارات الأمنية في الوقت الفعلي لتحديد التهديدات وحركة المرور الويب الضارة بناءً على سمعة عنوان IP والبيانات التاريخية.








