
 #1
أدوات تحليل السجلات و SIEM والتسجيل المركزي والجدول الزمني الجنائي وربط الأحداث الأمنية.
موصى به من Kitploit

 azeemering/cve-2021-44228-dfir-notes
CVE-2021-44228 ملاحظات DFIR
 pascalasch/cve-2023-38831-kql
صيد KQL لـ WinRAR CVE-2023-38831
 cameloo1/sharepoint-toolshell-micro-postmortem
تحليل مصغر قابل للتكرار لحادثة لموقع SharePoint المحلي من مايكروسوفت "ToolShell" (CVE-2025-53770): لقطة من ATT&CK، جدول "السجلات المهمة"، ثلاثة…
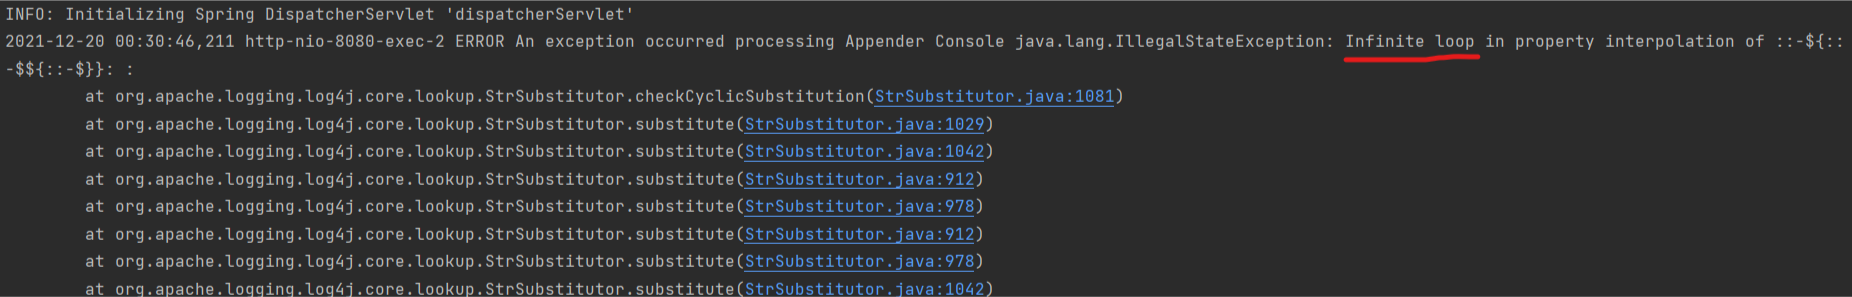 tejas-nagchandi/cve-2021-45105
استنساخ CVE-2021-45105
 andreyglauzer/vigilantonion
🐍 - زاحف على مواقع شبكة tor، يبحث عن الكلمات المفتاحية.
 fabianch20/soc335---cve-2024-49138-exploitation-detected
SOC335 دليل الاستجابة للحوادث لـ CVE-2024-49138 تصعيد صلاحيات CLFS، يغطي فرز التنبيهات، وإثراء استخبارات التهديدات، وتحليل شجرة العمليات، والاحتواء.
 srkyn/nginx-map-risk-audit
تدقيق مخاطر NGINX الدفاعي لخريطة التعبيرات النمطية CVE-2026-42533 مع ماسح الإعدادات وملاحظات Splunk/Defender وأدلة المختبر.
 mrezqi/cve-2021-1675_carbonblack_huntingquery
استعلامات بحث CarbonBlack لاكتشاف استغلال PrintNightmare (CVE-2021-1675) عبر أحداث الملفات وتحميل الوحدات والعمليات، استنادًا إلى قواعد Sigma.
 averagesecurityguy/prometheus
Prometheus Firewall Analyzer
 eventum-generator/content-packs
حزم المحتوى لـ Eventum
 owasp/the-agents-epistemic-baggage
نموذج مخاطر موجّه للتدقيق يوضح كيف يمكن للاستنتاجات التي تولّدها الوكلاء أن تغيّر وضعها المعرفي، وتكتسب سلطة تشغيلية، وتؤثر في القرارات اللاحقة عبر…
 yossisassi/zerologon-exploitation-check
فحوصات آلية سريعة وبسيطة للاستغلال المحتمل لثغرة CVE-2020-1472 (المعروفة أيضاً باسم ZeroLogon)، بالاستناد إلى الآثار الدالة لتحديد الاستغلال الفعلي…
 owasp/agentic-evidence
مشروع مرجعي من OWASP لأدلة أمن الذكاء الاصطناعي الوكيلي: يربط تنفيذ الوكيل والهوية واستدعاءات الأدوات وقرارات التفويض في خطوط زمنية للتحقيق وحزم أدلة…
 super-binary/cve-2021-44228
هذا هو أرشيف الواجب النصفي لمختبر تحليل الثغرات الأمنية (السنة الثالثة، الخريف والشتاء) لجامعة آنهوي. الوثيقة الكاملة موجودة على…
 danieljosmariyan7254/tryhackme-solar-exploiting-log4j-
استكشف CVE-2021-44228، وهي ثغرة أمنية في log4j تؤثر على جميع البرامج تقريبًا تحت الشمس.
 daadaismylife/log4shell-lab
Log4Shell (CVE-2021-44228) بيئة ممارسة أمنية - خادم جمع سجلات Log4j 2.14.1 الضعيف
 wdahlenburg/cve-2022-38725
إثبات المفهوم لـ CVE-2022-38725 ضد syslog-ng
 gmh5225/nova-framework
محرك مطابقة أنماط أوامر مستوحى من YARA يجمع بين قواعد الكلمات المفتاحية والتعبيرات النمطية والتشابه الدلالي وتقييم LLM لاكتشاف تجاوزات الحماية…








