d3vhex/sentora
منصة SIEM وEDR وSOAR مفتوحة المصدر، ذاتية الاستضافة، مدعومة بالذكاء الاصطناعي لعمليات الأمن الحديثة.



حزمة أمنية ذاتية الاستضافة للفرق الصغيرة والمتوسطة التي لا تمتلك مركز عمليات أمنية (SOC) مخصصًا. ثبّت وكيلًا على كل نقطة نهاية، ووجّهه إلى الخادم، وستحصل على سجلات SIEM، وسلامة الملفات، وثغرات الحزم، ومستكشف سجلات مدعوم بـ OpenSearch، وفرزًا آليًا بالذكاء الاصطناعي، ومحرك سيناريوهات SOAR، كل ذلك بأمر واحد docker compose up.
جزء "الذكاء الاصطناعي" هو نموذج Ollama يعمل محليًا (الافتراضي llama3.2:3b). لا تغادر السجلات الجهاز أبدًا؛ لا يوجد مفتاح OpenAI، ولا مفتاح Anthropic، ولا اتصال بالخارج. إذا أردت نموذجًا أذكى وكانت لديك ذاكرة كافية، فاستبدله في .env.
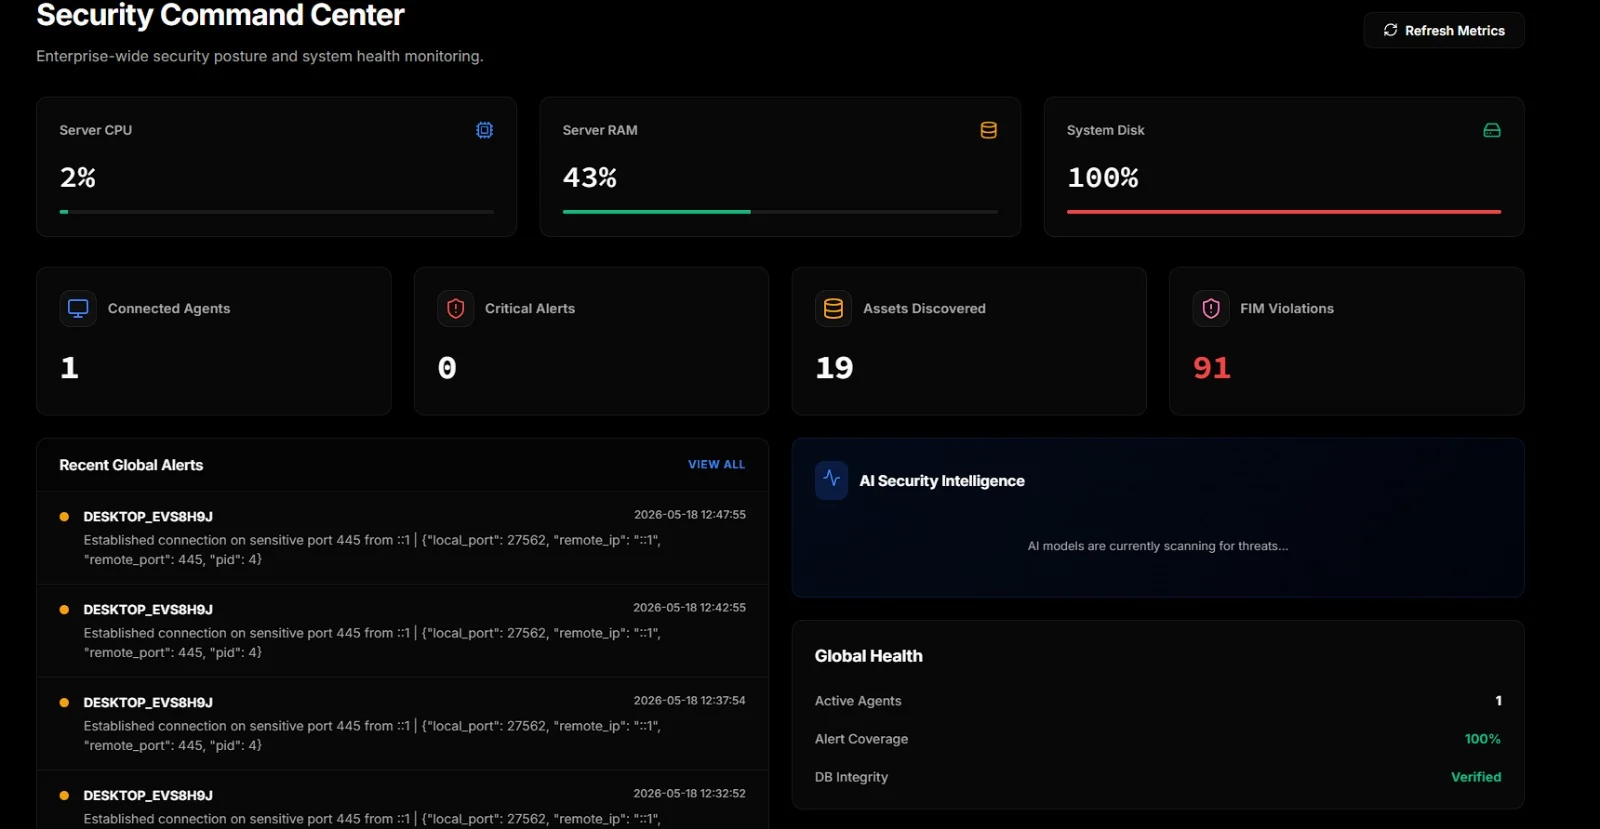
يجمع البيانات التليمترية من وكلاء Windows وLinux عبر قناة TCP واحدة. أحداث SIEM، والتنبيهات، وFIM، والحزم، واتصالات الشبكة، والمنافذ المفتوحة، ونشاط Docker، وإطارات الشاشة.
يكتشف بقواعد Sigma، على نقطة النهاية. تُشحن 43 قاعدة تغطي 47 تقنية من MITRE ATT&CK في conf/sigma/builtin/؛ ضع مجموعات القواعد المجتمعية بجانبها. تطابق Sigma الحقول المسماة بدلًا من النص، لذا لا يمكن إفشال Image|endswith: '\vssadmin.exe' بظهور كلمة "vssadmin" في رسالة غير ذات صلة — وCommandLine|utf16le|base64offset|contains يقرأ داخل حمولة -EncodedCommand بترميز base64، حيث يُظهر سطر الأوامر النصي الغلاف فقط. قياسًا على مجموعة التقييم: 9 من 10 هجمات تم التقاطها بواسطة Sigma وحدها، و0 من 9 سلبيات صعبة تم وسمها خطأً. هذه الطبقة حتمية وتستمر في العمل عندما يكون النموذج غير متاح.
يربط بين الأحداث، وهو ما لا تستطيع أي قاعدة لكل حدث فعله. تسجيل دخول فاشل واحد أمر روتيني؛ لكن فشل خمسة حسابات من مصدر واحد خلال أربعين ثانية هو رشّ لكلمات المرور، والنظر إلى أي من تلك الأحداث الخمسة لن يخبرك بذلك أبدًا. يغطي الرشّ، والتخمين القسري، ونجاحًا يصل بعد إخفاقات متكررة، ودفعات من إنشاء الحسابات أو تثبيت الخدمات — على كلتا المنصتين، من معرّفات أحداث Windows أو من أسطر auth.log المحللة.
يعمل من نقطتي رصد، لأنهما تريان هجمات مختلفة. لكل مضيف على الوكيل، حيث تكون الهجوم على جهاز واحد مرئيًا بالكامل. وعبر المضيفين في مسار الاستقبال، حيث يظهر رشّ سار فشلًا واحدًا في كل مرة عبر خمسين جهازًا — فلا يرى أي وكيل منفرد أكثر من حدث واحد، وذلك هو الهجوم الأكثر كفاءة، لأن الرشّ الواسع والسطحي يبقى تحت حدّي القفل لكل حساب والعتبات لكل مضيف.
التغطية الكاملة باستخدام Sigma: 51 تقنية. كل نافذة تُطلق مرة واحدة بدلاً من مرة لكل حدث، وكل عدّاد محدود — فالعدّاد المرتبط باسم مستخدم يوفّره المهاجم هو بدائية استنزاف للذاكرة، وليس كشفاً.
يربط الكشوفات بـ MITRE ATT&CK، من القواعد نفسها. تحمل القواعد
tags: attack.t1490، لذا لا توجد جدول ربط يُصان يدوياً ليتقادم. تفصل صفحة
التغطية بين ثلاث حالات كان من شأن نسبة "تغطية %" واحدة أن تخفيها:
مغطّى ومرئي، ومغطّى وصامت، وغير مغطّى إطلاقاً — والأخيرة هي الوحيدة التي
لا يعني فيها صمت وحدة التحكم شيئاً.
يفرز كل حدث باستخدام LLM محلي. يعمل ثلاثة عمال بالتوازي:
أحدهم يراقب كل حدث وارد في الوقت الفعلي، وآخر ينفّذ فحوصات معمّقة
يوجّهها المشغّل، وثالث يقرر ما إذا كان سيتخذ إجراءً دفاعياً
(BLOCK_IP، ISOLATE_HOST، KILL_PROCESS، إلخ).
وضع الظل للعامل الدفاعي. فعّل AI_SHADOW_MODE=1 فيُحتجز كل حكم ذاتي
لموافقة بشرية في SOAR Hub بدلاً من تنفيذه. مفيد لضبط النموذج على حركة
مرور حقيقية قبل السماح له بالتصرف من تلقاء نفسه.
يفهرس كل شيء في OpenSearch بحيث يمكنك البحث في أسطولك باستعلامات ضبابية / دقيقة / تبدأ بـ من مكان واحد.
ينفّذ كتب SOAR المبنية في محرر مرئي صغير مع تتبّع متعدد الخطوات ونتائج لكل عقدة، ويمكن تشغيلها يدوياً أو بحكم من الذكاء الاصطناعي.
فحوصات الثغرات لكل الحزم المثبّتة لدى كل وكيل مقابل OSV (عبر الإنترنت أو عبر مرآة داخلية).
يجلب خلاصات استخبارات التهديدات من abuse.ch (Feodo، ThreatFox، URLhaus) إلى جدول مؤشرات محلي، مع تقليم المؤشرات القديمة ومفتاح للعزل الشبكي.
يتحقق من إعدادات الوكلاء قبل دفعها. تحليل YAML، والبنية الشكلية، وترجمة التعبيرات النمطية — فالتعبير النمطي غير الصالح هو YAML صالح ويعطّل القاعدة التي يحتويها بصمت.
سطح مكتب بعيد مدمج عبر بث WebSocket JPEG، دون حاجة إلى تثبيت VNC منفصل على الطرفية.
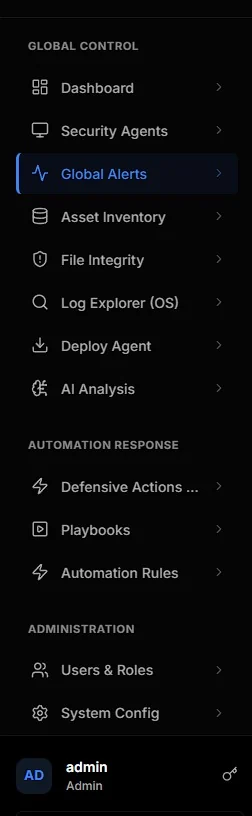
تُجمّع الشريط الجانبي كل شيء في ثلاثة أقسام: القياس عن بُعد (لوحة المعلومات، الوكلاء، التنبيهات، الأصول، FIM، السجلات، الذكاء الاصطناعي)، والاستجابة الأتمتية (الإجراءات الدفاعية، كتب التشغيل، قواعد الأتمتة)، والإدارة.
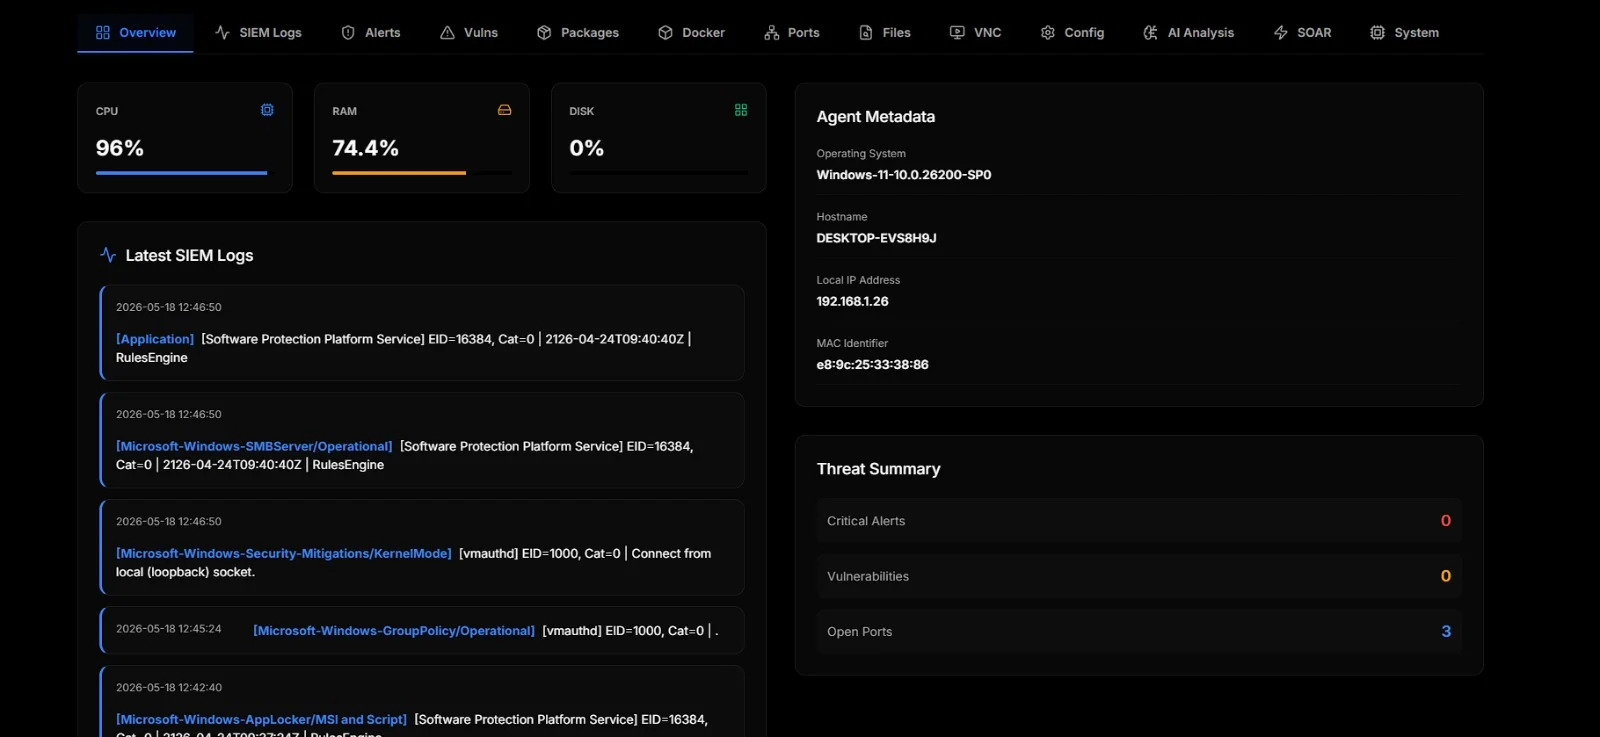
لكل وكيل مسجّل صفحته الخاصة باثني عشر تبويباً. يعرض نظرة عامة مقاييس الموارد الحية، وأحدث سجلات SIEM، وبيانات الوكيل الوصفية وملخصاً للتهديدات:
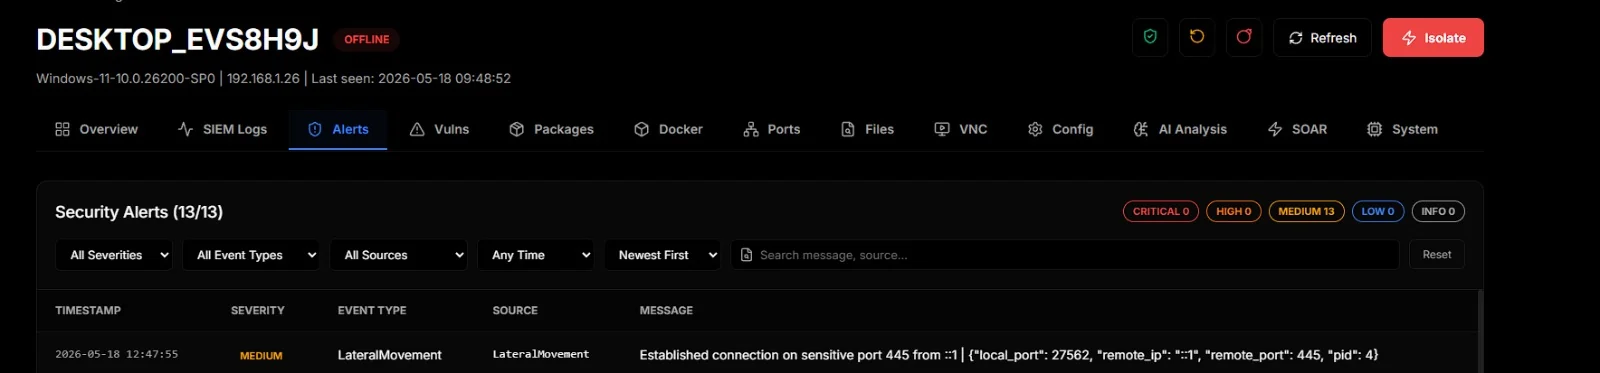
التنبيهات هي كل ما رصدته قواعد الارتباط الخاصة بالوكيل بالفعل. ملوّنة حسب الخطورة، قابلة للتصفية والبحث:
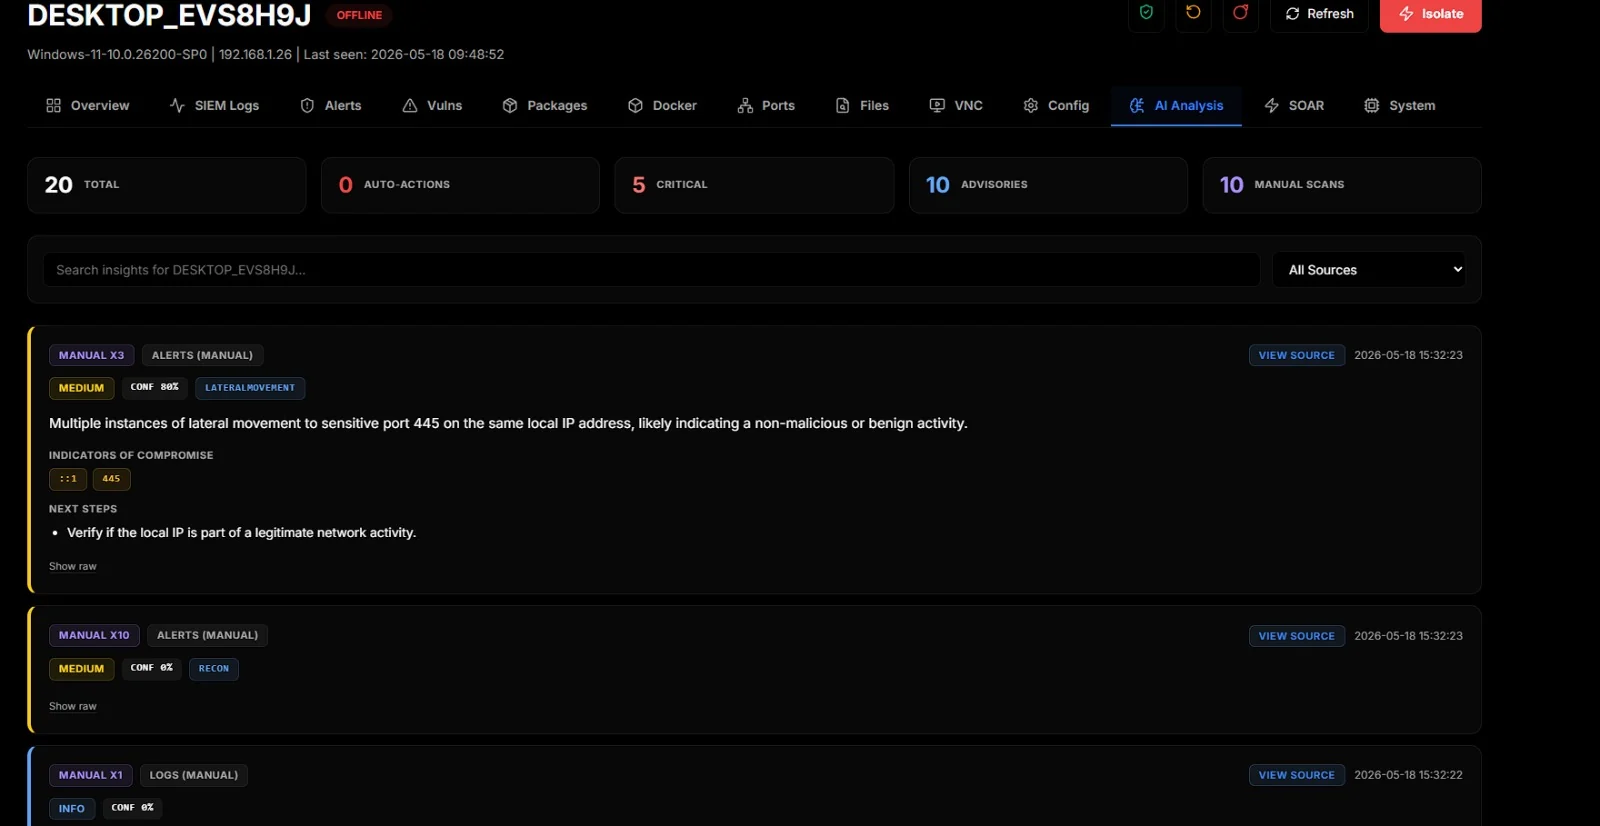
تبويب تحليل الذكاء الاصطناعي هو الجانب الموجّه للمشغّل من LLM المحلي. تصل الفحوصات اليدوية والتلقائية هنا معاً. تحمل كل رؤية شارة حكم، ودرجة ثقة، ومؤشرات MITRE (عندما يعيدها النموذج)، ومؤشرات اختراق (IOCs)، وخطوات تالية، وزر عرض المصدر الذي يفتح صف السجل الدقيق الذي نظر إليه الذكاء الاصطناعي:
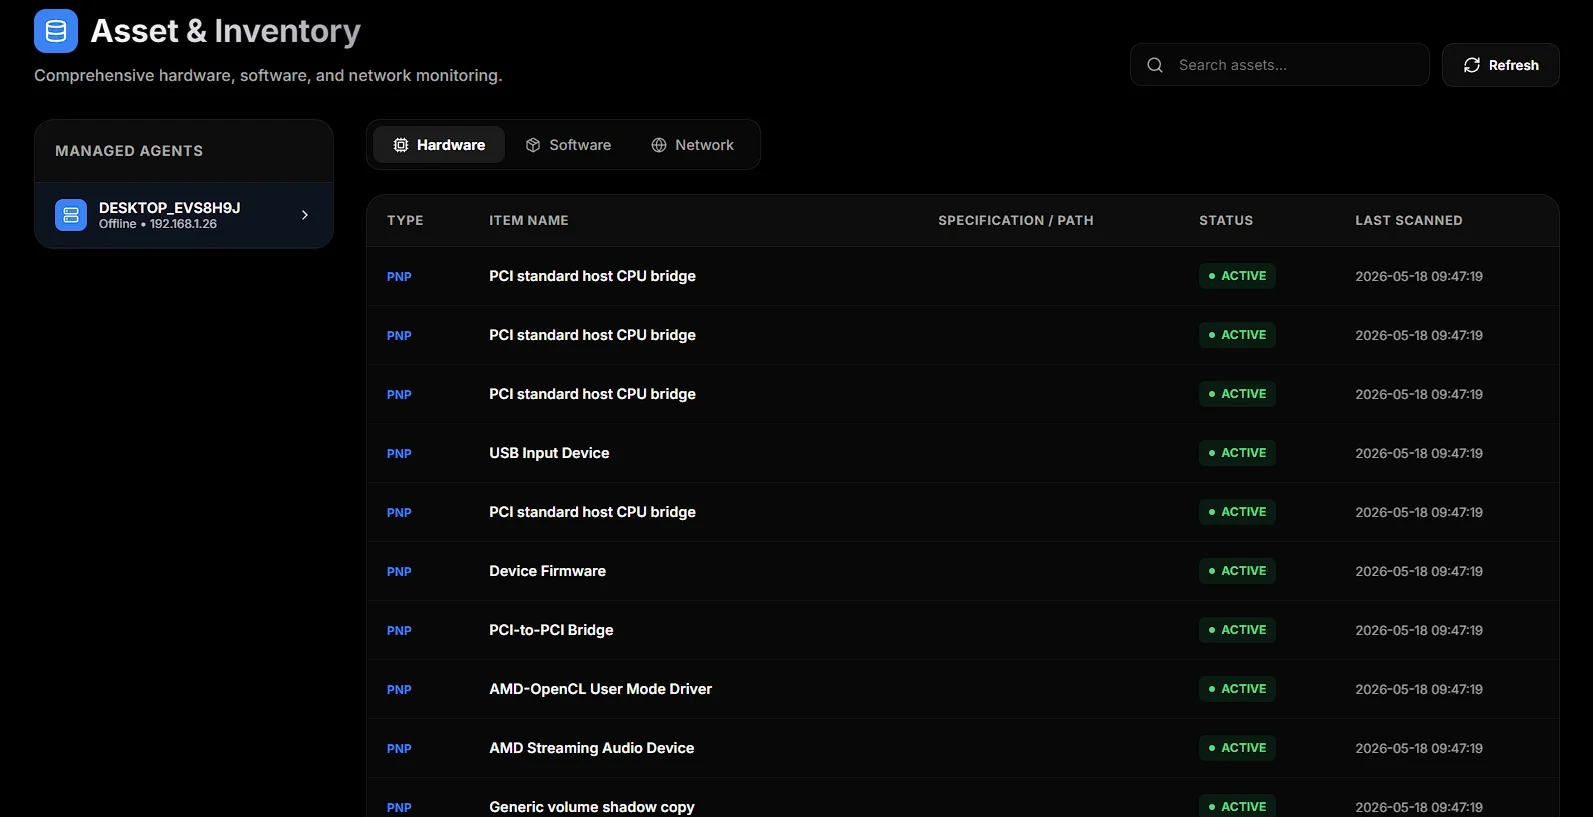
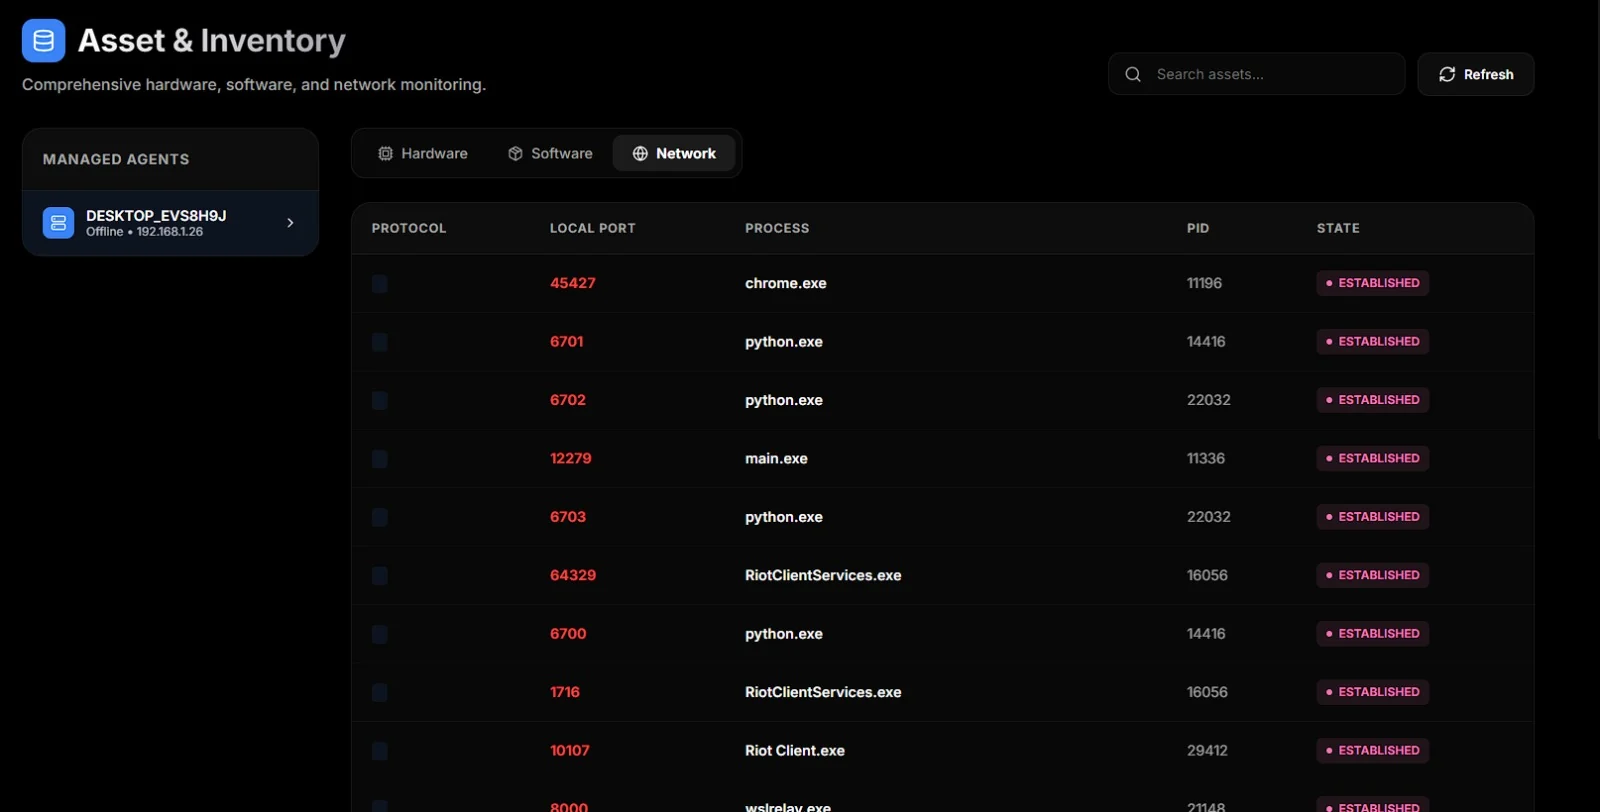
العتاد والبرمجيات ومقابس الشبكة لكل وكيل. يسرد تبويب العتاد كل جهاز PnP، وتسرد البرمجيات الحزم المثبّتة، وتسرد الشبكة كل مقبس TCP/UDP مع العملية المالكة له:
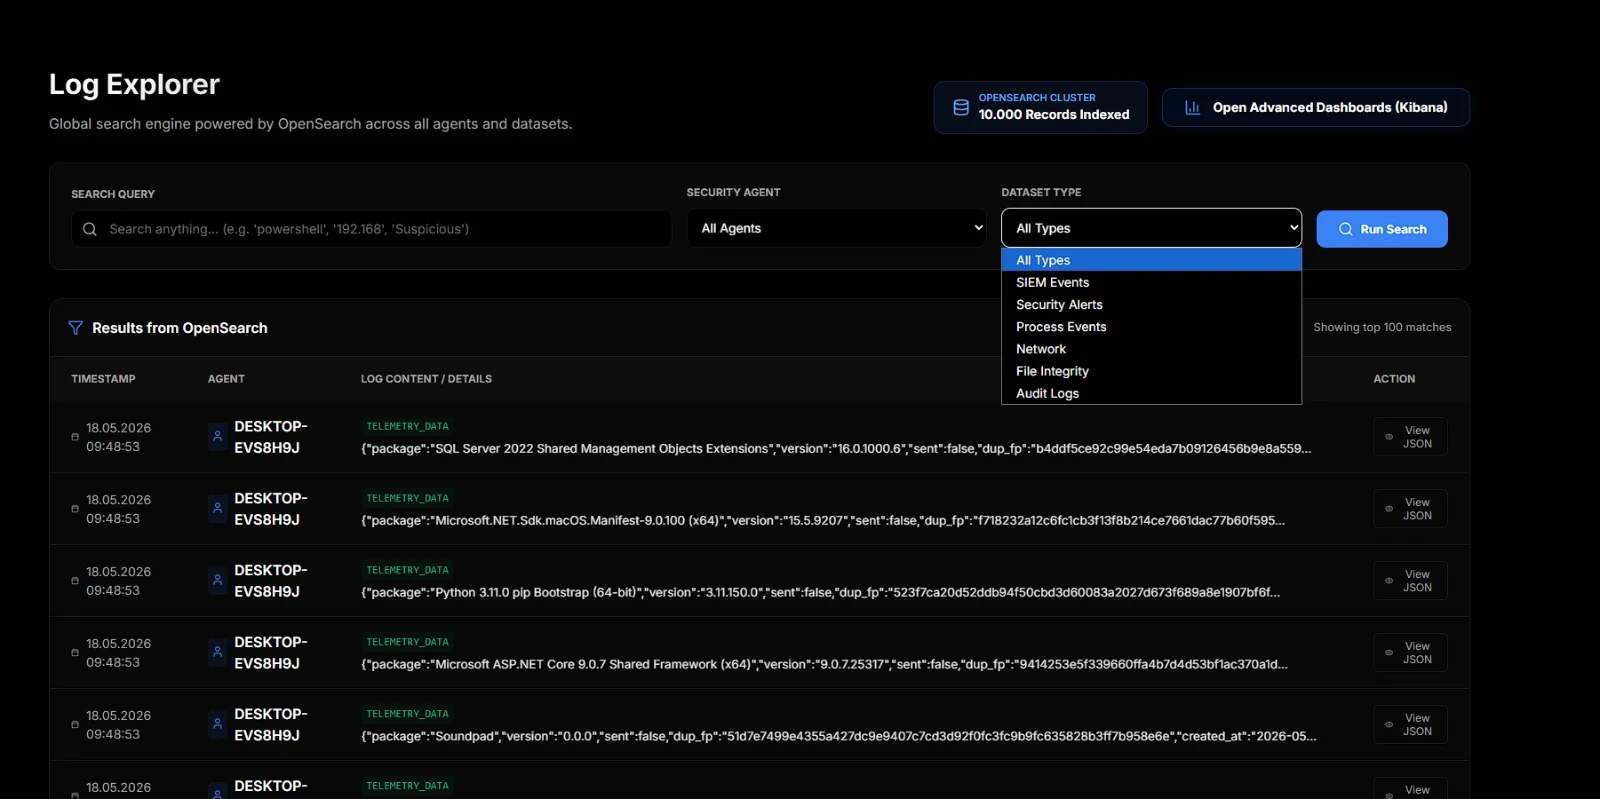
بحث عبر الوكلاء مدعوم بـ OpenSearch. اختر وكيلاً، واختر مجموعة بيانات (أحداث SIEM، تنبيهات أمنية، أحداث العمليات، الشبكة، FIM، سجلات التدقيق)، وابحث. يوجد أيضاً زر لفتح OpenSearch Dashboards (نسخة Kibana المتفرعة) للمستخدمين المتقدمين:
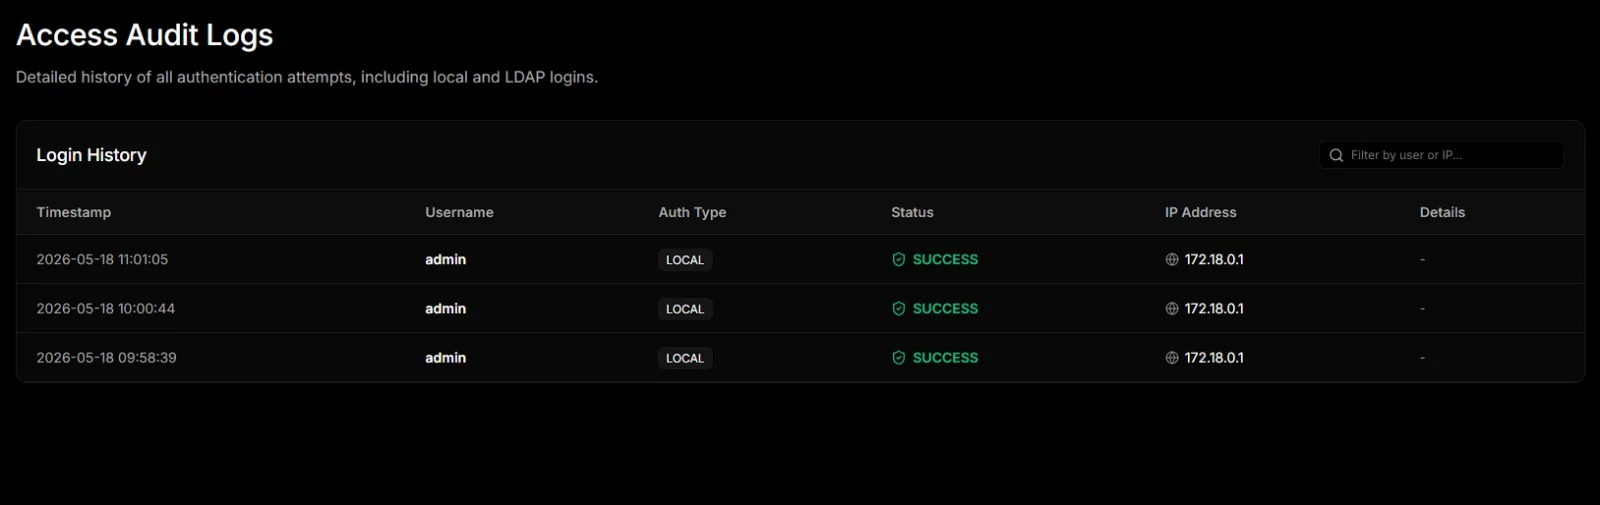
كل محاولة تسجيل دخول إلى المنصة نفسها، محلية وLDAP، مع النتيجة وعنوان IP المصدر والطابع الزمني. مفيد عندما يكون أحدهم في مزاج "من سجّل الدخول ومتى":
ستحتاج إلى Docker 24+ مع Compose v2 وPython 3.10+ على المضيف (فقط لخطوة بناء الوكيل التي تُنفَّذ مرة واحدة). تتطلب الحزمة الكاملة ذاكرة RAM بحجم ~16 GB، راجع متطلبات النظام أدناه.