Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الحركة الجانبية | Kitploit
الفئات

الحركة الجانبية

أدوات لاستكشاف وتوسيع السيطرة داخل الشبكات المخترقة من خلال الانتقال بين الأنظمة.

موصى به من Kitploit

أفضل الأدوات

10 محدد
impacket preview#1

impacket

GitHubfortra/impacket
16.0kمنذ 16س 17د
NetExec preview#2

NetExec

GitHubpennyw0rth/netexec
5.8kمنذ 3س 23د
Rubeus preview#3

Rubeus

GitHubghostpack/rubeus
5.1kمنذ 10 أشهر
BloodHound-Legacy preview#4

BloodHound-Legacy

GitHubspecterops/bloodhound-legacy
10.6kمنذ 7 أشهر
SharpHound preview#5

SharpHound

GitHubspecterops/sharphound
1.4kمنذ 9 أيام
kerbrute preview#6

kerbrute

GitHubropnop/kerbrute
3.4kمنذ 5 سنوات
Responder preview#7

Responder

GitHublgandx/responder
6.5kمنذ 3 أشهر
Snaffler preview#8

Snaffler

GitHubsnaffcon/snaffler
2.9kمنذ 7 أشهر
PowerUpSQL preview#9

PowerUpSQL

GitHubnetspi/powerupsql
2.7kمنذ سنة واحدة
SharpMapExec preview#10

SharpMapExec

GitHubcube0x0/sharpmapexec
671منذ 4 سنوات
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
642 نتائج
CTT-ProxyLogon-RCE-v1.0---Convergent-Time-Theory-Enhanced-Microsoft-Exchange-Exploit preview

CTT-ProxyLogon-RCE-v1.0---Convergent-Time-Theory-Enhanced-Microsoft-Exchange-Exploit

GitHubsimoesctt/ctt-proxylogon-rce-v1.0---convergent-time-theory-enhanced-microsoft-exchange-exploit

استغلال متقدم لـ Microsoft Exchange Server (CVE-2021-26855, CVE-2021-27065) معزز بمبادئ Convergent Time Theory، ويحقق تصنيفًا نظريًا شبه كامل عبر…
privilege-escalationexploit-frameworkspersistence-mechanisms+9
منذ 8 أشهر
CVE-2021-1675 preview

CVE-2021-1675

GitHubdll00p/cve-2021-1675

استغلال إثبات المفهوم لـ CVE-2021-1675 (PrintNightmare) يستهدف Windows Print Spooler. يستخدم DLL ضار تم إنشاؤه بواسطة msfvenom ويتم تسليمه عبر SMB…
privilege-escalationpayload-generationvulnerability-analysis+4
1منذ سنة واحدة
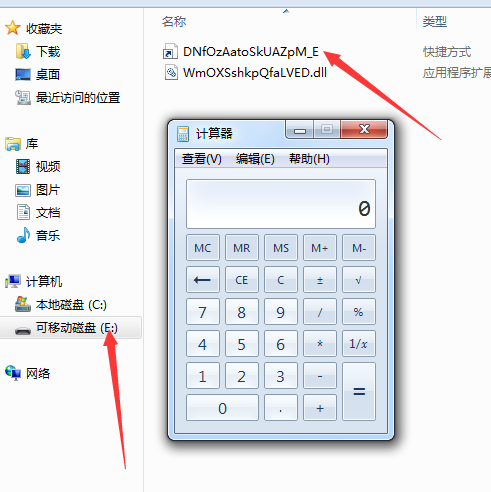
CVE-2017-8464-EXP preview

CVE-2017-8464-EXP

GitHubxssfile/cve-2017-8464-exp

استغلال لثغرة تنفيذ التعليمات البرمجية عن بُعد من نوع LNK CVE-2017-8464. ينشئ ملفات .lnk ضارة لتسليم الحمولة عبر USB، ويدعم معماريتي x86 وx64.
payload-generationvulnerability-analysisexploitation+3
1منذ 8 سنوات
DeepRoot preview

DeepRoot

GitHubgeorge-yanni/deeproot

CVE-2021-3493 إطار عمل استغلال تصعيد الامتيازات عبر OverlayFS مع ميزات متقدمة للفريق الأحمر. يشمل آليات الثبات، ووحدات ما بعد الاستغلال، وقدرات…
privilege-escalationpersistence-mechanismsexploitation+6
منذ 9 أشهر
checkmk_cve-2024-0670 preview

checkmk_cve-2024-0670

GitHubzhulin837/checkmk_cve-2024-0670

استغلال لثغرة Checkmk CVE-2024-0670 مع نقل ملفات آلي، وقشرة عكسية، وتصعيد امتيازات عبر RunasCs لعمليات اختبار الاختراق.
privilege-escalationvulnerability-analysisexploitation+3
منذ 10 أشهر
Chrono-Drip-Temporal-Viscosity-Exploitation-Framework-CVE-2022-0847 preview

Chrono-Drip-Temporal-Viscosity-Exploitation-Framework-CVE-2022-0847

GitHubsimoesctt/chrono-drip-temporal-viscosity-exploitation-framework-cve-2022-0847

تعرض هذه الأداة تطبيق الاكتشافات الفيزيائية الأساسية في مجال الأمن السيبراني.
privilege-escalationexploit-frameworkspersistence-mechanisms+8
منذ 7 أشهر
HTB-Mailing-A-Complete-Walkthrough preview

HTB-Mailing-A-Complete-Walkthrough

GitHubthemursalin/htb-mailing-a-complete-walkthrough

إذا كنت تتمرّس على أجهزة HackTheBox، فإن Mailing واحدة من تلك الأجهزة التي تعلّمك شيئًا فعلًا. تقييمها Easy، وتعمل على Windows، وتسلسل عدة ثغرات من…
password-crackingprivilege-escalationreconnaissance+8
منذ 6 أشهر
LockBit-Ransomware-Analysis preview

LockBit-Ransomware-Analysis

GitHubvignesh-hp/lockbit-ransomware-analysis

دراسة حالة لاستخبارات التهديدات والاستجابة للحوادث حول برمجية الفدية LockBit التي تستغل الثغرة CVE-2023-4966 (Citrix Bleed).
ioc-managementprivilege-escalationvulnerability-analysis+8
منذ 7 أشهر
sqlwinds preview

sqlwinds

GitHubblue0x1/sqlwinds

SQLWinds - مجموعة أدوات تقييم أمان SQL Server والاستغلال ما بعد الاختراق
privilege-escalationpersistence-mechanismsexploitation+7
منذ سنة واحدة
CVE-2025-33073 preview

CVE-2025-33073

GitHubstarscow/cve-2025-33073

إثبات المفهوم (PoC) لاستغلال ثغرة انعكاس NTLM في بروتوكول SMB.
vulnerability-analysisexploitationlateral-movement+3
منذ سنة واحدة
Azure-Networking-Privilege-Escalation-Exploit-CVE-2025-54914 preview

Azure-Networking-Privilege-Escalation-Exploit-CVE-2025-54914

GitHubmrk336/azure-networking-privilege-escalation-exploit-cve-2025-54914

يكشف CVE-2025-54914 عن ثغرة حرجة في Azure Networking تسمح للمهاجمين بتصعيد الامتيازات والتحكم في التوجيه عبر الشبكات الفرعية. توضح المقالة كيف أن…
cloud-infrastructure-securityprivilege-escalationvulnerability-analysis+6
منذ سنة واحدة
CVE-2021-3456 preview

CVE-2021-3456

GitHubmrk336/cve-2021-3456

سلسلة عملية تبدأ بملف PDF غير ضار وتنتهي بإنشاء قشرة عكسية (reverse shell) على مثيل AWS EC2
privilege-escalationexploitationlateral-movement+8
منذ سنة واحدة
Patch-the-Path-CVE-2025-55234-Detection-Defense preview

Patch-the-Path-CVE-2025-55234-Detection-Defense

GitHubmrk336/patch-the-path-cve-2025-55234-detection-defense

يحدد هذا الدليل الإجرائي استراتيجيات الكشف والاحتواء والمعالجة لثغرة CVE-2025-55234، وهي ثغرة حرجة لتصعيد الامتيازات في بروتوكول Windows SMB.
privilege-escalationvulnerability-analysisexploitation+4
منذ سنة واحدة
Cluster-Chaos-Exploiting-CVE-2025-59359-for-Kubernetes-Takeover preview

Cluster-Chaos-Exploiting-CVE-2025-59359-for-Kubernetes-Takeover

GitHubmrk336/cluster-chaos-exploiting-cve-2025-59359-for-kubernetes-takeover

جولة عملية في تحليل الثغرة الأمنية CVE-2025-59359، وهي ثغرة حرجة في حقن الأوامر على مستوى نظام التشغيل في Chaos-Mesh. تعرّف على كيفية استغلال…
privilege-escalationcontainer-securityvulnerability-analysis+8
منذ سنة واحدة
CVE-2020-1472 preview

CVE-2020-1472

GitHubgrupooruss/cve-2020-1472

نص برمجي PowerShell للتحقق من وحدات تحكم المجال ضد ثغرة CVE-2020-1472 (Netlogon EoP) عبر فحص التصحيحات المثبتة باستخدام WMI، مع إخراج نتائج الامتثال…

privilege-escalationvulnerability-analysisexploitation+2
منذ 6 سنوات
zerologon preview

zerologon

GitHubcarlos55ml/zerologon

نصوص لاختبار واستغلال ثغرة Zerologon (CVE-2020-1472) في Active Directory، مما يتيح إعادة تعيين كلمة المرور وتفريغ تجزئات وحدات تحكم المجال.
privilege-escalationpassword-attacksvulnerability-analysis+3
منذ 4 سنوات
CVE-2018-9276 preview

CVE-2018-9276

GitHubalvinsmith-eroad/cve-2018-9276

CVE-2018-9276 PRTG < 18.2.39 شل عكسي (دعم Python3)

payload-generationexploitationlateral-movement+4
منذ 5 سنوات
WinRAR-CVE-2025-8088-Exploitation-Toolkit preview

WinRAR-CVE-2025-8088-Exploitation-Toolkit

GitHubxi0onamdev/winrar-cve-2025-8088-exploitation-toolkit

أداة واجهة رسومية لإنشاء أرشيفات RAR ضارة تستغل ثغرة CVE-2025-8088 لاجتياز المسار. تستخدم تقنية الاختباء في NTFS ADS وحقن ترويسة RAR5 لتوصيل الحمولة…


privilege-escalationpayload-generationpersistence-mechanisms+7
منذ 10 أشهر
السابق1…313233…36التالي