#1
أدوات لاستكشاف وتوسيع السيطرة داخل الشبكات المخترقة من خلال الانتقال بين الأنظمة.
موصى به من Kitploit
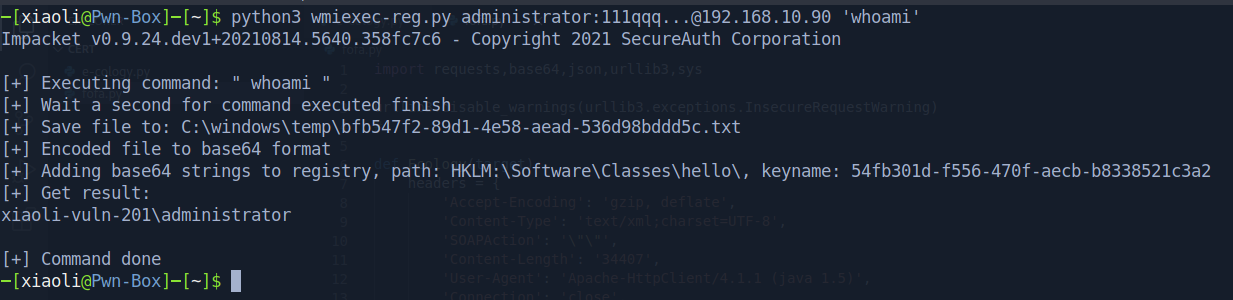
 xiaolichan/wmiexec-regout
نسخة معدلة من impacket wmiexec.py، تحصل على المخرجات (data, response) من السجل، لا تحتاج إلى اتصال SMB، كما تتجاوز برامج مكافحة الفيروسات في الحركة…
 havocframework/modules
الوحدات المستخدمة بواسطة إطار عمل Havoc
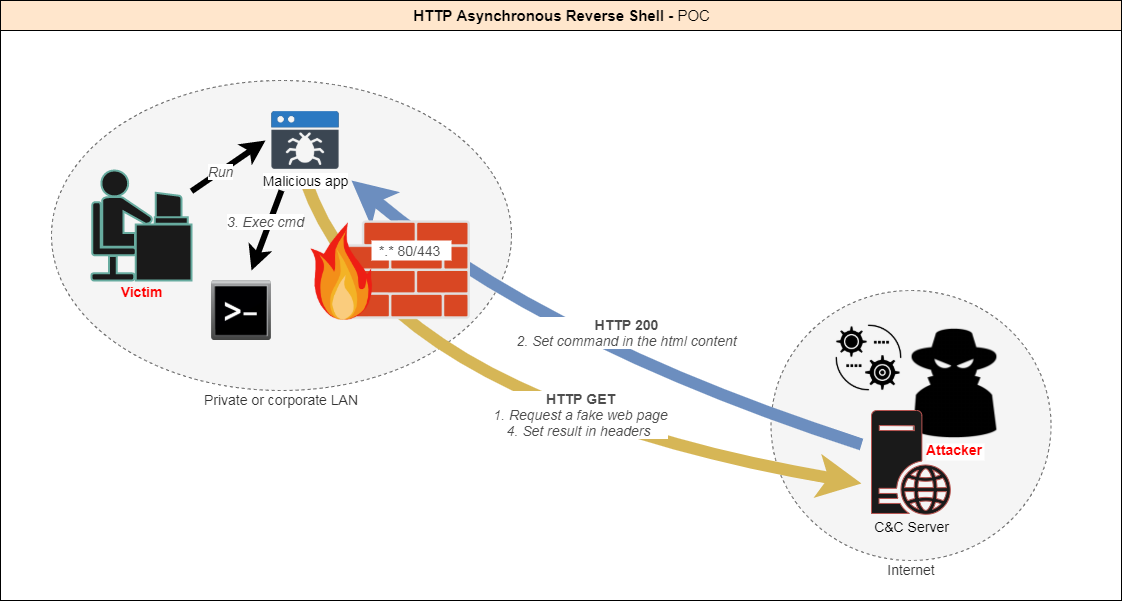 onsec-fr/http-asynchronous-reverse-shell
[POC] صدفة عكسية غير متزامنة باستخدام بروتوكول HTTP.
 zimedev/certipy-merged
أداة لتعداد خدمات شهادات Active Directory وإساءة استخدامها
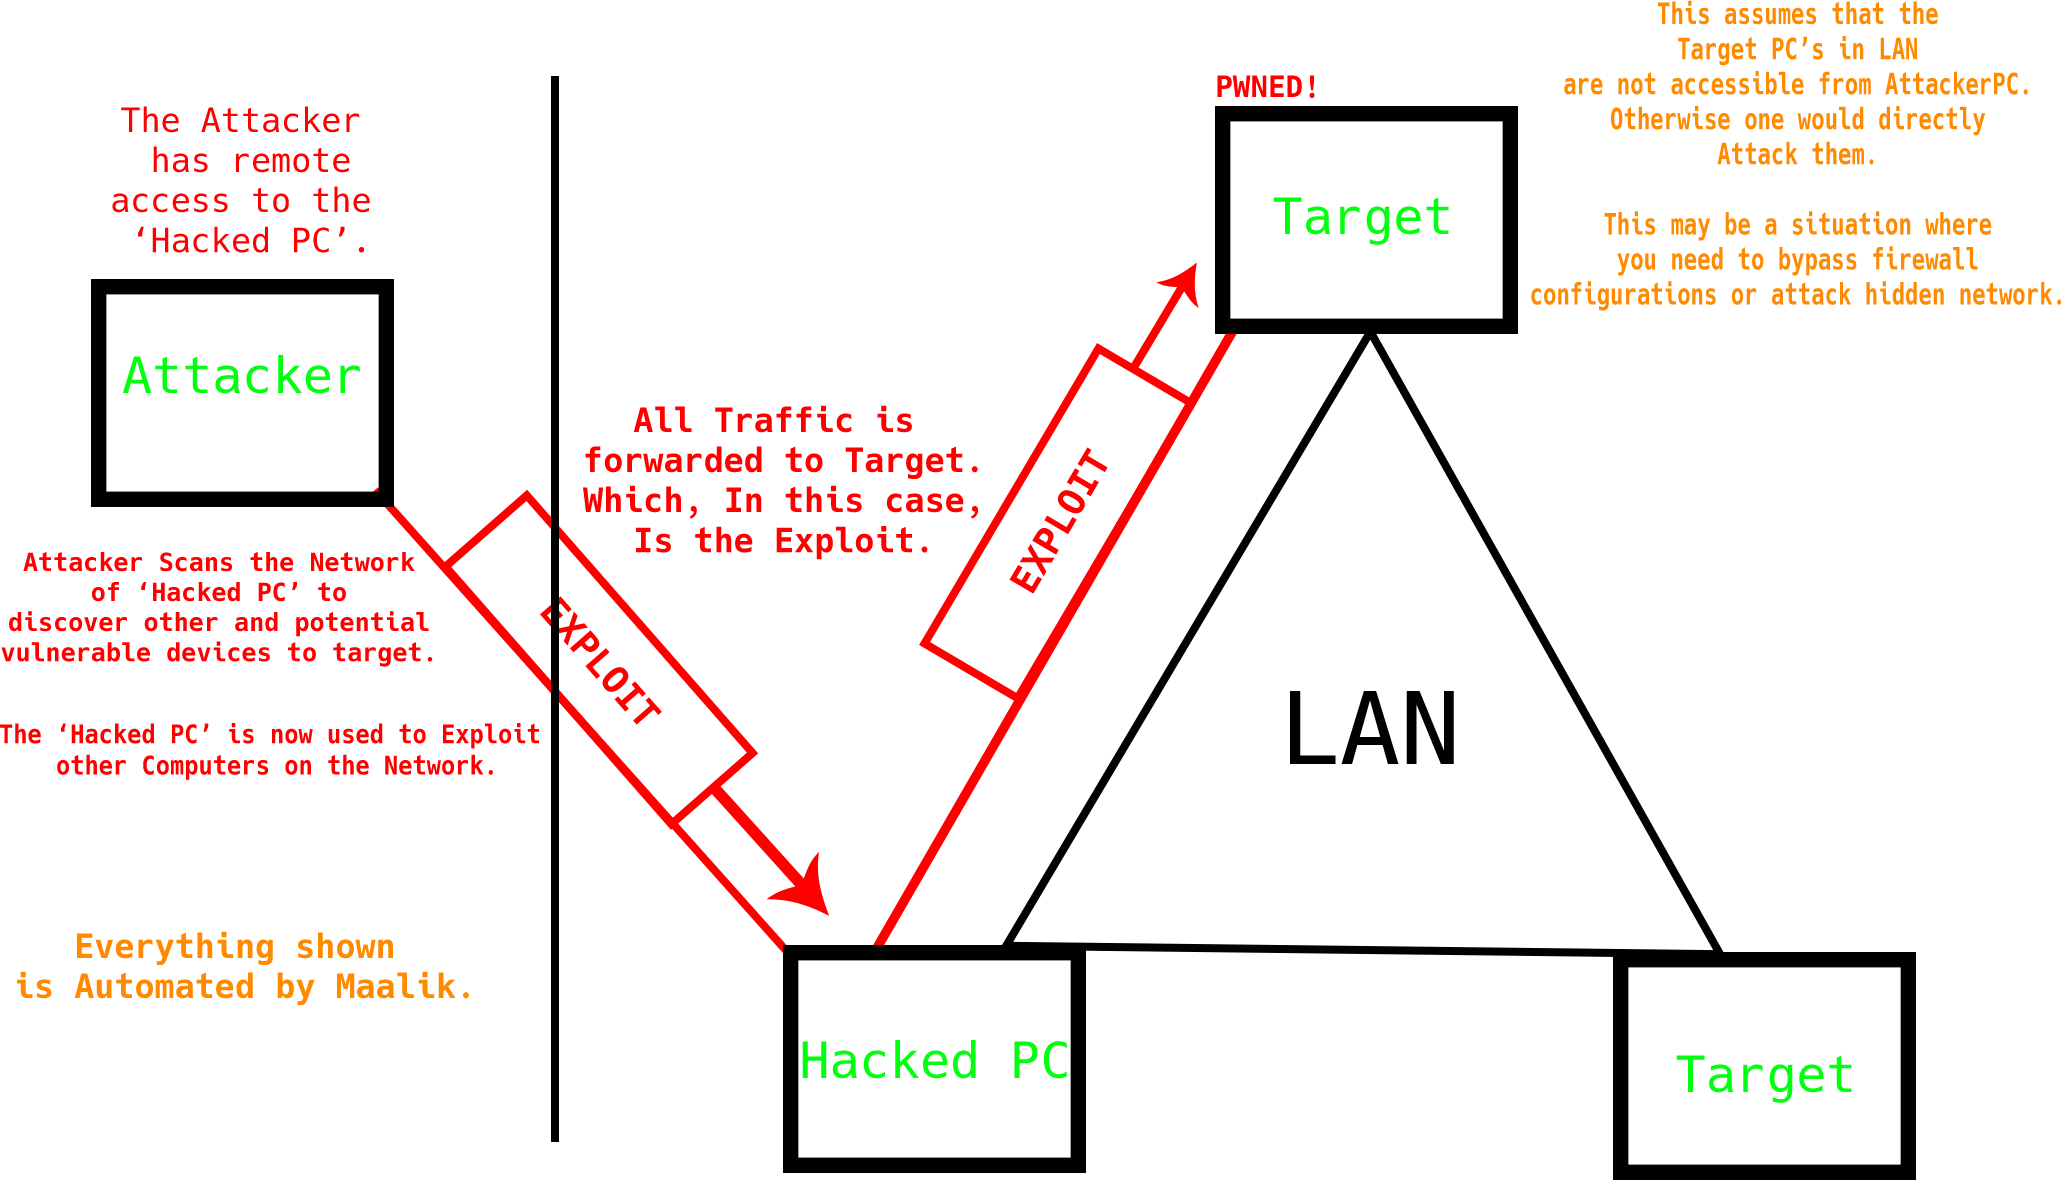 quantumcore/maalik
إطار عمل غني بالميزات لاستغلال ما بعد الاختراق مع إمكانيات التنقل عبر الشبكة.
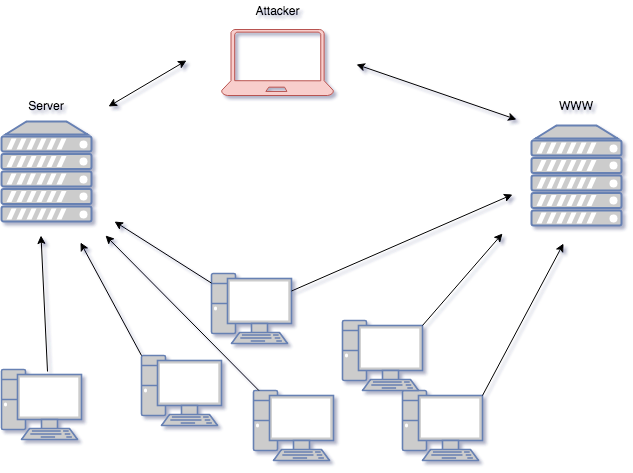 m507/m-botnet
مشروع C2 يتحكم في دودة MS17-010 ذاتية الانتشار.
 4n4nk3/tinkerershell
شيل عكسي بسيط بلغة بايثون، كُتِبَ فقط من أجل المتعة.
 conviso-archives/firefox_tunnel
نفق C2 قائم على المتصفح يقوم بتسريب الحمولات عبر ملف cookie.sqlite في Firefox والإرسال التلقائي لـ HTML/JS، مما يتيح تجاوز جدران الحماية بشكل خفي…
 mitre/caldera-agent
وكيل خدمة Windows لمنصة محاكاة الخصم CALDERA. مثبت على أجهزة الكمبيوتر المستهدفة للتواصل مع خادم CALDERA، مما يتيح عمليات الفريق الأحمر الآلية…
 0xbbuddha/hermes
وكيل Python يستهدف Linux لـ Mythic C2
 nicchongwb/rootsmart-v2.0
تطوير برامج فدية لأندرويد - تشفير AES256 + CVE-2019-2215 (شل عكسية لجذر النظام) + تسريب البيانات