#1
 obscura-cert/cve-2025-33073
أداة إثبات مفهوم تربط بين حقن DNS، وترحيل NTLM، والإكراه القائم على RPC لاختبار مسارات ترحيل المصادقة في بيئات Active Directory الخاصة بنظام Windows.
 razureink/cve-2025-53779-kerberos_bypass_reproduction
إعادة إنتاج cve-2025-53779-kerberos_bypass_reproduction
 czabatta/thm-tempest
TryHackMe SOC Level 1 — Follina CVE-2022-30190, Nim C2, Chisel, PrintSpoofer, backdoor accounts
 4n4s4zi/cve-2025-33053_poc
POC استغلال لـ CVE-2025-33053 (التحكم الخارجي في مسار تنفيذ الملف في ملف URL)
 int0/cve-2015-1769
استغلال إثبات المفهوم لثغرة CVE-2015-1769 باستخدام ملف VHD مُصمَّم خصيصًا وارتباط رمزي لتحفيز تصعيد امتيازات Windows عبر Mount Manager.
 eliasdekiniweek/cve-2022-26923
استغلال CVE-2022-26923
 cyb3rmaddy/cve-2023-23397-report
عرض توضيحي لاستغلال ثغرة رفع الامتيازات في Outlook
 gunzf0x/cve-2020-0665
إثبات المفهوم لـ CVE-2020-0665، المعروف أيضًا باسم SID Filter Bypass.
 b1ack0wl/cve-2020-1472
استغلال لـ CVE-2020-1472 (ZeroLogon) يعيد تعيين كلمة مرور حساب وحدة تحكم المجال ويتيح DCSync لاختراق المجال بالكامل.
 an00byss/doublehop
أداة لاستخدام PowerShell Remoting / WinRM لتنفيذ أوامر PowerShell على المضيفين البعيدين من خلال تقنية WinRM double hop.
 4nuxd/react2shell
R2S هو إطار عمل شامل للاستغلال وما بعد الاستغلال يستهدف ثغرة Next.js React Server Components (CVE-2025-55182). يوفر واجهة أوامر تفاعلية بميزات متقدمة…
 irjfifndn-prog/blackash-cve-2025-33073
CVE-2025-33073
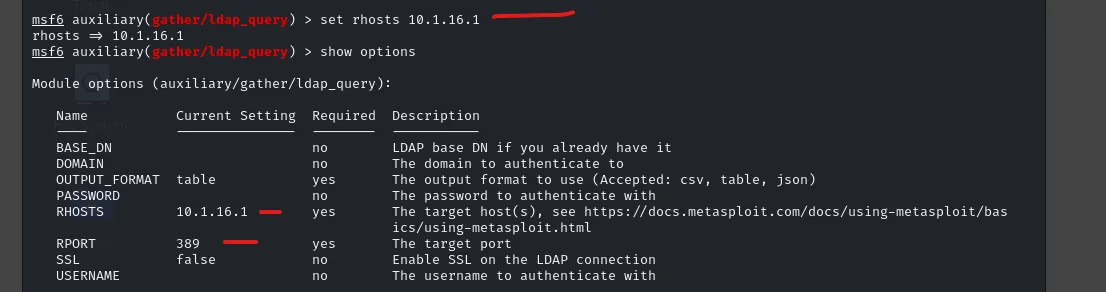 nyambiblaise/domain-controller-dc-exploitation-with-metasploit-impacket
استغلال وحدة تحكم المجال من البداية إلى النهاية باستخدام Metasploit وImpacket: اكتشاف DC10، واستغلال ثغرة Zerologon (CVE-2020-1472)، واستخراج هاشات…
 cyberw1ng/cve-2025-33053-poc
POC لاستغلال WebDav لـ CVE-2025-33053، يوضح كيفية تفعيل الثغرة في بيئة حقيقية. يركز هذا المستودع على خطوات الاستغلال العملية، وحالات الاختبار القابلة…
 t4e-3/cve-2025-63296
كمرة KERUI K259 بدقة 5MP والخاصة بالاتصال اللاسلكي (Wi-Fi) (كاميرا الأمان الذكية من Tuya) تحتوي على ثغرة تنفيذ كود.
 boianeduard/cve-2025-1974
PoC لتصعيد RCE في وحدة التحكم بالقبول ingress-nginx
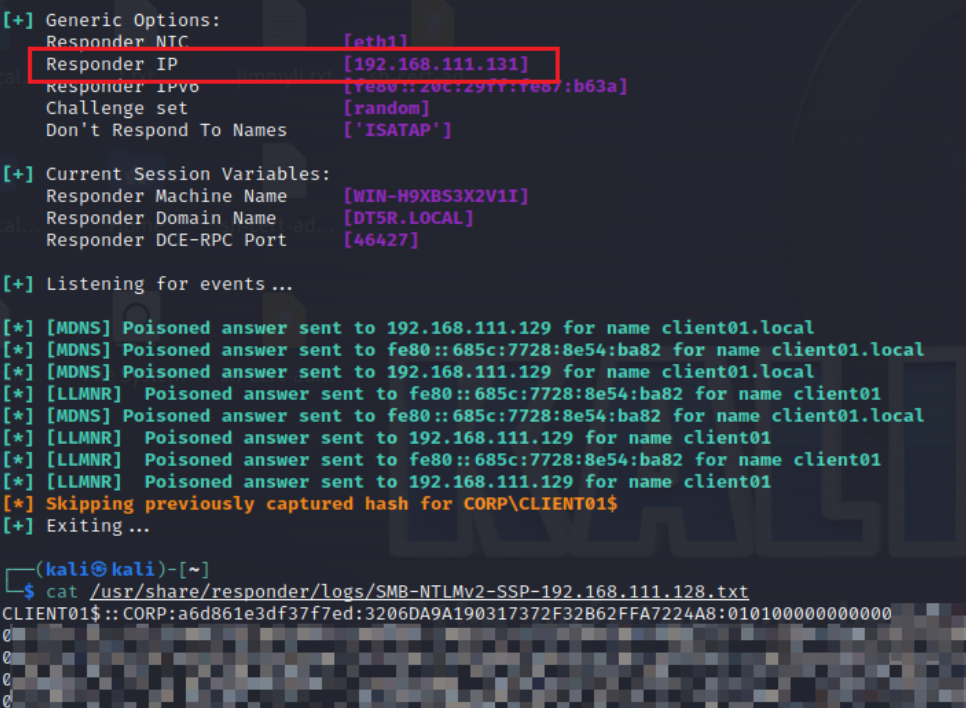 hagrid29/cve-2024-40586-windows-coerced-authentication-in-forticlient
استغلال لـ CVE-2024-40586: يجبر مضيفي Windows على المصادقة عبر أنبوب مسمى ضعيف في FortiClient، مما يتيح تصعيد الامتيازات إلى SYSTEM أو الحركة…