Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Domain-Controller-DC-Exploitation-with-Metasploit-Impacket — استغلال وحدة تحكم المجال من البداية إلى النهاية باستخدام Metasploit وImpacket: اكتشاف DC10، واستغلال ثغرة Zerologon (CVE-2020-1472)، واستخراج هاشات NTLM، والحصول على صلاحيات SYSTEM، وإنشاء جلسة Meterpreter. | Kitploit
أدوات/GitHubGitHub/nyambiblaise/domain-controller-dc-exploitation-with-metasploit-impacket
الاستطلاعأطر الاستغلالتوليد الحمولةتحليل الثغرات الأمنيةالحركة الجانبيةما بعد الاستغلالاختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
مشاركة
GitHubnyambiblaise/domain-controller-dc-exploitation-with-metasploit-impacket

Domain-Controller-DC-Exploitation-with-Metasploit-Impacket

استغلال وحدة تحكم المجال من البداية إلى النهاية باستخدام Metasploit وImpacket: اكتشاف DC10، واستغلال ثغرة Zerologon (CVE-2020-1472)، واستخراج هاشات NTLM، والحصول على صلاحيات SYSTEM، وإنشاء جلسة Meterpreter.

عرض المستودع
38منذ سنة واحدةلم تتم المراجعة بعد

استغلال وحدة تحكم المجال (DC) باستخدام Metasploit و Impacket

استغلال شامل لوحدة تحكم المجال من البداية إلى النهاية باستخدام Metasploit و Impacket: اكتشاف DC10، واستغلال ثغرة Zerologon (CVE-2020-1472)، واستخراج تجزئات NTLM، والحصول على شل SYSTEM، وإنشاء جلسة Meterpreter.

الملخص التنفيذي يوضح هذا التمرين سلسلة هجوم كاملة وواقعية ضد وحدة تحكم مجال كانت معرّضة لثغرة CVE-2020-1472 (Zerologon). شملت المهمة الاكتشاف، وإثراء الخدمات، والاستغلال، واستخراج بيانات الاعتماد، والحركة الجانبية، والتحقق من مرحلة ما بعد الاستغلال. نجحت في الحصول على وصول بمستوى SYSTEM وإنشاء جلسة Meterpreter مستقرة على DC باستخدام مزيج من Zerologon و Impacket secretsdump + pass-the-hash وحمولات msfvenom/meterpreter. تم التقاط لقطات شاشة وأدلة أوامر في كل مرحلة كأدلة إثبات.

نظرة عامة على المختبر: محاكاة سلسلة هجوم كاملة على وحدة تحكم مجال Windows باستخدام Metasploit و Impacket؛ الاكتشاف، و Zerologon، و secretsdump، و pass-the-hash، وجلسة Meterpreter خاضعة للتحكم.

لماذا يهم هذا المؤسسات: نظرًا لأن DC يتحكم في المصادقة وسياسات المجموعة والهوية للمجال بأكمله، فإن أي اختراق يمكن أن يتصاعد إلى تعطيل كامل للأعمال، والاستيلاء على الحسابات، وسرقة البيانات، ونشر برامج الفدية، وفقدان الثقة التنظيمية. حماية وحدات التحكم بالمجال (DCs) تحافظ على استمرارية التشغيل والإيرادات والسمعة من خلال منع المهاجمين من تحويل الهوية إلى نقطة فشل واحدة.

استغلال وحدة تحكم المجال (DC) باستخدام Metasploit + Impacket

السيناريو

سيتم تزويدك بجهازين في شبكة مختبر معزولة. أحد النظامين هو وحدة تحكم مجال Windows (DC) تُدعى DC10 تستضيف خدمات Active Directory الأساسية. النظام الآخر هو محطة عمل Kali موضوعة في نفس الشبكة الفرعية للخادم لأغراض الاختبار. يُفترض أن تكشف DC عن خدمات المجال النموذجية (على سبيل المثال، LDAP و Kerberos و SMB) وقد تكون معرّضة لمشكلات معروفة. يُتوقع استخدام مضيف Kali للاستطلاع والاستغلال والوصول إلى بيانات الاعتماد والحركة الجانبية والتحقق من مرحلة ما بعد الاستغلال. المهمة هي تحديد DC، وتأكيد تفاصيل المجال، والحصول على موطئ قدم أولي باستخدام تقنية مناسبة، واستخراج مواد بيانات الاعتماد لتمكين الوصول الإداري، ثم إظهار السيطرة على DC من خلال شل بعيد وجلسة وكيل مُدارة، مع التكيف مع أي قيود بيئية مثل الخدمات المُصححة، أو تقييد الاتصال الصادر، أو دفاعات نقطة النهاية. DC: 10.1.16.1 Kali: 10.1.16.66

النتائج الرئيسية

  • ثغرة حرجة تم استغلالها: تم استغلال CVE-2020-1472 (Zerologon) بنجاح لإعادة تعيين كلمة مرور حساب جهاز DC إلى فارغة.
  • اختراق بيانات الاعتماد: تم استخراج تجزئات NTLM من DC (عبر secretsdump)، مما كشف عن بيانات اعتماد المسؤول التي مكّنت من pass-the-hash.
  • إثبات السيطرة الكاملة على المجال: باستخدام التجزئات المستخرجة، تم الحصول على شل SYSTEM على DC10 (عبر psexec)، وتشغيل شل عكسي مستقر بـ Meterpreter، مما يؤكد تنفيذ التعليمات البرمجية عن بُعد والاستمرارية.
  • الخدمات المكشوفة: كانت خدمات LDAP و Kerberos و SMB وخدمات RPC ذات الصلة قابلة للوصول من المضيف المهاجم، مما مكّن من الاكتشاف والاستغلال.
  • مخاطر سطح الهجوم: قبلت DC عمليات عن بُعد سمحت بالتلاعب بحساب الجهاز وتنفيذ الحمولات عن بُعد.

1) الاكتشاف وتحديد النطاق

استخدمت msfconsole مع دعم قاعدة البيانات، ونفّذت مسحًا شاملاً بـ nmap من داخل MSF، واستوردت النتائج، ونقّحت المضيفين والخدمات لتأكيد تعرض DC10.
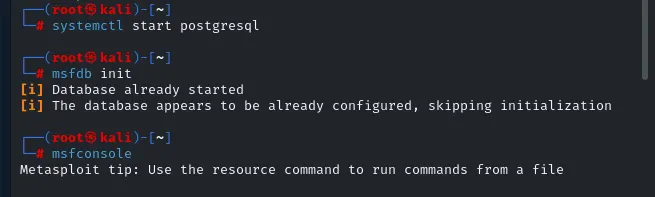
  • شغّلت msfconsole مع دعم قاعدة البيانات وأكدت الاتصال بقاعدة البيانات.
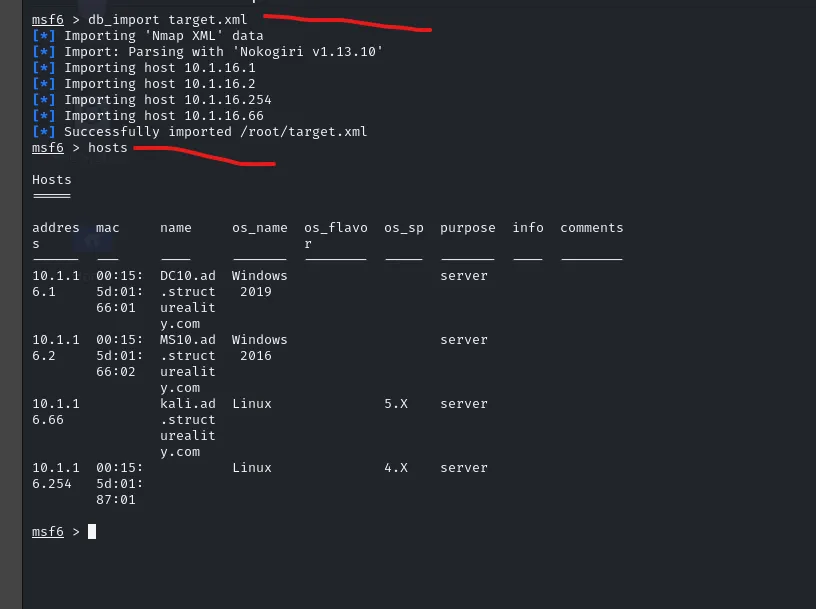
  • نفّذت مسح nmap عبر الشبكة الفرعية من msfconsole واستوردت النتائج إلى قاعدة بيانات MSF.
  • نظّفت جدول المضيفين لإزالة عنوان Kali الخاص بي. راجعت الخدمات لتحديد مؤشرات DC المحتملة.
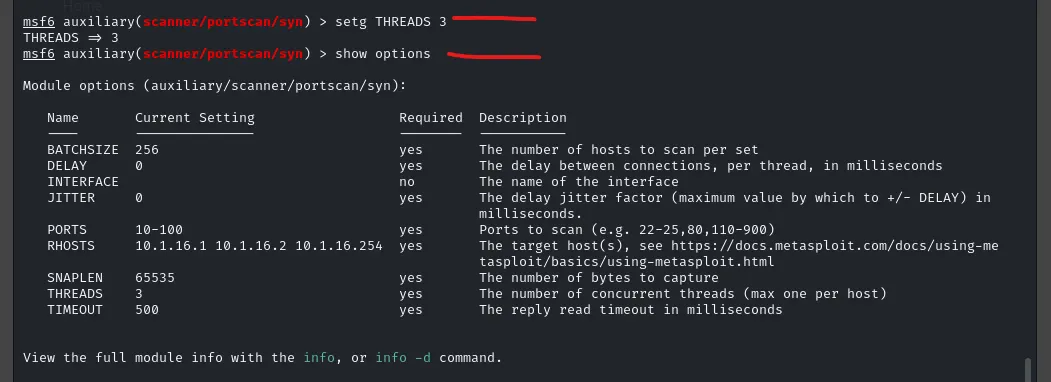
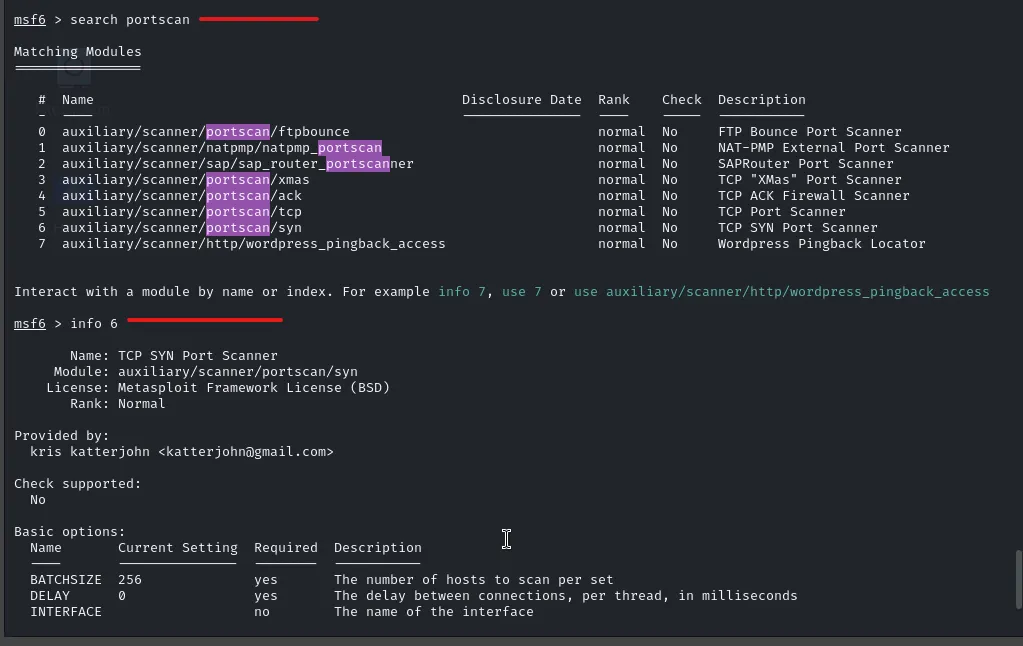
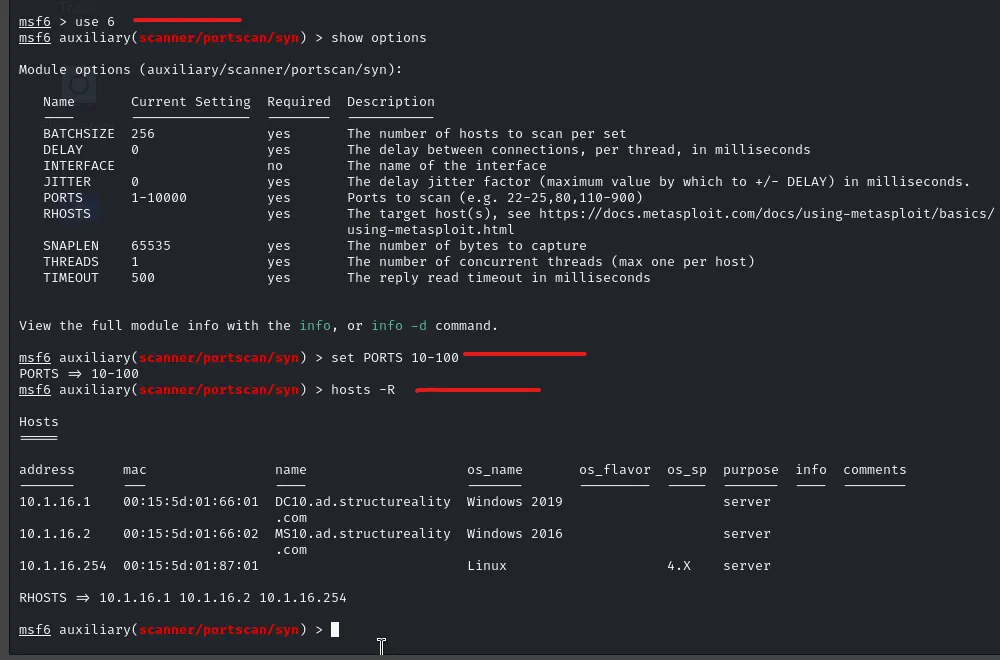
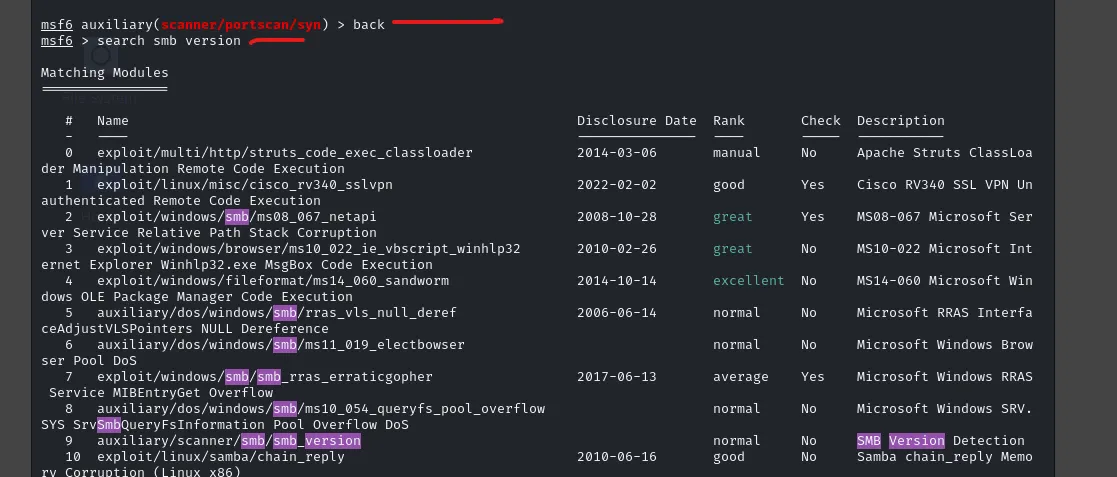
  • استخدمت ماسح منافذ SYN في MSF مع نطاق منافذ مقيد وخيوط معالجة عامة لتحسين بيانات الخدمات.
  • نفّذت بصمة SMB على مضيفي Windows لإثراء تفاصيل نظام التشغيل.
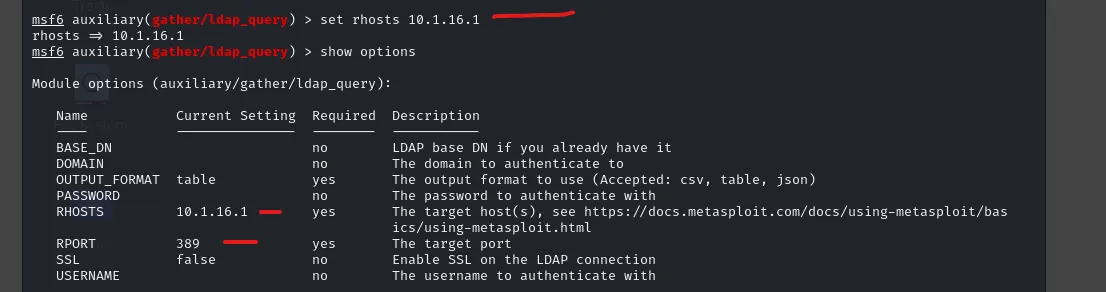
  • أكدت خدمات LDAP و Kerberos على 10.1.16.1 وتحققّت من اسم المجال عبر استعلام LDAP.
  • القرار: التعامل مع 10.1.16.1 كهدف DC للاستغلال والوصول إلى بيانات الاعتماد.
صورة صورة صورة

2) إثراء الخدمات وتأكيد DC

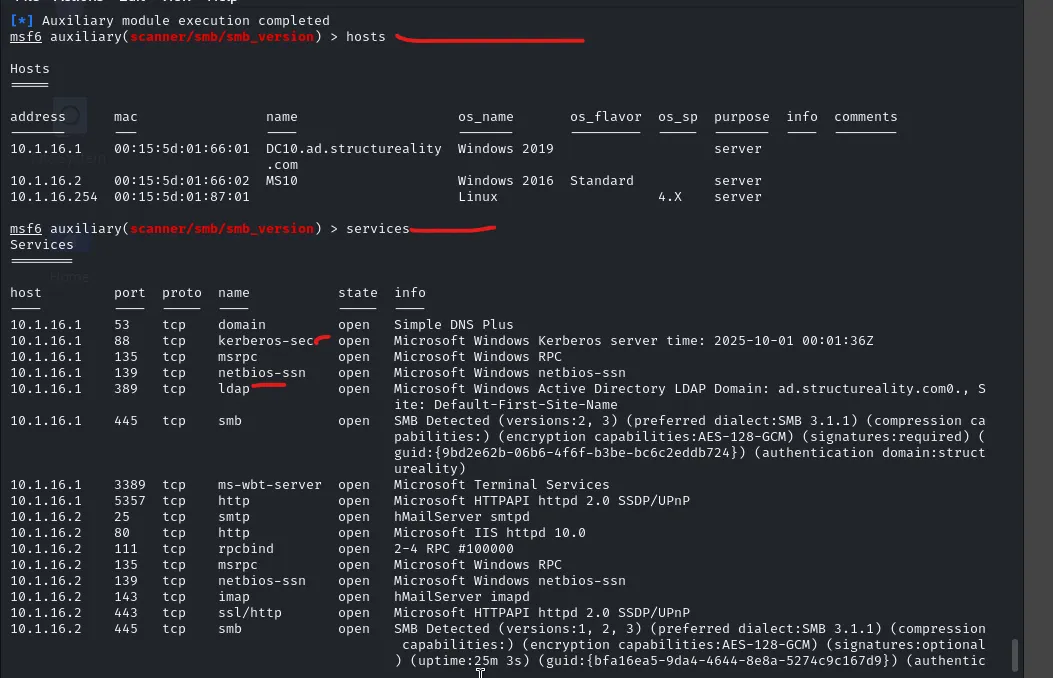
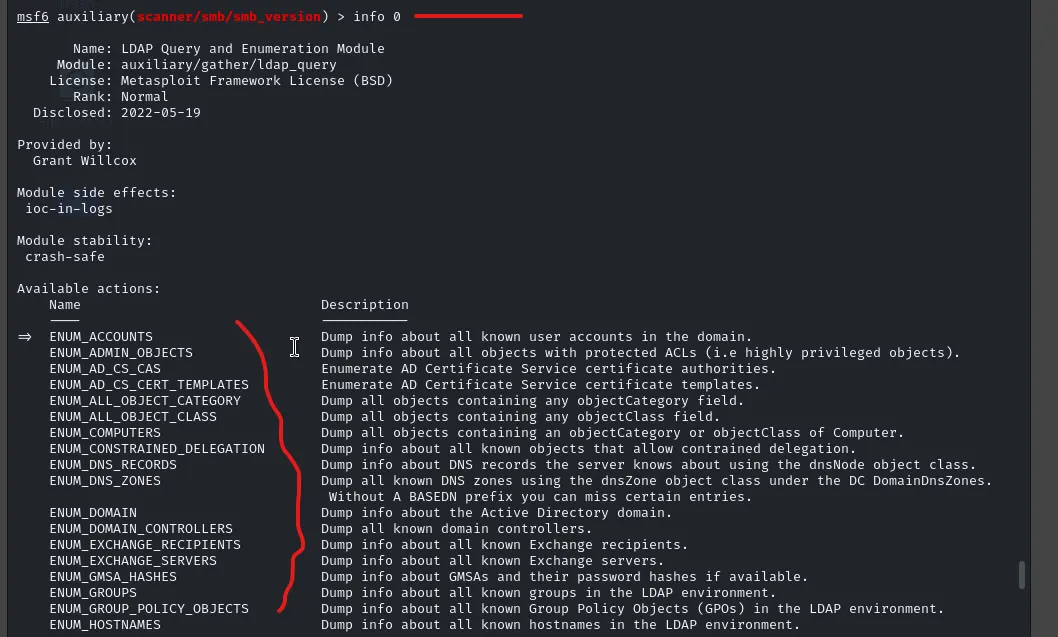
نفّذت مسحًا لمنافذ SYN في MSF، وبصمت SMB، وأكدت خدمات LDAP و Kerberos على 10.1.16.1. استعلمت من LDAP لاسترجاع اسم المجال.
صورة صورة صورة صورة صورة ### فحص إصدار SMB
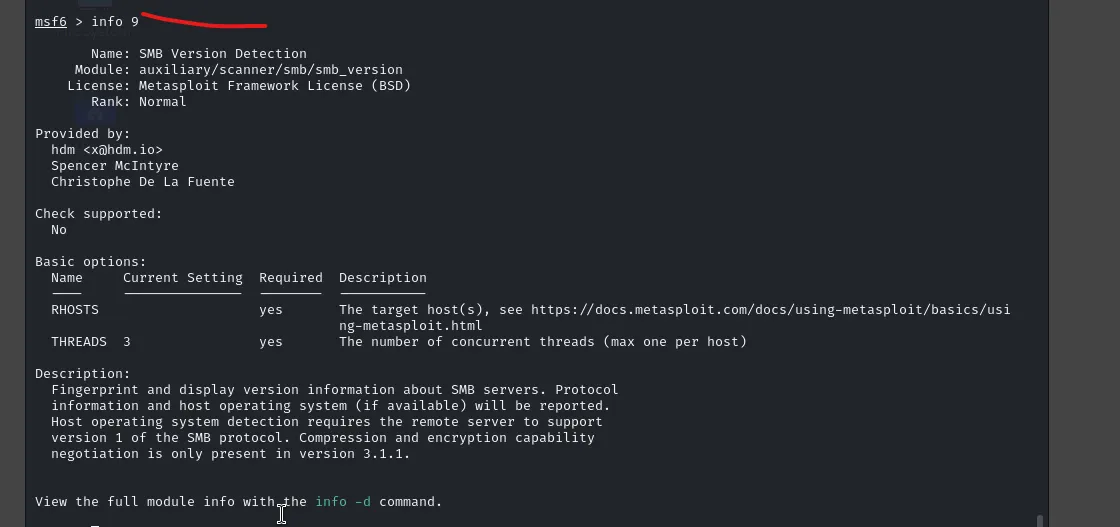
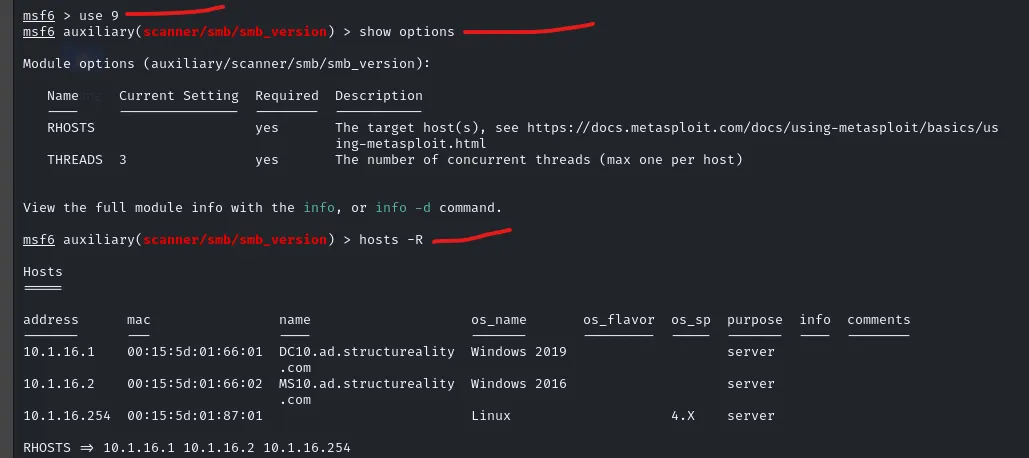
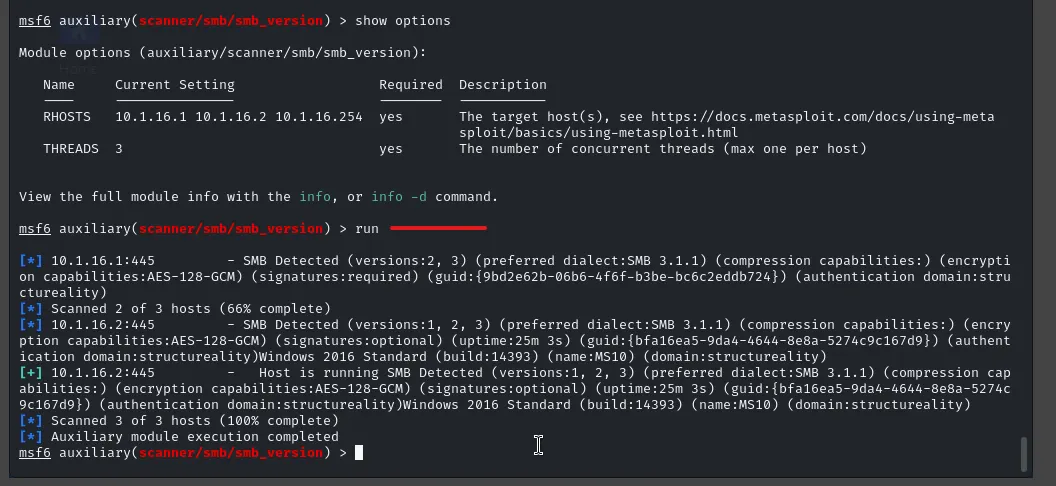
  • استخدمت وحدة إصدار SMB في msfconsole: auxiliary/scanner/smb/smb_version.
  • عيّنت الأهداف من جدول المضيفين باستخدام hosts -R.
  • حصلت على تفاصيل SMB dialect ونظام التشغيل.
  • النتيجة: أظهر 10.1.16.1 معلومات Windows Server، وهو ما يتوافق مع كونه وحدة تحكم المجال.
صورة صورة صورة صورة صورة

استعلام LDAP

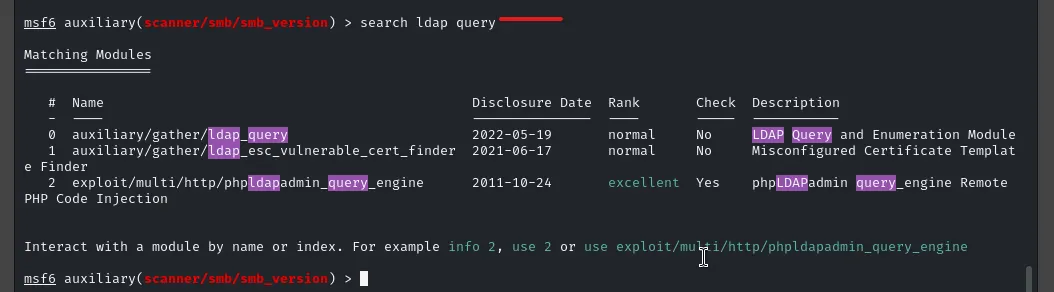
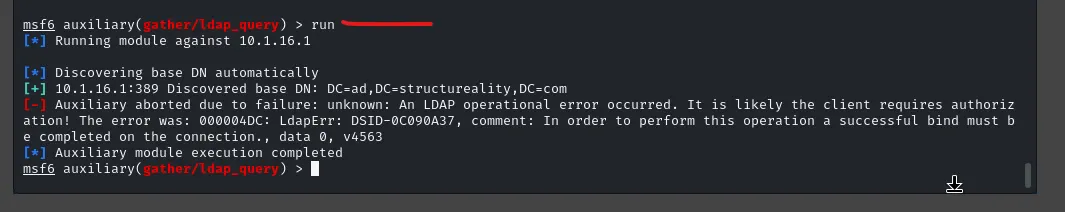
  • بالنسبة لوحدة استعلام LDAP، استخدمت auxiliary/gather/ldap_query.
  • ضبط rhosts إلى 10.1.16.1 لاستهداف DC10 مباشرة.
  • شغّلته لجلب معلومات الدليل الأساسية.
  • النتيجة: تأكيد اسم المجال كـ “structureality” وأن LDAP على DC كان يستجيب.
صورة صورة صورة صورة

3) استغلال Zerologon (الوصول الأولي)

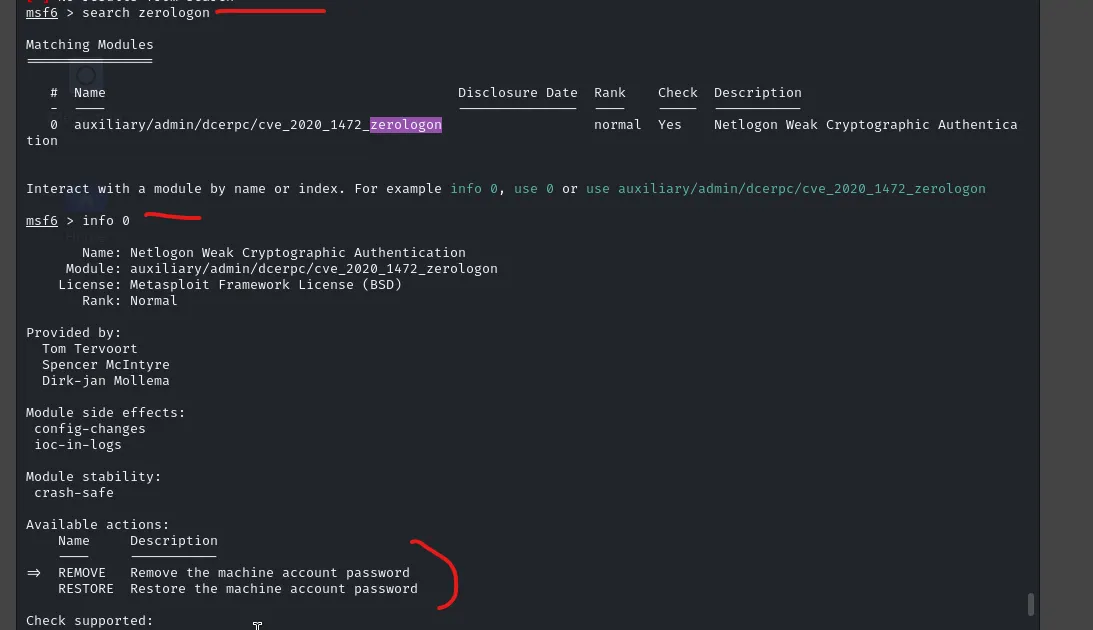
شغّلت auxiliary/admin/dcerpc/cve_2020_1472_zerologon ضد DC10 لإعادة تعيين كلمة مرور حساب الجهاز إلى فارغة.
صورة صورة
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →