
 #1
أدوات لإدارة ومشاركة ودمج مؤشرات الاختراق (IOCs) في الدفاعات الأمنية.
موصى به من Kitploit
 vignesh-hp/lockbit-ransomware-analysis
دراسة حالة لاستخبارات التهديدات والاستجابة للحوادث حول برمجية الفدية LockBit التي تستغل الثغرة CVE-2023-4966 (Citrix Bleed).
 bitsalv/toolshell-honeypot
فخ عسل لـ CVE-2025-53770 المعروف أيضًا بـ ToolShell
 macuchegit/detecting-and-analyzing-cve-2024-24919-exploitation
شرح خطوة بخطوة لكشف وتحليل استغلال CVE-2024-24919 باستخدام منصة SIEM، بما في ذلك تحليل حركة المرور وتوثيق مؤشرات الاختراق وإجراءات الاحتواء والتصعيد.
 mkdemir/activemq-lockbit-analysis
تحليل شامل من البداية إلى النهاية لحالة اختراق استمرت 419 ساعة تمتد من ثغرة Apache ActiveMQ (CVE-2023-46604) إلى مرحلة برمجية الفدية LockBit، وقواعد…
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
دليل خطوة بخطوة لمحلل SOC للتحقيق في CVE-2024-3400 (حقن أوامر PAN-OS) ومعالجته. يغطي الاكتشاف وتحليل السجلات واستخبارات التهديدات والاحتواء والمعالجة…
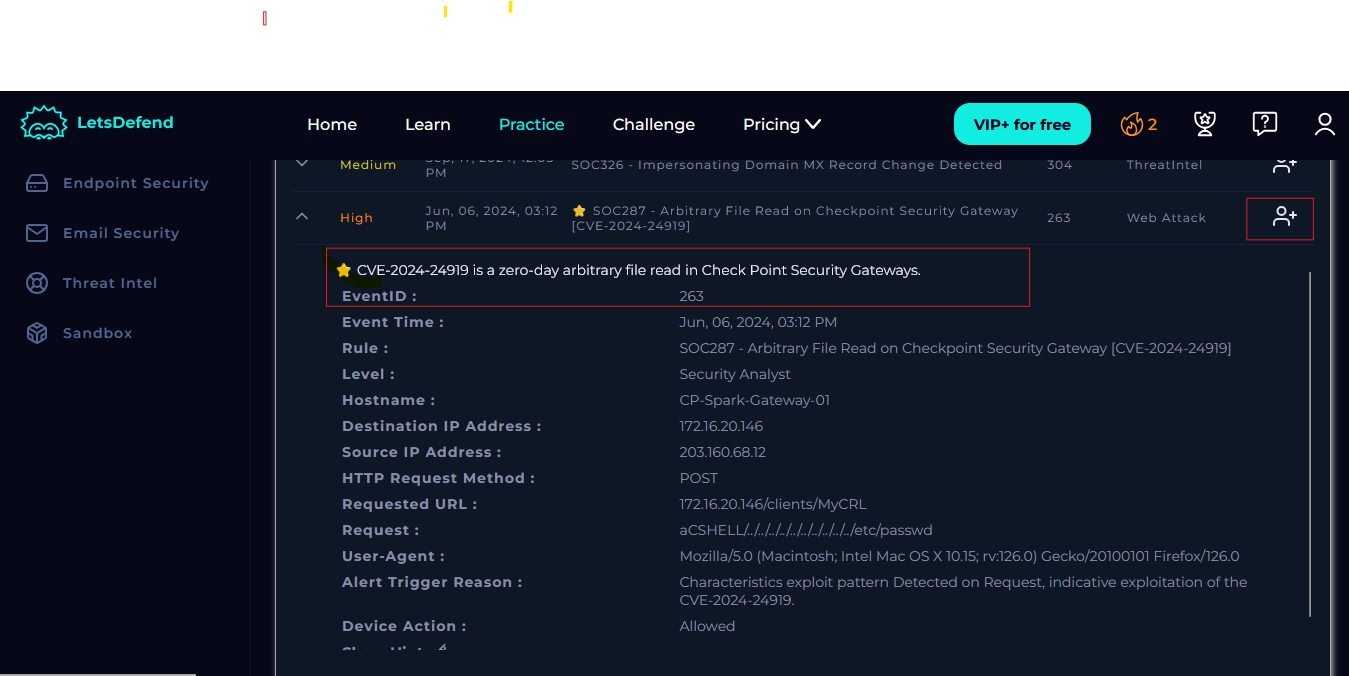 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
إرشادات خطوة بخطوة للاستجابة للحوادث في مركز عمليات الأمن (SOC) لثغرة CVE-2024-24919 الخاصة بقراءة الملفات التعسفية على بوابات Check Point، مع تغطية…
 murrayr0123/cve-2024-3400-compromise-checker
سكربت bash بسيط للتحقق من أدلة الاختراق المتعلقة بـ CVE-2024-3400
 paspke/scavenger_scanner
اكتشاف IOCs لهجوم سلسلة التوريد CVE-2025-54313 eslint-config-prettier على ويندوز
 azeemering/cve-2019-19781-dfir-notes
ملاحظاتي عن ثغرة Citrix ADC NetScaler CVE-2019-19781 DFIR.
 zach115th/toolshellfinder
يفحص سجلات IIS في نظام ويندوز بحثًا عن علامات CVE-2025-53770 وCVE-2025-53771
 mrezqi/cve-2021-1675_carbonblack_huntingquery
استعلامات بحث CarbonBlack لاكتشاف استغلال PrintNightmare (CVE-2021-1675) عبر أحداث الملفات وتحميل الوحدات والعمليات، استنادًا إلى قواعد Sigma.
 anonaninda/aninda-security-advisories
نشرات الأمان التي نشرها Aninda، بما في ذلك CVE-2025-56608 والنتائج المستقبلية.
 l4r1k/citrixnetscaleranalysis
🔬 دفتر Jupyter لمساعدة في أتمتة بعض التحليلات الجنائية المتعلقة بأجهزة Citrix Netscaler المخترقة عبر CVE-2019-19781
 digitalshadows/cve-2019-19781_iocs
مؤشرات اختراق منسقة (IOCs) لثغرة CVE-2019-19781، بما في ذلك عناوين IP وبيانات whois من سجلات honeypot للمساعدة في كشف التهديدات والاستجابة للحوادث.
 bridg3ops/soc335-cve-2024-49138-exploitation-detected
# تحليل تفصيلي للاستجابة للحوادث لاستغلال CVE-2024-49138 على ويندوز، مع تغطية تحليل شجرة العمليات، وتحديد مؤشرات الاختراق (IOC)، وربطها بإطار MITRE…
 fastmo/cve-2022-28672
CVE-2022-28672 ثغرة Foxit PDF Reader - UaF - RCE - JIT Spraying
 watchguard-threat-lab/log4shell-iocs
مجموعة من IOCs لـ CVE-2021-44228 المعروفة أيضًا باسم Log4Shell








