Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Detecting-and-Analyzing-CVE-2024-24919-Exploitation — شرح خطوة بخطوة لكشف وتحليل استغلال CVE-2024-24919 باستخدام منصة SIEM، بما في ذلك تحليل حركة المرور وتوثيق مؤشرات الاختراق وإجراءات الاحتواء والتصعيد. | Kitploit
أدوات/GitHubGitHub/macuchegit/detecting-and-analyzing-cve-2024-24919-exploitation
إدارة مؤشرات الاختراق (IOC)تحليل الثغرات الأمنيةأمن الويبالتحاليل الرقمية الجنائيةاستخبارات التهديداتالتعلم والتعليمالاستجابة للحوادثمختبرات وتدريب عملي
مشاركة
GitHub
macuchegit/detecting-and-analyzing-cve-2024-24919-exploitation

Detecting-and-Analyzing-CVE-2024-24919-Exploitation

شرح خطوة بخطوة لكشف وتحليل استغلال CVE-2024-24919 باستخدام منصة SIEM، بما في ذلك تحليل حركة المرور وتوثيق مؤشرات الاختراق وإجراءات الاحتواء والتصعيد.

عرض المستودع
48منذ سنة واحدةلم تتم المراجعة بعد
صورة الغلاف

🔍 التحقيق في هجوم يوم الصفر باستخدام Let’s Defend SIEM

👉 دليل خطوة بخطوة لكشف وتحليل استغلال CVE-2024-24919


🎯 الغرض من التحقيق

تم تنفيذ هذا المشروع للتحقيق في محاولة استغلال محتملة ضد بوابة أمان Check Point، وتحديدًا عبر استغلال ثغرة يوم الصفر – CVE-2024-24919. كان الهدف هو تحديد ما إذا كان هذا التنبيه إنذارًا كاذبًا أم محاولة اختراق مشروعة، وتحليل حركة المرور، واتخاذ خطوات الاحتواء والاستجابة المناسبة.


🛠️ الأدوات والبيئة المستخدمة

  • منصة SIEM: Let’s Defend (أداة قائمة على السحابة لكشف التهديدات والتحقيق فيها)
  • بيئة المختبر الافتراضية: متوفرة داخل Let’s Defend
  • المضيف المستهدف: CP-Spark-Gateway-01
  • ميزات تحليل السجلات: سجلات حركة مرور HTTP، تصفية نقاط النهاية، وحدة تحكم أمان البريد الإلكتروني
  • استخبارات التهديدات: مصادر عبر الإنترنت مثل NVD ونشرات أمان Check Point

⭐ نظرة عامة على التنبيه

  • القاعدة التي تم تشغيلها: SOC287 - قراءة ملف تعسفي على بوابة Check Point (CVE-2024-24919)
  • معرّف الحدث: 263
  • الطابع الزمني: 6 يونيو 2024، 03:12 مساءً
  • IP الوجهة: 172.16.20.146
  • IP المصدر: 203.160.68.12
  • إجراء الجهاز: مسموح
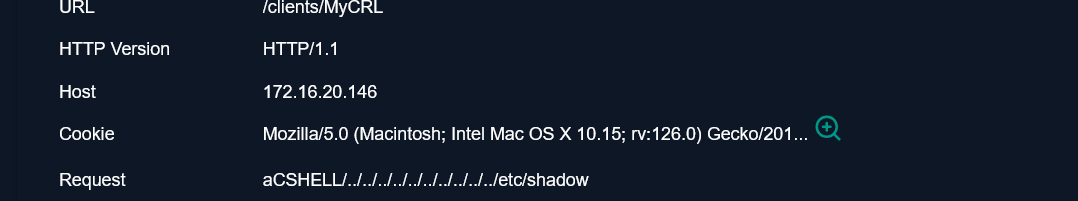
  • الطلب: aCSHELL/../../../../../../../../../../etc/passwd
  • وكيل المستخدم: مُزيّف ليظهر كـ Mozilla Firefox على نظام Mac OS X

🧪 التحليل الأولي: فهم CVE-2024-24919

CVE-2024-24919 هي ثغرة يوم الصفر من نوع اجتياز المسار تؤثر على بوابات أمان Check Point. إنها تسمح للمهاجمين عن بُعد دون مصادقة بقراءة ملفات تعسفية، مثل /etc/passwd و /etc/shadow، عن طريق إرسال طلبات HTTP مصممة خصيصًا إلى نقاط النهاية الضعيفة.

🔗 نشرة أمان Check Point

هذا النوع من الطلبات (الموجود في سجلاتنا) متوافق مع هذه الثغرة ويؤدي إلى إطلاق التنبيهات بسبب محاولته استغلال قراءات ملفات النظام.

🔎 الخطوة 1: تحليل حركة مرور HTTP

صورة

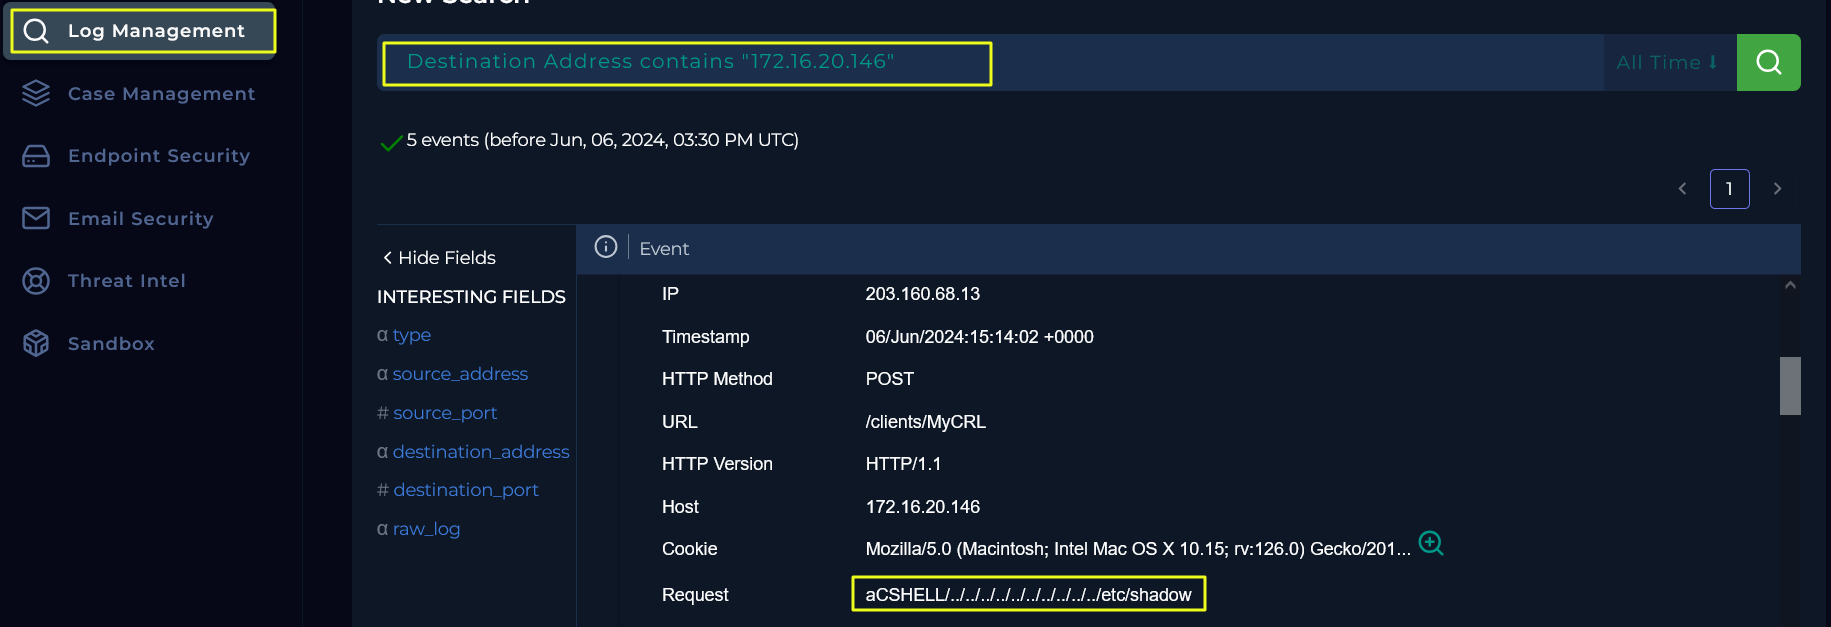
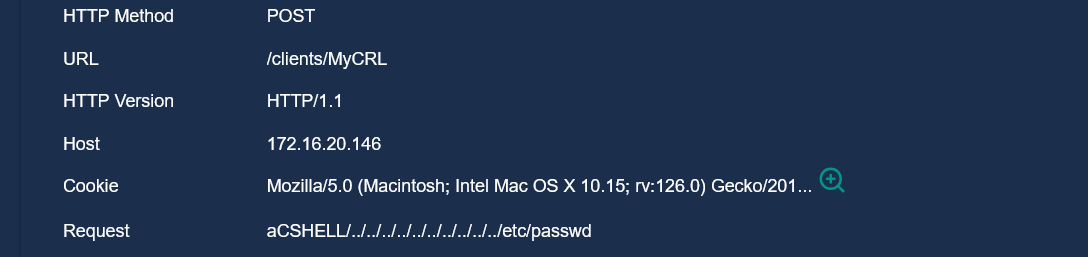
انتقلت إلى صفحة إدارة السجلات، وقمت بتصفية IP الوجهة 172.16.20.146، وفحصت حركة مرور HTTP الواردة.
صورة

🔥 النتائج الرئيسية:

صورة صورة
الطابع الزمنيمسار الطلبالحمولة
15:12:45/clients/MyCRLaCSHELL/../../../../etc/passwd
15:13:10/clients/MyCRLaCSHELL/../../../../etc/shadow
  • من الواضح أن الحمولة تحاول اجتياز المسار لقراءة ملفات النظام الحساسة.
  • تُستخدم هذه الملفات لتخزين بيانات اعتماد المستخدم وتجزئات كلمات المرور.
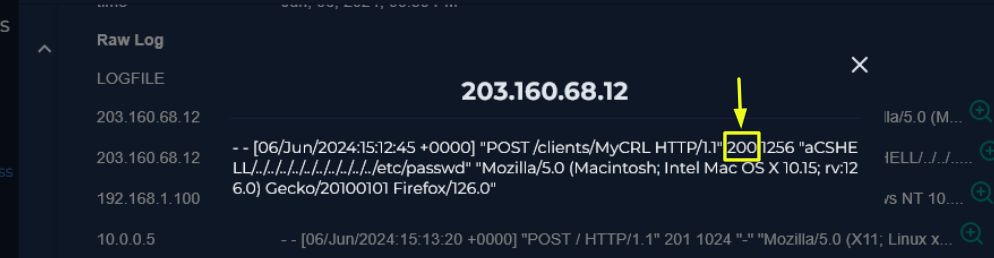
  • تُظهر حالة HTTP 200 مع حجم الاستجابة: 1256 بايت أن الخادم أعاد البيانات بنجاح — مما يشير إلى نجاح الاستغلال.
صورة

🚨 الخطوة 2: ما نوع هذا الهجوم؟

صورة

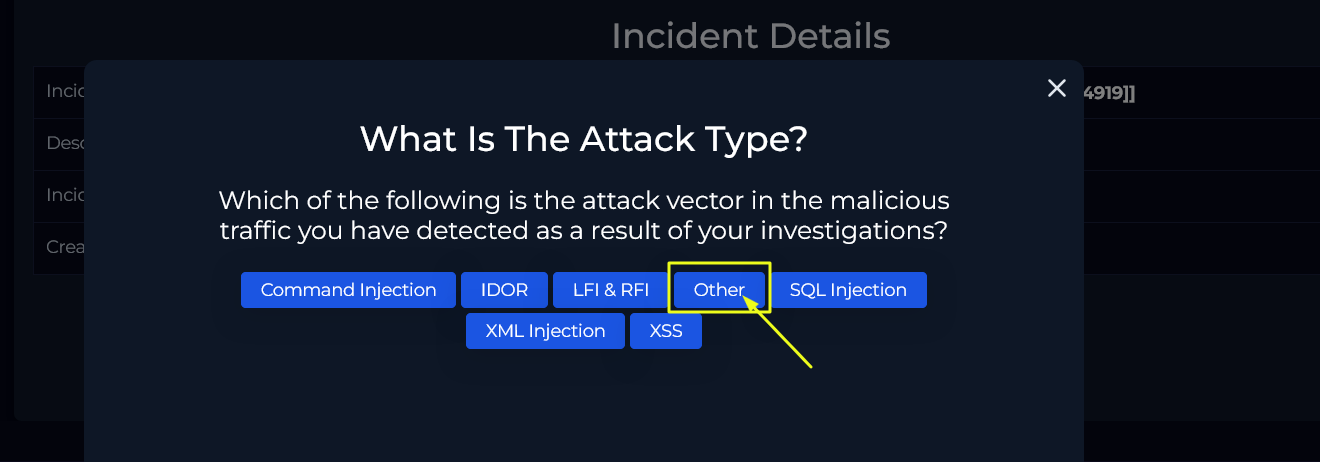
هذا هجوم اجتياز المسار، ويُعرف أيضًا باسم اجتياز الدليل. يسمح للمهاجمين بالانتقال خارج دليل الويب المقصود والوصول إلى ملفات النظام المحمية.

لماذا خلصنا إلى ذلك:

  • تحتوي الطلبات على أنماط متكررة من ../ (نقطة-نقطة-شرطة مائلة).
  • الملفات المستهدفة مثل /etc/passwd و /etc/shadow هي مؤشرات قياسية.
🧪 الخطوة 3: هل كان هذا اختبارًا مخططًا له؟

صورة

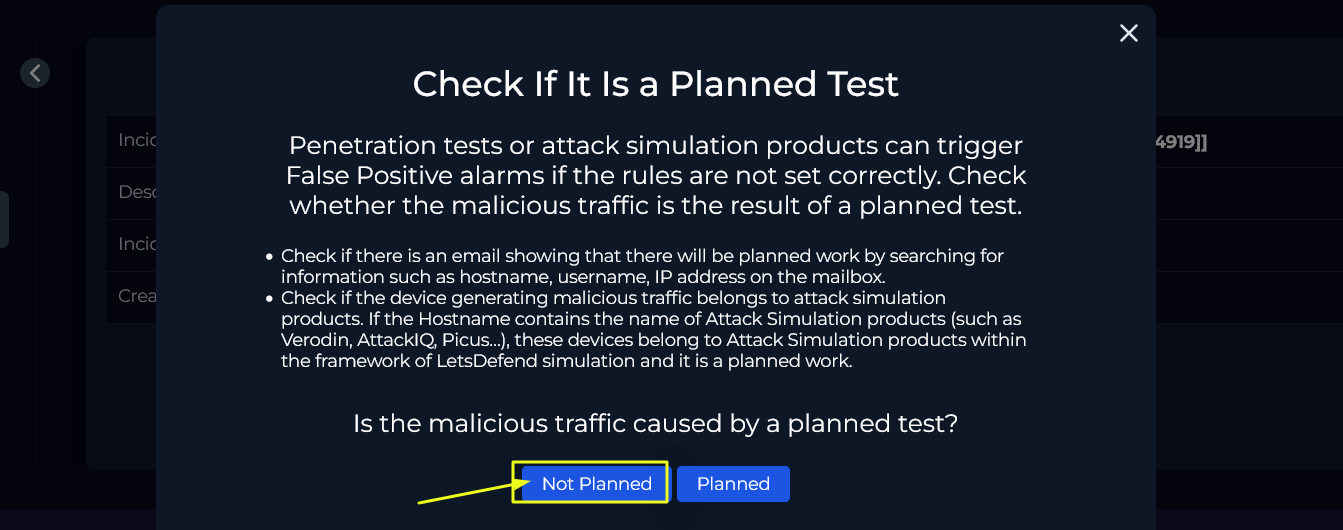
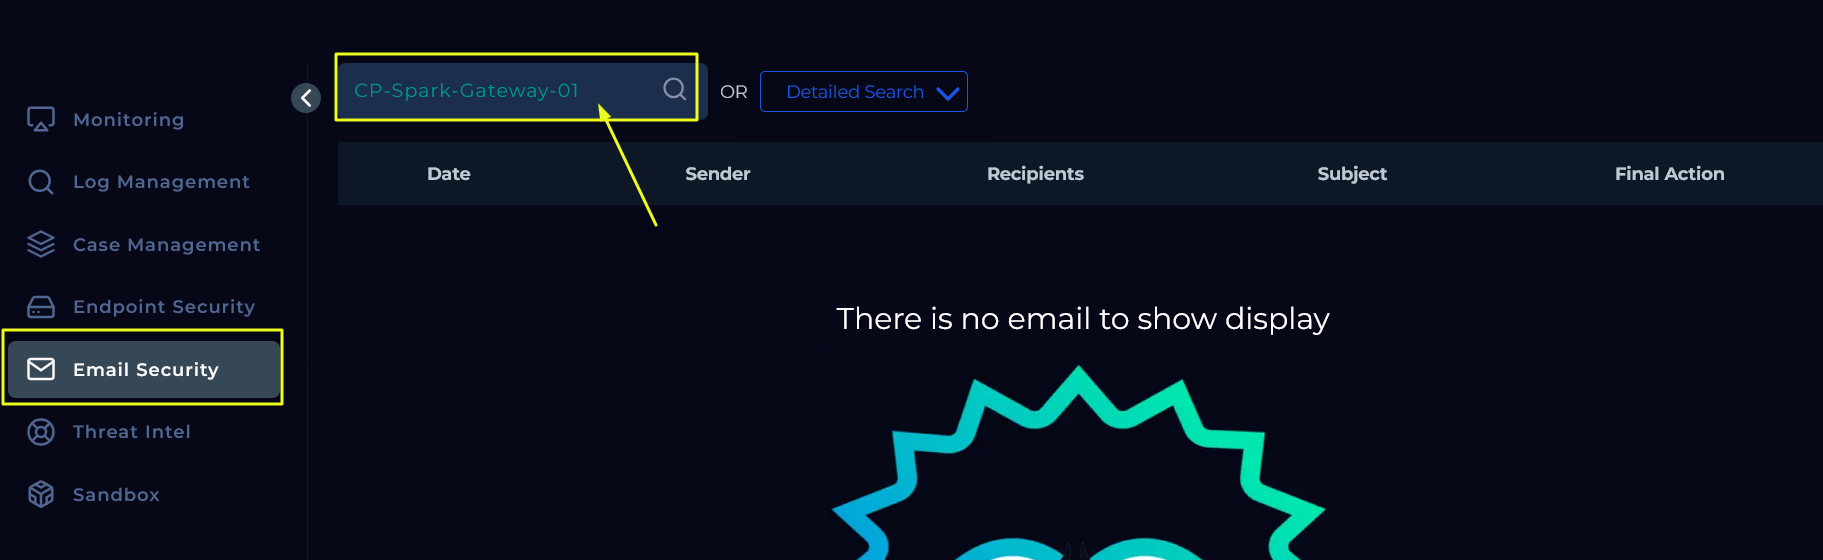
قمت بفحص صفحة أمان البريد الإلكتروني وبحثت باستخدام هذه الكلمات المفتاحية:

  • 172.16.20.146
  • CP-Spark-Gateway-01
  • CVE-2024-24919
  • penetration test

🔍 لا توجد رسائل بريد إلكتروني أو وثائق تشير إلى أن هذا كان اختبارًا. هذا يستبعد على الأرجح عملية محاكاة أو عملية فريق أحمر.
صورة

🌐 الخطوة 4: تحليل اتجاه حركة المرور

صورة

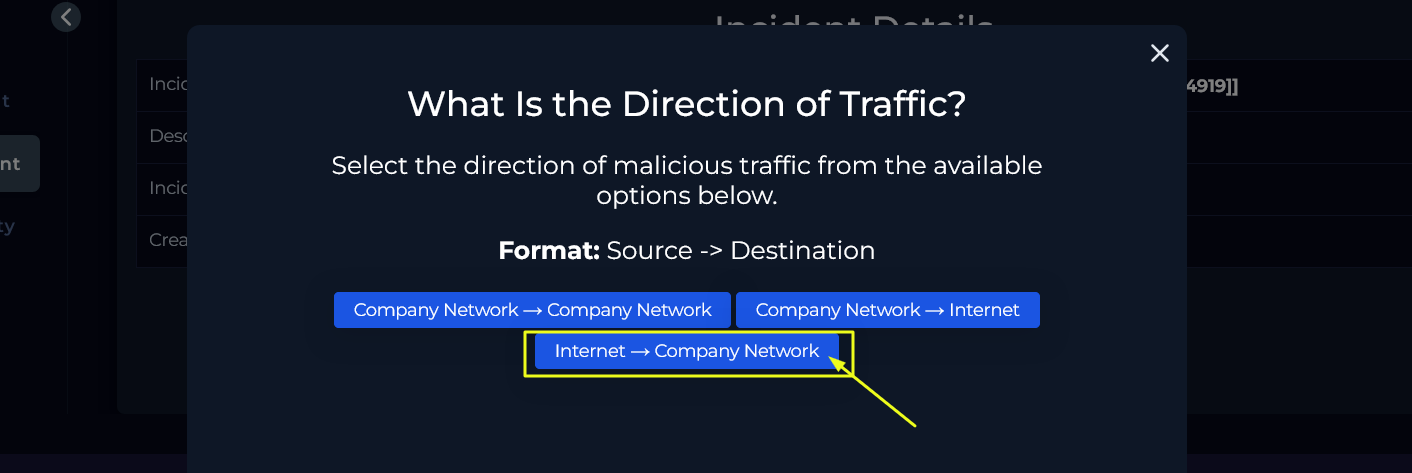
IP المصدر: 203.160.68.12 → عنوان IP عام IP الوجهة: 172.16.20.146 → عنوان IP خاص (نطاق RFC 1918)

🔁 الاتجاه: الإنترنت ← شبكة الشركة

هذا يؤكد أن الحركة المرورية قادمة من مهاجم خارجي تستهدف البنية التحتية الداخلية.


🧠 الخطوة 5: هل نجح الهجوم؟

سجل HTTP يُظهر:

"POST /clients/MyCRL HTTP/1.1" 200 1256
  • HTTP 200 OK يشير إلى النجاح.
  • حجم الاستجابة (1256 بايت) يشير إلى أن النظام أعاد بيانات.
  • من المحتمل أن المهاجم وصل إلى /etc/passwd، مما يؤكد استغلالًا ناجحًا.
🛡️ خطوات الاحتواء

صورة

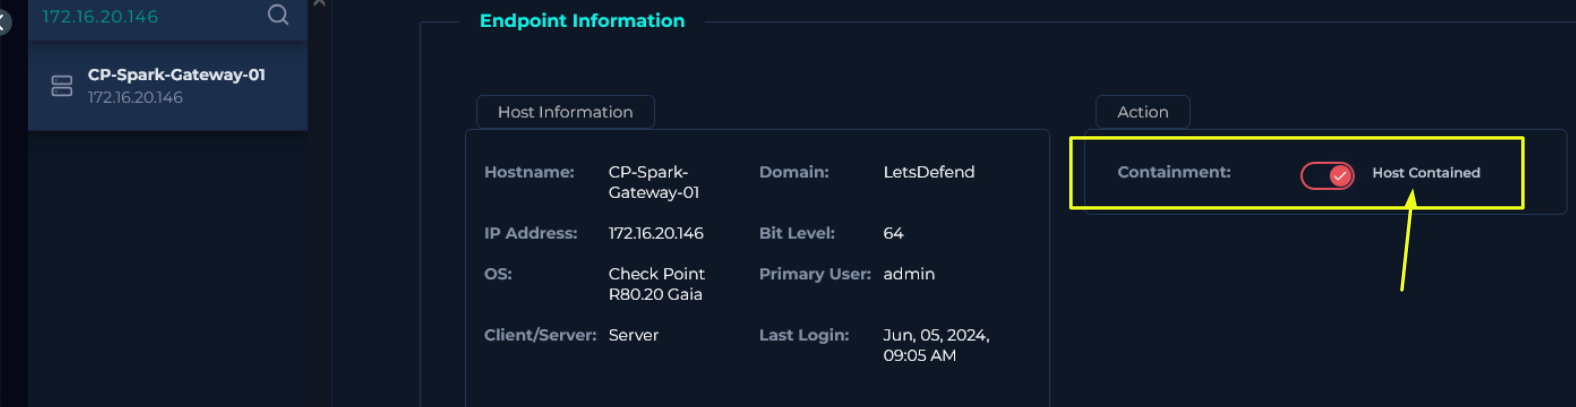
قمت بالوصول إلى صفحة نقطة النهاية، وقمت بالتصفية حسب IP الوجهة 172.16.20.146، ونفّذت إجراء احتواء لعزل المضيف.

لماذا؟

  • المضيف قد تم اختراقه.
  • يمكن استخدامه للتنقل داخل الشبكة أو تسريب البيانات.

🧾 الخطوة 6: توثيق مؤشرات الاختراق (IOCs)

لماذا يهم ذلك:

مؤشرات الاختراق (IOCs) ضرورية من أجل:

  • إشعار مجتمعات استخبارات التهديدات الخارجية
  • كتابة قواعد كشف مستقبلية
  • تعزيز الوضع الأمني

📌 مؤشرات الاختراق المحددة:

  • IP المصدر: 203.160.68.12, 203.160.68.13
  • وكيل المستخدم: Mozilla/5.0 (Mac OS X; rv:126.0)
  • مسارات الطلبات:
    • /clients/MyCRL
    • الحمولات: ../../../../etc/passwd, ../../../../etc/shadow
  • منفذ الهدف: 4433 (HTTPS غير قياسي)

⬆️ الخطوة 7: التصعيد إلى المستوى الثاني؟

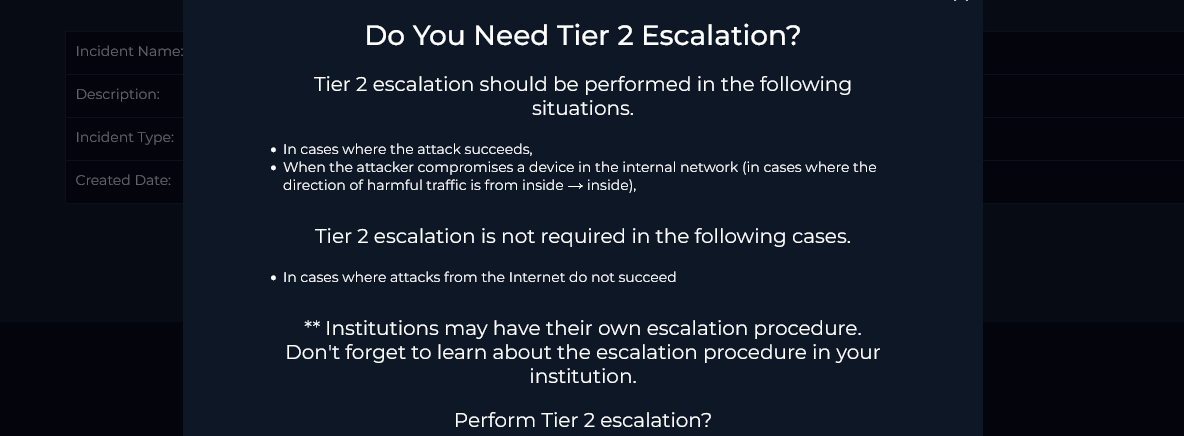
صورة

✅ نعم — هذه ثغرة يوم الصفر تم استغلالها بنجاح في بيئة حية، مما أدى إلى كشف ملفات حساسة.

التصعيد ضروري من أجل:

  • تحليل جنائي معمق
  • التحقق من التصحيح الأمني
  • التنسيق مع أصحاب المصلحة القانونيين ومتخصصي الامتثال والتنفيذيين

📄 الخطوة 8: التحليل النهائي والتعليق

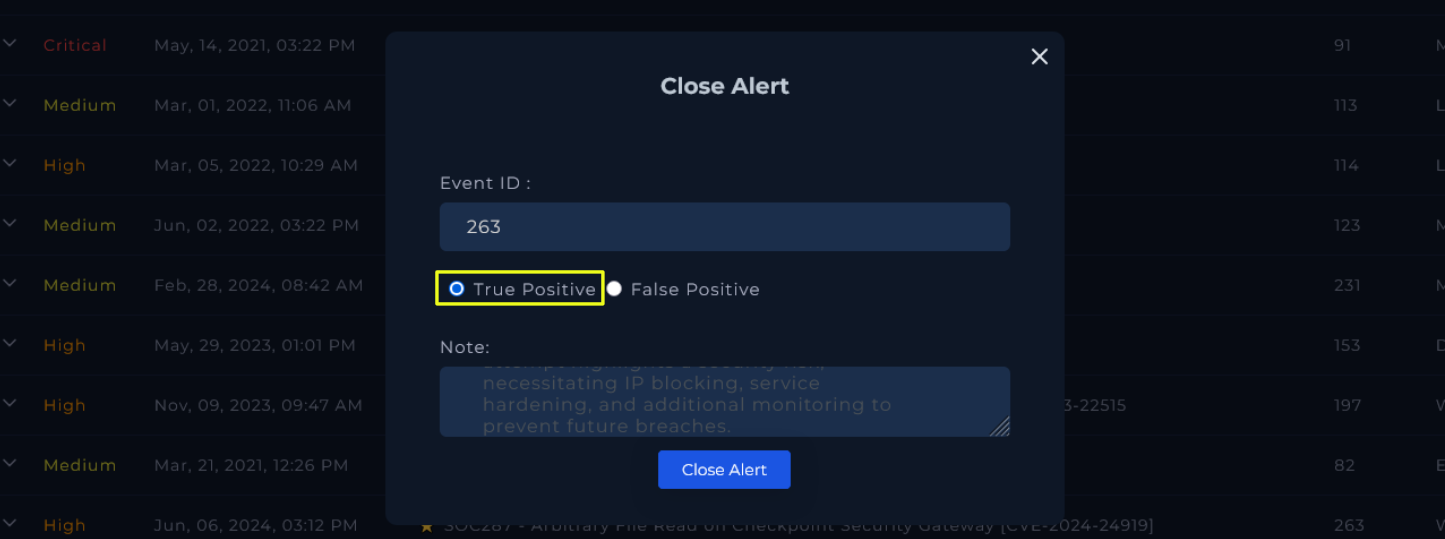
قمت بإغلاق التنبيه باعتباره إيجابية حقيقية (True Positive).
صورة

📝 تعليق موجز:

"تم تأكيد التنبيه كاستغلال لثغرة CVE-2024-24919. تمكن عنوان IP الخارجي 203.160.68.12 من الوصول إلى ملفات النظام الحساسة عبر اجتياز المسار. تم احتواء المضيف CP-Spark-Gateway-01. اكتمل توثيق مؤشرات الاختراق (IOCs). تم التصعيد إلى المستوى الثاني لإجراء تحليل جنائي متقدم والتحقق من التصحيح الأمني."



🔐 توصيات الوقاية

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    354
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    315

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →