 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
إرشادات خطوة بخطوة للاستجابة للحوادث في مركز عمليات الأمن (SOC) لثغرة CVE-2024-24919 الخاصة بقراءة الملفات التعسفية على بوابات Check Point، مع تغطية الكشف والتحليل والاحتواء والمعالجة مع مؤشرات الاختراق (IOCs).

CVE-2024-24919 هي ثغرة يوم-الصفر حرجة في بوابات Check Point الأمنية تسمح للمهاجمين عن بُعد دون مصادقة بقراءة ملفات عشوائية من الأنظمة المتأثرة. تم اكتشافها في مايو 2024 وتستغل بنشاط في البرية، وتستهدف الثغرة الأجهزة التي تم تمكين Remote Access VPN أو Mobile Access Blade عليها. يمكن للمهاجمين استغلال هذه الثغرة للوصول إلى ملفات حساسة مثل تجزئات كلمات المرور ومفاتيح SSH، مما قد يؤدي إلى اختراق كامل للنظام. نظرًا لخطورتها وحالة استغلالها، يُنصح بشدة بتطبيق التصحيحات والتخفيف فورًا.
للتحقيق في التنبيه ومعالجته، اتخذت الخطوات التالية؛
هذه الخطوات مشروحة بالتفصيل أدناه مع الصور.
قائمة انتظار تذاكر مركز عمليات الأمن (SOC) هي مكون حاسم في إدارة الحوادث الأمنية والاستجابة لها. الأسباب هي تتبع الحوادث وإدارتها، وتحديد الأولويات والفرز، والمساءلة، وإعداد التقارير، وتحليل الاتجاهات، والامتثال والاستعداد للتدقيق.
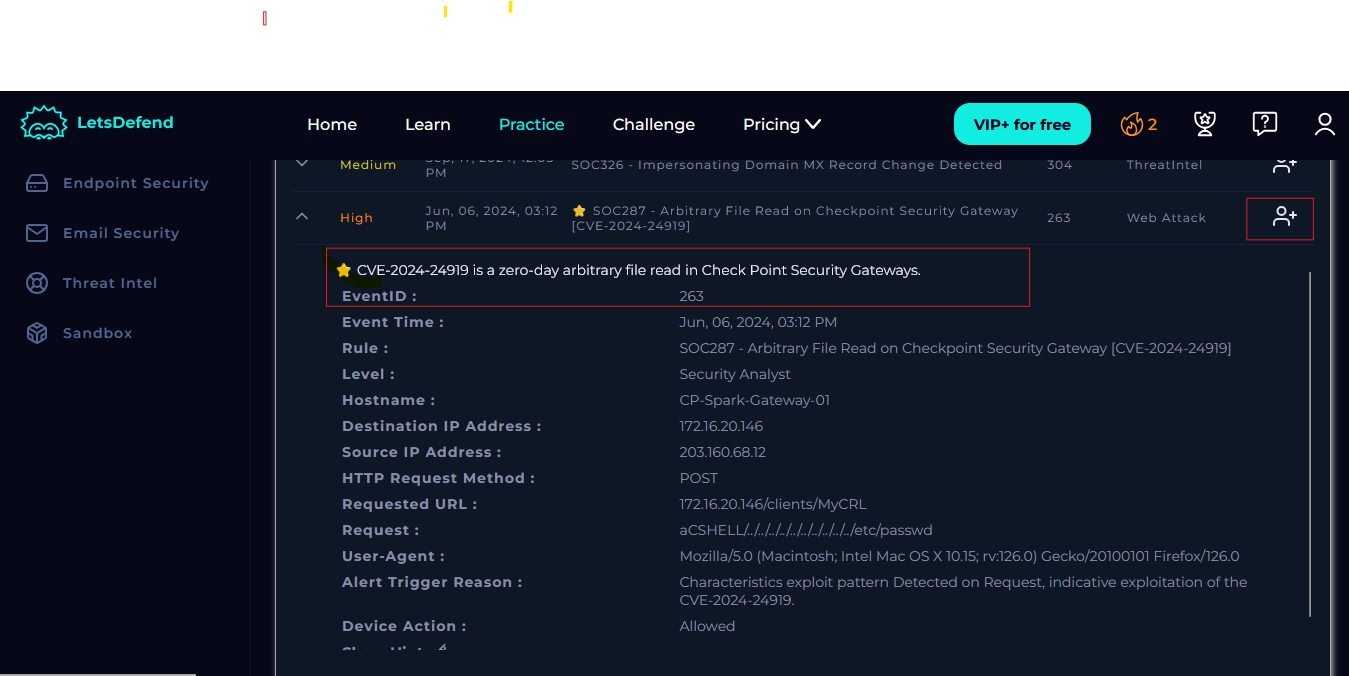
عادةً ما يتم تعيين كل تذكرة في قائمة الانتظار لمحلل أو فريق معين، مما يضمن مسؤولية واضحة ومحاسبة على حل الحادث. وهذا يعزز نهجًا منظمًا لإدارة الحوادث. توليت مسؤولية التنبيه بالمعرف EventID: 263
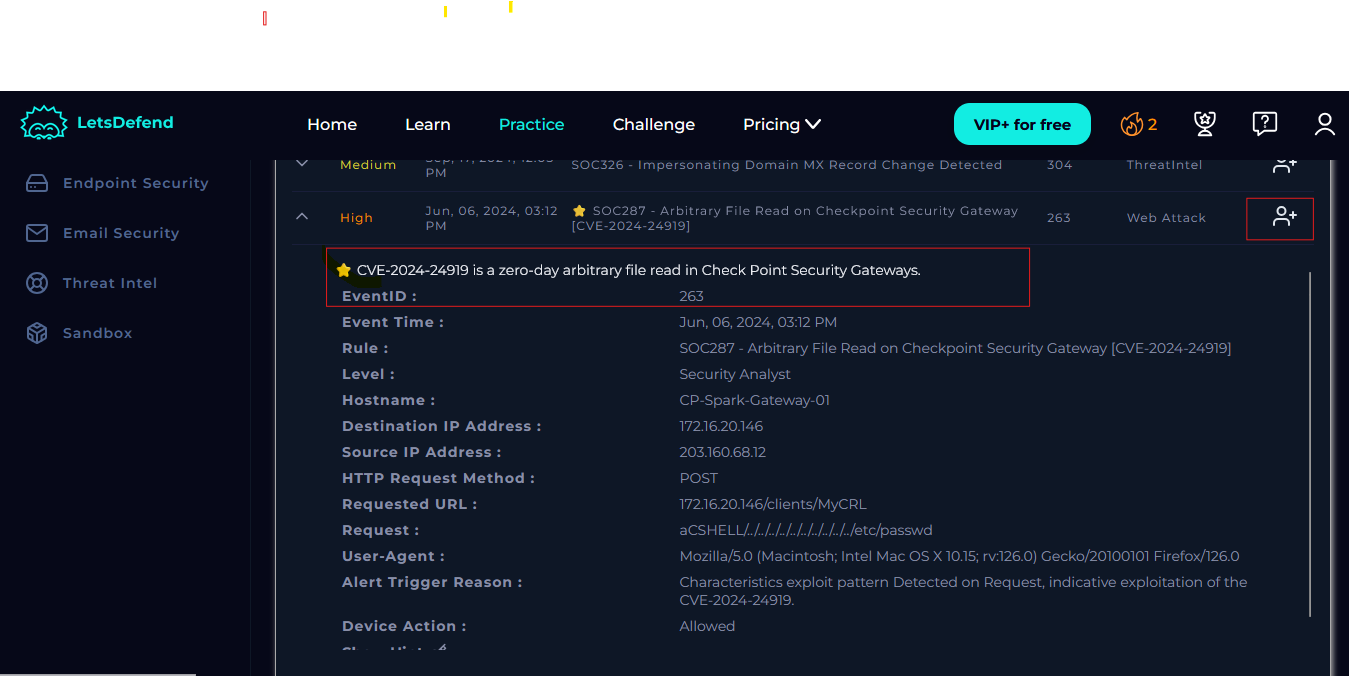
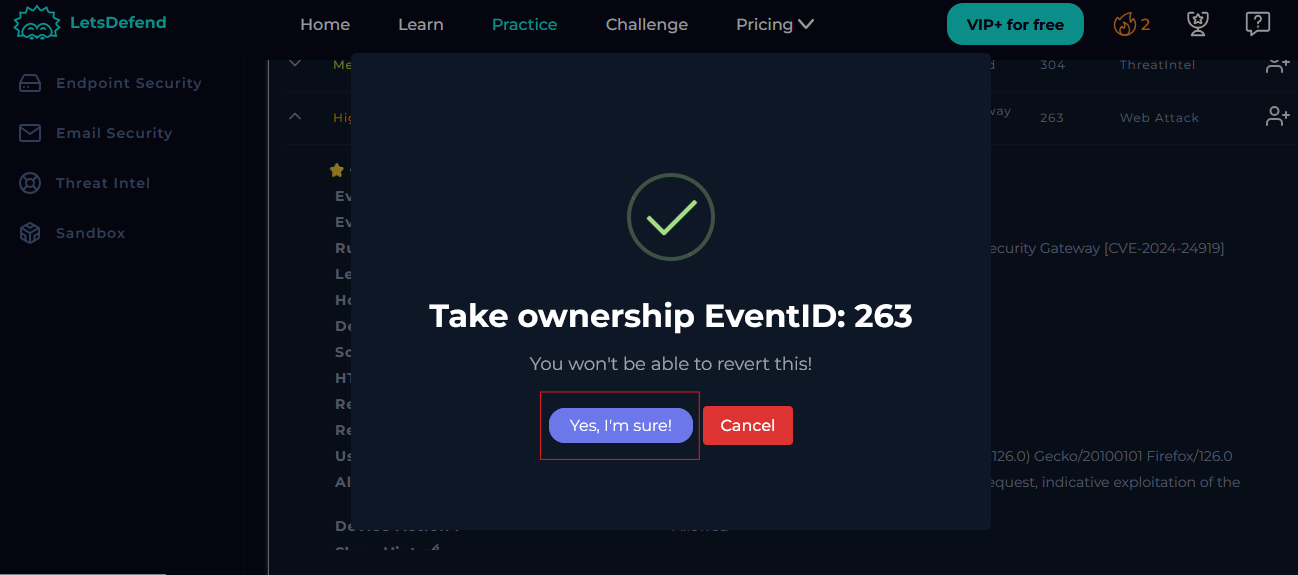
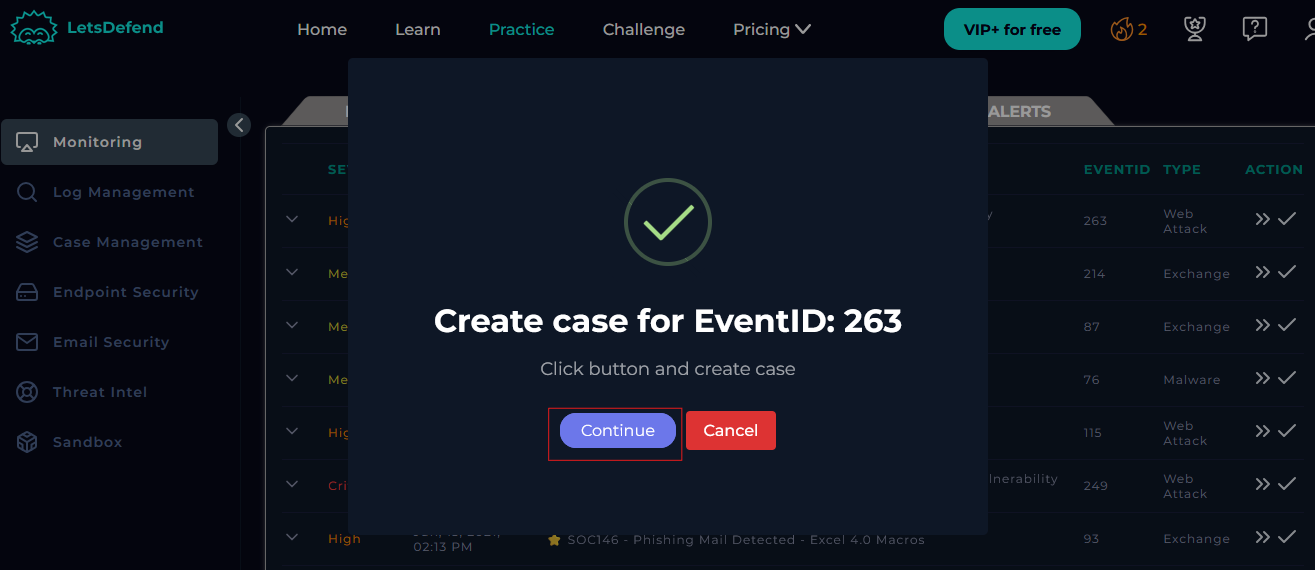
عند تولي مسؤولية التنبيه، يتم إرساله تلقائيًا إلى قناة التحقيق، حيث يمكنني بدء حالة لتحليل الحادث الأمني والاستجابة له. أنشأت حالة للتنبيه وتمكنت من عرض تفاصيل الحادث.
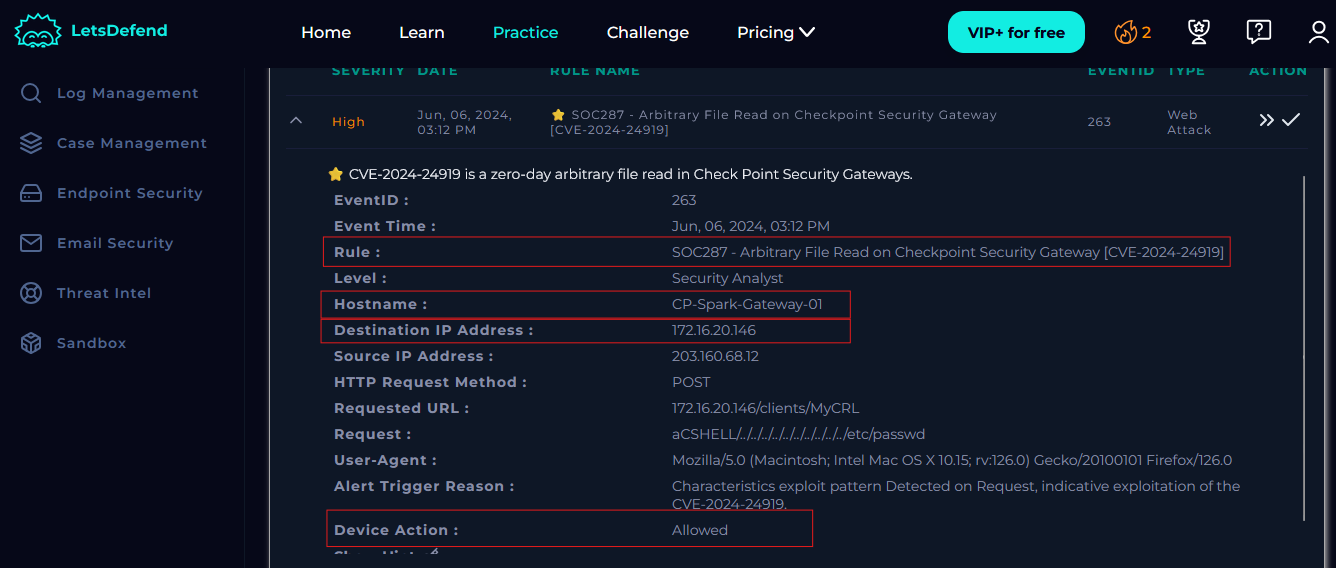
استنادًا إلى المعلومات التي قدمها التنبيه، يبدو أنه تم اكتشاف هجوم ويب مشبوه على خادم باسم "CP-Spark-Gateway-01" بعنوان IP 172.16.20.146. تم تشغيل التنبيه بواسطة قاعدة SOC287 لقراءة الملفات العشوائية على بوابة Check Point الأمنية [CVE-2024–24919] وكان إجراء الجهاز مسموحًا به.
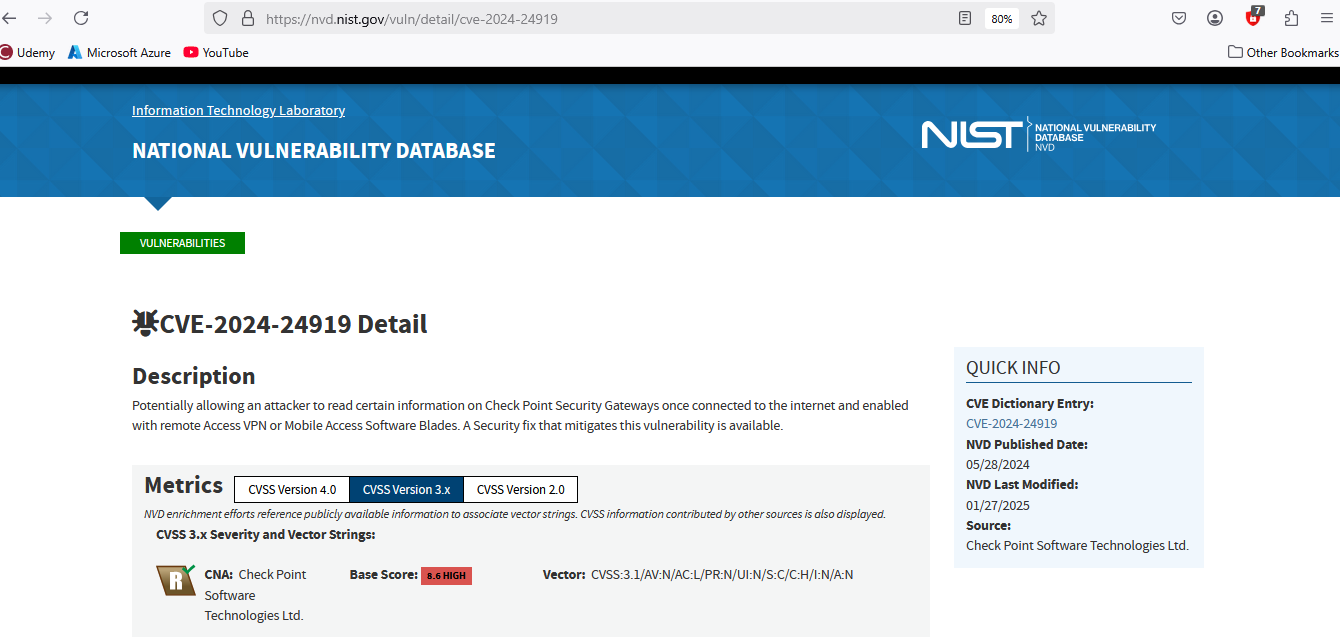
لفهم هذا التنبيه بشكل أفضل، أجريت بعض استخبارات المصادر المفتوحة (OSINT) بشأن CVE-2024–24919 المبلغ عنها ومعلومات مهمة تتعلق بالثغرة.
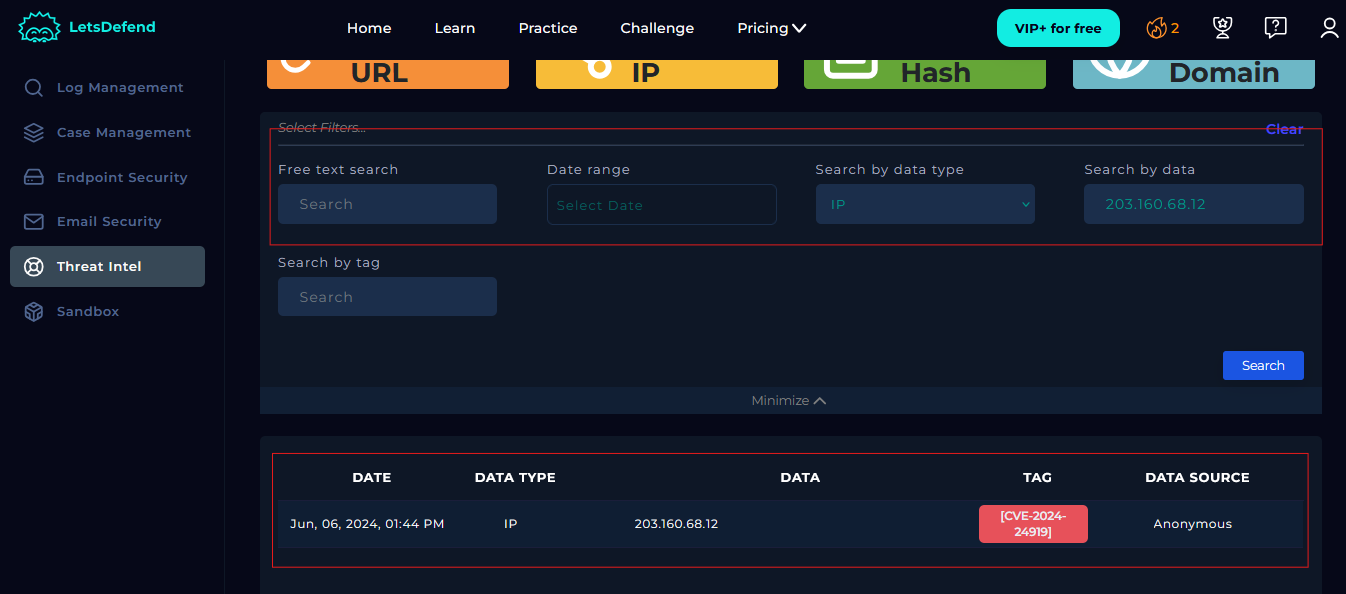
بعد ذلك، أجريت استخبارات التهديدات باستخدام منصة استخبارات التهديدات التي توفرها LetsDefend والتي توفر قاعدة بيانات شاملة مخصصة لفهرسة المعلومات المستخدمة بشكل خبيث، مثل عناوين IP والمجالات ومؤشرات الاختراق الأخرى باستخدام عنوان IP المصدر 203.160.68.12.
بالإضافة إلى ذلك، استخدمت VirusTotal لاستخبارات التهديدات على نفس عنوان IP ولاحظت أن البرنامج الضار تم الإبلاغ عنه كأنشطة خبيثة من قبل 4 بائعي أمان وأن الموقع الجغرافي لعنوان IP هو هونغ كونغ.
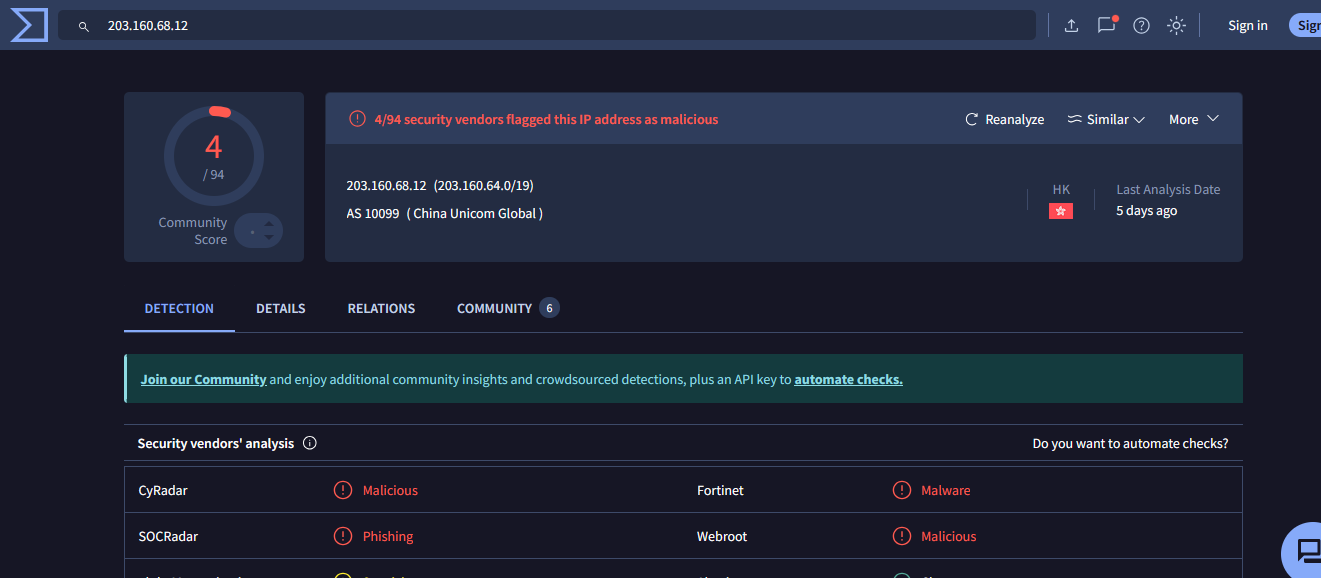
وهذا يؤكد أن حركة المرور من عنوان IP 203.160.68.12 خبيثة. ومن ثم، كانت هناك حاجة لإجراء مزيد من التحقيق من خلال تحليل السجلات لمعرفة عدد المضيفين في شبكتي الذين تواصلوا مع عنوان IP الخبيث هذا.
بدأت تحليلي بالتحقيق في سجلات الوصول. مع التركيز على عناوين IP ووكلاء المستخدم والمسارات ورموز حالة HTTP والطوابع الزمنية لمساعدتي في تحديد أي نشاط مشبوه أو خبيث.
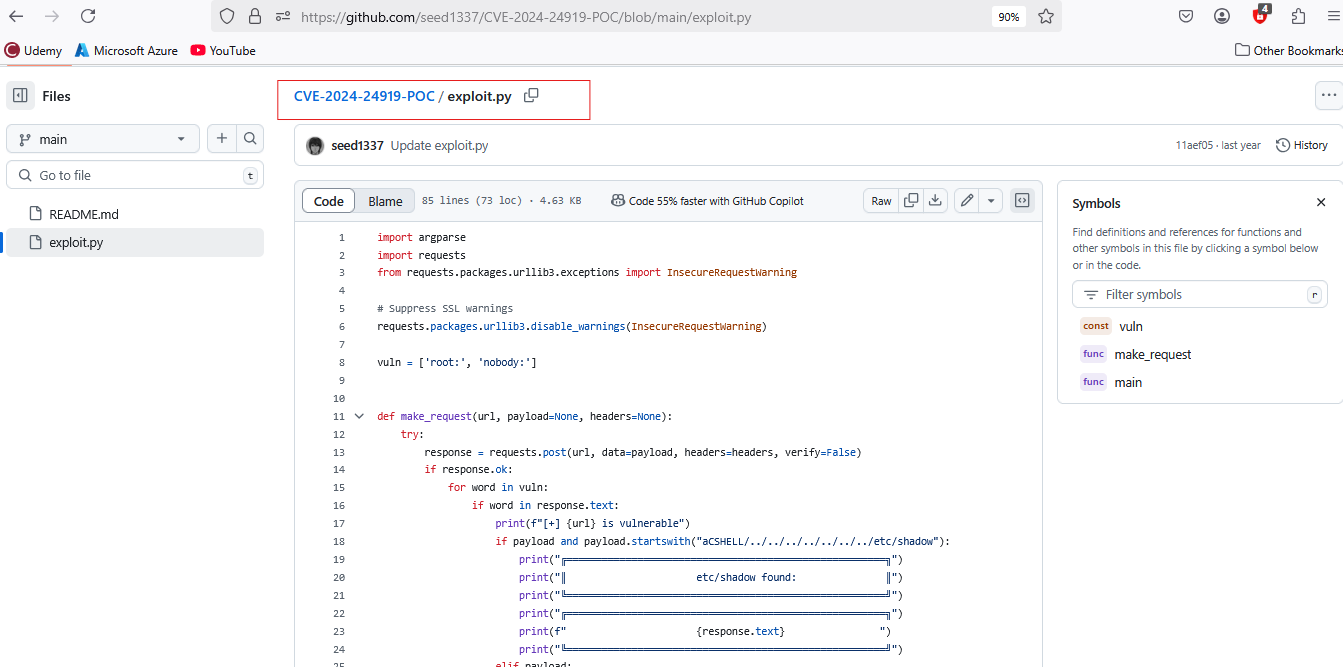
قبل فحص حركة مرور HTTP، حققت في الحمولات المستخدمة في استغلال الثغرة ذات الصلة. وجدت هذا الدليل البرهاني المتاح للجمهور POC (Proof of Concept) المستخدم لـ [CVE-2024–24919] في مستودع جيثب هذا https://github.com/seed1337/CVE-2024-24919-POC/blob/main/exploit.py
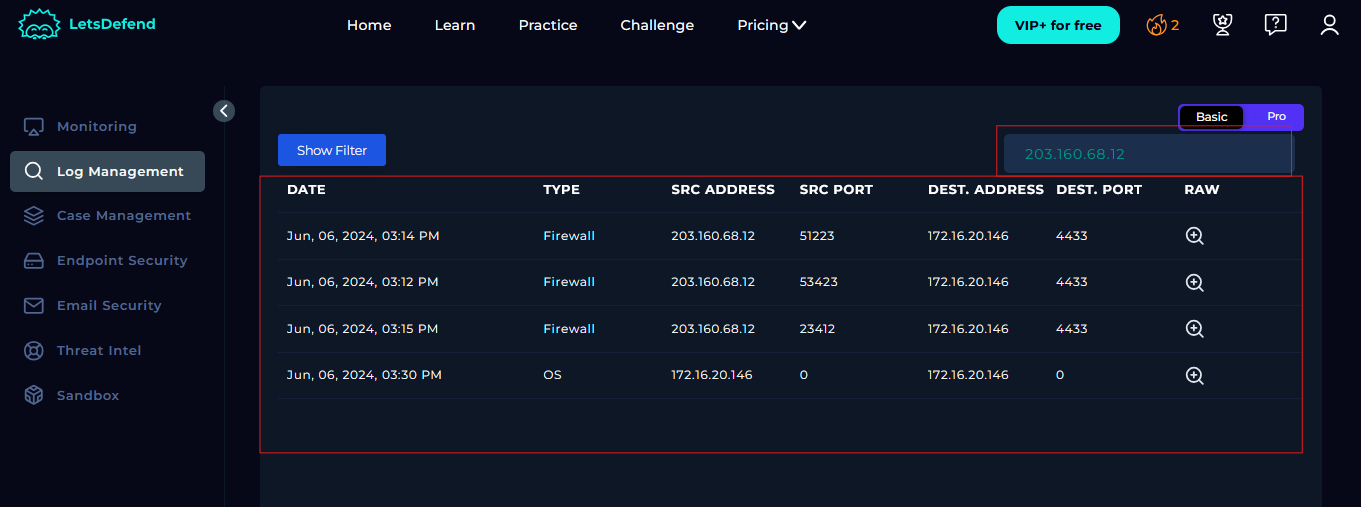
بعد ذلك، انتقلت إلى صفحة إدارة السجلات وقمت بالتصفية حسب عنوان IP المصدر الخبيث 203.160.68.12 لمعرفة عدد المضيفين الذين كانوا على اتصال به. عند البحث في الشبكة، اكتشفت أن المضيف المسمى "CP-Spark-Gateway-01" بعنوان IP 172.16.20.146 فقط هو الذي كان على اتصال بعنوان IP الخبيث.
تظهر معلومات السجل أدناه أن عنوان IP الخبيث 172.16.20.146 استخدم طريقة POST لإرسال الحمولة الخبيثة aCSHELL/../../../../../../../../../../etc/shadow — والتي تحاول قراءة ملف /etc/shadow الحساس عبر اجتياز الدليل على المضيف "CP-Spark-Gateway-01" بعنوان IP 172.16.20.146 في 06/يونيو/2024.
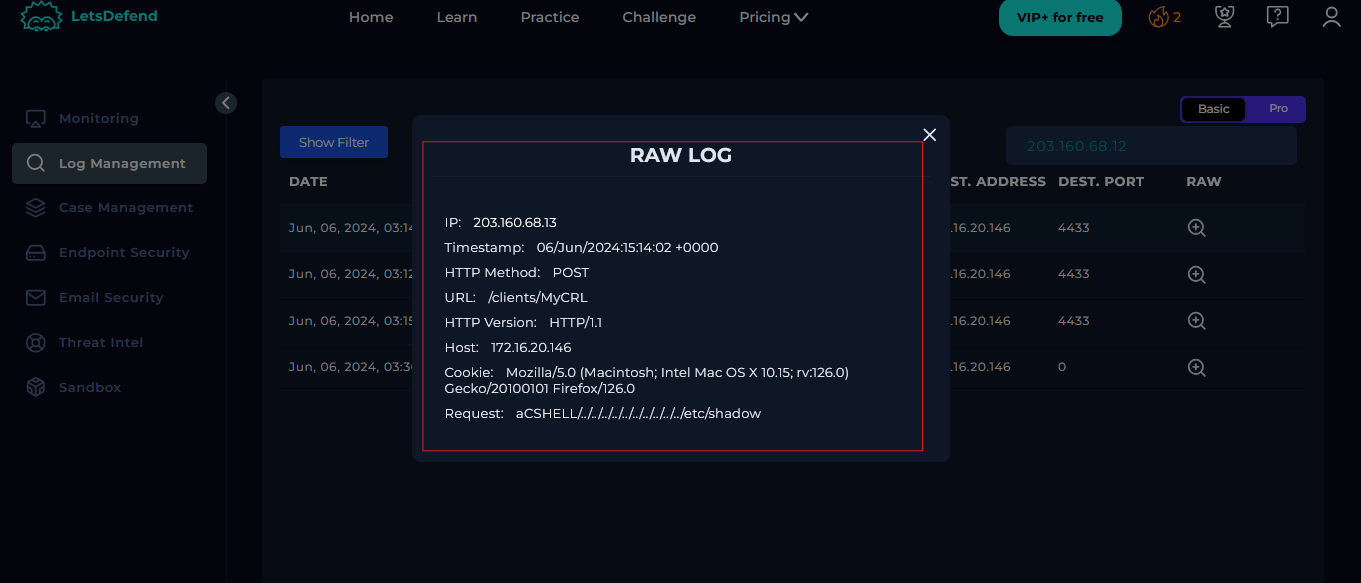
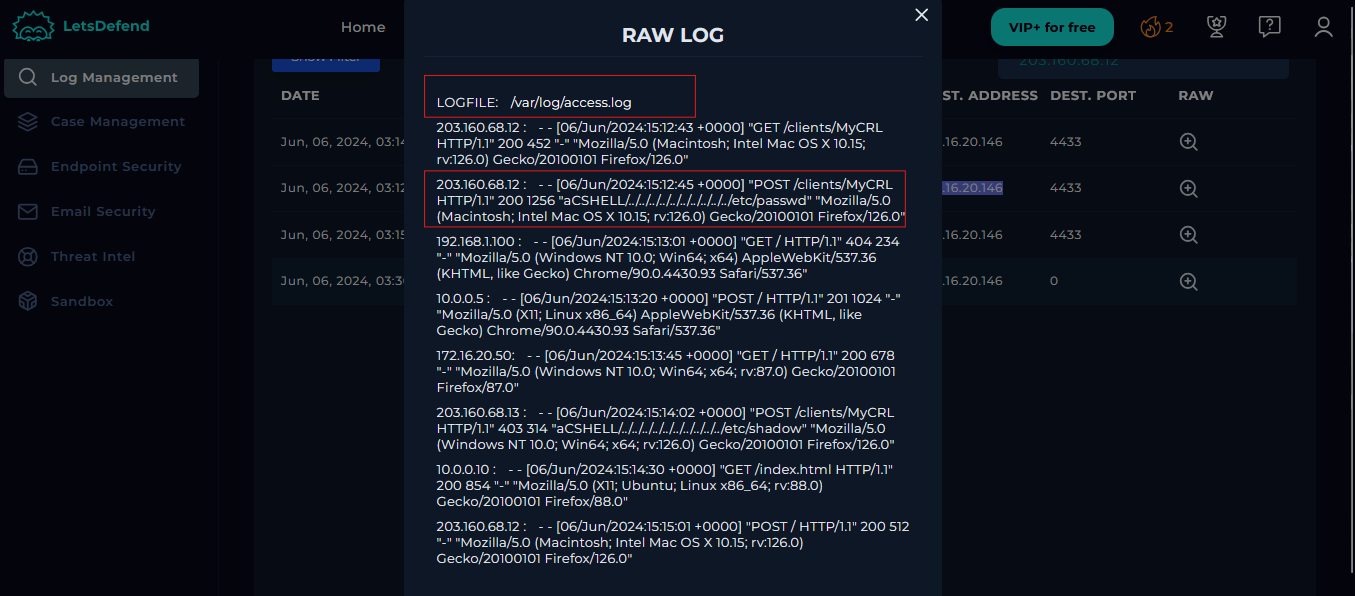
ملف /etc/shadow هو ملف حاسم في أنظمة التشغيل المستندة إلى Unix/Linux ويخزن تجزئات كلمات المرور وتفاصيل انتهاء صلاحية الحسابات لحسابات المستخدمين. وبالتالي، يمكنني أن أستنتج أن المهاجم يحاول سرقة بيانات اعتماد المستخدم وأن الطلب تمت الموافقة عليه برمز حالة 200 كما لاحظت في السجل أعلاه.
وهذا يثبت أيضًا أن الهجوم خبيث.
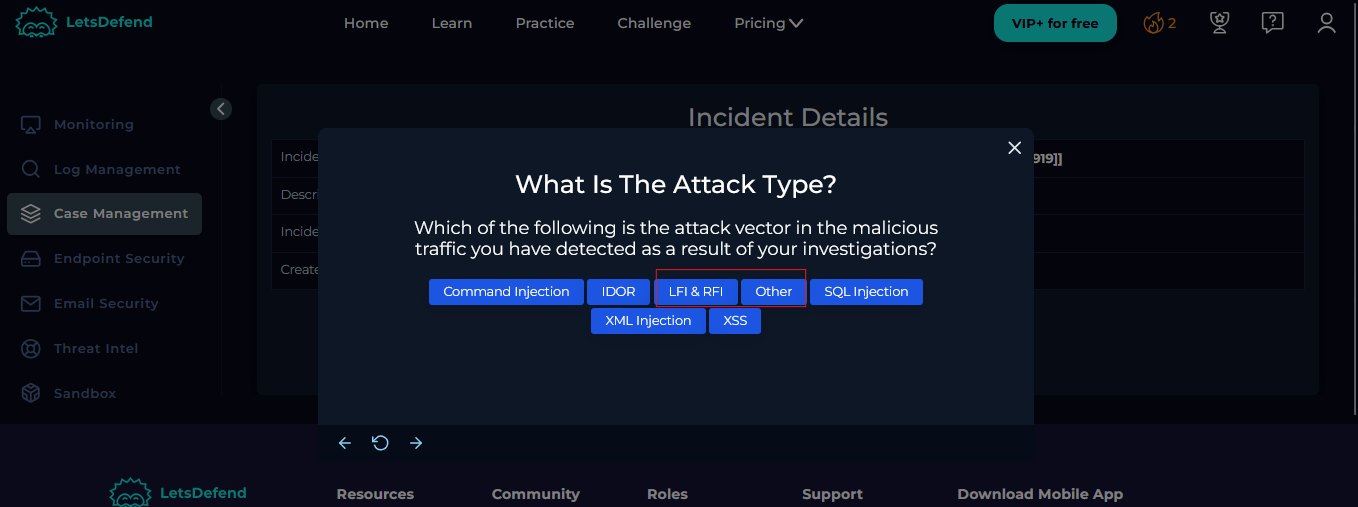
يلعب الاحتواء دورًا محوريًا في الأمن السيبراني من خلال الحد من تأثير الحوادث الأمنية، وحماية البيانات والعمليات، وتسهيل الاستجابة الفعالة للحوادث، والحفاظ على الأدلة للتحليل الجنائي، وضمان الامتثال للمتطلبات القانونية والتنظيمية.
نظرًا لأنني اكتشفت أن الجهاز معرض للخطر، فقد شرعت في عزل الجهاز "CP-Spark-Gateway-01" بعنوان IP 172.16.20.146 لمنع المزيد من الأضرار.
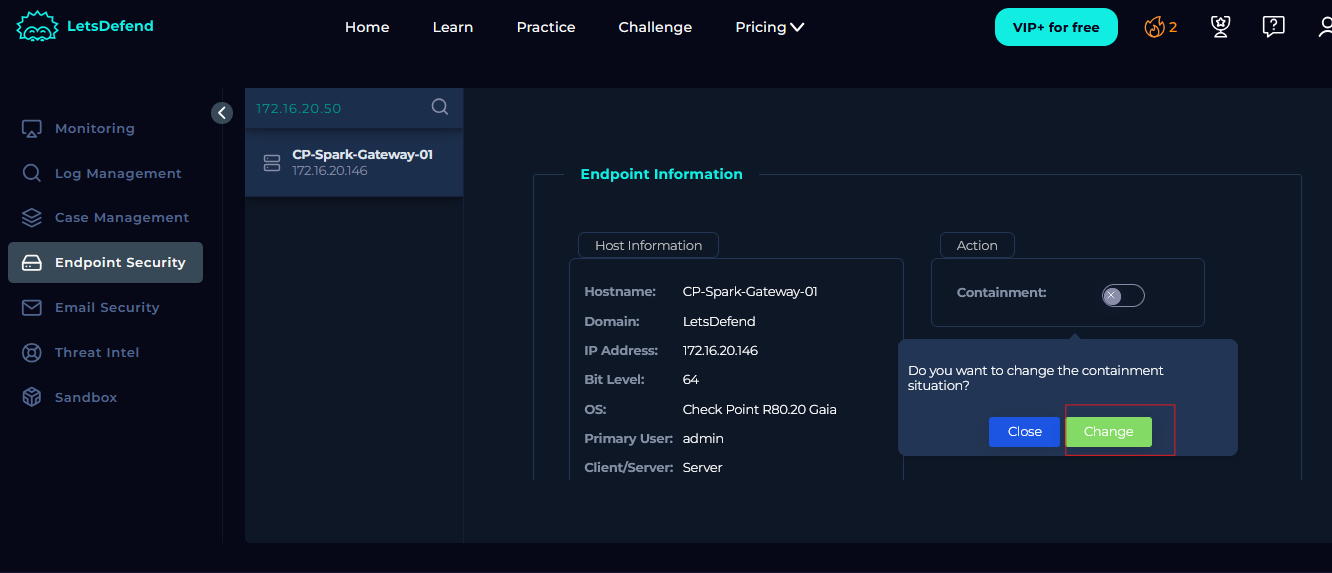
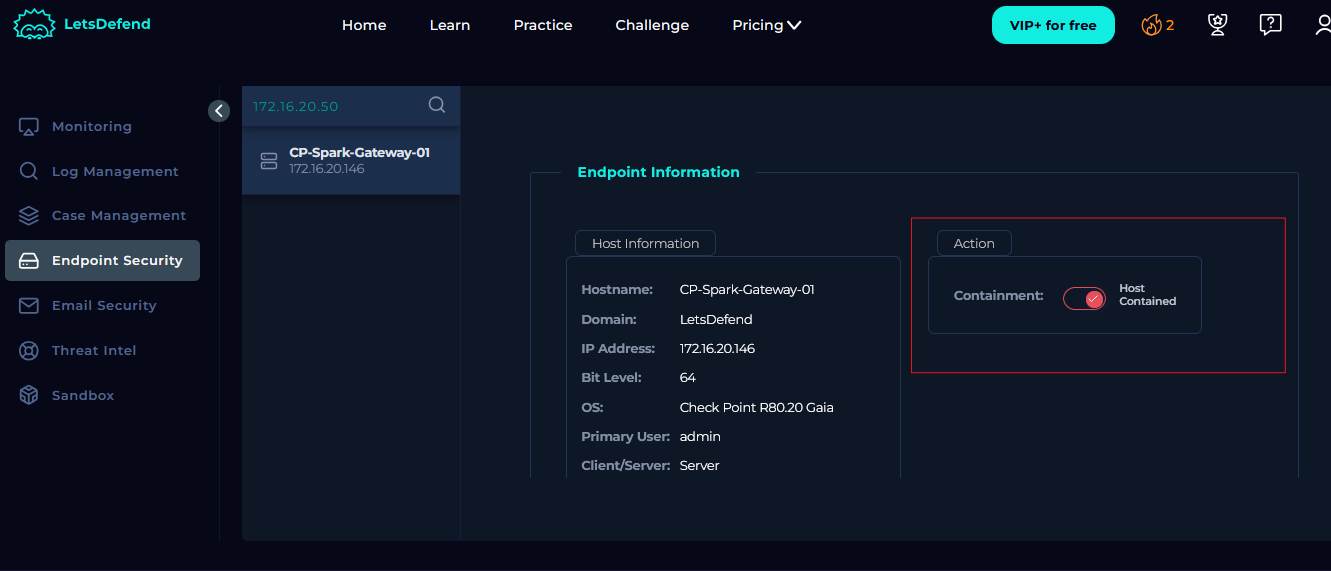
المعالجة هي مكون أساسي لاستراتيجية أمن سيبراني قوية. وهي تتضمن إصلاح الثغرات ومعالجة المشكلات الأمنية لمنع الاستغلال، وحماية البيانات، والحفاظ على العمليات، والامتثال للوائح، مما يساهم في النهاية في منظمة أكثر أمانًا ومرونة. لمعالجة ومنع حدوث ذلك مرة أخرى في المستقبل، يجب اتخاذ الخطوات التالية؛






