
 #1
أدوات لإدارة ومشاركة ودمج مؤشرات الاختراق (IOCs) في الدفاعات الأمنية.
موصى به من Kitploit
 habibkaratas/sorry-ransomware-analysis
عذرًا، مؤشرات الاختراق (IOCs) الخاصة ببرنامج الفدية Sorry (.sorry)، وقواعد YARA، والتحليل الجنائي - حملة CVE-2026-41940 الخاصة بـ cPanel
 infostealers-stats/credential-and-breach-monitoring
يقدّم هذا المستودع مقارنة عملية لخدمات استخبارات الاختراقات ومراقبة الويب المظلم وكشف التعرض للهوية، مع التركيز على العوامل المهمة في سير العمل…
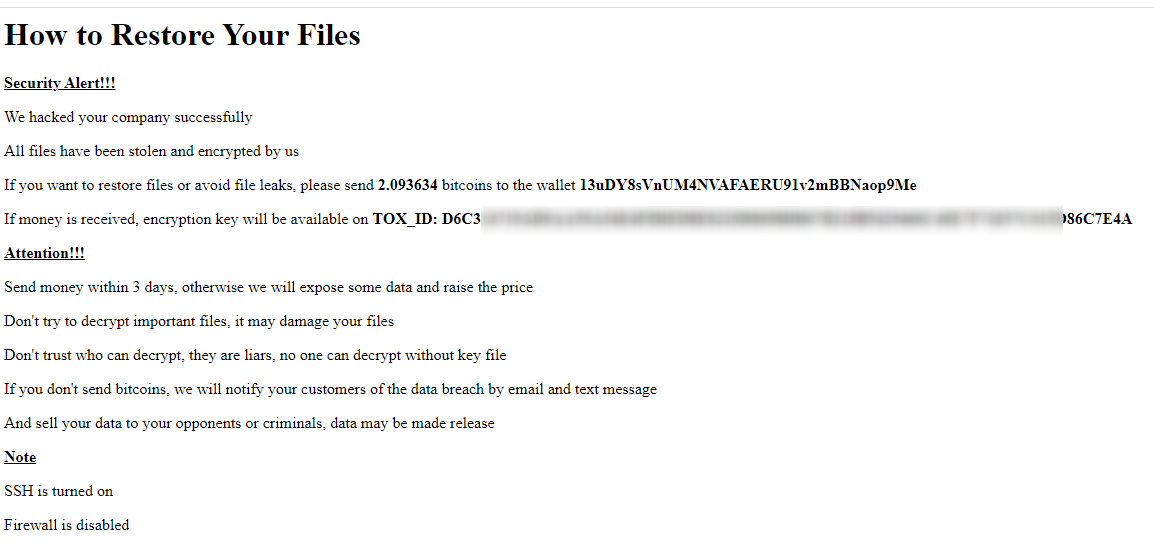 soufianetahiri/esxi_ransomware_bitcoinwallets
ESXi هجمات الفدية شبه الآلية على محافظ البيتكوين
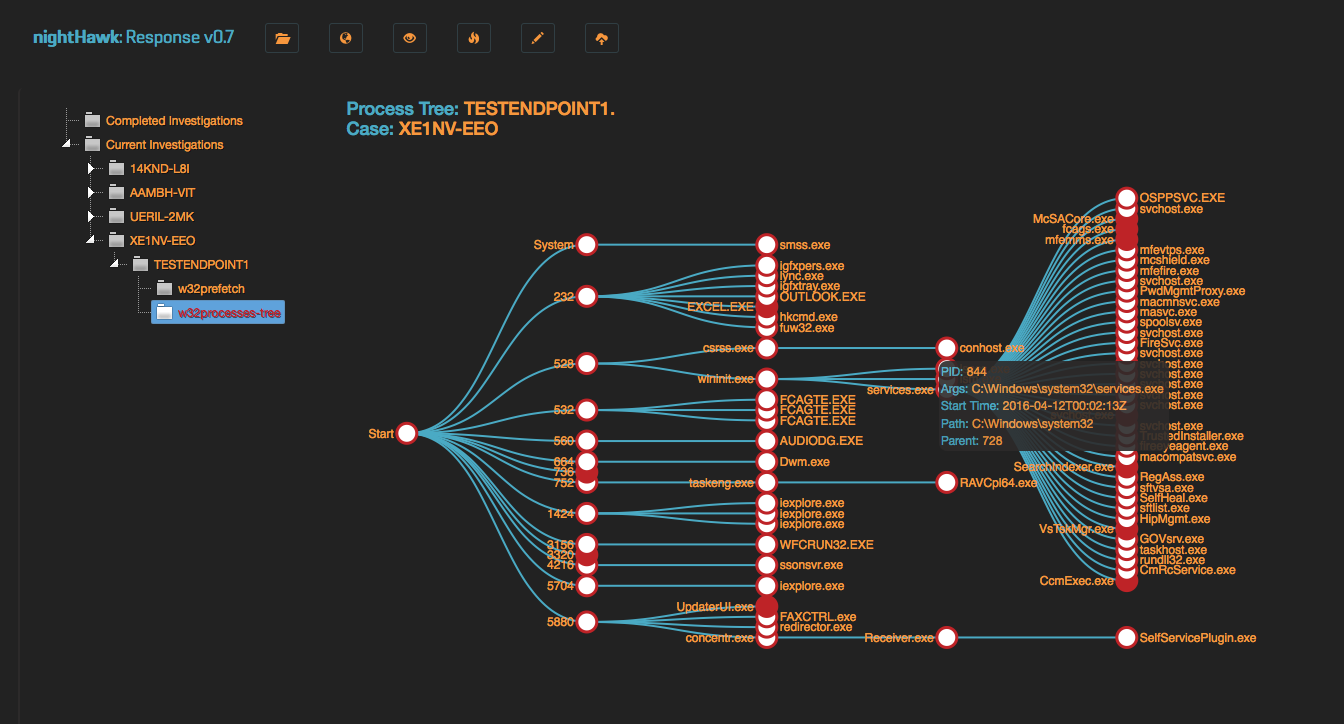 biggiesmallsag/nighthawkresponse
إطار عمل الطب الشرعي للاستجابة للحوادث
 expel-io/expel-intel
هذا هو موطن فريق Expel للاستخبارات. هنا، سنشارك مؤشرات الاختراق (IOCs) وغيرها من المعلومات التي إما لا تكون مناسبة لوضعها في وسائل أخرى أو تكون…
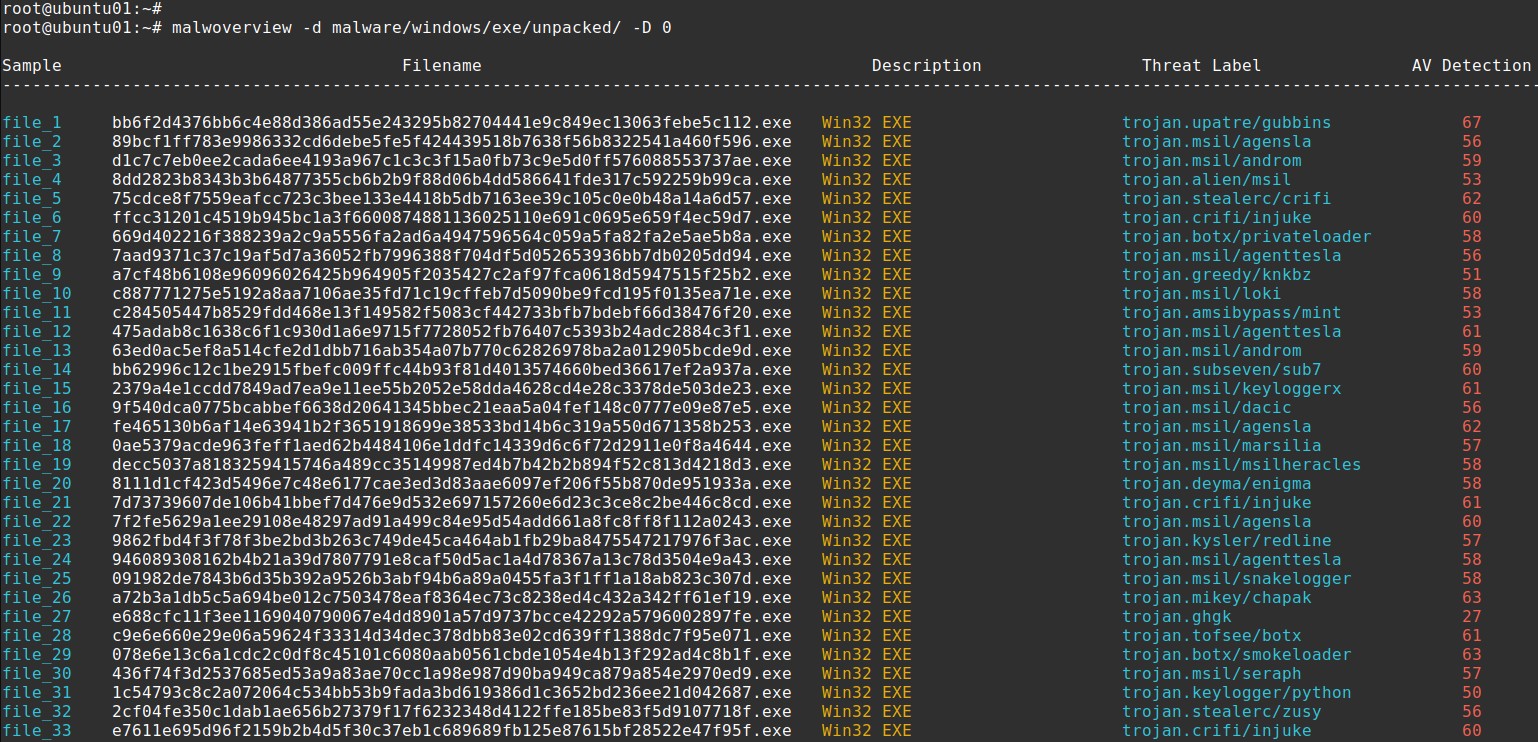 alexandreborges/malwoverview
Malwoverview هي أداة استجابة أولية لصيد التهديدات عبر VirusTotal وHybrid Analysis وURLHaus وPolyswarm وMalshare وAlien Vault وMalpedia وMalware…
 microsoft/msticpy
مايكروسوفت أدوات الأمن الاستخباراتية للتهديدات
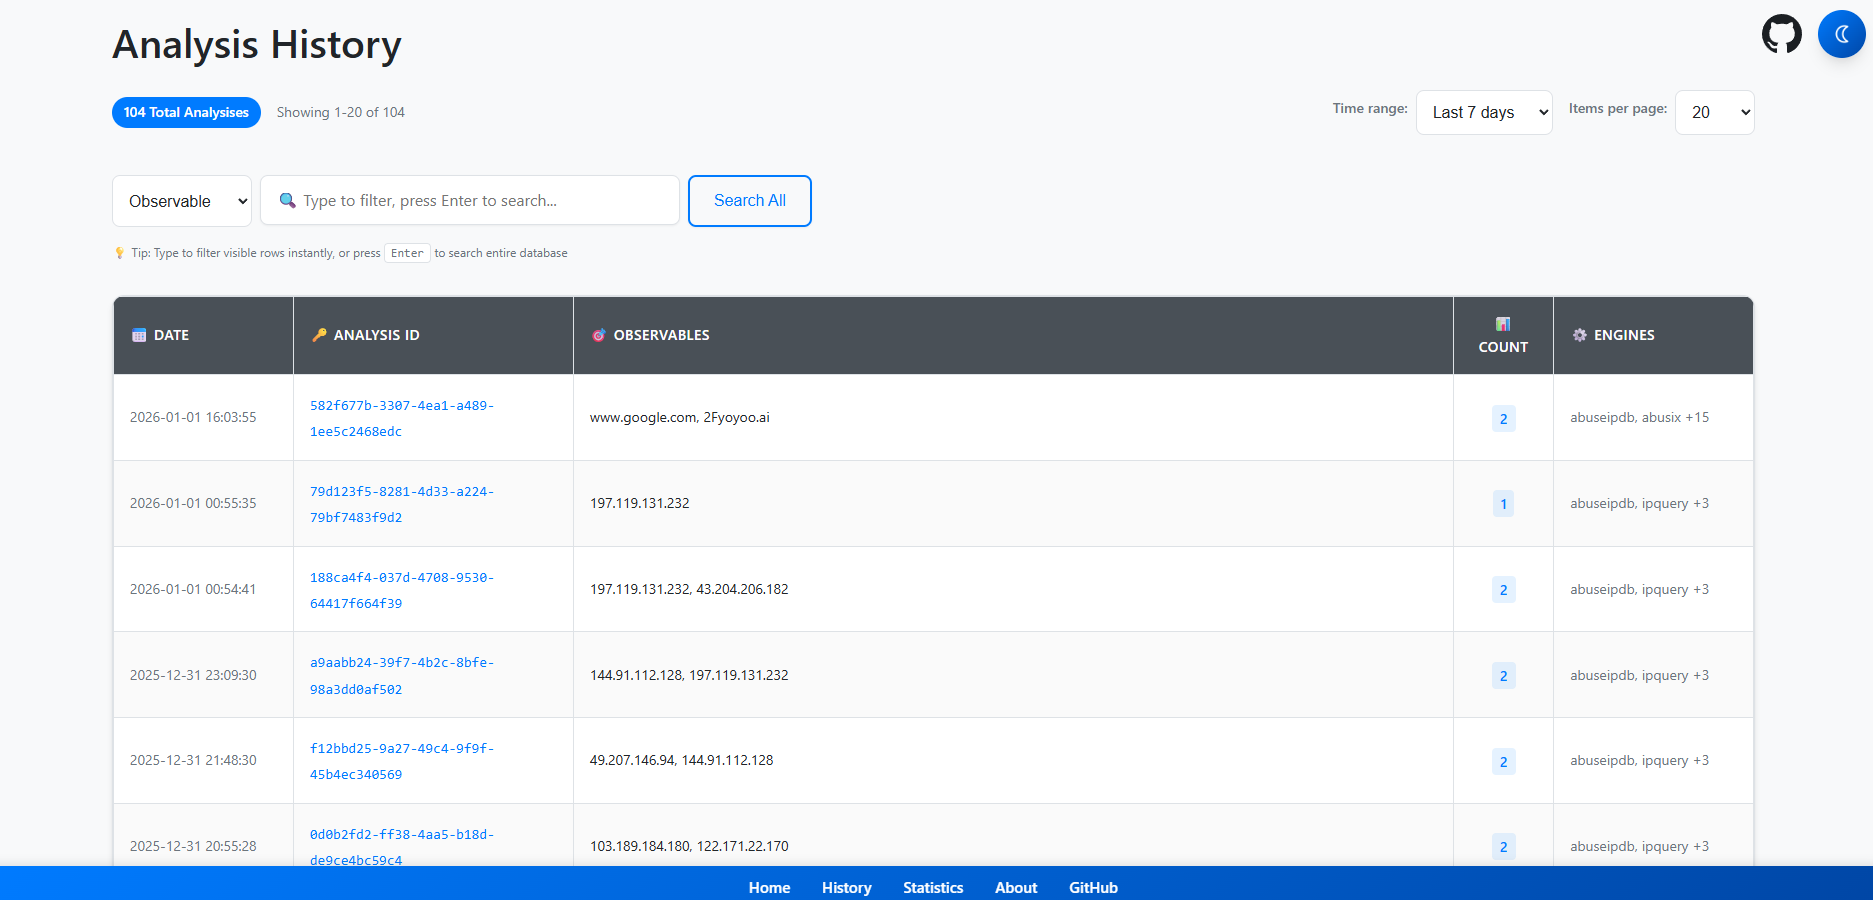 stanfrbd/cyberbro
تطبيق بسيط يستخرج مؤشرات الاختراق (IoCs) الخاصة بك من المدخلات غير المنظمة ويتحقق من سمعتها باستخدام خدمات CTI متعددة.
 montysecurity/c2-tracker
تغذية حية لخوادم C2 والأدوات والشبكات الروبوتية
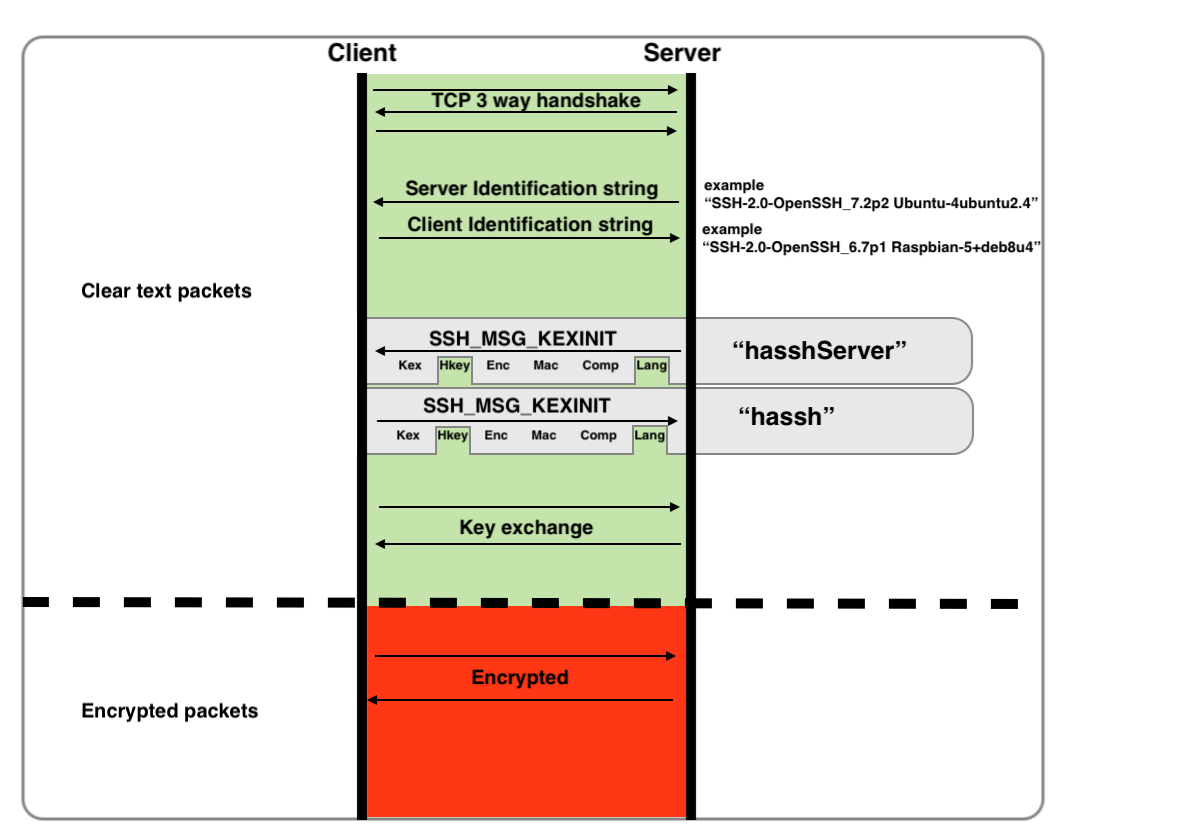 salesforce/hassh
HASSH هو معيار لبصمات الشبكات يمكن استخدامه لتحديد تطبيقات SSH الخاصة بالعميل والخادم. يمكن تخزين البصمات والبحث عنها ومشاركتها بسهولة في شكل بصمة…
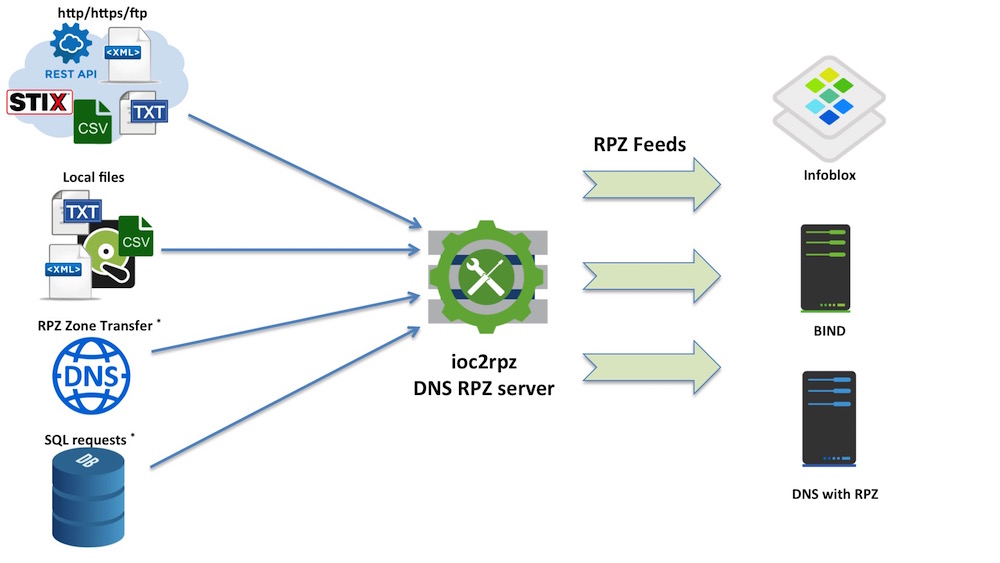 homas/ioc2rpz
ioc2rpz هو المكان الذي يلتقي فيه استخبارات التهديدات مع DNS.
 cyberdudebivash/cyberdudebivash-cisco-asyncos-cve-2025-20393-scanner
تساعد هذه الأداة في تحديد التعرض لـ CVE-2025-20393 من خلال التحقق من وجود منافذ TCP/6025 مفتوحة، وواجهات Spam Quarantine المستجيبة، ومؤشرات ما بعد…
 tracehound/tracehound
ضوابط أمنية تشغيلية بضمانات جنائية
 0x4d31/honeypot-data
مجموعات بيانات المصائد العسلية العامة وتقارير الرصد مع بيانات بصمات HTTP/TLS (JA3/JA4)، وعناوين IP مصدرية مستعارة الأسماء، وتحليلات محاولات…
 inquest/yara-rules
مجموعة من قواعد YARA لاصطياد البرمجيات الخبيثة، ومستندات Office الخبيثة، وآثار الاستغلال، مع مراجع إلى العينات والكتابات البحثية.
 techupdate24/fortimail-zero-day-cve-2026-104286
دليل شامل وسير عمل لدمج سبرنتات Agile مع خطوط أنابيب DevOps CI/CD.
 neo23x0/signature-base
قاعدة بيانات توقيعات YARA ومؤشرات الاختراق (IOC) للماسحات الضوئية والأدوات الخاصة بي
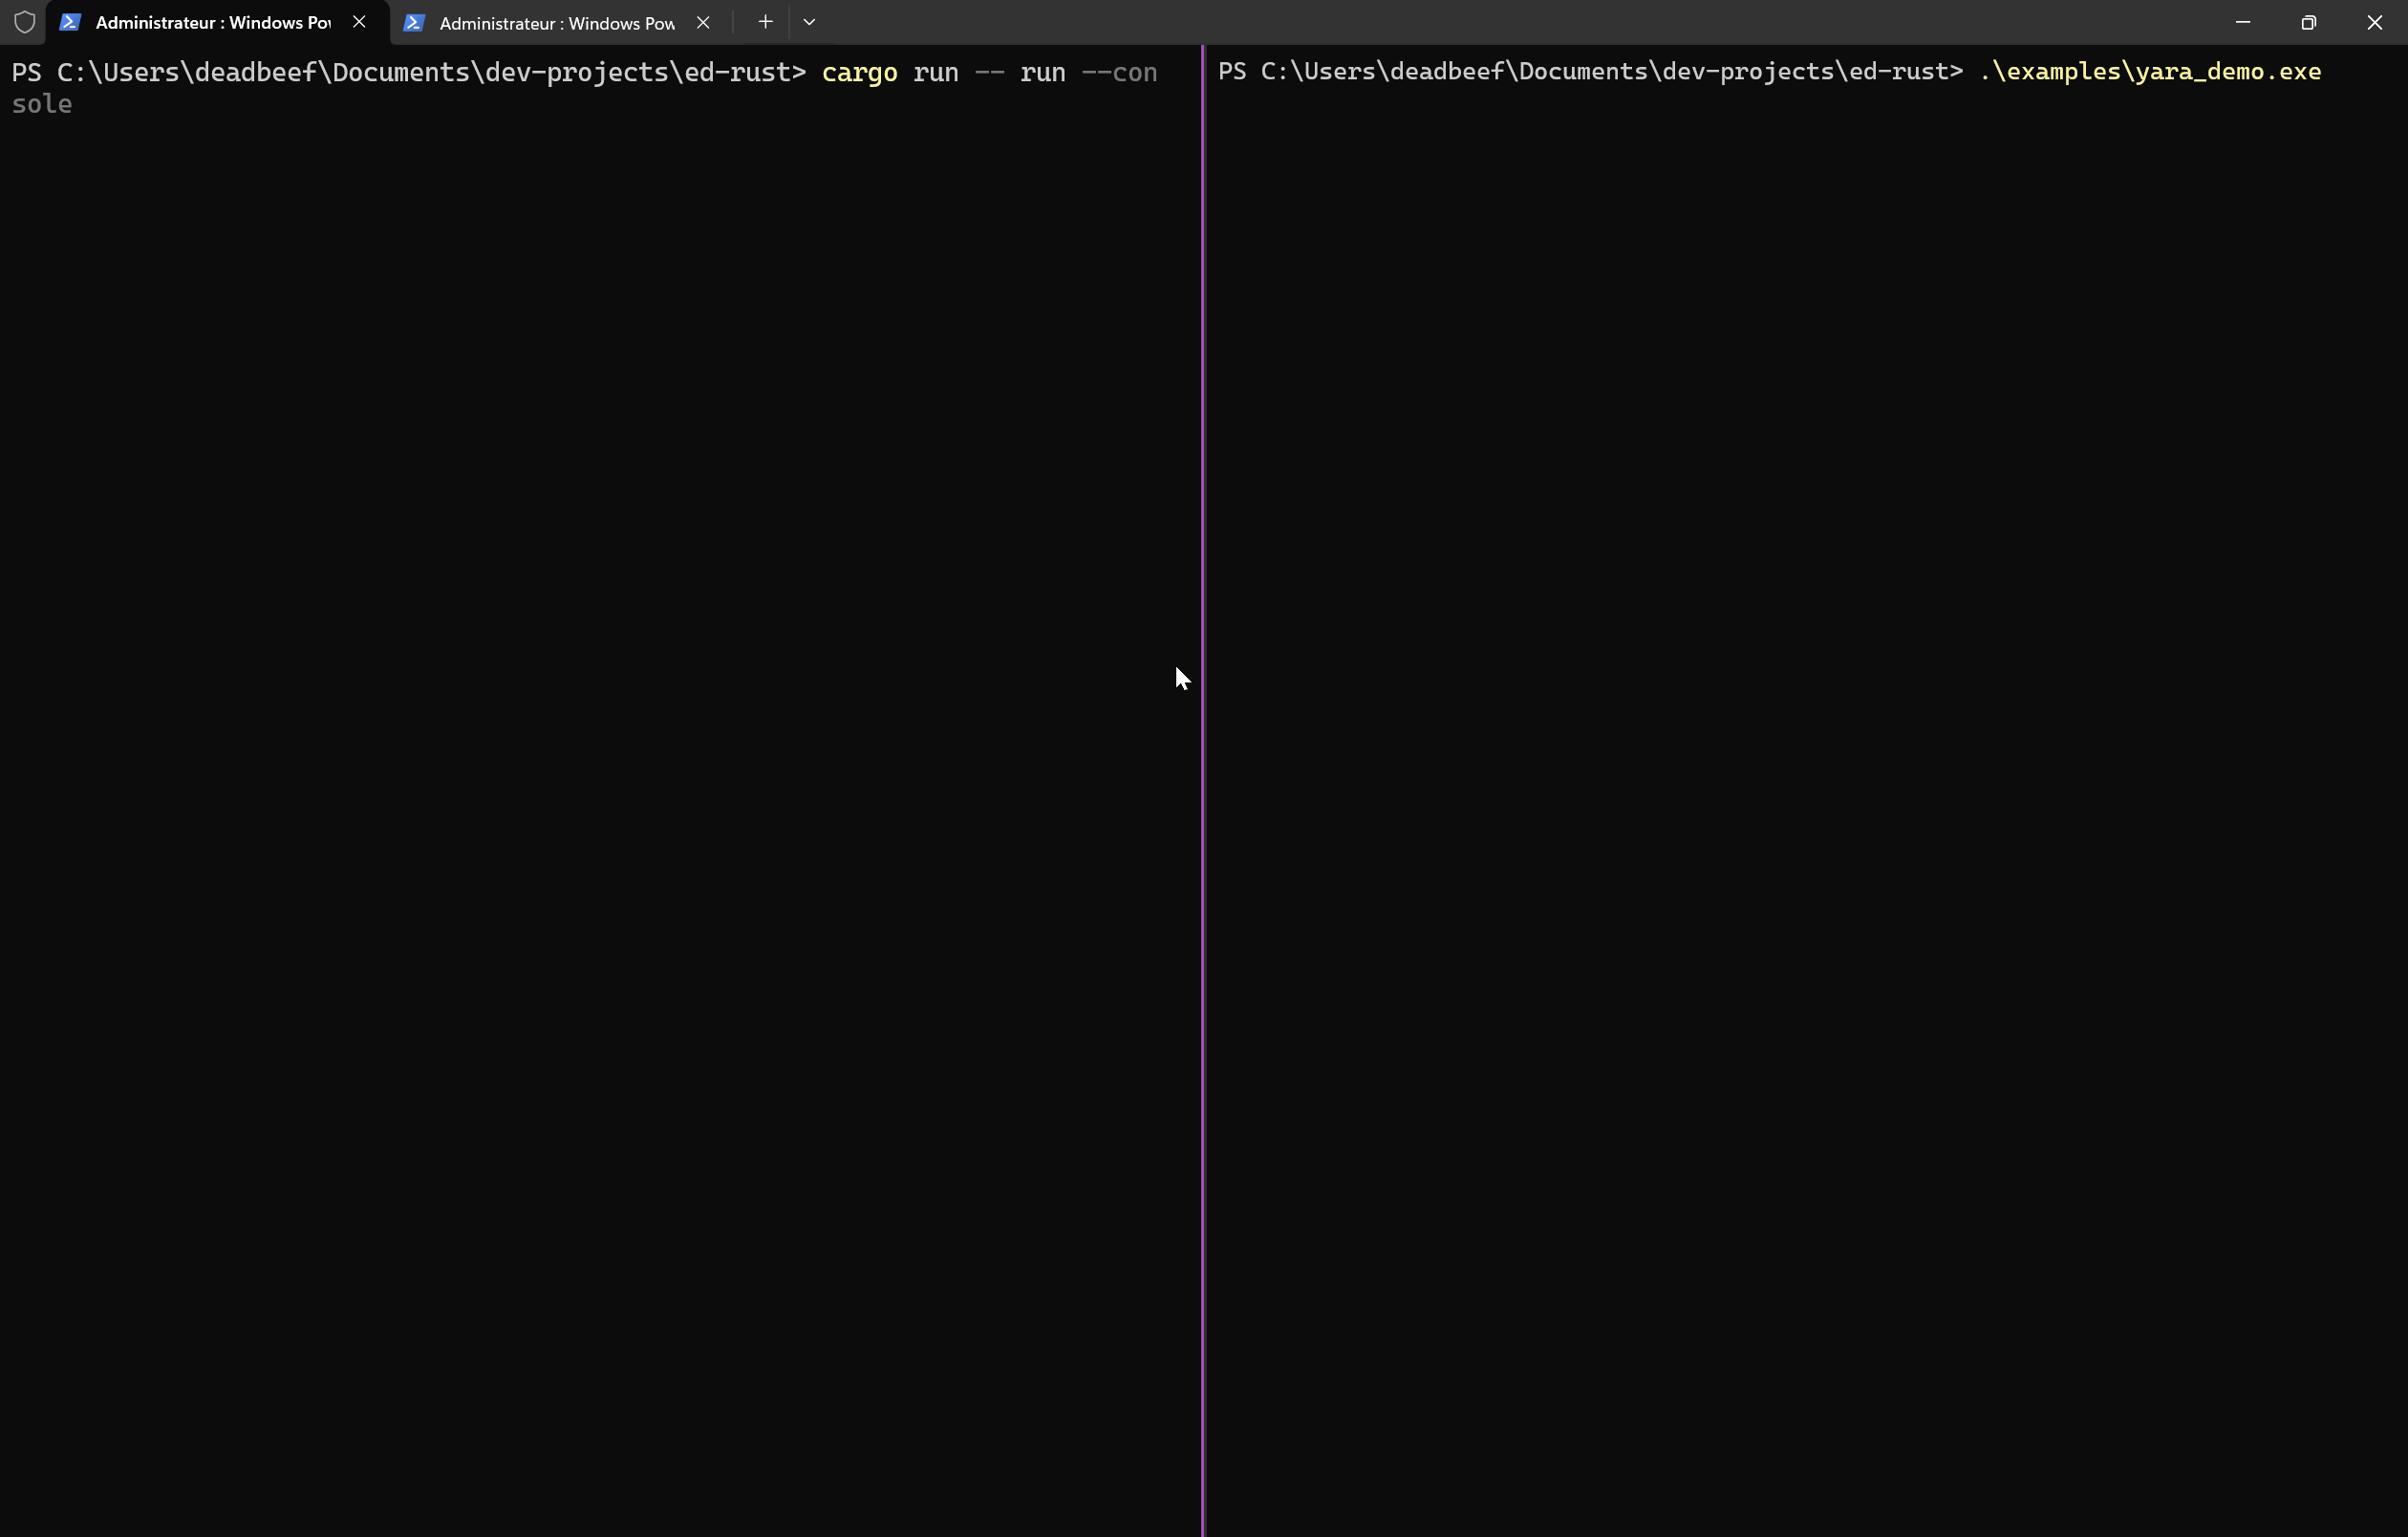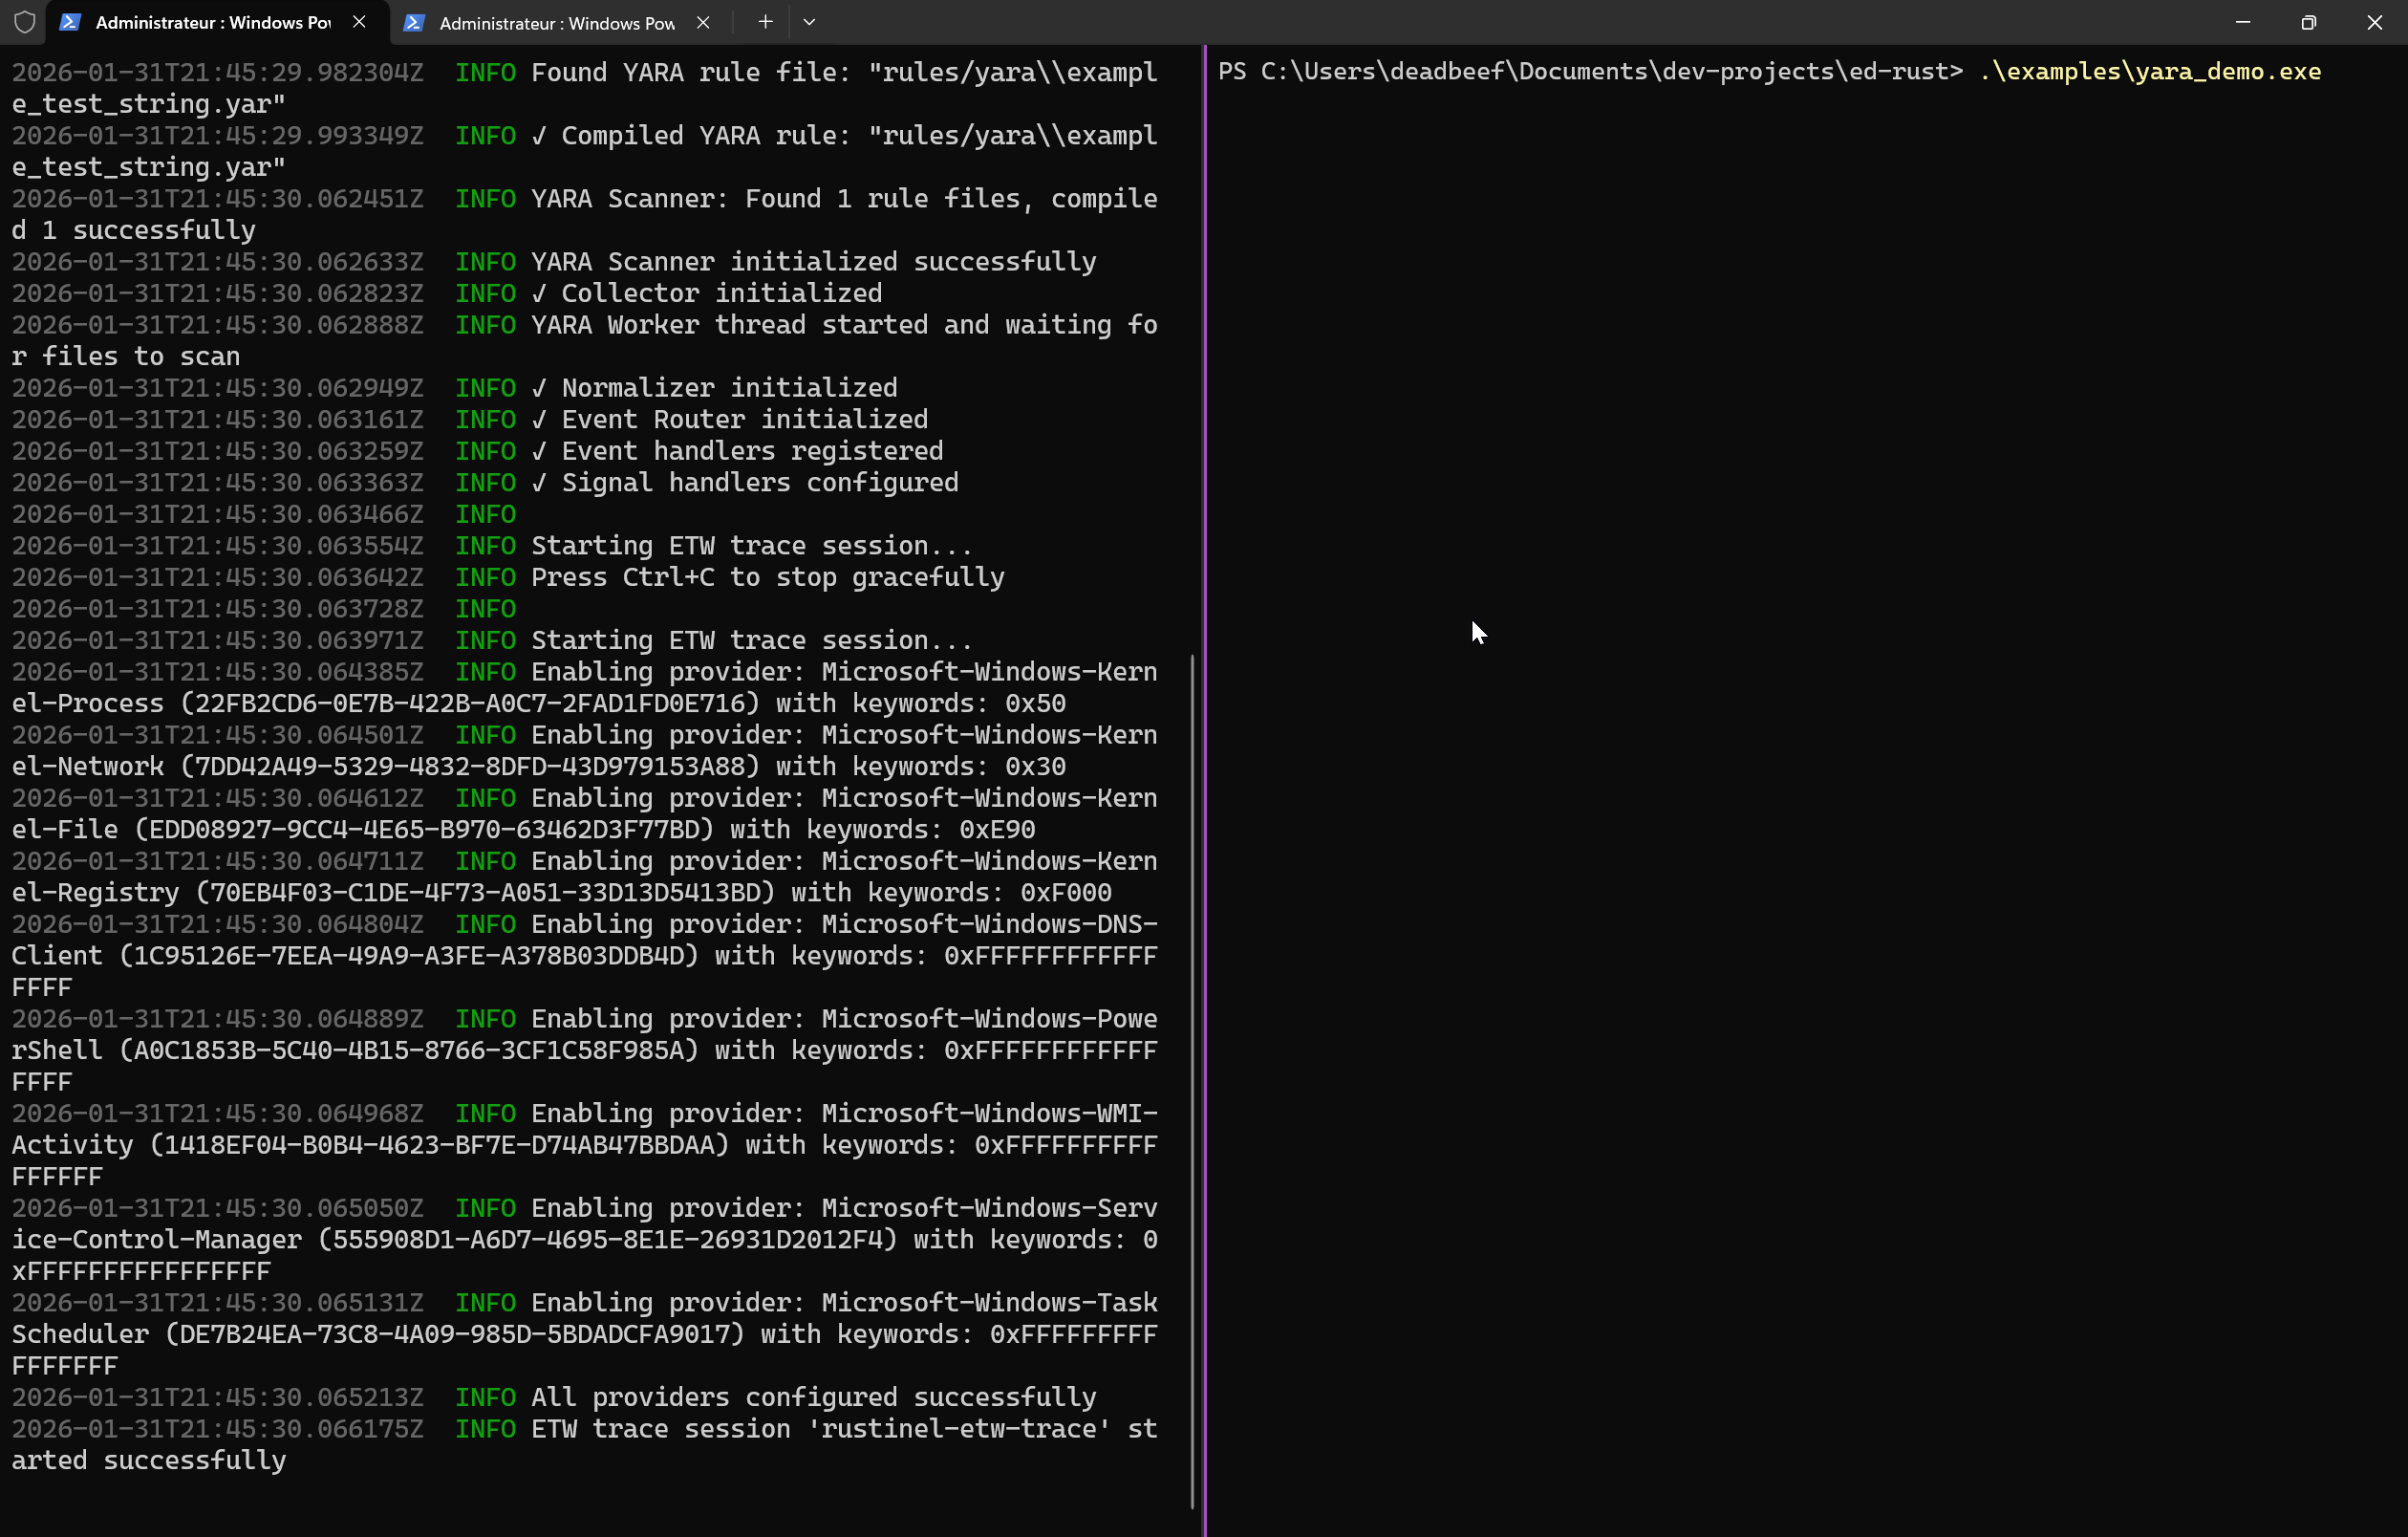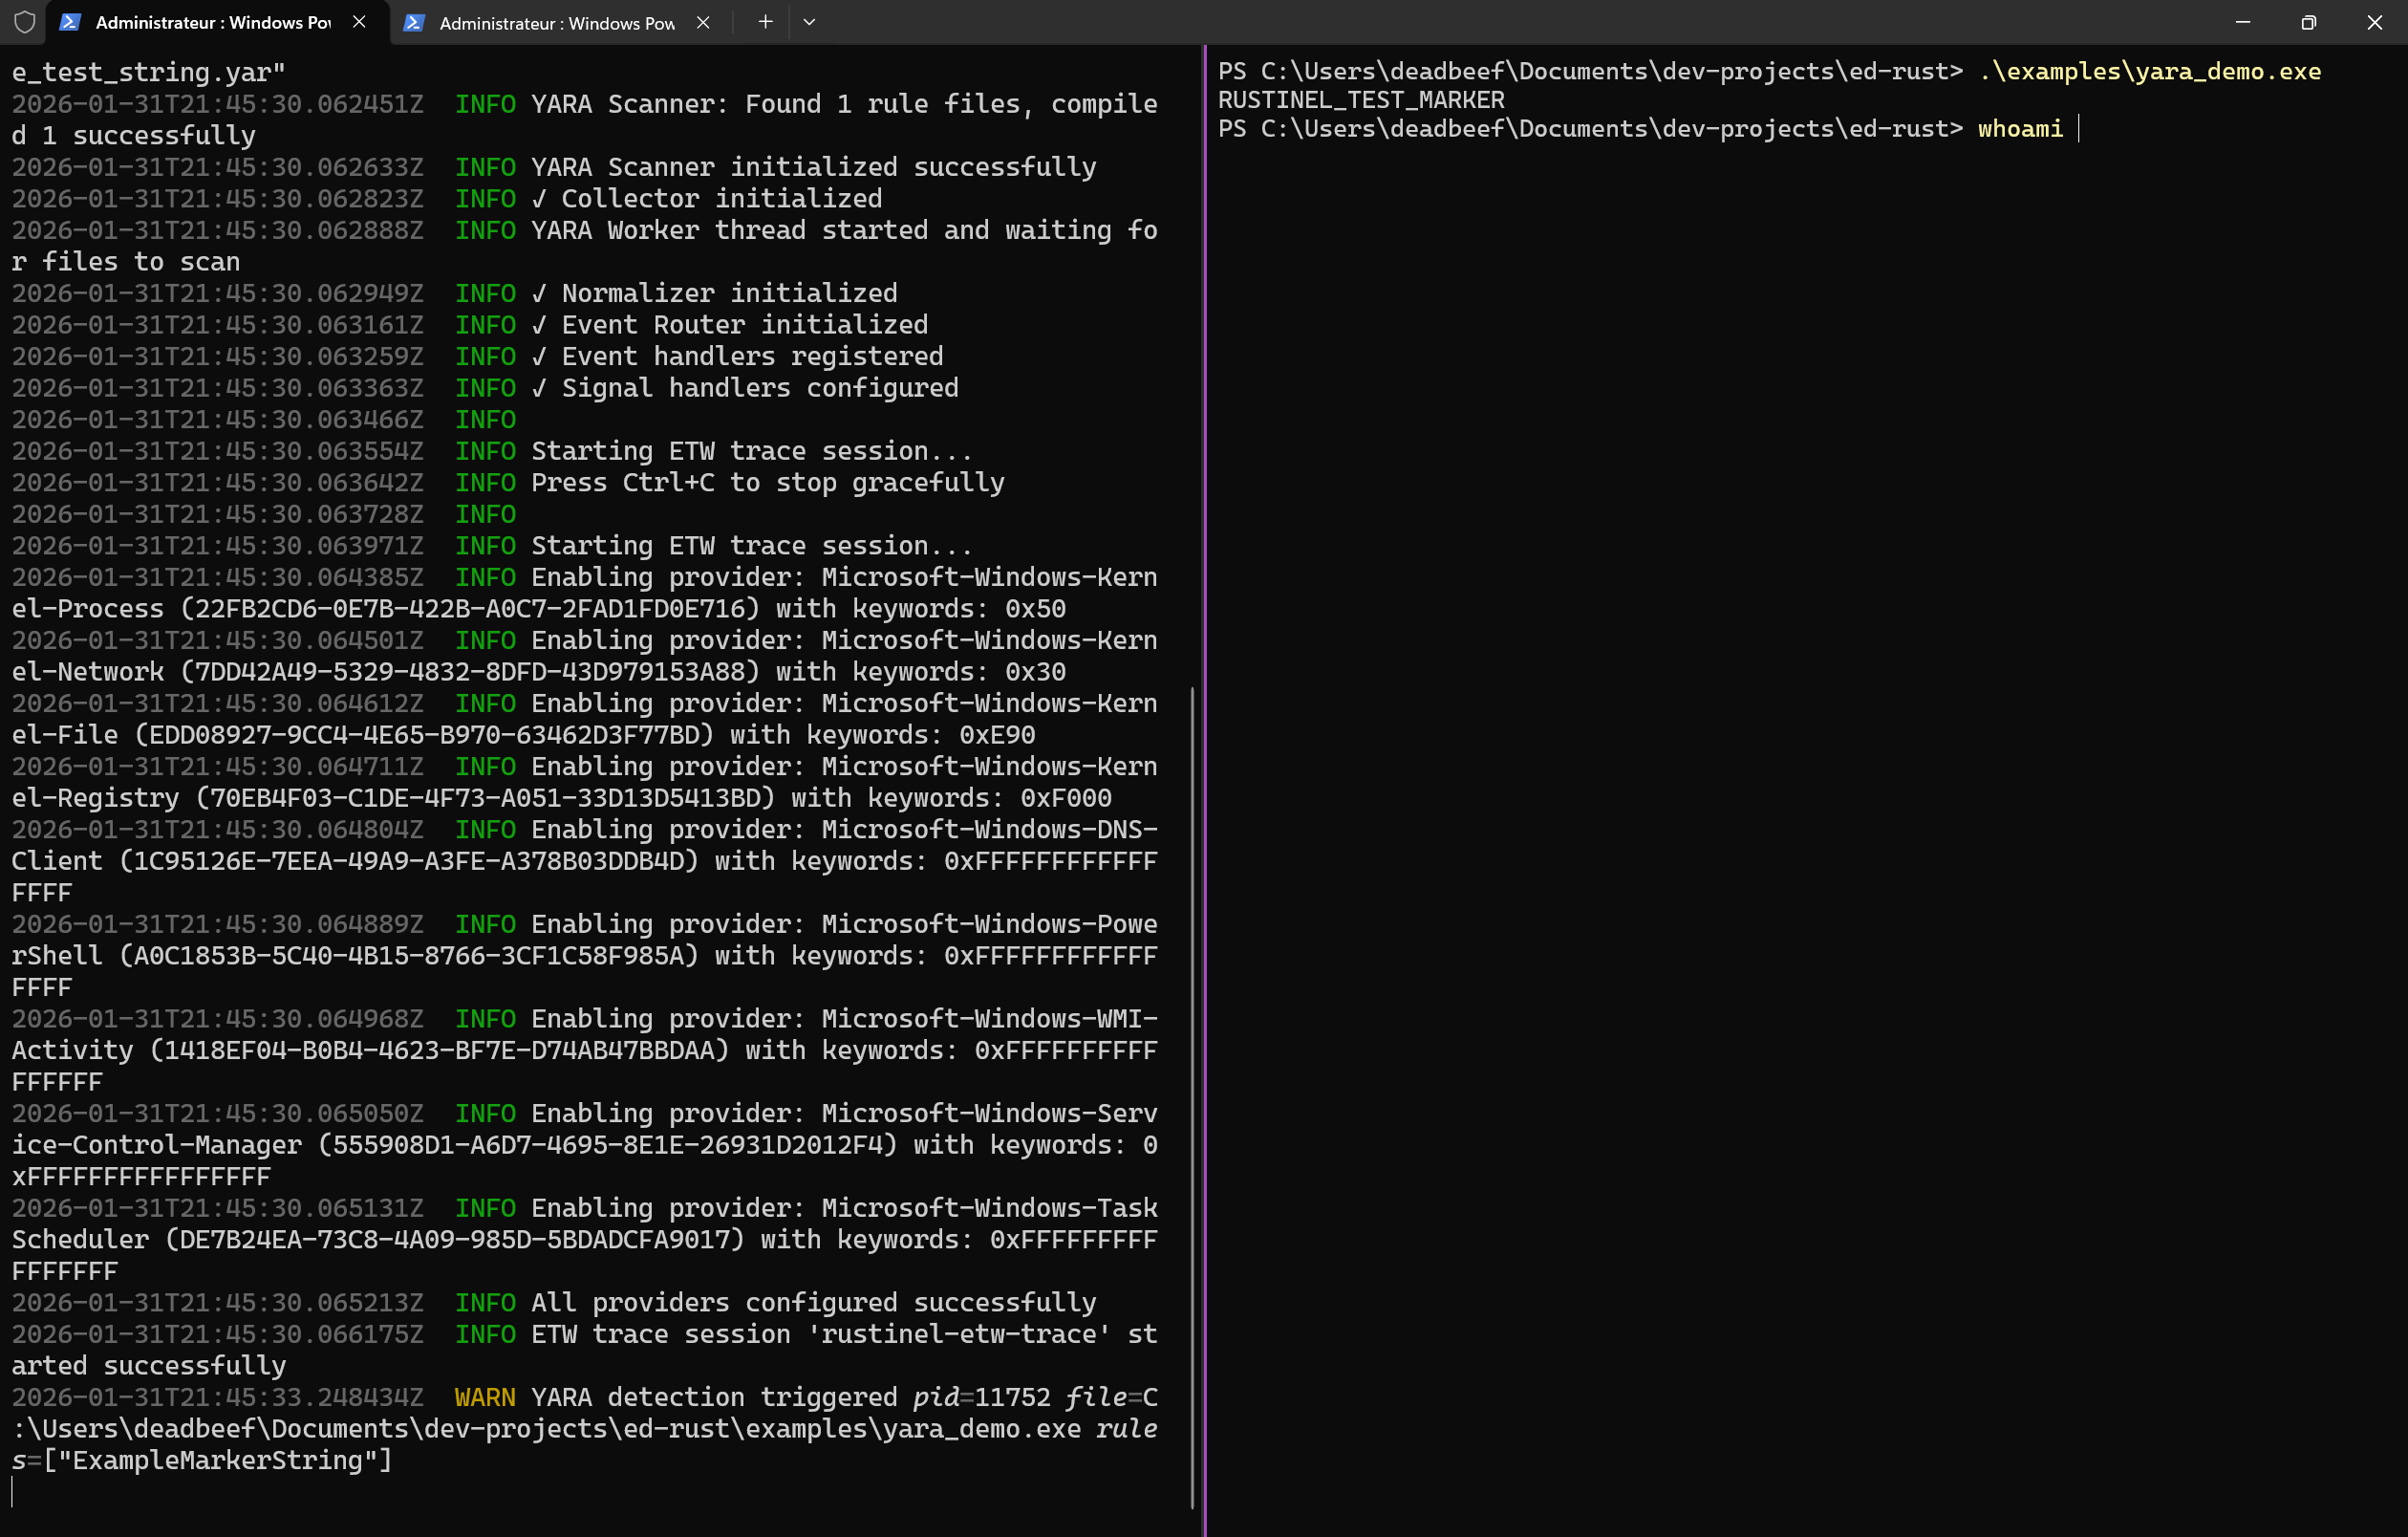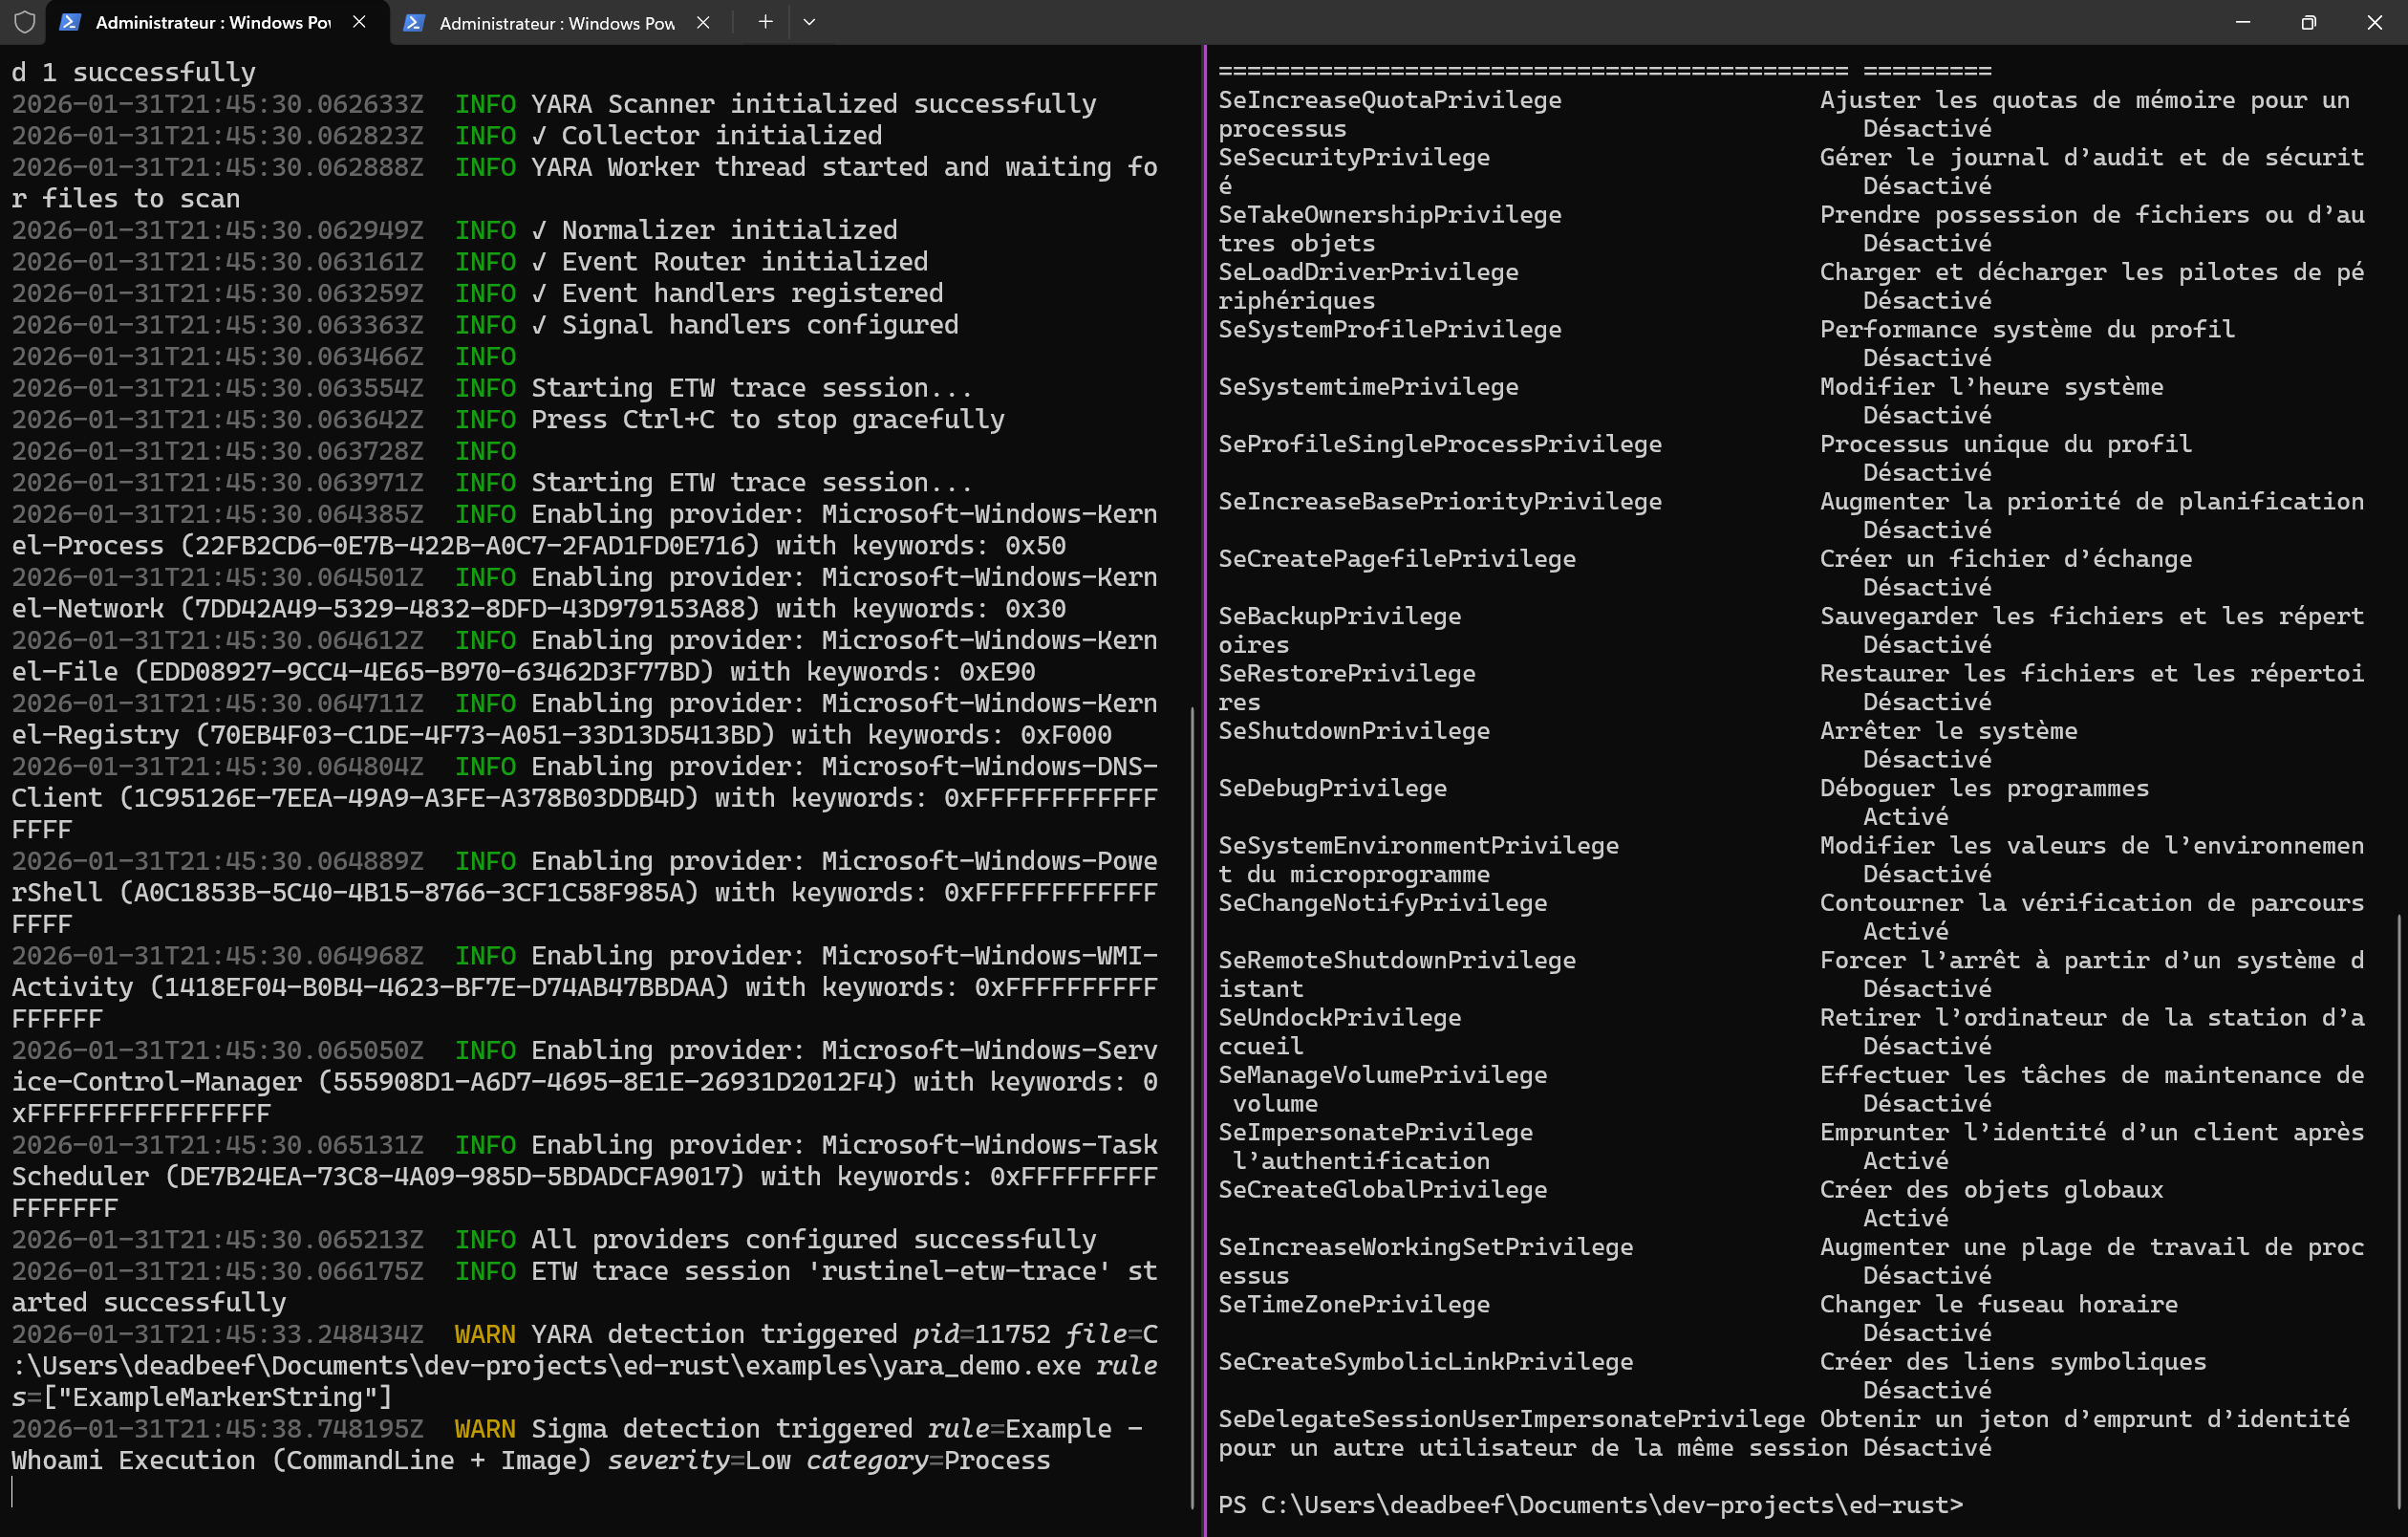 karib0u/rustinel
كشف نقاط النهاية لأنظمة Windows وLinux وmacOS. قواعد Sigma وYARA وIOC على القياس عن بُعد الأصلي. مكتوب بلغة Rust. لا يتطلب حسابًا سحابيًا.







