
 #1
أدوات لإدارة ومشاركة ودمج مؤشرات الاختراق (IOCs) في الدفاعات الأمنية.
موصى به من Kitploit

 deepfield/public-research
بحث عن بوتنتات هجمات حجب الخدمة ومؤشرات الاختراق من فريق الاستجابة للطوارئ في نوكيا ديبفيلد
 v-pun215/tourmaline
ملاحظات الهندسة العكسية، والمصدر بعد إزالة التشويش، ومؤشرات الاختراق، وقواعد YARA الخاصة ببرمجية Tourmaline ClickFix Python RAT، والتي تغطي نفق DNS…
 kavan00/android-projector-c2-malware
تفكيك شبكة C2 لـ beamers الصينية - SilentSDK-Analysis
 abdaullahag/threatlens
أداة Python CLI لتحليل مؤشرات الاختراق (IOC) بسرعة (عناوين IP، النطاقات، ثغرات CVE) باستخدام 6 واجهات برمجة تطبيقات مجانية للاستخبارات حول التهديدات.…
 karim852/kage-dfir-toolkit
وحدة تحكم فرز DFIR لمضيف Windows تسلسل جمع الأدلة، والجداول الزمنية المرتبطة بـ Sigma، وفحوصات YARA، وفحص المقابس والحسابات، وإثراء المؤشرات، ودرجة…
 ethan-andrews/threatintel-aggregator
منصة استخبارات التهديدات ذاتية الاستضافة — تجميع التغذيات، والفرز بالذكاء الاصطناعي، وتغطية MITRE ATT&CK، وهندسة الكشف المتكاملة مع Sentinel. تعمل…
 intelowlproject/intelowl
منصة استخبارات تهديدات قابلة للتوسع تُثري المؤشرات والملفات باستخدام أكثر من 200 محلل، مع واجهة مستخدم رسومية مدمجة، وواجهة REST API، وسير عمل آلي…
 opencti-platform/connectors
مجموعة من موصلات OpenCTI التي تستقبل وتزامن استخبارات التهديدات ومؤشرات الاختراق وبيانات CTI من مصادر خارجية مثل MISP وMITRE ATT&CK إلى المنصة.
 asmitdesai/ubuntils
Python CLI/TUI for forensic triage of Ubuntu systems — detects and remediates persistence mechanisms with artifact collection, timeline correlation,…
 doctorwebltd/malware-iocs
مؤشرات اختراق (IOCs) منسّقة من تحقيقات البرمجيات الخبيثة لدى Doctor Web، منشورة لاستخدامها في استخبارات التهديدات وهندسة الكشف والاستجابة للحوادث.
 fazmin/cve-intel
Local security intelligence for CVE triage - 40 data sources and 41 tools, risk scores and an MCP server for AI agents, all in native Rust. Private…
 svdwi/bluebox
منصة استخبارات تهديدات مفتوحة المصدر لتحليل البرمجيات الخبيثة والمؤشرات القابلة للملاحظة. تُثري عناوين IP والنطاقات وروابط URL والتجزئات (hashes)…
 forrest-orr/moneta
Moneta هي أداة تحليل ذاكرة مباشر في وضع المستخدم لنظام Windows بقدرتها على اكتشاف مؤشرات الاختراق (IOCs) الخاصة بالبرامج الضارة.
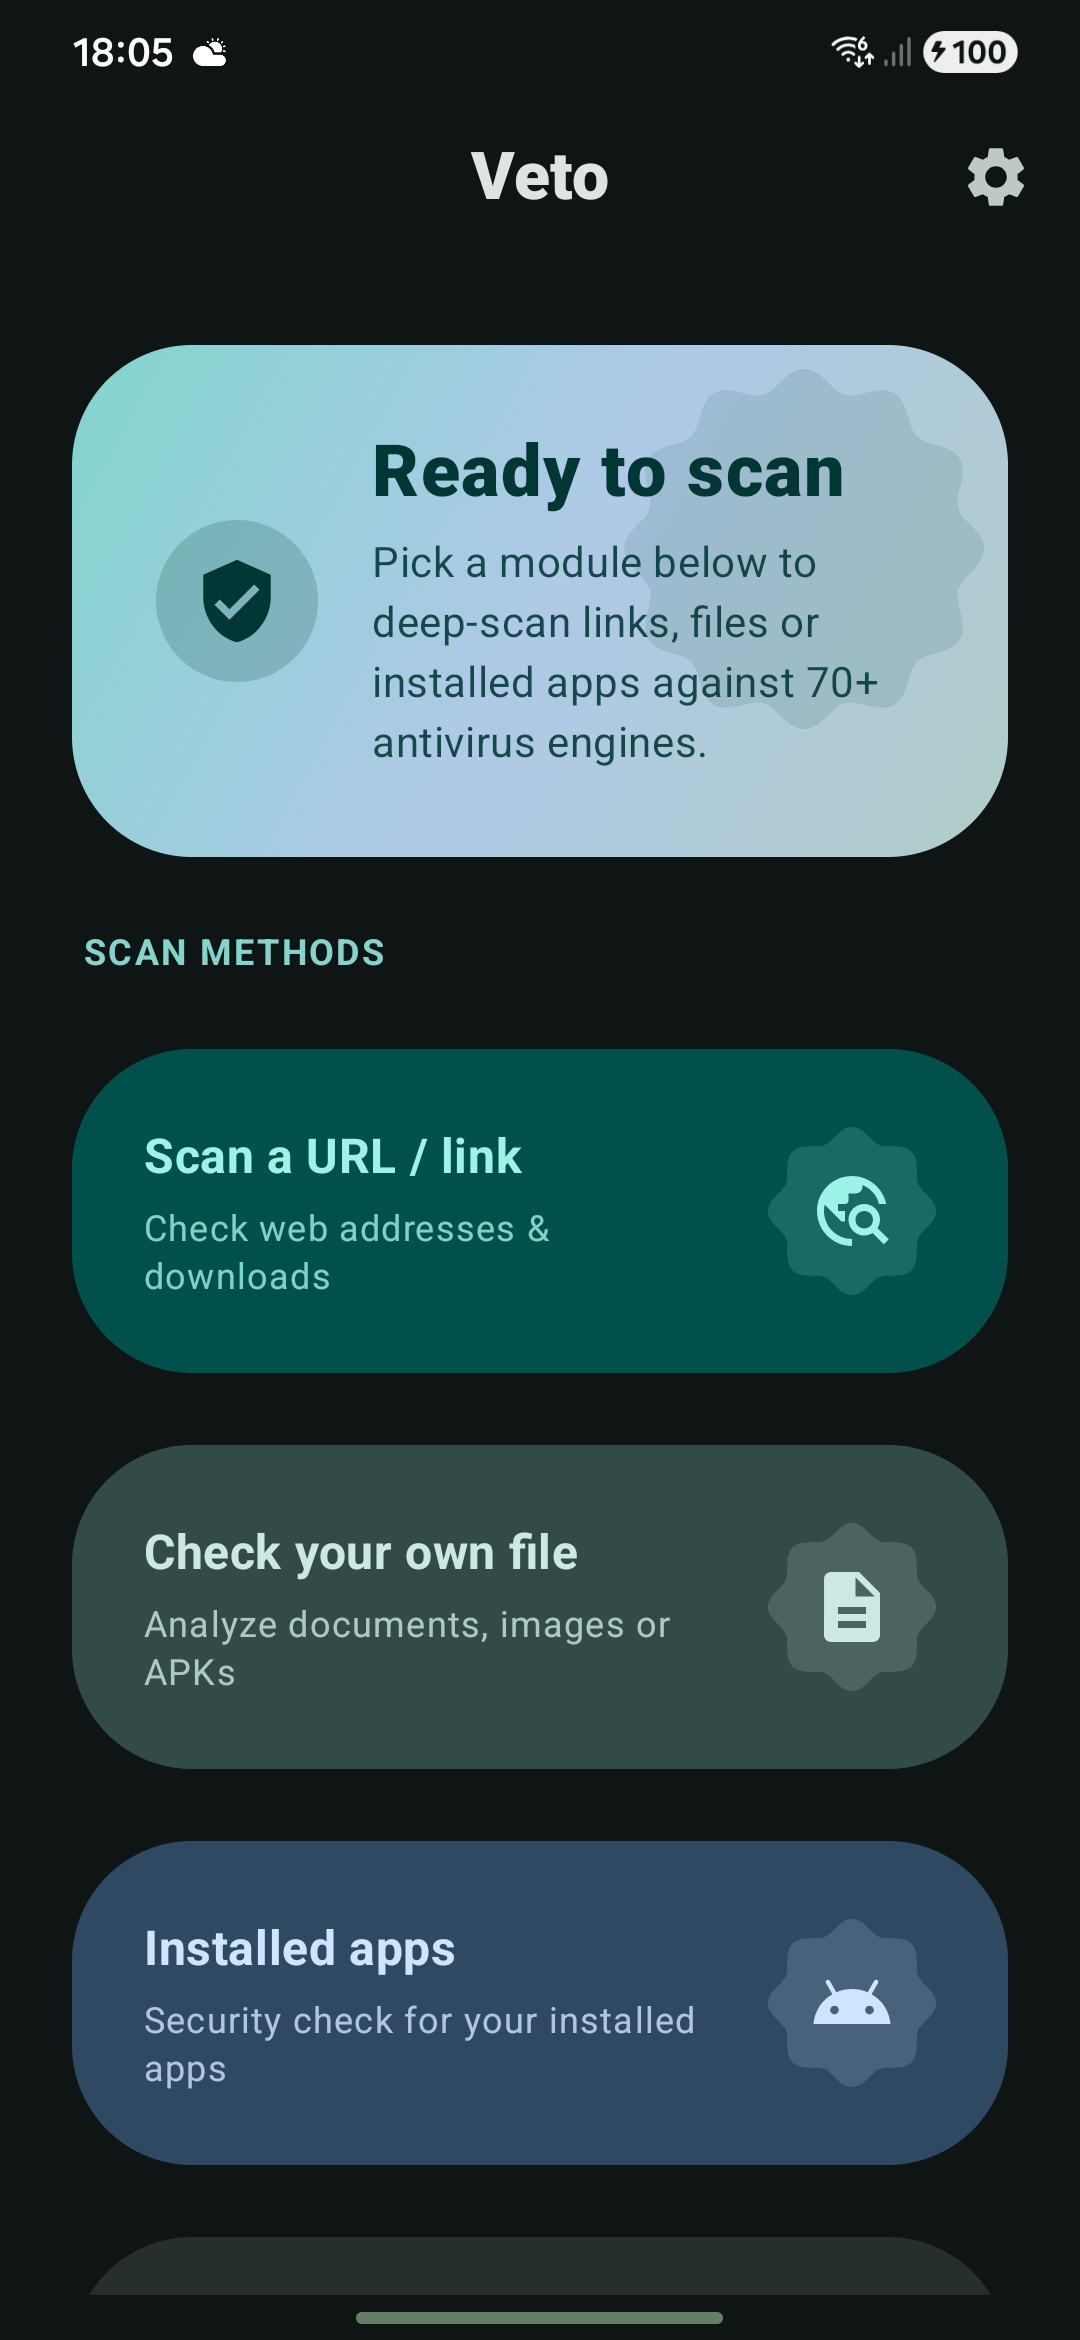 professorquantumuniverse/veto
عميل أندرويد مفتوح المصدر لـ VirusTotal. امسح الملفات وعناوين URL والتطبيقات المثبتة مقابل أكثر من 70 محركًا لمكافحة الفيروسات. اعرض تقارير مفصلة…
 soteria-security/hafnium-ioc
برنامج PowerShell النصي لتحديد مؤشرات استغلال الثغرات CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, و CVE-2021-26865

 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
 mthcht/awesome-lists
مستودع منسّق لموجزات استخبارات التهديدات، وقوائم مؤشرات الاختراق (IoC)، وقواعد YARA، ومراجع أدوات التحقيق الرقمي والاستجابة للحوادث (DFIR) لدعم الكشف…
 opencve/opencve
تجميع وتصفية وتتبع CVEs من مصادر متعددة مع التعاون الجماعي ولوحات البيانات المخصصة والتنبيهات والتحليل المدعوم بالذكاء الاصطناعي لذكاء الثغرات…







