#1
 stintel/vallumd
مركزة أو توزيع قوائم الحظر الخاصة بـ IPset
 0xkirisame/spica
كاشف روتكيت لينكس يعتمد على eBPF باستخدام تحليل متعدد القنوات عبر الرؤى (sched_switch, NMI, /proc) لكشف DKOM والتلاعب بنقاط التتبع وإخفاء العمليات مع…
 sleuthco/clawshield-public
وكيل أمني لوكلاء الذكاء الاصطناعي. يفحص كل رسالة بحثًا عن حقن الأوامر (prompt injection)، والمعلومات الشخصية القابلة للتعريف (PII)، والأسرار. دفاع…
 7h3ram/flowinspect
أداة فحص الشبكة
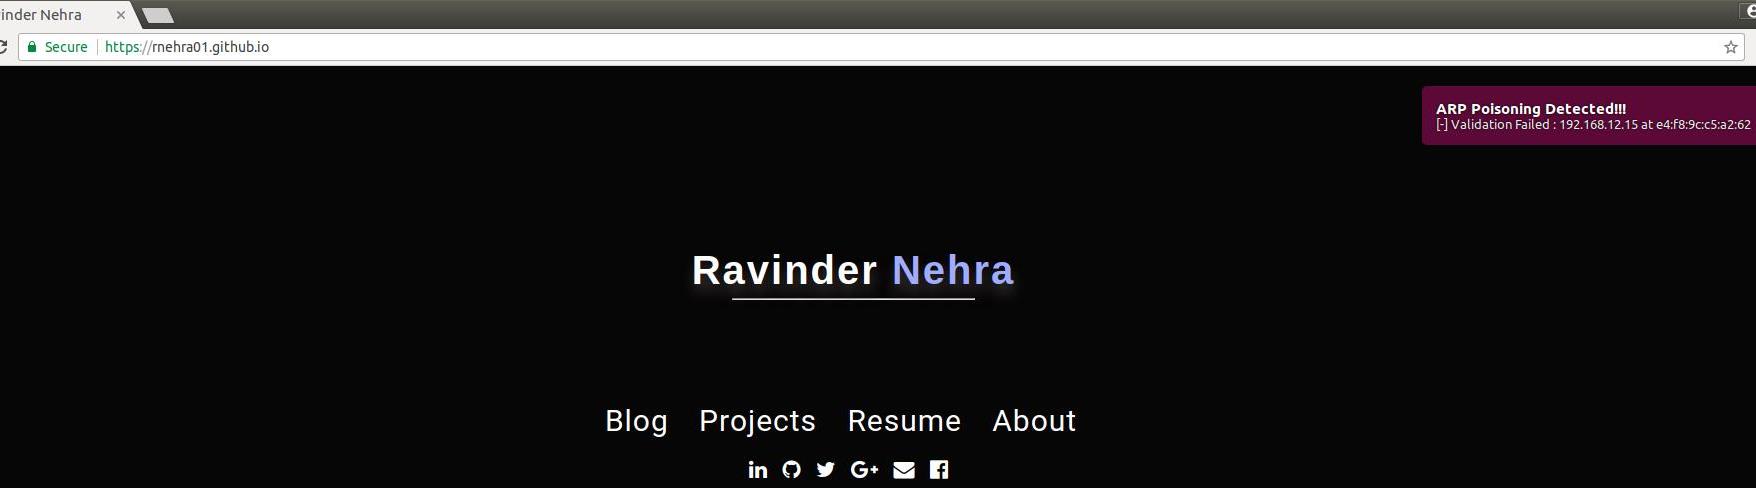 rnehra01/arp-validator
أداة أمنية لكشف هجمات تسميم ARP
 nicholasadamou/minipwner
نص برمجي لتكوين جهاز TP-Link MR3040 الذي يعمل بنظام OpenWRT ليصبح "dropbox" بسيطًا وقويًا لاختبار الاختراق.
 malwaretech/log4jtools
أدوات للتحقيق في Log4j CVE-2021-44228
 haidang-infosec/phantom-grid
نظام دفاع نشط مدعوم بـ eBPF يحوّل خادم Linux الخاص بك إلى فخ عسل خادع. يتميز بإعادة توجيه حركة المرور الشفافة، وانتحال بصمة نظام التشغيل، ومنع تسرب…
 thelightscope/thelightscope
TheLightScope
 keyboardcrunch/sentinelone-attack-queries
استعلامات مُخطَّطة وفق MITRE ATT&CK لـ SentinelOne Deep Visiblity
 embee-research/yara-detection-rules
قواعد Yara للبرمجيات الخبيثة الحديثة
 connectedlucy/plague
كشوفات افتراضية لـ EDR
 halildeniz/networkassessment
NetworkAssessment: أداة تقييم اختراق الشبكة
 cymmetria/ciscoasa_honeypot
honeypot منخفض التفاعل لمكوّن Cisco ASA، قادر على اكتشاف CVE-2018-0101، وهي ثغرة تسمح بحرمان الخدمة (DoS) وتنفيذ التعليمات البرمجية عن بُعد.
 adibirzu/openclaw-security-monitor
مراقبة أمنية استباقية لنشر OpenClaw. يكتشف ClawHavoc، أداة سرقة AMOS، وCVE-2026-25253، وتسمم الذاكرة، وهجمات سلسلة التوريد.
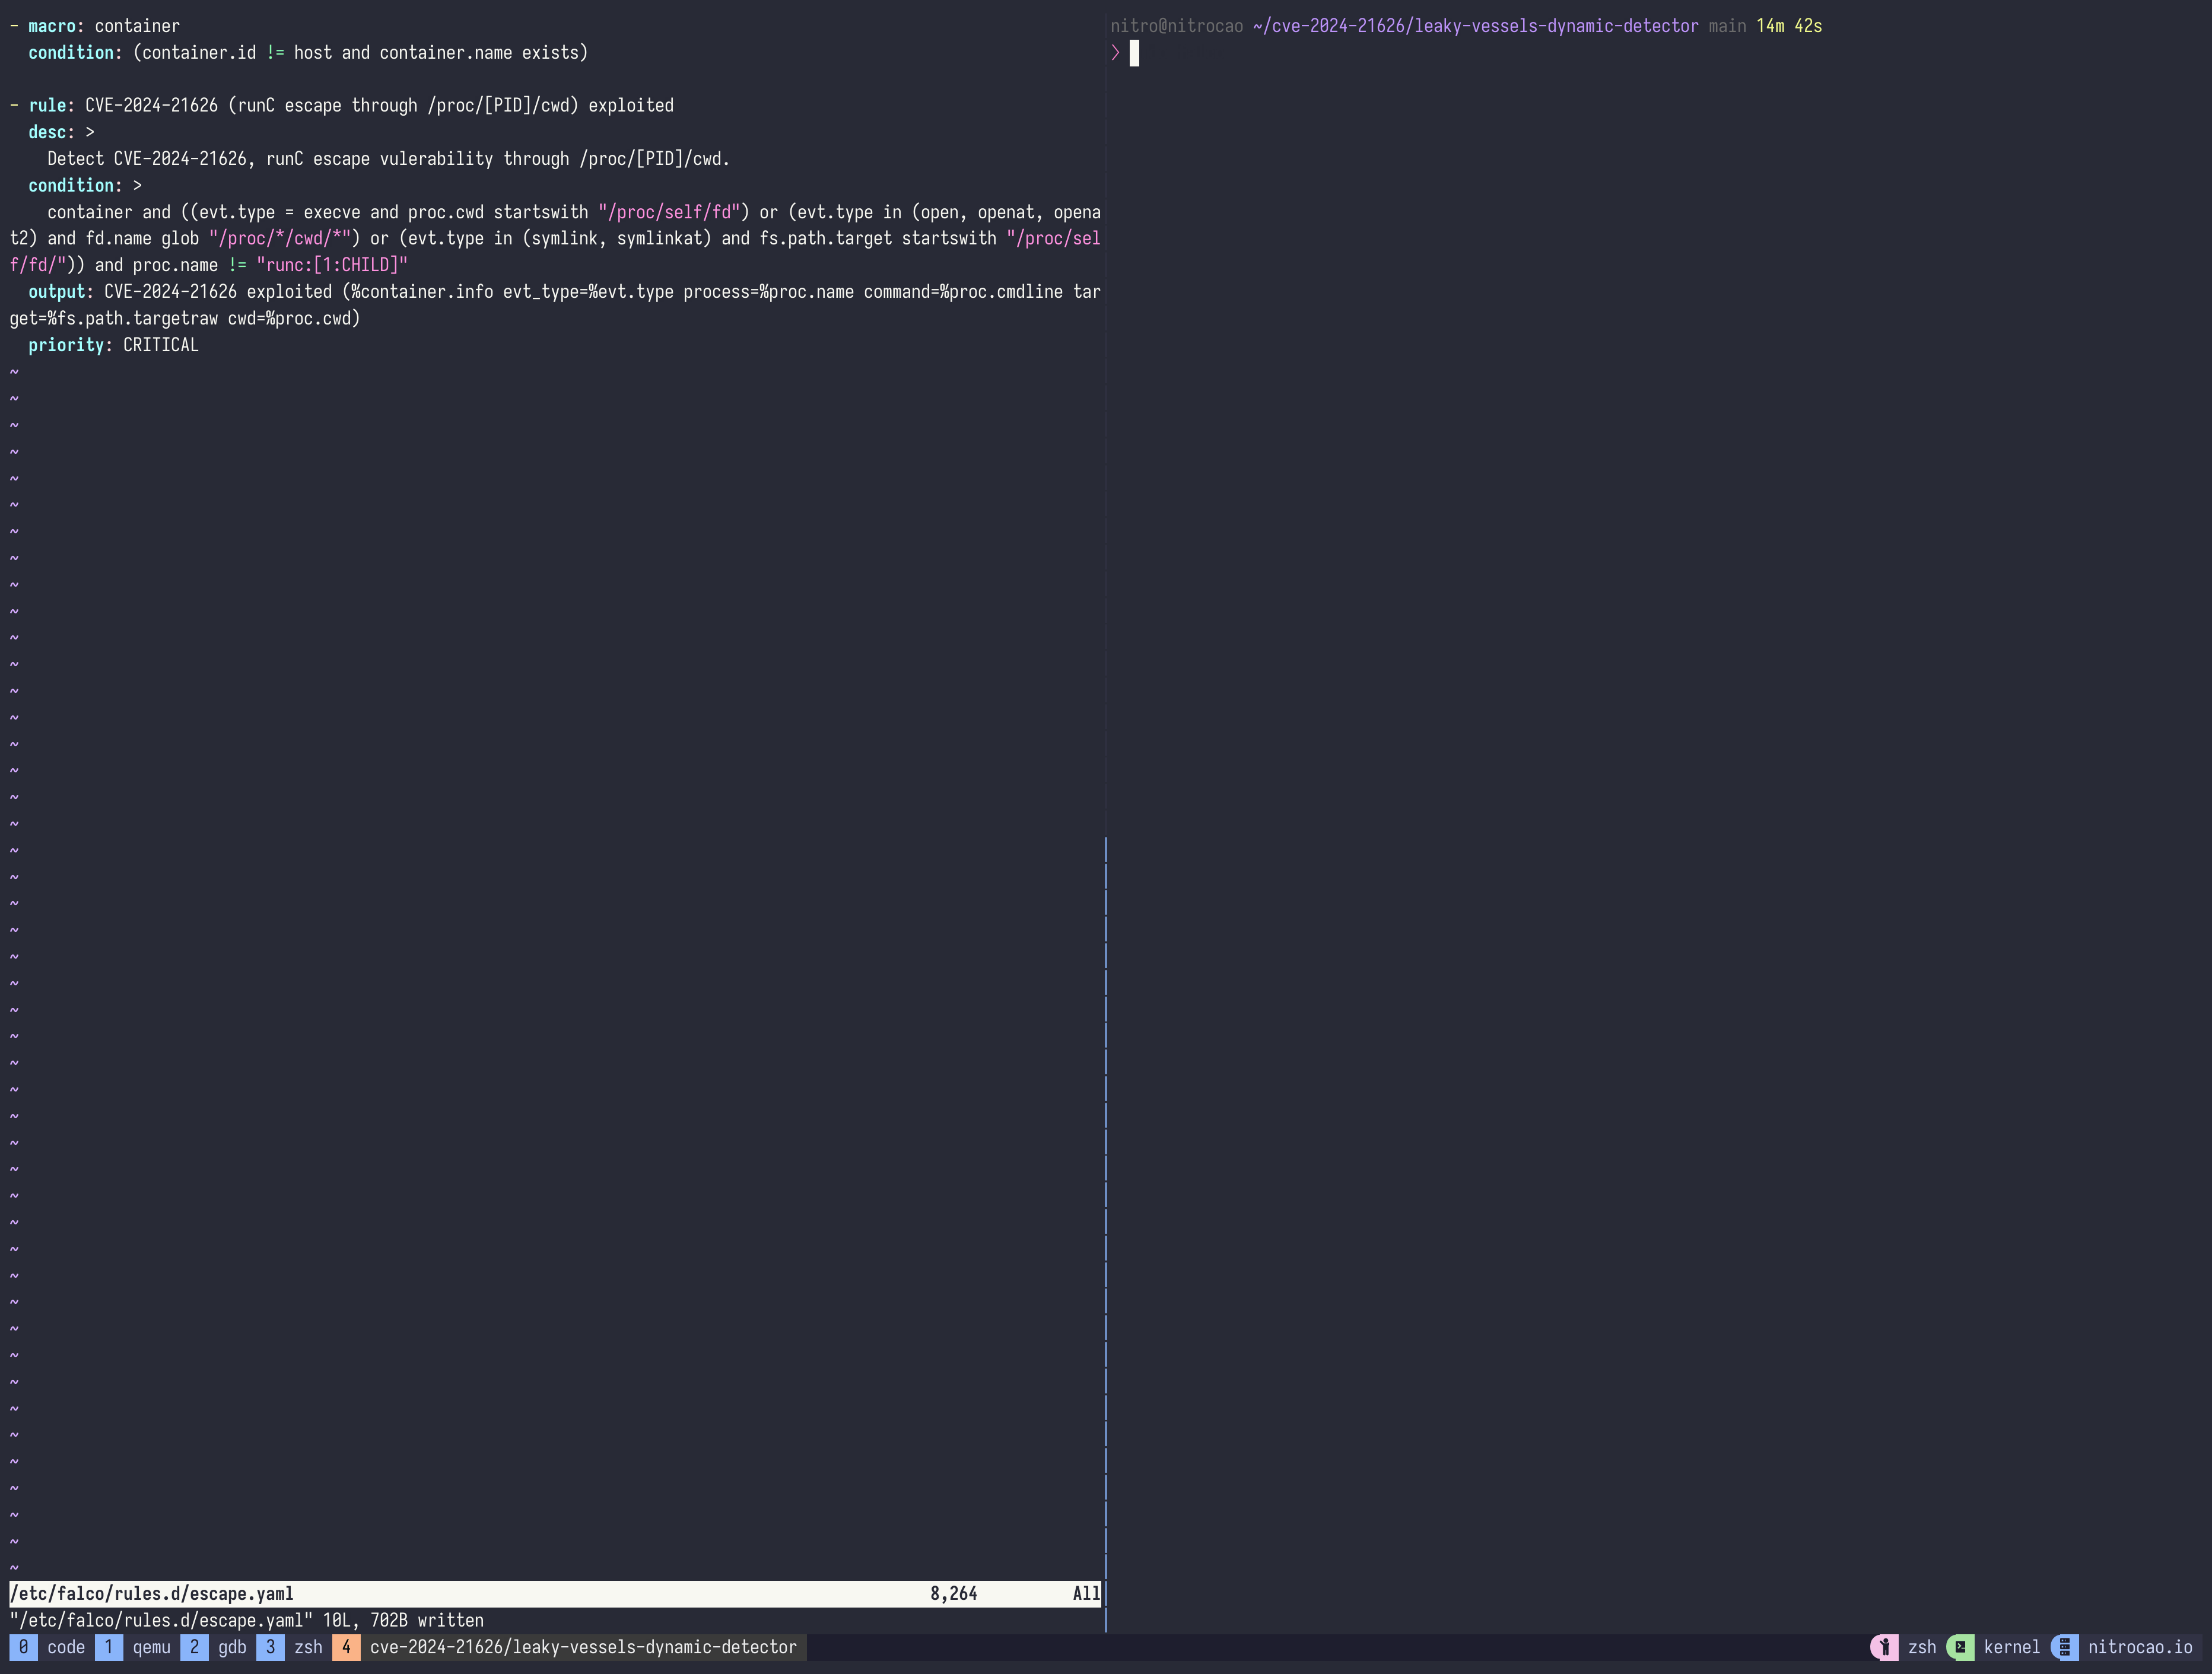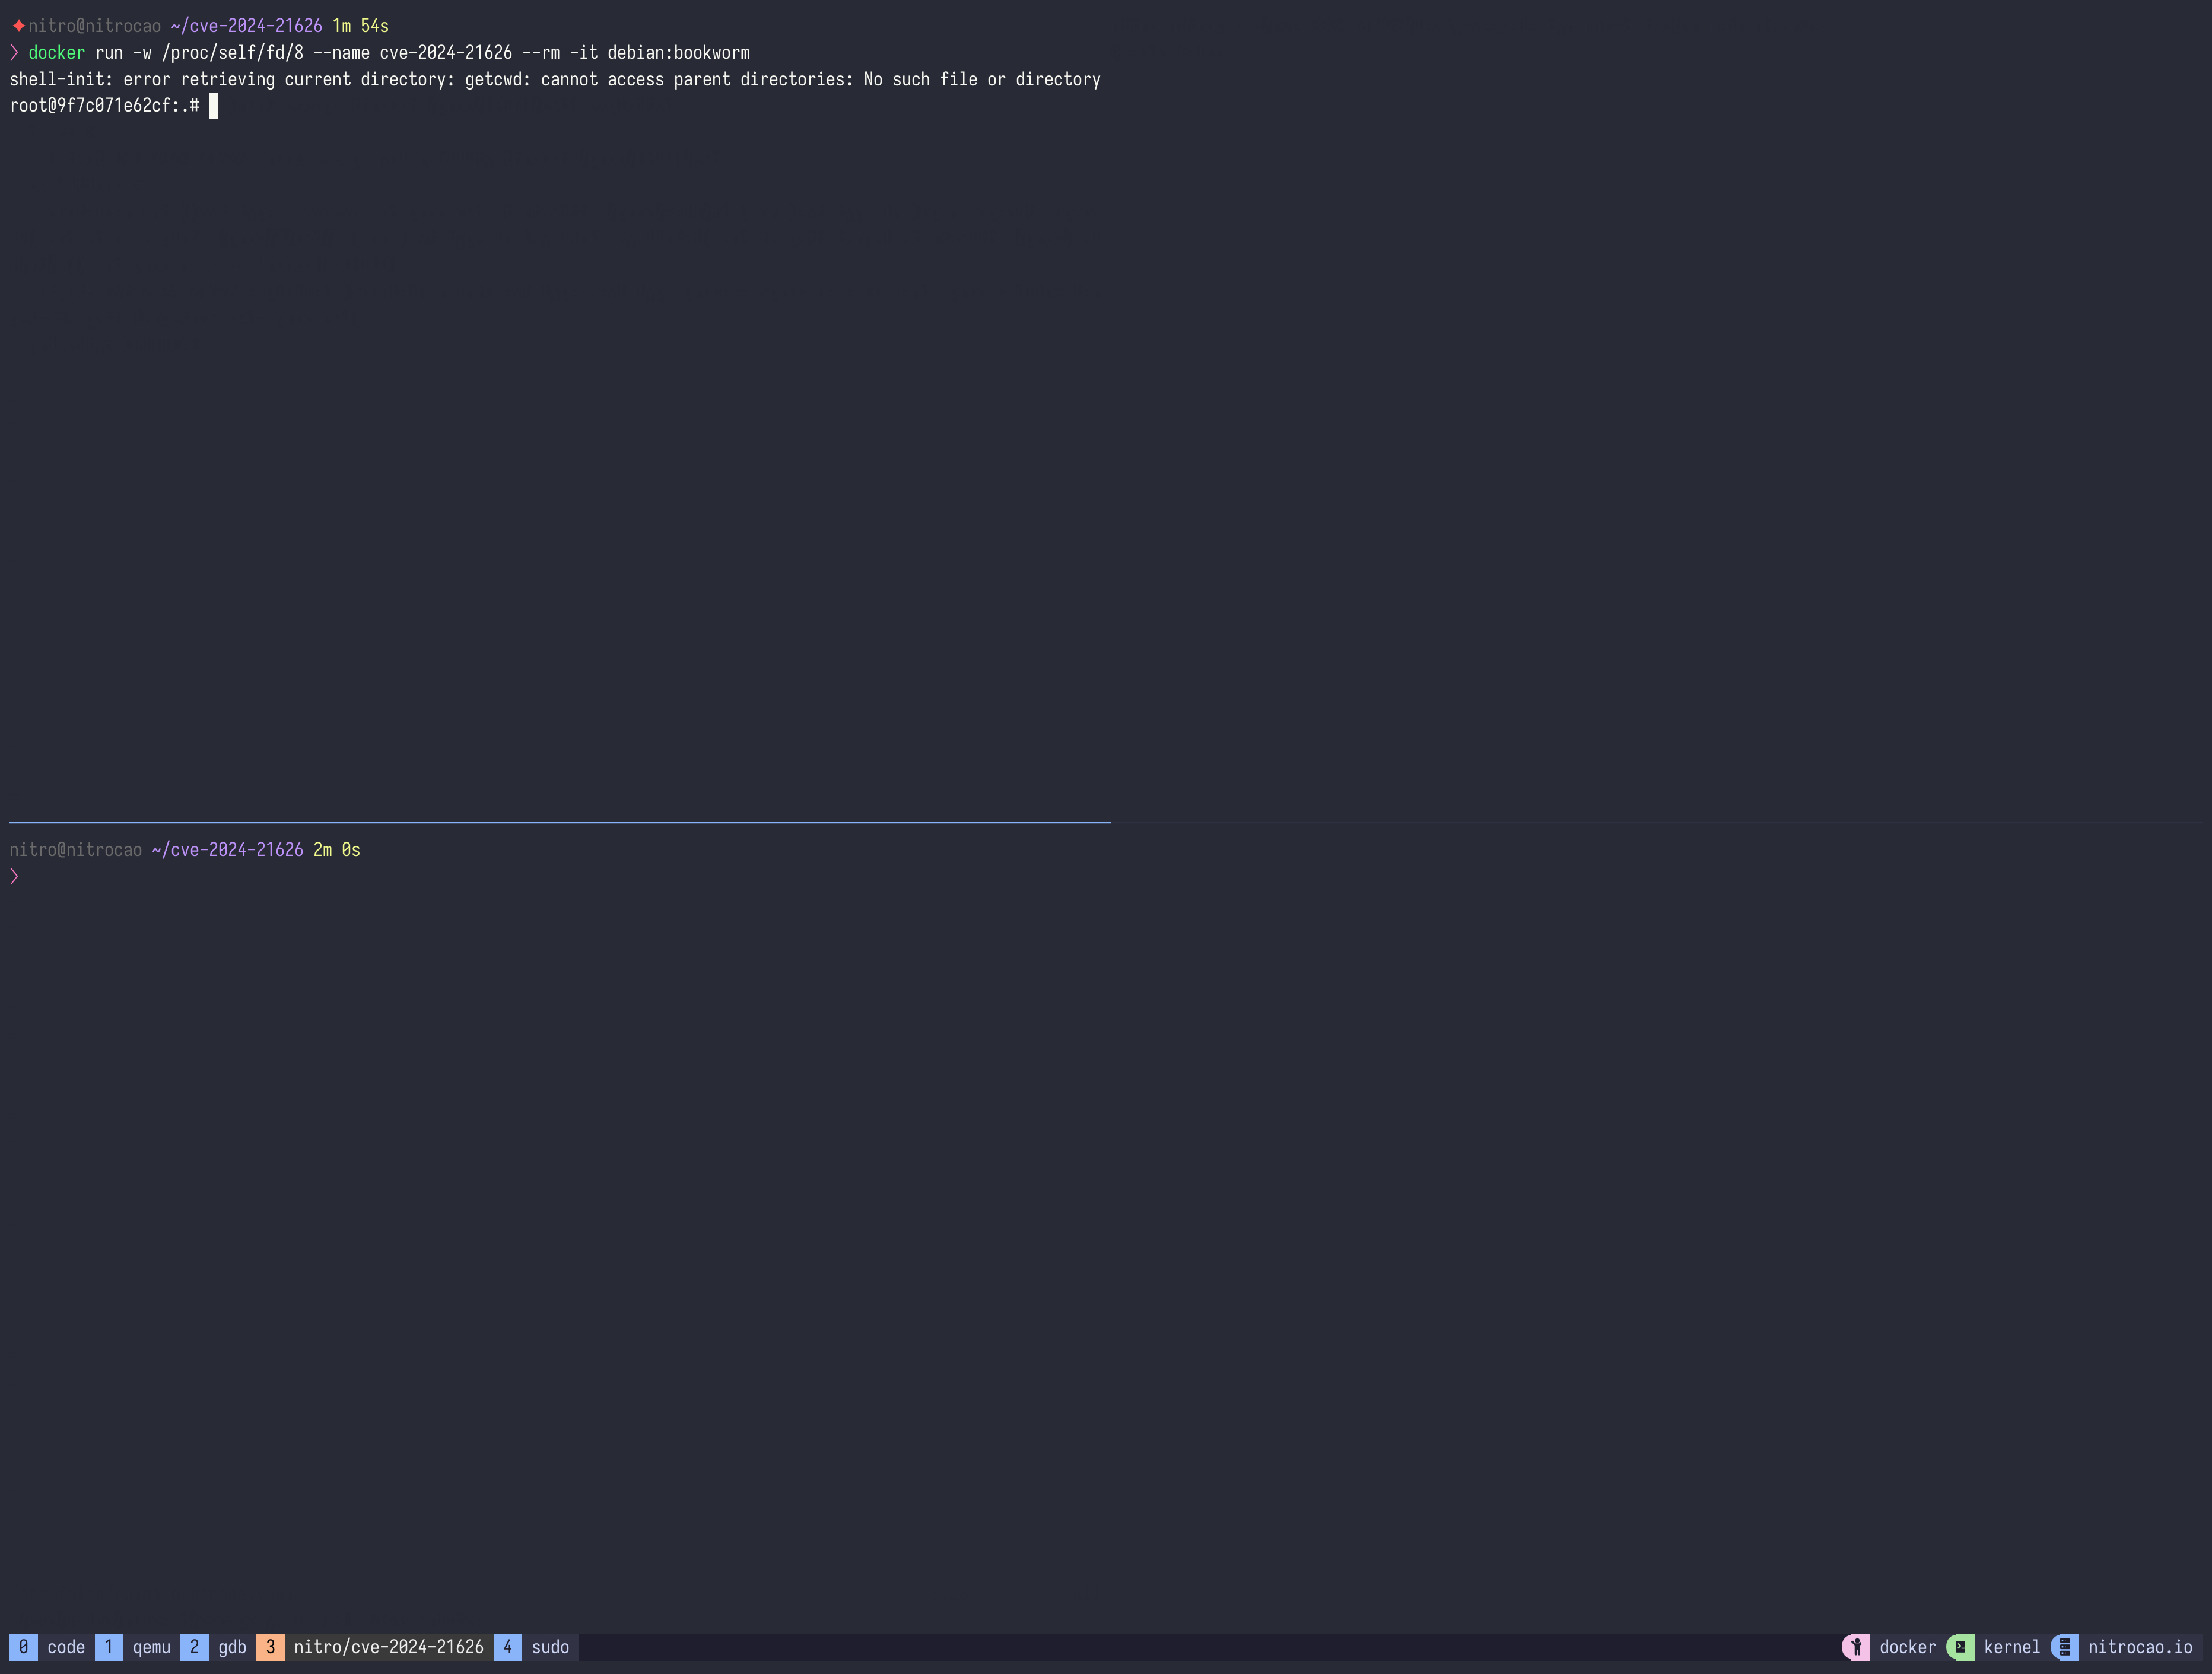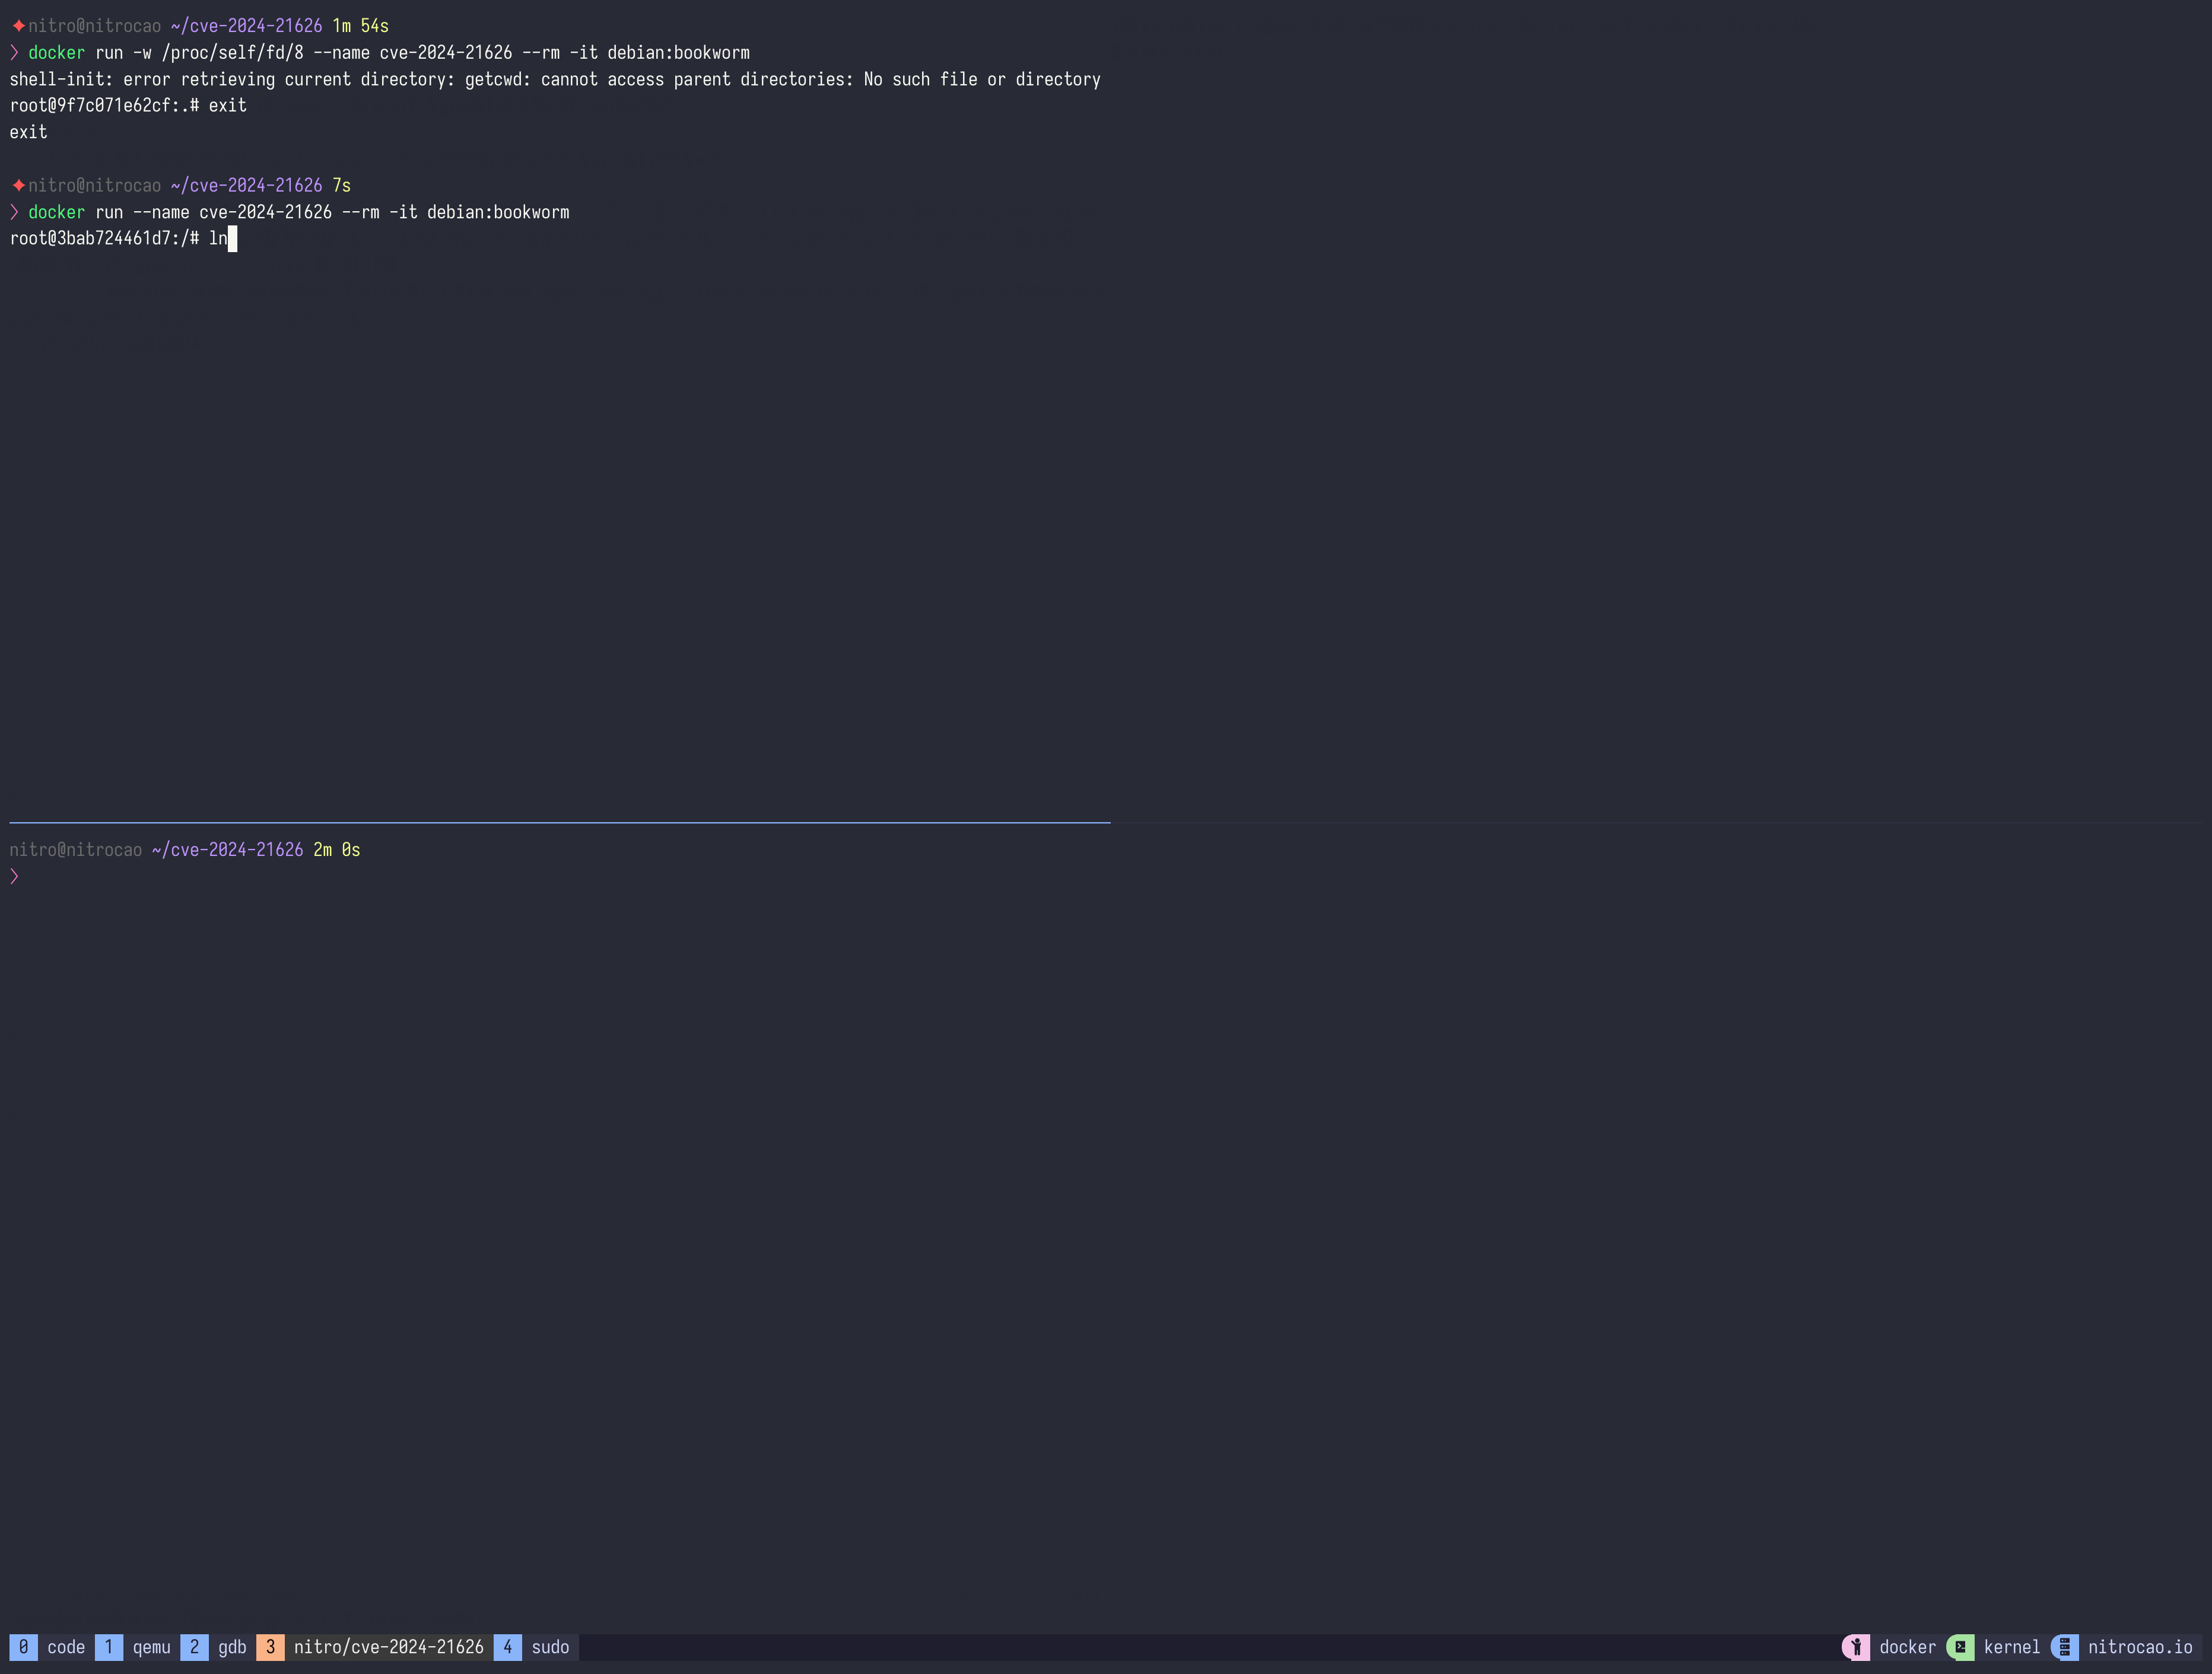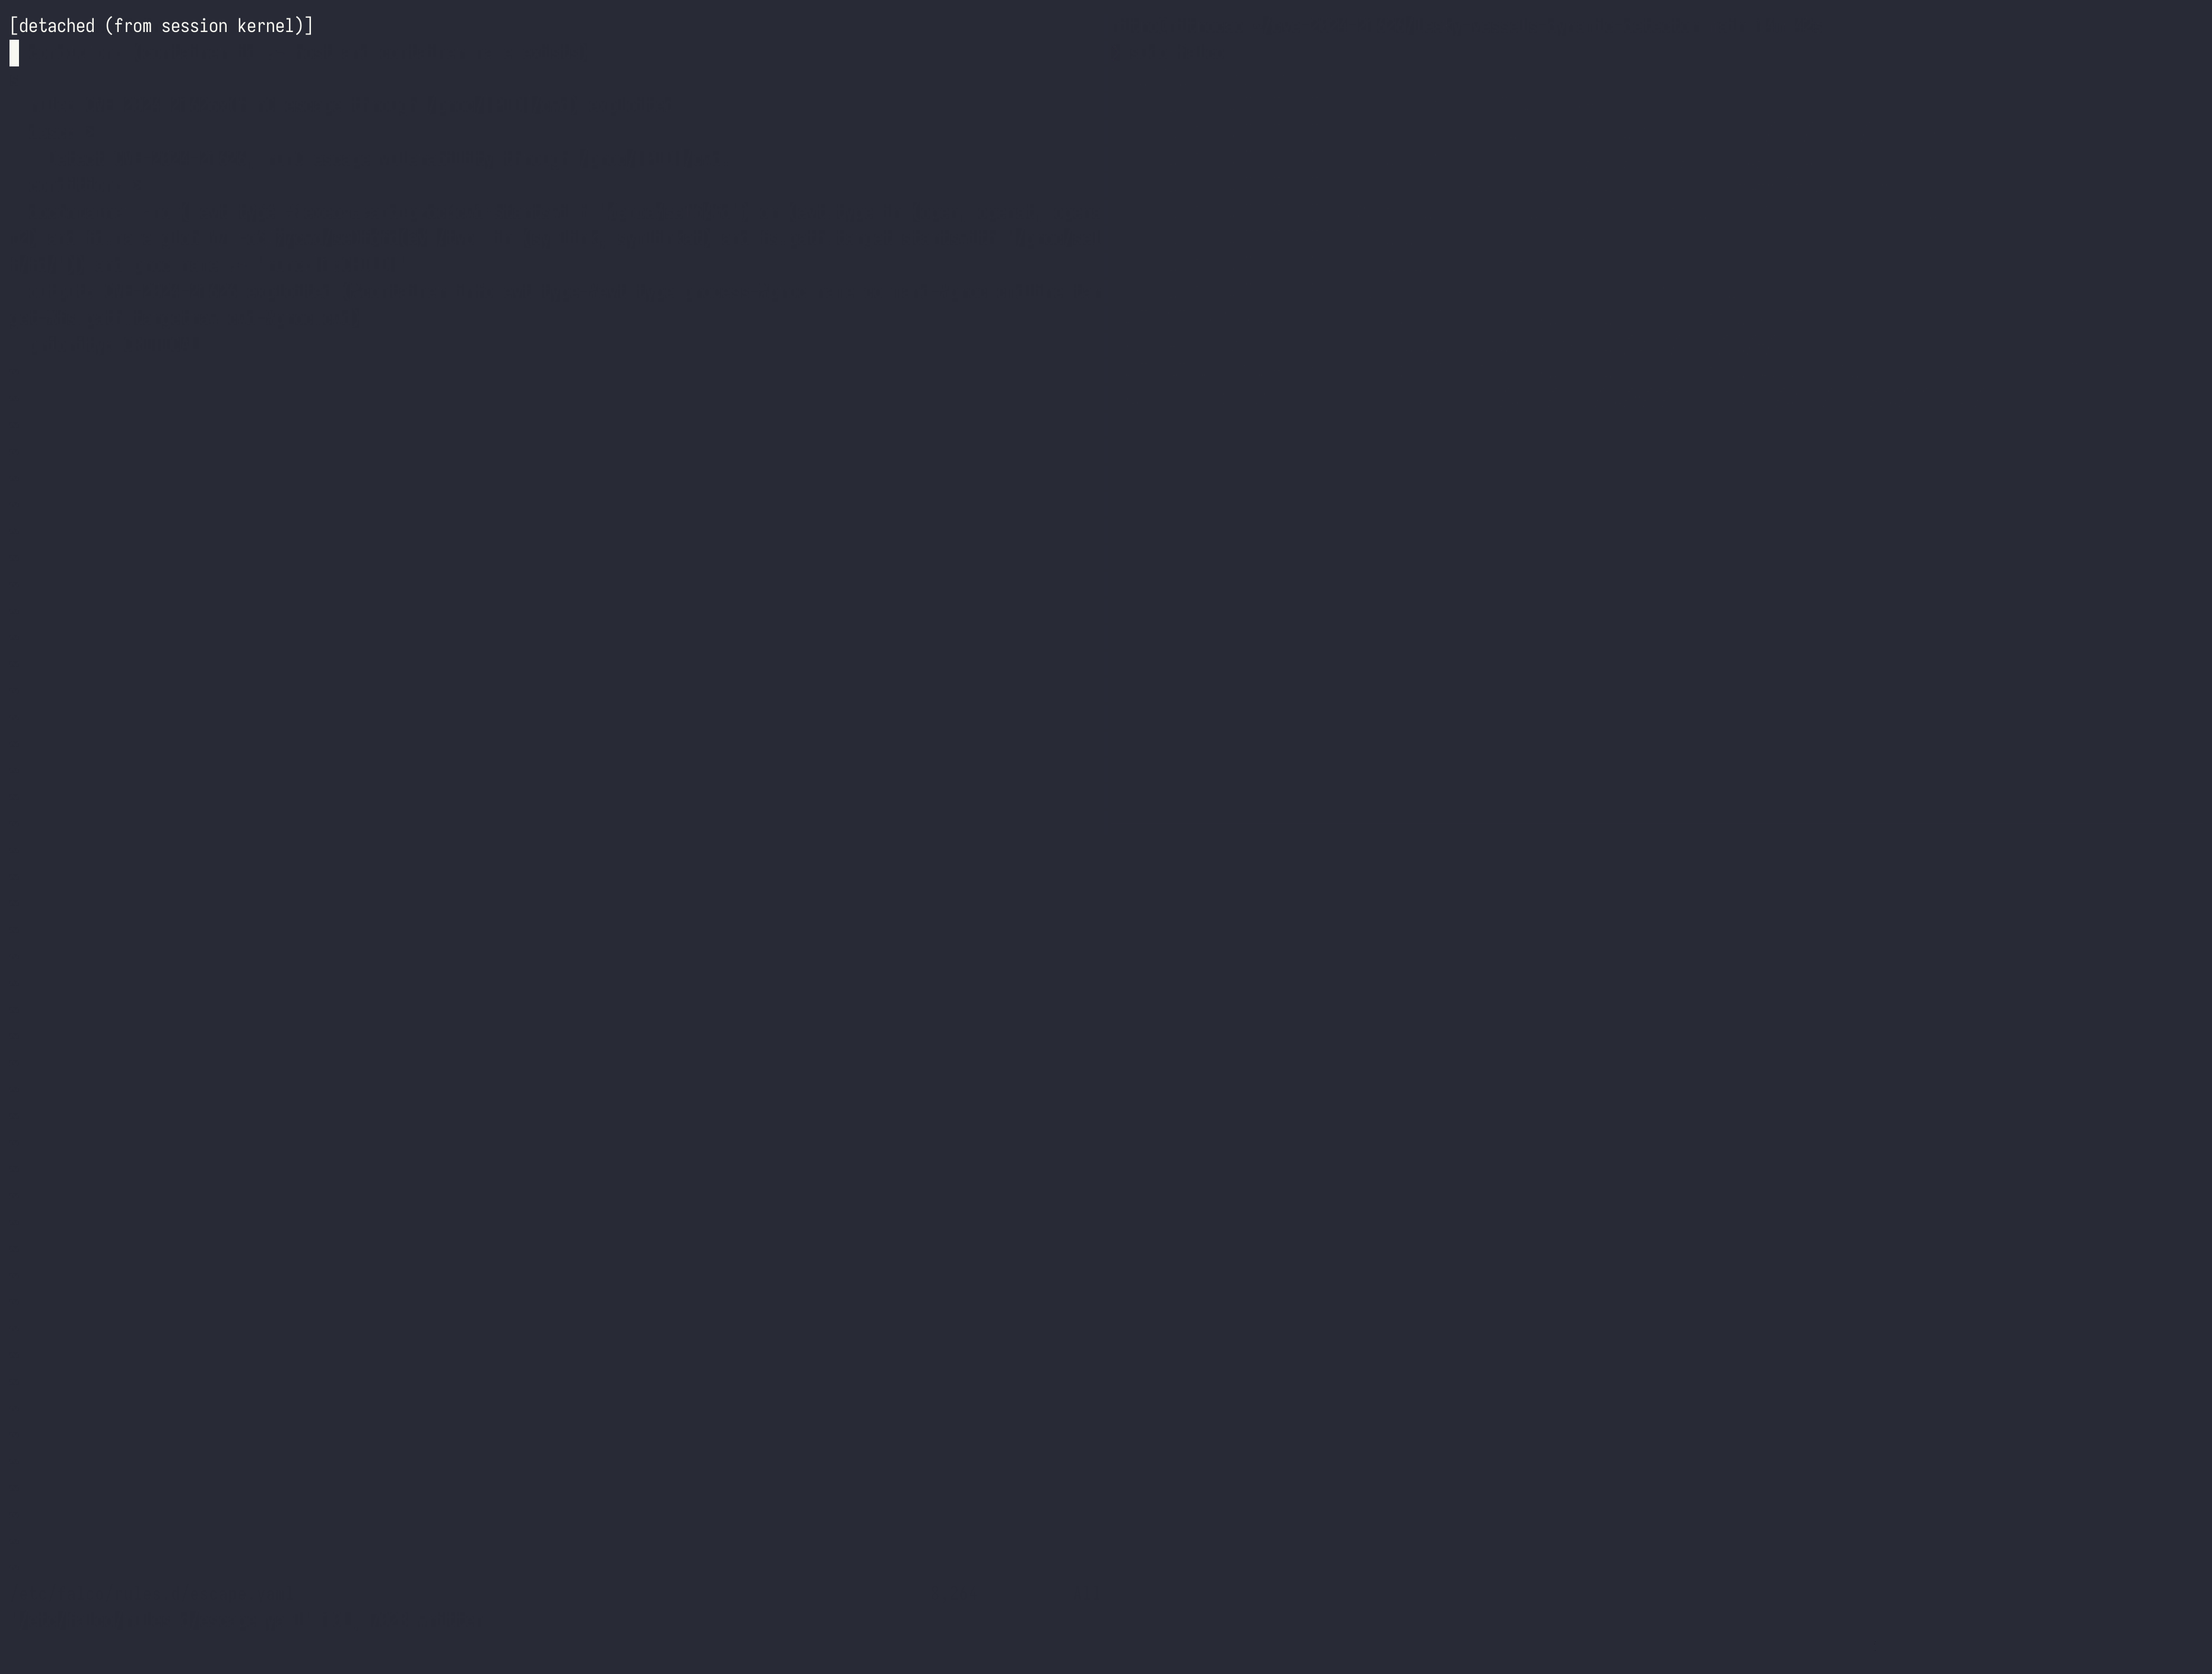 nitrocao/cve-2024-21626
PoC والكشف عن CVE-2024-21626
 stratosphereips/aip
يولّد قوائم حظر IPv4 فعّالة من تدفقات شبكة Zeek باستخدام نماذج متعددة لتحديد الأولويات (جديد، ثابت، غابة عشوائية) لتحديد المهاجمين الناشئين…