
 #1
 ait-aecid/logdata-anomaly-miner
تقوم هذه الأداة بتحليل بيانات السجل وتتيح تعريف مسارات تحليلية لكشف الشذوذ. تم تصميمها لتشغيل التحليل بموارد محدودة وأدنى صلاحيات ممكنة لجعلها مناسبة…
 malwaretech/citrixhoneypot
اكتشاف وتسجيل محاولات الفحص والاستغلال لـ CVE-2019-19781.
 mthcht/purpleteam
نصوص Purpleteam للمحاكاة والكشف - تشغيل أحداث لكشوفات SOC
 bruneaug/dshield-siem
DShield Sensor Log Collection with ELK
 huntresslabs/threat-intel
يحتوي هذا المستودع على عناصر تكميلية تشمل IOCs والتوقيعات التي تمت مناقشتها في منشورات مدونة Huntress ووسائل الإعلام الأخرى.
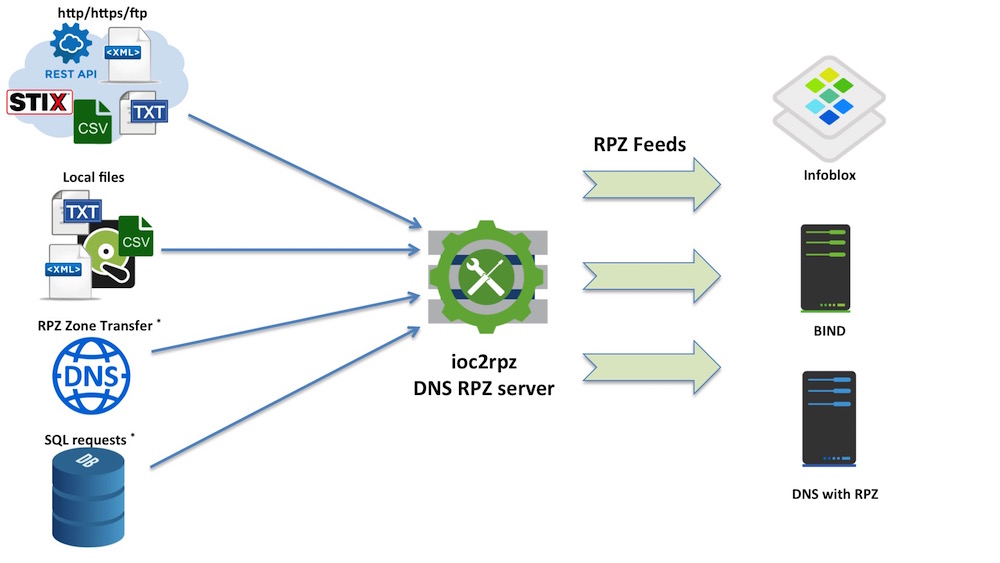 homas/ioc2rpz
ioc2rpz هو المكان الذي يلتقي فيه استخبارات التهديدات مع DNS.
 t3l3m3try/threat_hunting
بعض استعلامات صيد التهديدات المفيدة لفرق الأزرق
 randomuserid/tylium
خطوط أنابيب البيانات الأساسية لكشف التسلل، تحليلات الأمن، وصيد التهديدات
 whitebeamsec/whitebeam
عامل أمان للنقاط الطرفية يعتمد على Rust مع القائمة البيضاء للتطبيقات، وكشف الهجمات والوقاية منها. يدعم منصات متعددة مع تشفير مدقق ومراقبة خط الأساس.
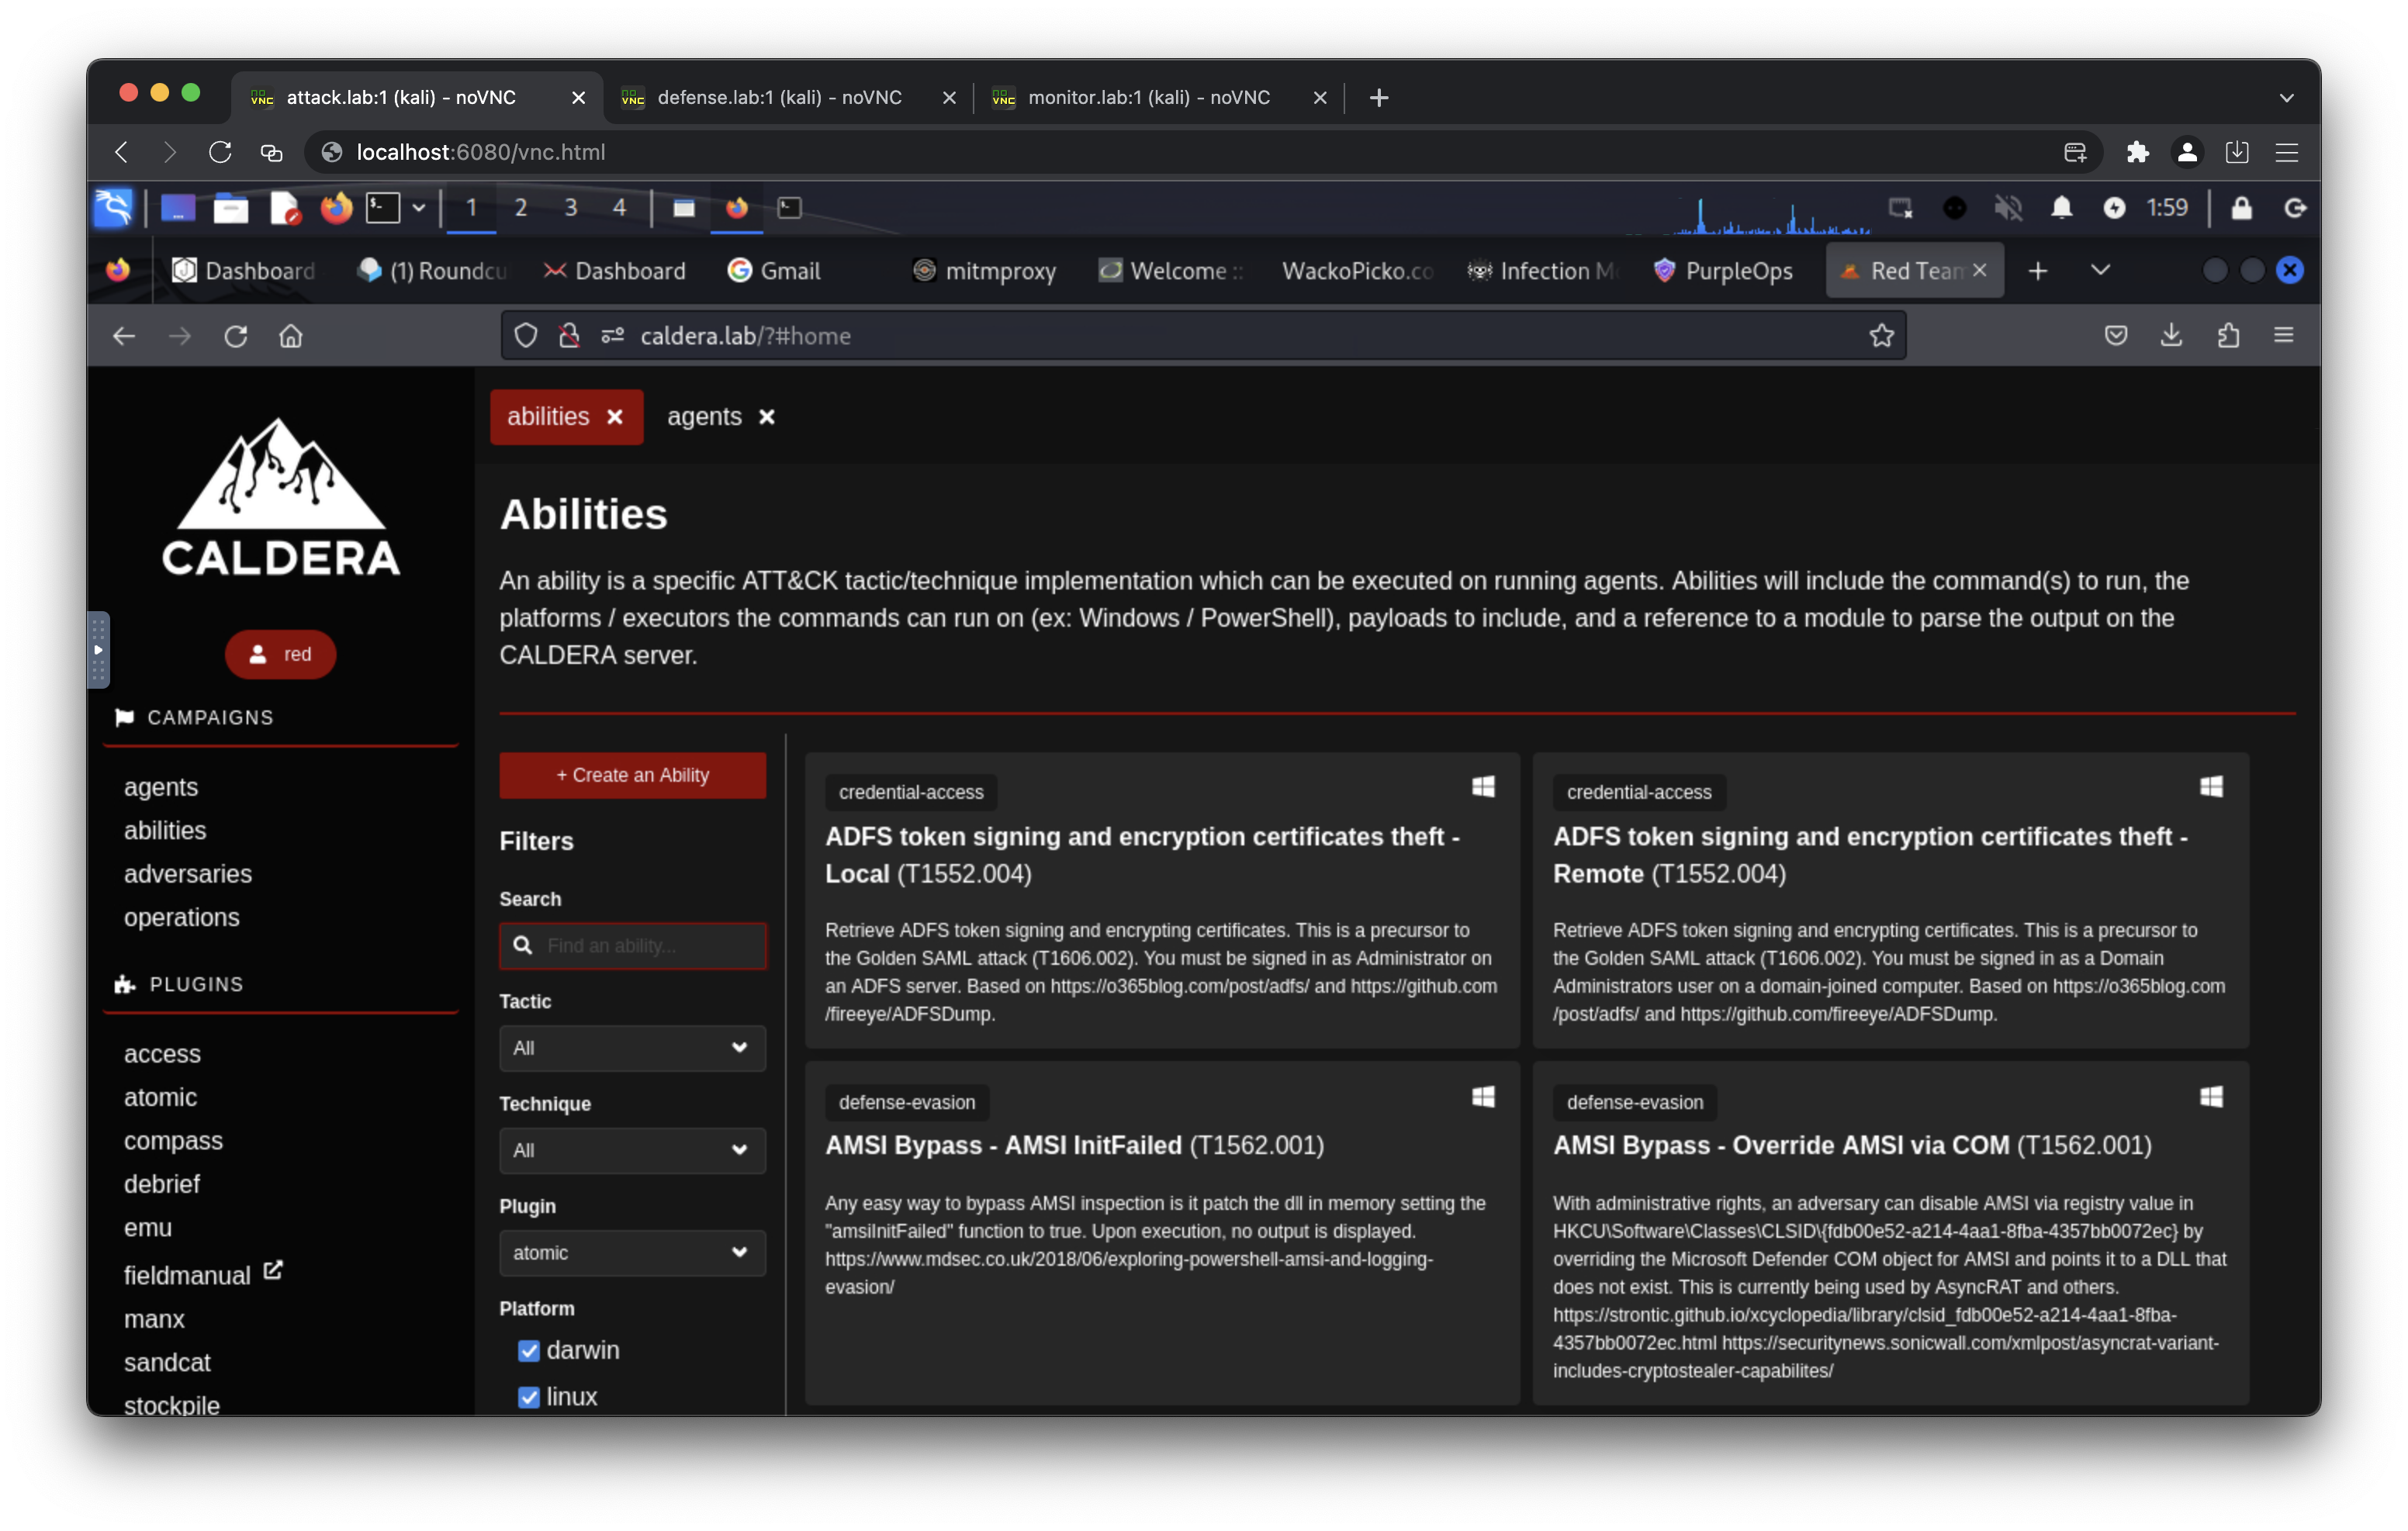 csalab-id/csaf
إطار عمل الوعي بالأمن السيبراني (CSAF)
 tsale/sigma_rules
قواعد Sigma للمشاركة مع المجتمع
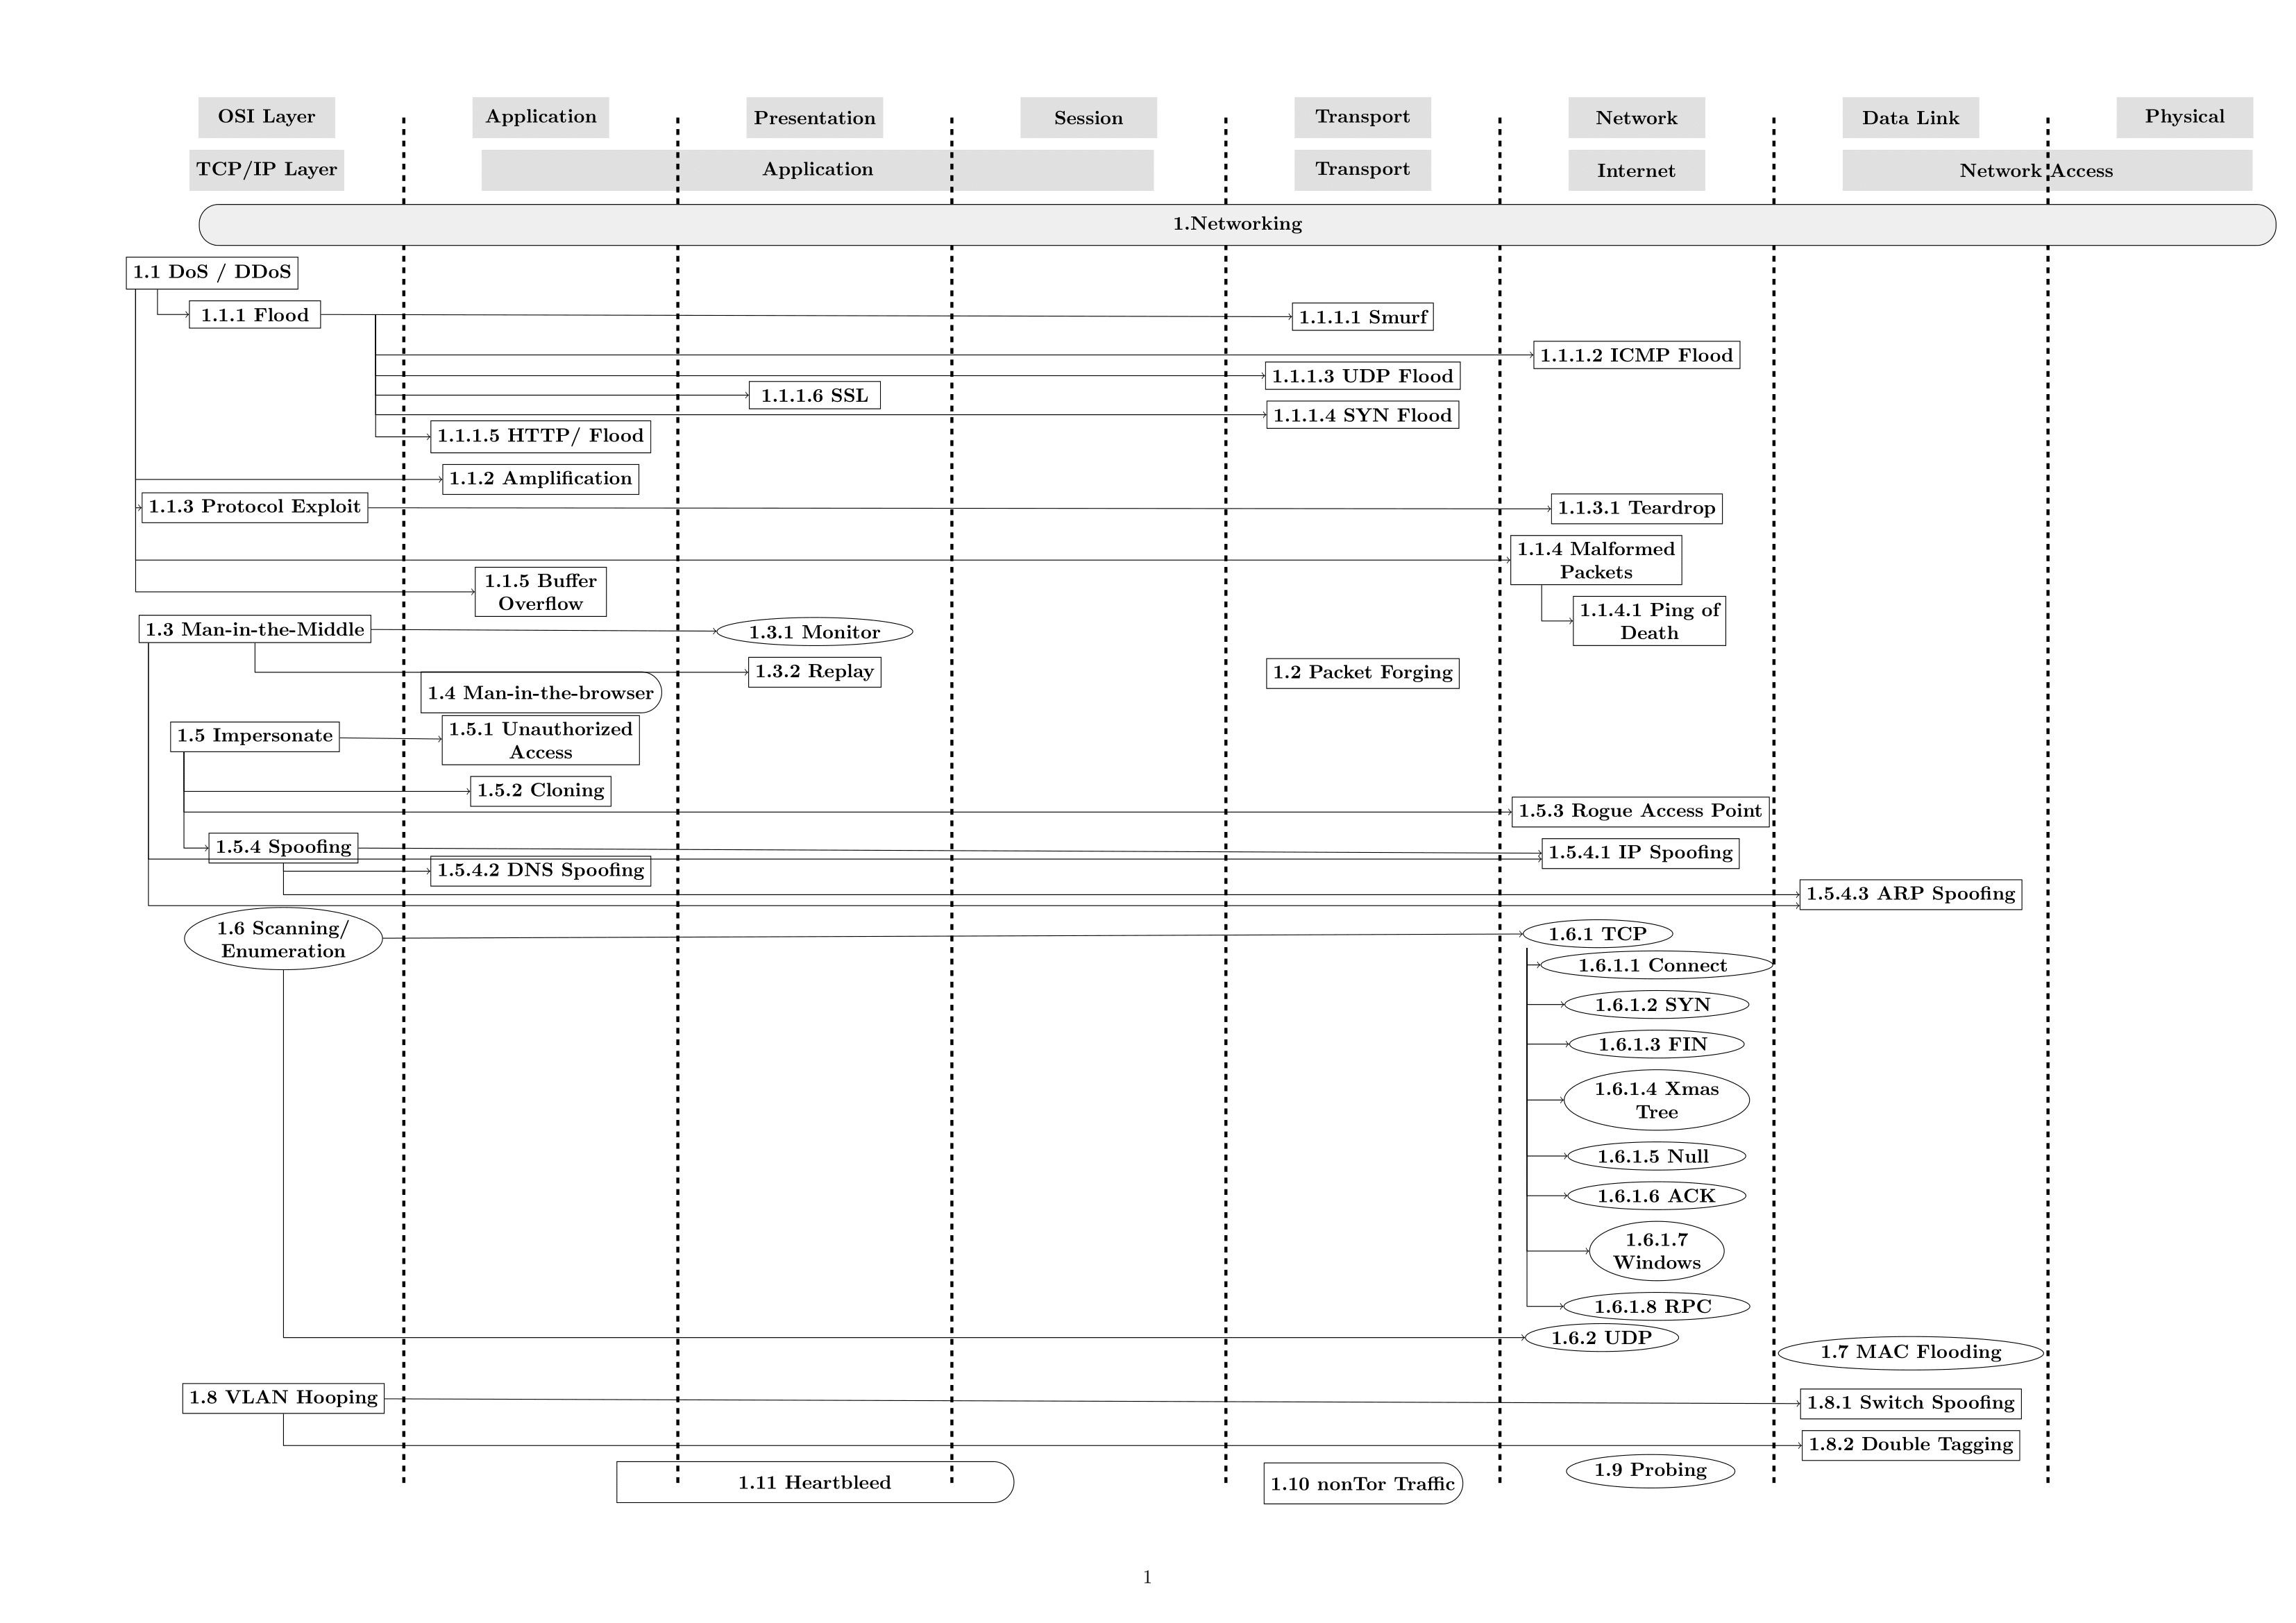 abertaymachinelearninggroup/network-threats-taxonomy
أنظمة كشف التطفل القائمة على التعلم الآلي يصعب تقييمها بسبب نقص مجموعات البيانات التي تمثل بدقة حركة مرور الشبكة والتهديدات المرتبطة بها. في هذا…
 kevin-robertson/conveigh
Conveigh هي أداة كشف انتحال LLMNR/NBNS تعمل عبر Windows PowerShell
 thomaspatzke/log4pot
مصيدة للثغرة Log4Shell (CVE-2021-44228).
 andreicscs/honeywire
منصة خداع مفتوحة المصدر تحوّل أي جهاز يعمل بنظام Linux إلى كناري عالي الإشارة. انشر حساسات إنذار على الملفات والمنافذ وخدمات الشبكة لاكتشاف المتسللين…
 ethan-andrews/exploitarium-detections
قواعد كشف KQL لـ Microsoft Sentinel و Defender XDR تغطي الإفصاح المجهول bikini/exploitarium — أرشيف بحث شخصي يضم أكثر من 15 هدفًا مميزًا للثغرات عبر…
 raxe-ai/raxe-ce
حماية وقت التشغيل لوكلاء الذكاء الاصطناعي









