
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
arp-validator — أداة أمنية لكشف هجمات تسميم ARP | Kitploit
أدوات/GitHubGitHub/rnehra01/arp-validator
أدوات دفاعيةالتقاط وتحليل الحزمأمن الشبكاتكشف التسلل
GitHubrnehra01/arp-validator

arp-validator

أداة أمنية لكشف هجمات تسميم ARP

عرض المستودع
541739منذ 9 سنواتتمت المراجعة من قبل Kitploit
مشاركة

مدقق-arp

أداة أمنية لاكتشاف هجمات تسمم ARP

الميزات

  • يستخدم نهجًا أسرع في اكتشاف هجمات تسمم ARP مقارنة بالنهج السلبية
  • لا يكتشف وجود تسمم ARP فحسب، بل أيضًا تعيين IP-MAC صالح (عندما تستخدم مضيفات LAN مكدس شبكة غير مخصص)
  • يخزن المضيف الذي تم التحقق منه لتحسين السرعة
  • يعمل كعملية خلفية دون التدخل في حركة المرور العادية
  • يسجل في أي ملف خارجي

البنية

  +-------------+                +---------------+                  +------------+    
  |  ARP packet |    ARP Reply   | Mac-ARP Header|    Consistent    |   Spoof    |
  |   Sniffer   |  ------------> |  consistency  |  --------------> |  Detector  |
  |             |     Packets    |    Checker    |    ARP Packets   |            |
  +-------------+                +---------------+                  +------------+
                                        |                                 /
                                   Inconsistent                         /
                                   ARP Packets                     Spoofed
                                        |                        ARP Packets
                                        V                         /
                                +--------------+                /
                                |              |              /
                                |   Notifier   |  <----------
                                |              |
                                +--------------+

  1. مستنشق حزم ARP

    يستنشق جميع حزم ARP ويتجاهل

    • حزم طلب ARP
    • حزم رد ARP المرسلة من الجهاز نفسه الذي يستخدم الأداة (بافتراض أن المضيف الذي يشغل الأداة لا يقوم بتسمم ARP 😜)
  2. مدقق تناسق رأس Mac-ARP

    يطابق

    • عناوين MAC المصدر في رأس MAC مع رأس ARP
    • عناوين MAC الوجهة في رأس MAC مع رأس ARP

    إذا لم يتطابق أي مما سبق، فسيتم الإشعار.

  3. كاشف التزييف

    يعمل على الخاصية الأساسية لمكدس TCP/IP.

    The network interface card of a host will accept packets sent to its MAC address, Broadcast  address
    and subscribed multicast addresses. It will pass on these packets to the IP layer. The IP layer will
    only  accept  IP packets  addressed to its IP address(s) and will  silently  discard the rest of the
    packets.
    If  the  accepted  packet  is a TCP packet it is passed on to the TCP  layer. If a TCP SYN packet is
    received then the host will either respond back with a TCP SYN/ACK packet if the destination port is
    open or with a TCP RST packet if the port is closed.
    

    لذا يمكن أن يكون هناك نوعان من الحزم:

    • MAC صحيح - IP صحيح
    • MAC صحيح - IP خاطئ (حبة مزيفة)

    لكل حبة ARP متناسقة، سنقوم ببناء حبة TCP SYN مع عنوان MAC و IP الوجهة كما هو معلن من قبل حبة ARP مع منفذ TCP وجهة عشوائي وعنوان MAC و IP المصدر هو الخاص بالمضيف الذي يشغل الأداة.

    إذا تم استلام RST (المنفذ مغلق) أو ACK (المنفذ يستمع) خلال الحد الزمني لل SYN، فإن المضيف (الذي أرسل حبة ARP) مشروع.

    وإلا لا يتم استلام أي رد خلال الحد الزمني، لذا المضيف غير مشروع وسيتم الإشعار.

  4. المُشعِر

    يوفر إشعارات سطح المكتب في حالة اكتشاف تزييف ARP.
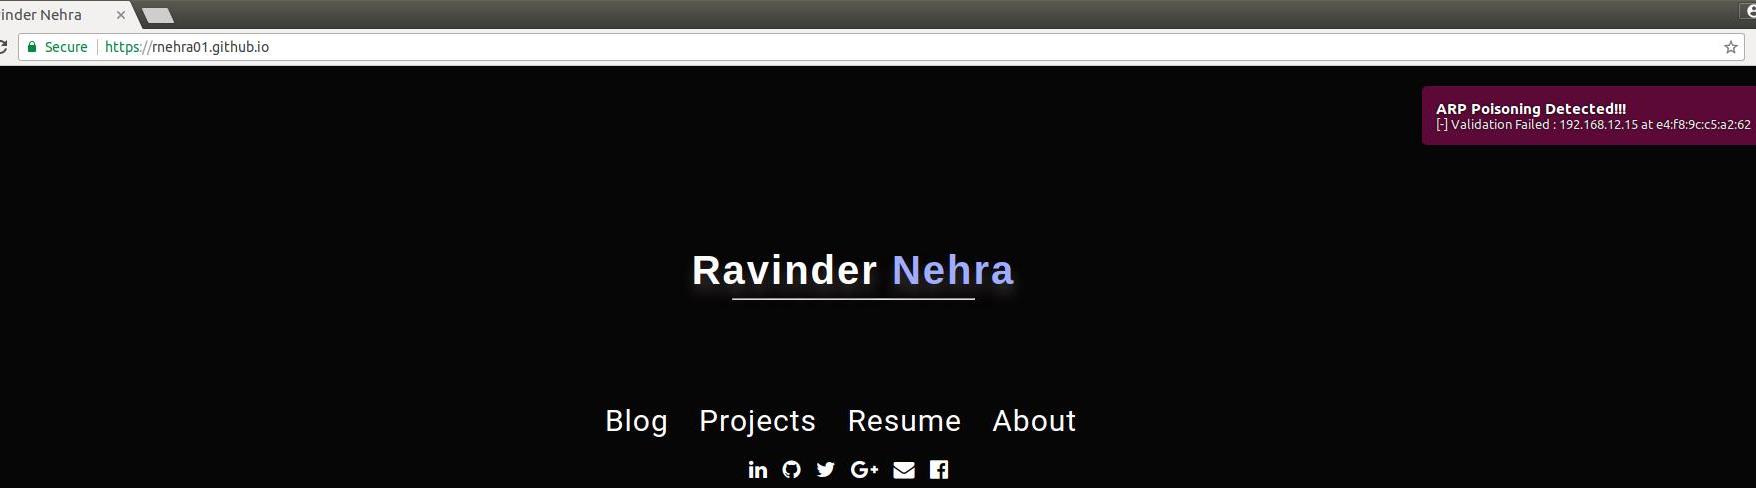
    لقطة شاشة

التثبيت

npm

[sudo] npm install arp-validator -g

المصدر

git clone https://github.com/rnehra01/arp-validator.git
cd arp-validator
npm install
استخدم الملف الثنائي في bin/ للتشغيل

الاستخدام

[sudo] arp-validator [action] [options]

الإجراءات:

	start		تشغيل arp-validator كعملية خلفية

		الخيارات:
			--interface, -i
				واجهة الشبكة التي تعمل عليها الأداة
				arp-validator start -i eth0 أو --interface=eth0

			--hostdb, -d
				تخزين المضيفين الصالحين في ملف خارجي (مسار مطلق)
				arp-validator start -d host_file أو --hostdb=host_file

			--log, -l
				إنشاء سجلات في ملفات خارجية (مسار مطلق)
				arp-validator start -l log_file أو --log=log_file


	stop		إيقاف عملية arp-validator الخلفية


	status		الحصول على حالة عملية arp-validator الخلفية


الخيارات العامة:

	--help, -h
		يعرض معلومات المساعدة حول هذا السكريبت
		'arp-validator -h' أو 'arp-validator --help'

	--version
		يعرض معلومات الإصدار
		arp-validator --version

التبعيات

  • libpcap-dev: مكتبة لالتقاط حركة مرور الشبكة
  • node-pcap/node_pcap
  • stephenwvickers/node-raw-socket
  • indutny/node-ip
  • scravy/node-macaddress
  • codenothing/argv
  • niegowski/node-daemonize2
  • mikaelbr/node-notifier

المشكلات

  • حاليًا، يُفترض أن المضيفين يستخدمون مكدس شبكة غير مخصص، وبالتالي لن يستجيب المضيف الخبيث لحزمة TCP SYN. ولكن في حالة استخدام المضيف الخبيث لمكدس شبكة مخصص، يمكنه التقاط حزمة TCP SYN مباشرة من الطبقة 2 والاستجابة بحزمة RST أو ACK مبنية ذاتيًا، وبالتالي ستتحقق أداتنا من صحة المضيف الخبيث.
  • إذا كان المضيف يستخدم جدار حماية يسمح بحزم TCP فقط لبعض المنافذ المحددة، في هذه الحالة لن يستجيب المضيف الشرعي أيضًا لحزمة TCP SYN وستعطي الأداة نتيجة إيجابية خاطئة لاكتشاف تسمم ARP.

المراجع

Vivek Ramachandran و Sukumar Nandi، "كشف تزييف ARP: تقنية نشطة"

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





