#1
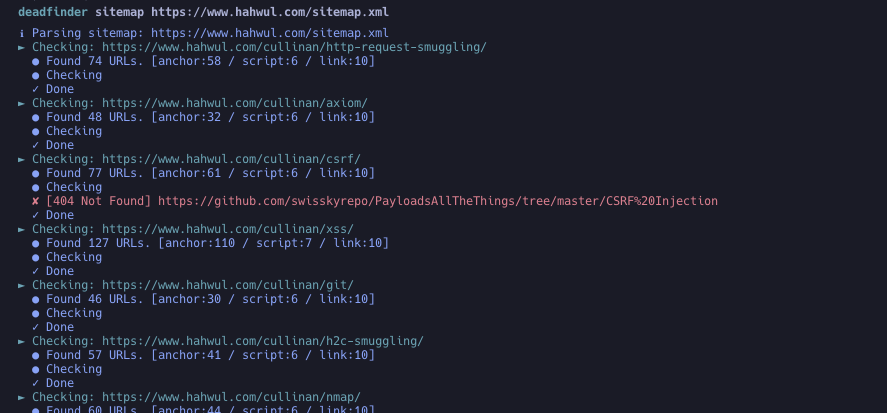
 hahwul/deadfinder
أداة سطر أوامر سريعة لفحص المواقع وخرائط الموقع وقوائم عناوين URL بحثًا عن الروابط المعطلة، مع عمال متزامنين، تقارير تغطية، وتنسيقات إخراج متعددة.
 andromeda1957/netpwn
أداة مصممة لأتمتة مهام اختبار الاختراق.
 tismayil/ohmybackup
فحص أدلة النسخ الاحتياطي للضحية وملفات النسخ الاحتياطي
 ebryx/gitdump
أداة اختبار اختراق تستخرج الكود المصدري من مجلد `.git` حتى عند تعطيل اجتياز الدليل.
 b3rito/peeko
peeko – أداة C2 لـ XSS تعمل عبر المتصفح لاستكشاف الشبكات الداخلية بشكل خفي عبر متصفح مصاب.
 projectdiscovery/useragent
قائمة منسّقة من وكلاء المستخدم المُصنَّفين حسب الفئات
 shivamrai2003/reconky-automated_bash_script
Reconky هي أداة رائعة لاكتشاف المحتوى (Content Discovery) عبارة عن سكربت باش (bash) مخصص لصيادي الثغرات (bug bounty hunters)، حيث تقوم بأتمتة العديد…
 luemmelsec/apex
إطار عمل ما بعد الاستغلال في Azure
 whxitte/white-deface
هذه أداة بسيطة بلغة Python لتخريب (deface) مواقع الويب الضعيفة عبر WebDAV تلقائياً.
 0xshe/fuck-cdn
مهارة اكتشاف عنوان IP الأصلي لـ CDN بشكل آلي لـ Claude Code تشغّل أكثر من 40 طريقة OSINT مرتبة حسب الأولوية، وتتحقق من صحة المرشحين بشكل متقاطع عبر…
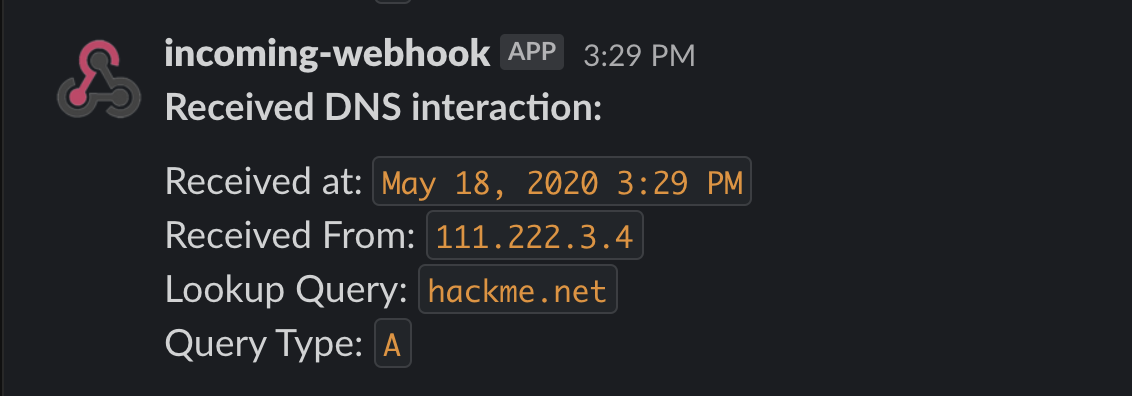 allyomalley/dnsobserver
خدمة DNS مفيدة مكتوبة بلغة Go للمساعدة في اكتشاف عدة أنواع من الثغرات العمياء. تراقب خادم المختبر الاختراقي للتفاعلات DNS خارج النطاق وترسل إشعارات…
 tothi/servicedetector
اكتشف ما إذا كانت الخدمة مثبتة (بشكل أعمى) و/أو قيد التشغيل (إذا كانت تكشف عن أنابيب مسماة) على جهاز بعيد دون استخدام صلاحيات المسؤول المحلي.
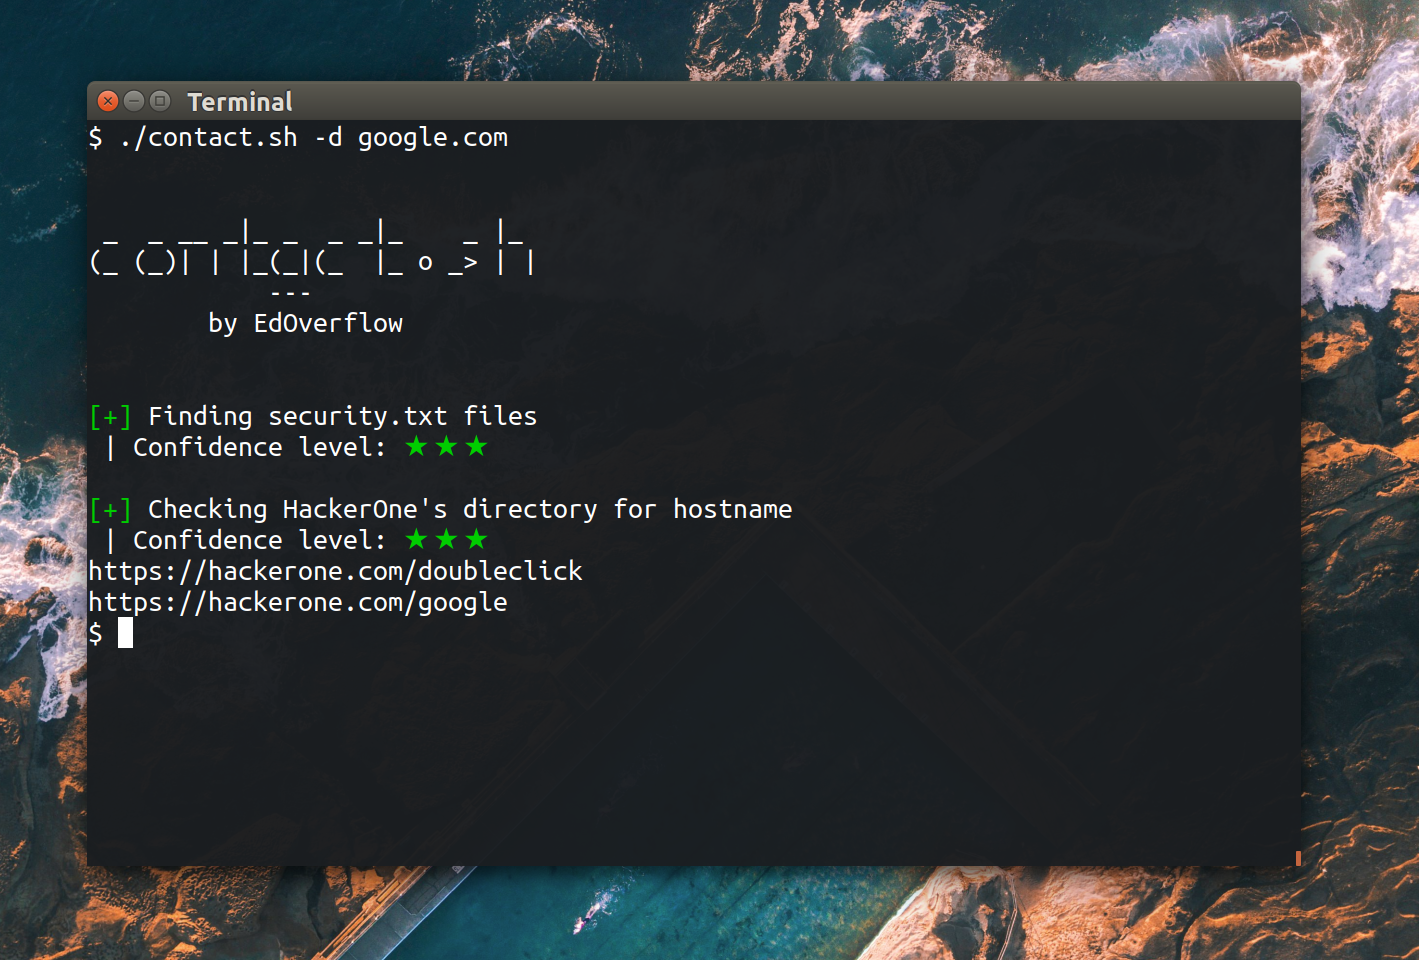 edoverflow/contact.sh
أداة OSINT للعثور على جهات اتصال من أجل الإبلاغ عن الثغرات الأمنية.
 codingo/dorky
أداة لإجراء بحث سريع عن الكلمات المفتاحية عبر GitLab وGitHub لأغراض OSINT واستطلاع مكافآت الثغرات الأمنية.
 ctxis/snitchdns
خادم DNS يعمل بقاعدة بيانات مع واجهة ويب
 daffainfo/oneliner-bugbounty
مجموعة من السكربتات أحادية السطر لصيد الثغرات (bug bounty)
 nvisosecurity/pycobalthound
pyCobaltHound هو امتداد لـ Aggressor script لـ Cobalt Strike يهدف إلى توفير تكامل عميق بين Cobalt Strike و Bloodhound.