
 #1
أدوات عامة لجمع أنواع مختلفة من المعلومات حول الأهداف.
موصى به من Kitploit
 aurva-io/aiostack
جرد وقت تشغيل الذكاء الاصطناعي: اكتشف الذكاء الاصطناعي الخفي، تتبع استدعاءات LLM
 infostealers-stats/data-breach
A continuously updated resource that catalogs confirmed data breaches from across the globe. Each entry includes the breach name, usually aligned…
 epi052/cve-2018-15473
متعدد الخيوط، متوافق مع IPv6، تعداد أسماء المستخدمين عبر قوائم الكلمات/لمستخدم واحد من خلال CVE-2018-15473
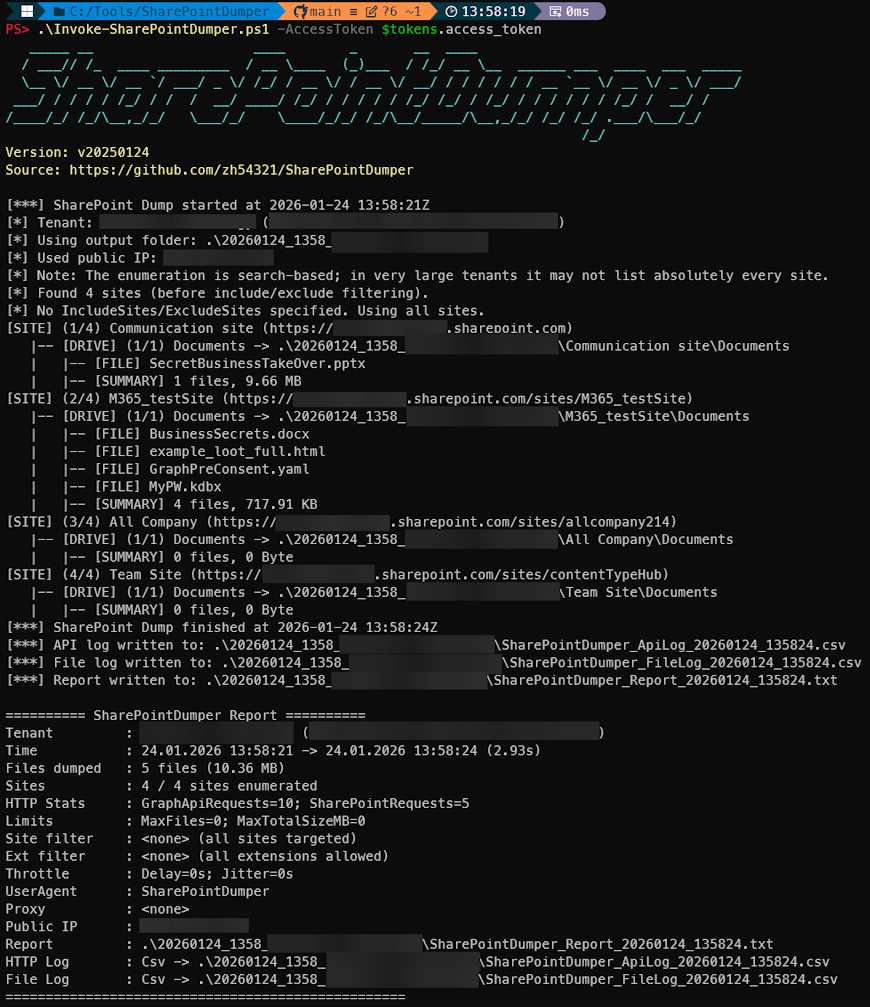 zh54321/sharepointdumper
أداة استخراج وتدقيق SharePoint باستخدام PowerShell للفرق الحمراء/الزرقاء/الأرجوانية. تقوم بتعداد جميع مواقع/محركات SharePoint التي يمكن للمستخدم…

 inbug-team/cve-2021-41773_cve-2021-42013
CVE-2021-41773 CVE-2021-42013 أداة الكشف الجماعي للثغرات
 randomuserid/tylium
خطوط أنابيب البيانات الأساسية لكشف التسلل، تحليلات الأمن، وصيد التهديدات
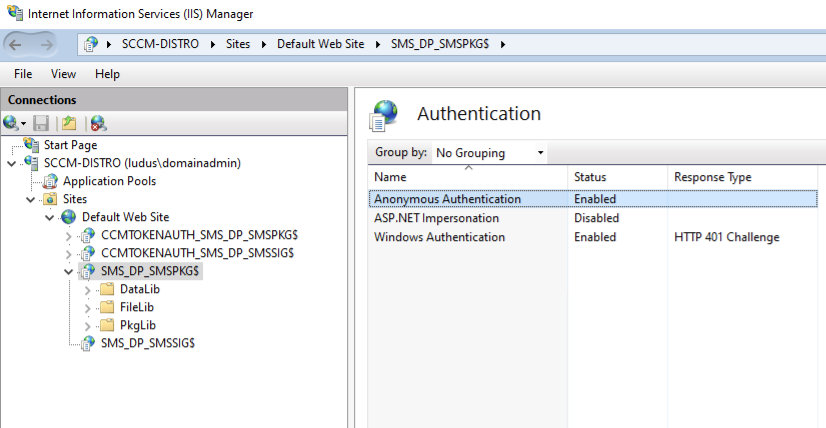 badsectorlabs/sccm-http-looter
اعثر على ملفات مثيرة للاهتمام مخزنة على مشاركات (System Center) Configuration Manager (SCCM/CM) عبر HTTP(s)
 mubix/ai-ctf
منصة التقاط الأعلام (Capture-the-Flag) المحلية بالذكاء الاصطناعي مع دروس موجّهة حول حقن الأوامر (prompt injection)، وإساءة استخدام استدعاء الأدوات…
 puzzlepeaches/ffufw
يقوم بأتمتة اكتشاف محتوى الويب وتخمين الدلائل عبر تنفيذ ffuf متعدد الخيوط، مع قوائم كلمات مدركة للتقنيات، وتصفية نقاط النهاية، واستبعاد WAF، ولقطات…
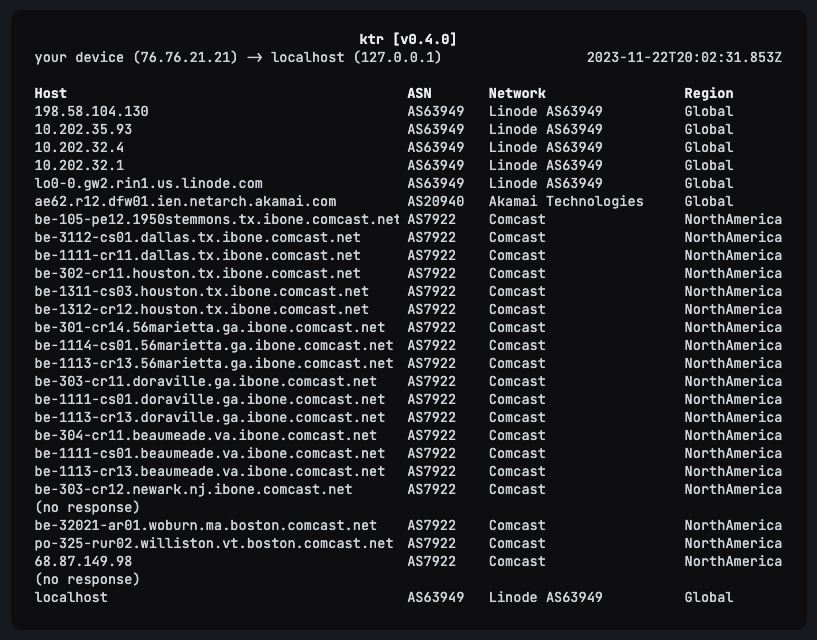 hackclub/ktr
Kog traceroute. برنامج traceroute غير متزامن للغاية مكتوب بلغة Rust مع عمليات بحث ASN WHOIS وPeeringDB.
 dwisiswant0/proxylogscan
أداة سريعة للمسح الجماعي لثغرة أمنية في خادم Microsoft Exchange Server تسمح للمهاجم بتجاوز المصادقة وانتحال صفة المسؤول (CVE-2021-26855).
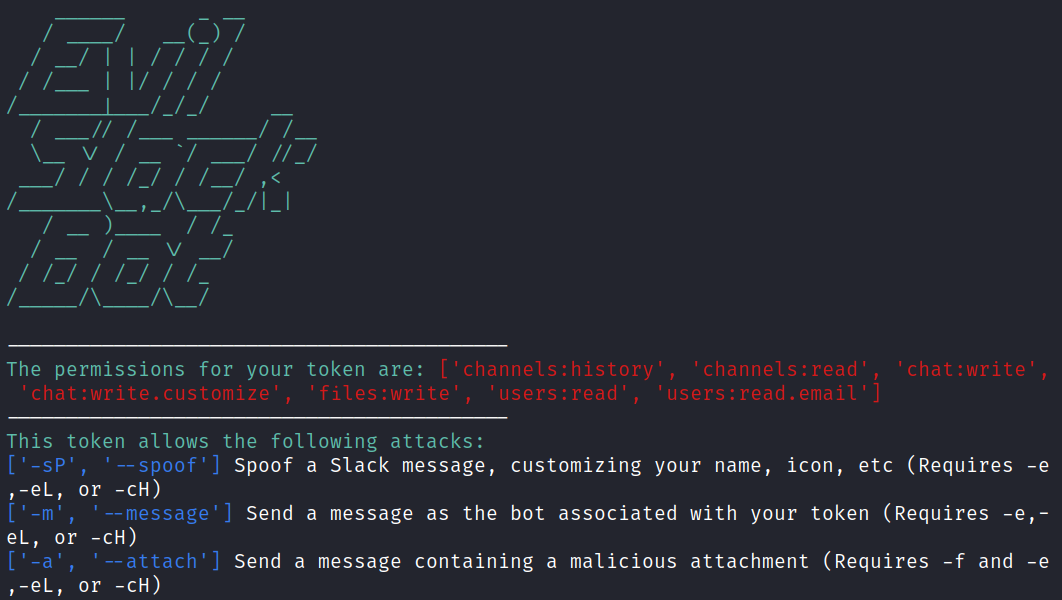 drew-sec/evilslackbot
إطار عمل اختراق عبر روبوت Slack لتمارين الفريق الأحمر
 lautarovculic/frida-ipa-extract
أداة قوية مبنية على فريدا لتفريغ تطبيقات iOS المفكرة كملفات .ipa من جهاز مكسور الحماية، تدعم متجر التطبيقات والتطبيقات المثبتة جانبياً وتطبيقات…
 ekitji/siem
استعلامات وتقنيات SIEM منسّقة للاكتشاف الهجومي لتصعيد الامتيازات في Windows، وACLs المُهيّأة بشكل خاطئ، والخدمات، والمهام المجدولة، والتعريفات…
 cbuijs/sdproxy
وكيل DNS بسيط وسريع بميزات ليست بهذه البساطة. يركز على إعادة توجيه DNS الموجّه والتصفية والرقابة الأبوية.
 binganao/cve-2024-23897
استغلال إثبات المفهوم لـ CVE-2024-23897، ثغرة قراءة ملفات عشوائية في Jenkins، تسمح باسترجاع الملفات الحساسة عبر طلبات HTTP مُصممة خصيصًا.
 researchanddestroy/dorxng
الجيل التالي من DorX. بني بواسطة Dorks، من أجل Dorks. 🤓








