
 #1

 th0h0/autossrf
ماسح ضوئي ذكي لثغرات SSRF يعتمد على السياق.
 keithjjones/hostintel
تطبيق بايثون معياري لجمع المعلومات الاستخبارية عن المضيفات الخبيثة.
 drego85/joomlascan
برنامج مجاني للعثور على المكونات المثبتة في نظام إدارة المحتوى جوملا (Joomla CMS)، مبني من رماد Joomscan.
 netspi/ad-pathfinder
رسم خرائط مسارات الهجوم لـ Active Directory وADCS وSCCM وMSSQL باستخدام بيانات BloodHound CE + OpenGraph.
 t3l3machus/eviltree
إعادة إنشاء باستخدام python3 لأمر "tree" الكلاسيكي مع ميزة إضافية للبحث عن كلمات رئيسية أو تعبيرات عادية يقدمها المستخدم في الملفات، وإبراز الملفات…
 spaceraccoon/vulnerability-spoiler-alert
مركز مراقبة يراقب المستودعات مفتوحة المصدر الشهيرة ويستخدم الذكاء الاصطناعي لاكتشاف متى تقوم commits بتصحيح الثغرات الأمنية - غالبًا قبل تعيين CVE.…
 silverpoision/rock-on
Rock-On هي أداة استطلاع شاملة متكاملة، حيث تكتفي بإدخال اسم النطاق (Domain) مرة واحدة وتقوم بكل العمل وحدها.
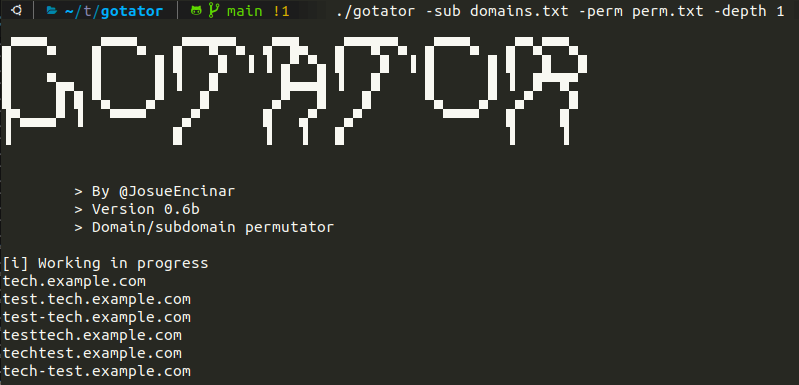 josue87/gotator
Gotator هي أداة لتوليد قوائم كلمات DNS من خلال التباديل.
 gabemarshall/brosec
بروسيك - أداة مرجعية تفاعلية لمساعدة محترفي الأمن في استخدام الحمولات والأوامر المفيدة.
 vsmutok/fuckcaptcha
Open field guide to 39 CAPTCHA types: identification signals, free and open-source bypass methods, and paid alternatives. Includes a searchable web…
 bishopfox/rmiscout
RMIScout يستخدم استراتيجيات قوائم الكلمات والهجمات الشاملة لتعداد وظائف Java RMI واستغلال ثغرات فك التجميع لمعاملات RMI.

 acceis/leakscraper
LeakScraper هي مجموعة أدوات فعّالة لمعالجة وتصور ملفات نصية ضخمة تحتوي على بيانات اعتماد. صُممت هذه الأدوات لمساعدة مختبري الاختراق وفِرق الاختبارات…
 undeadsec/swaggerspy
أداة OSINT آلية تفحص وثائق SwaggerHub API لاكتشاف الأسرار المكشوفة وبيانات الاعتماد والمعلومات الحساسة باستخدام كشف قائم على التعبيرات النمطية.
 redsiege/aggressorassessor
سكربتات Aggressor لمراحل اختبار الاختراق أو تقييم الفريق الأحمر.
 mostaphabahadou/postenum
أداة خفيفة الوزن، محمولة، ومعيارية لتعداد Linux ورفع الامتيازات.
 optiv/registry-recon
سكريبت Aggressor لـ Cobalt Strike يقوم باستطلاع النظام/AV/EDR









