Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Registry-Recon — سكريبت Aggressor لـ Cobalt Strike يقوم باستطلاع النظام/AV/EDR | Kitploit

أدوات/GitHubGitHub/optiv/registry-recon
أطر اختبار الاختراقالاستطلاعجمع المعلوماتالفريق الأحمر
GitHuboptiv/registry-recon

Registry-Recon

سكريبت Aggressor لـ Cobalt Strike يقوم باستطلاع النظام/AV/EDR

عرض المستودع
3393438منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Registry-Recon

المؤلف: Jess Hires

الوصف

كممارس للفريق الأحمر، غالبًا ما نستخدم أدوات تحاول جمع تفاصيل حول نظام تم اختراقه، ويفضل أن يكون ذلك بأكثر الطرق خفيةً ممكنة. بعض أدواتنا المعتادة لهذا الغرض بدأت تُكتشف بواسطة منتجات كشف الاستجابة (EDR)، بسبب استخدام أوامر واجهة سطر الأوامر في ويندوز. يهدف هذا السكريبت الخاص بـ Aggressor Script إلى حل هذه المشكلة من خلال فحص النظام باستخدام استعلامات السجل الأصلية فقط، دون استخدام أوامر CLI.

الإعداد

ما عليك سوى تحميل reg.cna إلى Cobalt Strike باستخدام مدير السكريبتات. ثم انقر بزر الماوس الأيمن على البيكون الذي تريد تشغيل استطلاع السجل عليه، واختر Registry ثم Recon، أو اكتب regenum في وحدة تحكم البيكون.

Installation and Usage

Sample Output 1

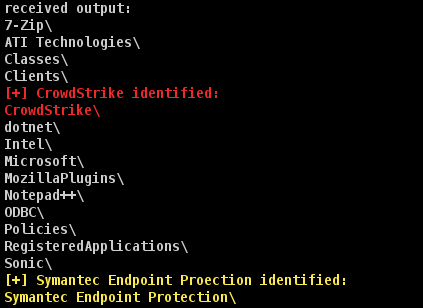
Sample Output 2

كيف يعمل هذا؟

بشكل أساسي، باستخدام دالتي Cobalt Strike breg_query و breg_queryv. ثم، يتم اعتراض جميع مخرجات البيكون باستخدام beacon_output، والبحث عن قيم محددة. عند العثور على تطابق إيجابي، سيتم تمييز المخرجات في مخرجات البيكون. نظرًا لعدم وجود beacon_output_reg أو ما يشابهها، مثل beacon_output_ls و beacon_output_ps، يجب التقاط جميع المخرجات لتحليلها.

ماذا لو لم يتم اكتشاف منتج مكافحة الفيروسات/كشف الاستجابة (AV/EDR) الخاص بي؟ / كيف يمكنني المساعدة؟

هذا متوقع. لم نتمكن من الاختبار لكل حلول مكافحة الفيروسات/كشف الاستجابة، ونعلم أن العديد منها سيكون مفقودًا. يمكنك مساعدتنا عن طريق تقديم مشكلة على GitHub تتضمن المعلومات التالية:


  • إذا كان هذا إدخالاً للنظام/مكافحة الفيروسات/كشف الاستجابة (AV/EDR)
  • اسم المنتج
  • إدخالات السجل ذات الصلة التي يمكن استخدامها لتحديد المنتج بشكل إيجابي
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    394
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    254

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →