#1
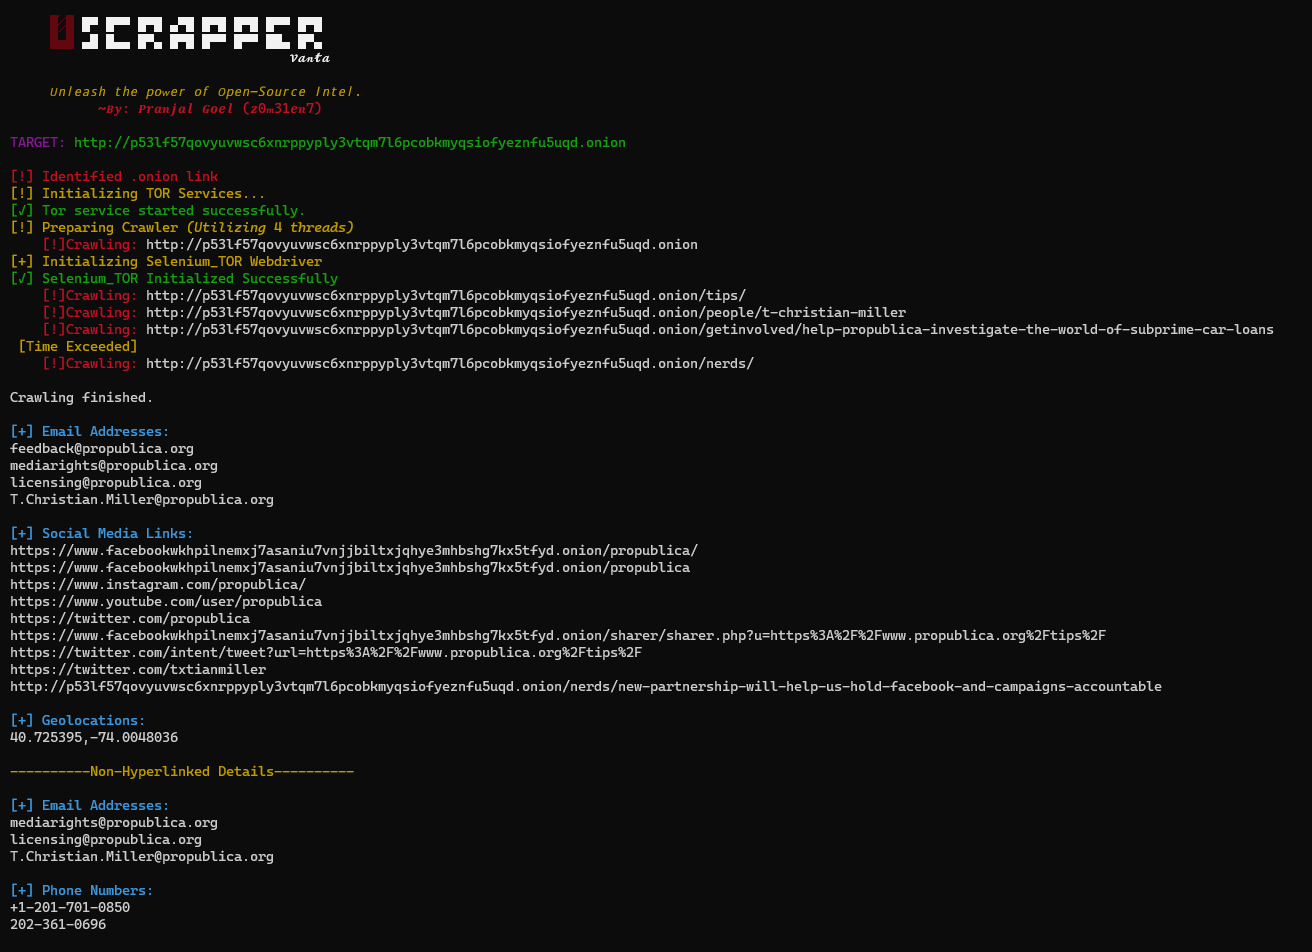
 z0m31en7/uscrapper
Uscrapper Vanta: اغوص أعمق في الويب باستخدام هذه الأداة مفتوحة المصدر القوية. استخراج رؤى قيّمة بسهولة وكفاءة، من مصادر الويب السطحي والعميق. عزز…
 optiv/go365
أداة هجوم لمستخدمي Office365
 smaash/quasibot
مدير قشور ويب معقد، بوت نت شبه HTTP.
 tothi/pwn-hisilicon-dvr
استغلال لإثبات المفهوم وكشف ثغرات لأجهزة HiSilicon hi3520d DVR/NVR. يوضح تنفيذ تعليمات برمجية عن بُعد (RCE) عبر واجهة الويب، وبيانات اعتماد الباب…
 orleven/tentacle
Tentacle هو إطار عمل للتحقق من الثغرات واستغلالها (POC). يدعم الامتداد المجاني للاستغلالات ويستخدم نصوص POC. كما يدعم استدعاء APIs مثل zoomeye و fofa…
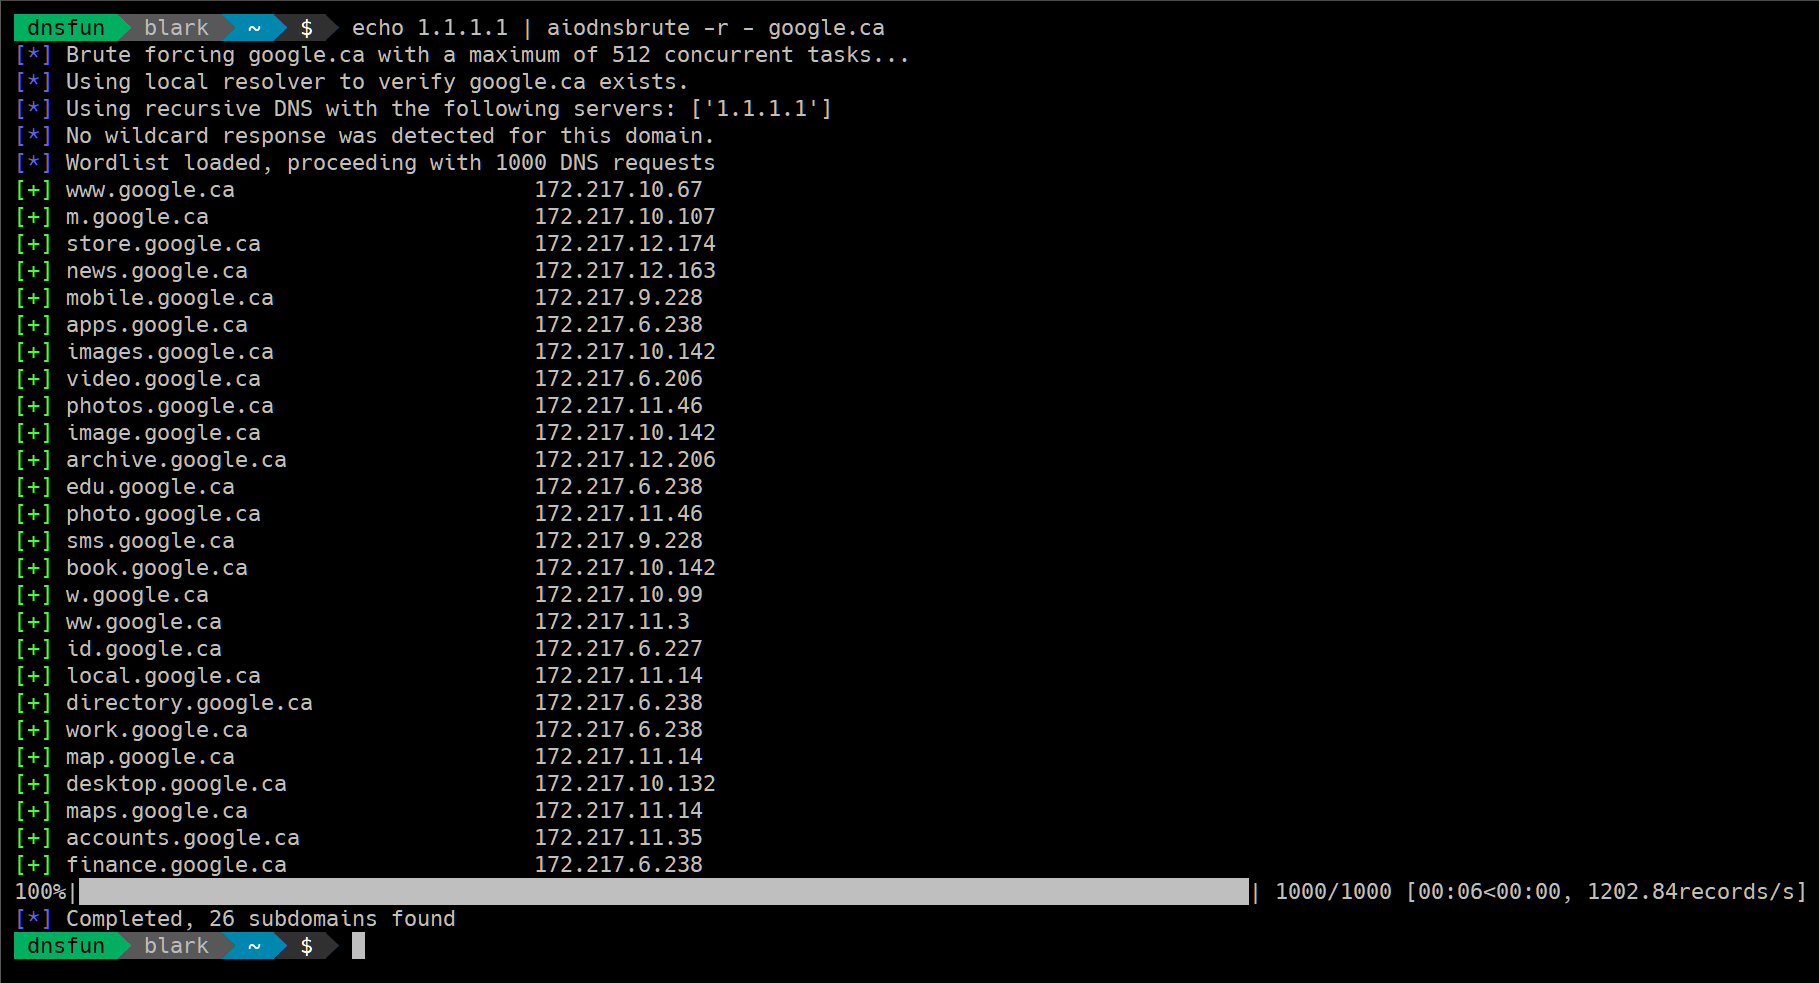 blark/aiodnsbrute
أداة قوة غاشمة غير متزامنة لـ DNS تعمل مع بايثون 3.5+
 machine1337/telegramrat
منصة متعددة لنظام RAT يعتمد على تيليجرام ويتواصل عبر تيليجرام لتجاوز قيود الشبكة
 signorrayan/redteam_toolkit
Red Team Toolkit هي تطبيق ويب هجومي مفتوح المصدر مبني على Django يجمع الأدوات الهجومية المفيدة المستخدمة في اختبارات الفرق الحمراء معًا.
 random-robbie/jira-scan
CVE-2017-9506 - SSRF
 antisnatchor/phishlulz
مجموعة أدوات حملة تصيد آلية تقوم بإنشاء مثيلات EC2 مخصصة من AWS مع دمج PhishingFrenzy و BeEF، بالإضافة إلى أدوات اكتشاف النطاقات الفرعية واستخراج…
 samhaxr/hackbox
HackBox هي أداة قوية وشاملة تجمع بين مجموعة متنوعة من التقنيات لتقييم أمان تطبيقات الويب والشبكات، بما في ذلك اختبار XSS، ومسح النطاقات الفرعية، وحقن…
 dievus/powershellforpentesters
مستودع دورة PowerShell لمختبري الاختراق
 khashashin/ogi
Open Source Link Analysis & OSINT Framework
 mwr-cybersec/pxethief
PXEThief هي مجموعة أدوات يمكنها استخراج كلمات المرور من وظيفة نشر نظام التشغيل في Microsoft Endpoint Configuration Manager
 sekoialab/fastir_collector
أداة اكتساب الأدلة الجنائية المباشرة لنظام ويندوز تقوم بجمع القطع الأثرية للنظام (الريجستري، الذاكرة، القرص، الملفات) في صيغ CSV/JSON للكشف المبكر عن…
 toborrm9/malicious_extension_sentry
Malicious Extension Database
 mrprogrammer2938/black-tool
قم بتثبيت الأدوات وابدأ الهجوم، black-tool v5.5.5 ! ⬛