#1

 ga0/netgraph
متلصص HTTP متعدد المنصات مع واجهة مستخدم ويب
 morpheuslord/gpt_vuln-analyzer
يستخدم واجهة برمجة تطبيقات ChatGPT وواجهة برمجة تطبيقات Bard وLlama2 ووحدات Python-Nmap وDNS Recon وPCAP وJWT recon، ويستعمل نموذج GPT3 لإنشاء تقارير…
 hisxo/reconaizer
إضافة لـ Burp Suite لإضافة OpenAI (GPT) على Burp ومساعدتك في استكشاف Bug Bounty لاكتشاف نقاط النهاية والمعاملات وعناوين URL والنطاقات الفرعية والمزيد!
 c0rv4x/project-black
التحكم في التقدم في اختبار الاختراق/مكافآت الثغرات مع وحدات المسح
 biggiesmallsag/nighthawkresponse
إطار عمل الطب الشرعي للاستجابة للحوادث
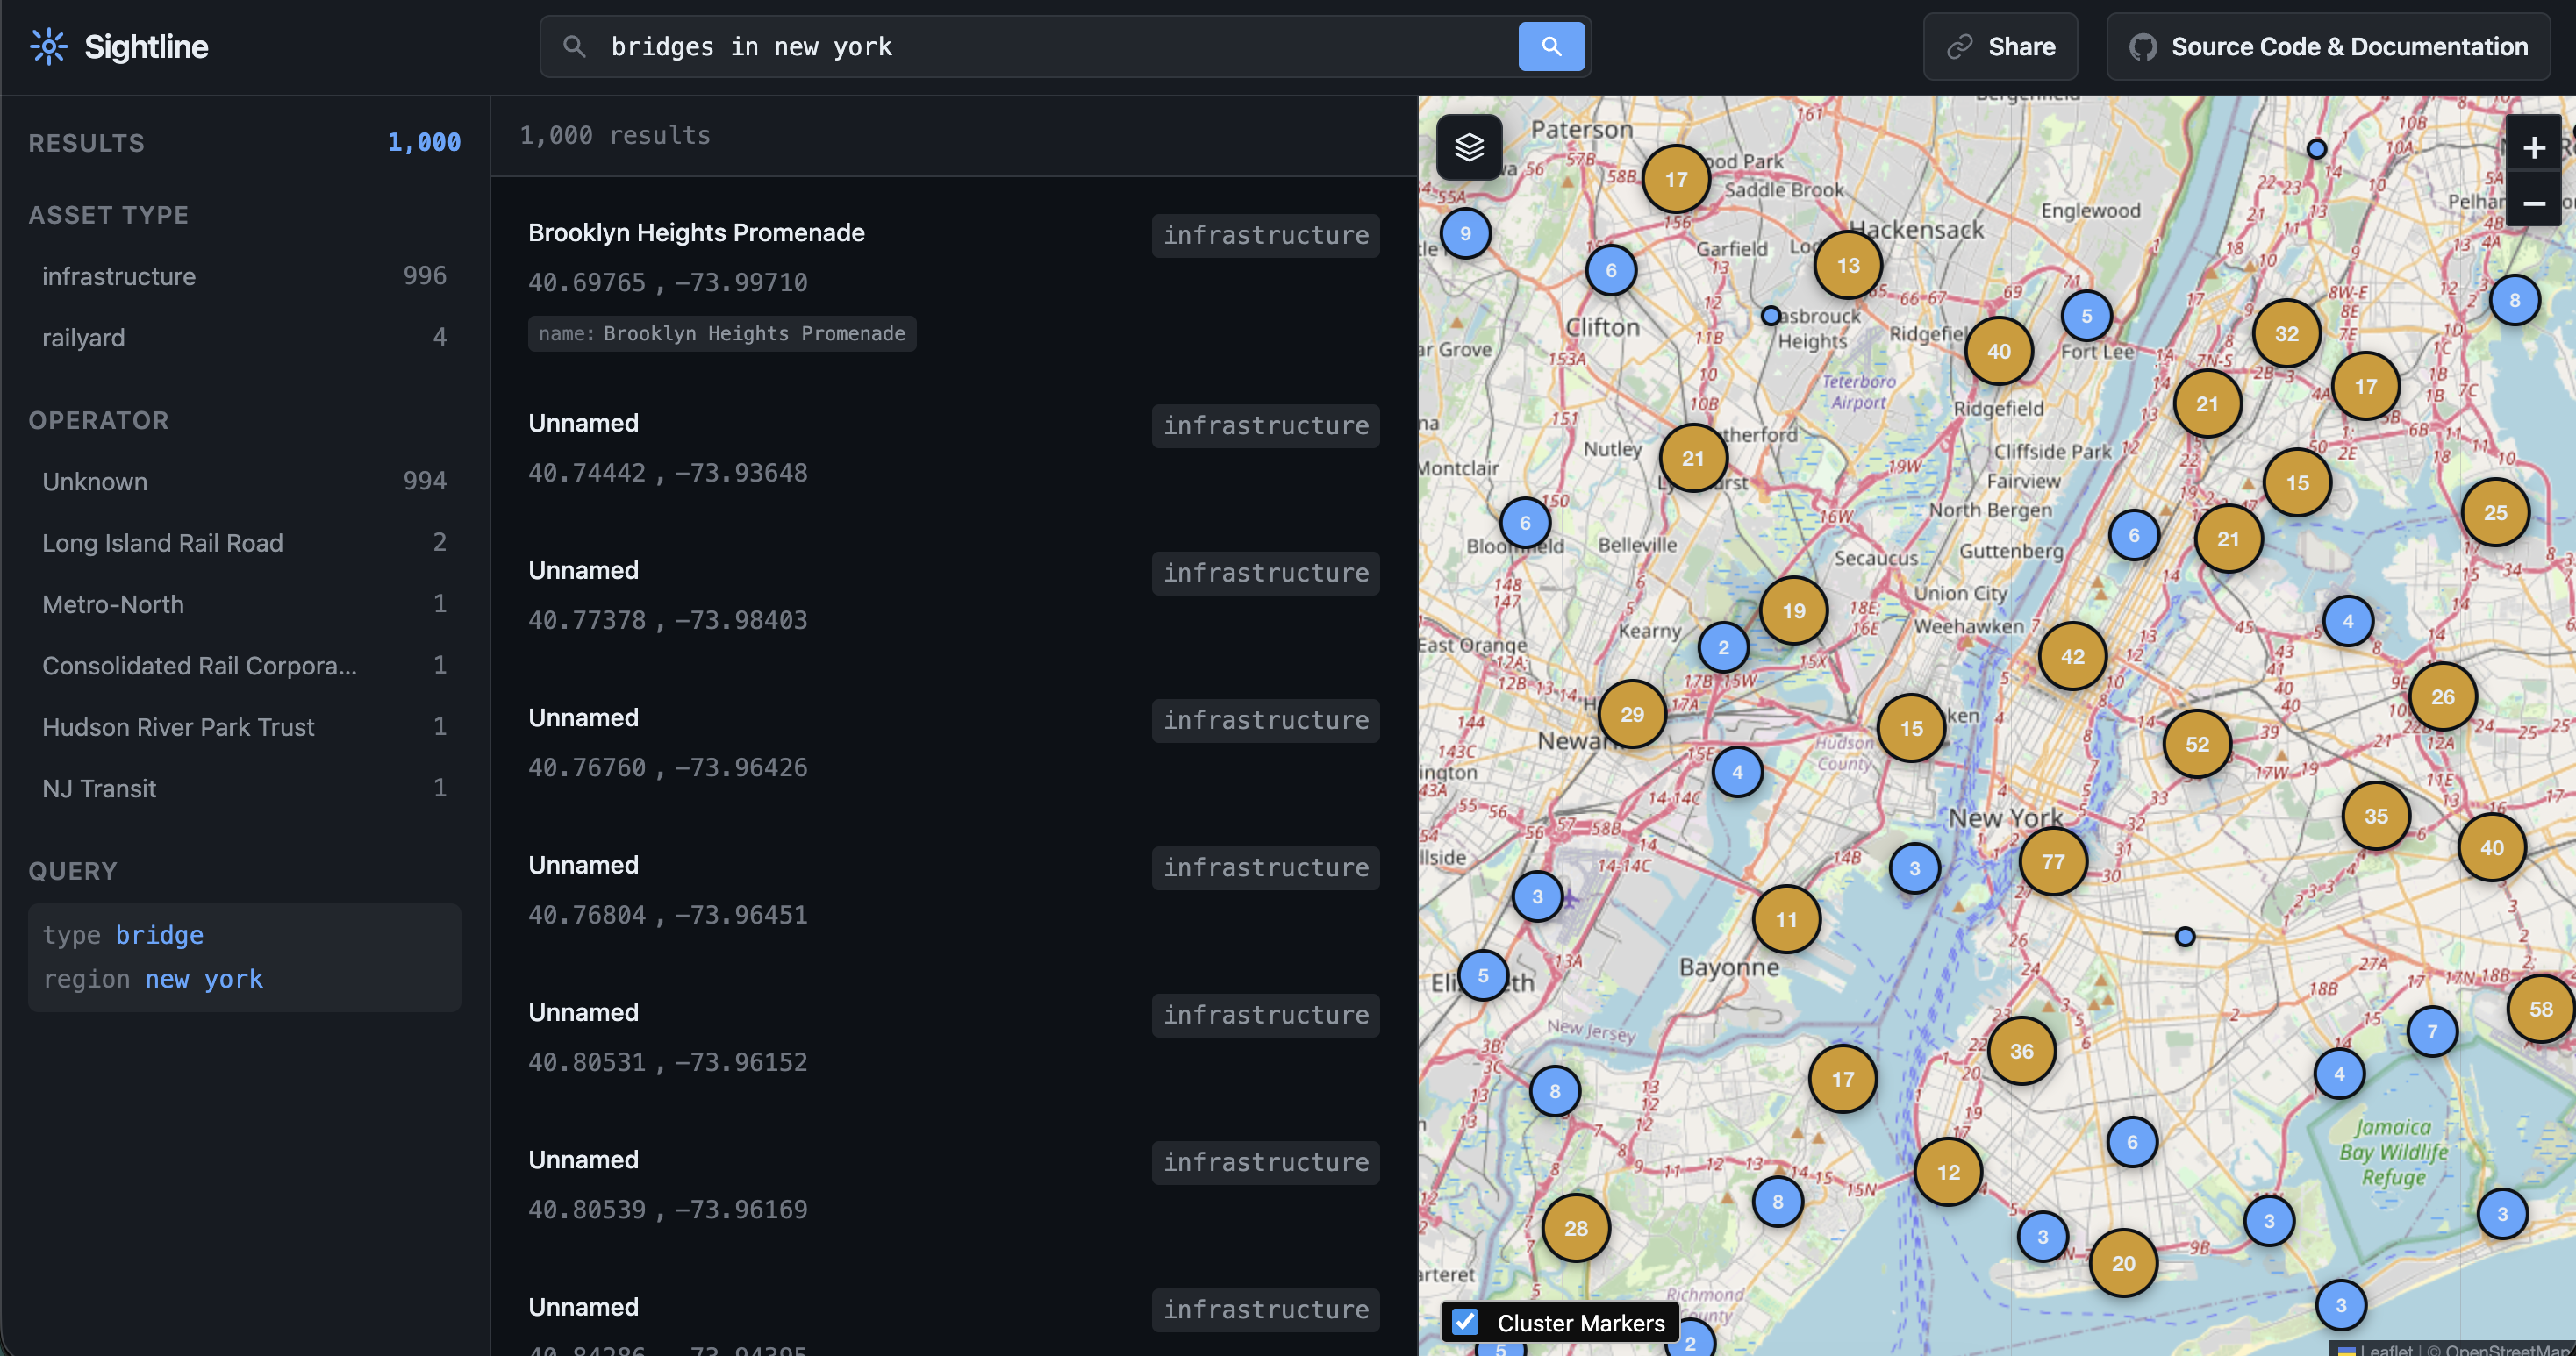 ni5arga/sightline
محرك بحث مفتوح المصدر للاستخبارات (OSINT) لرسم خرائط البنية التحتية الواقعية من بيانات OpenStreetMap
 bywalks/darkangel
ماسح آلي للثغرات الأمنية بأخلاقيات (white-hat) يراقب أصول HackerOne و Bugcrowd، ويقوم بتعداد النطاقات الفرعية، والتزحف، واستخراج البصمات، والمسح…
 christophetd/censys-subdomain-finder
⚡ قم بتعداد النطاقات الفرعية باستخدام سجلات شفافية الشهادات من Censys.
 utkusen/wholeaked
أداة مشاركة ملفات تسمح لك بالعثور على الشخص المسؤول في حالة تسريب
 yezz123/soig
أداة OSINT تحصل على مجموعة من المعلومات من حساب Instagram 🛠

 watchtowrlabs/watchtowr-vs-cpanel-whm-authbypass-to-rce.py
مولِّد قطع أثرية للكشف يتحقق من تجاوز المصادقة في cPanel/WHM (CVE-2026-41940) ويعرض تنفيذ التعليمات البرمجية عن بُعد (RCE) عبر حقن CRLF، مستهدفًا…
 musana/fuzzuli
مُختبر عناوين URL واعي بالنطاق يُولّد قوائم كلمات ديناميكيًا لاكتشاف الملفات الاحتياطية والحساسة المكشوفة على خوادم الويب.
 lc/subjs
يجلب ملف JavaScript من قائمة عناوين URL أو نطاقات فرعية.
 dolevf/graphw00f
أداة بصمات محرك خادم GraphQL ترسل استعلامات حميدة ومشوهة لتحديد التقنية الخلفية وتقييم الدفاعات الأمنية عبر مصفوفة تهديدات GraphQL.
 raikia/credninja
أداة متعددة الخيوط مصممة لتحديد ما إذا كانت بيانات الاعتماد صالحة أو غير صالحة أو بيانات اعتماد مسؤول محلي صالحة داخل شبكة على نطاق واسع عبر SMB،…
 hurricanelabs/machinae
أداة ذكاء أمني آلي تجمع البيانات من الخلاصات العامة وواجهات برمجة التطبيقات للتهديدات الخاصة بعناوين IP، النطاقات، عناوين URL، التجزئات (hashes)،…